CredsHunter - سكربتات البحث عن بيانات الاعتماد لنظامي ويندوز ولينكس
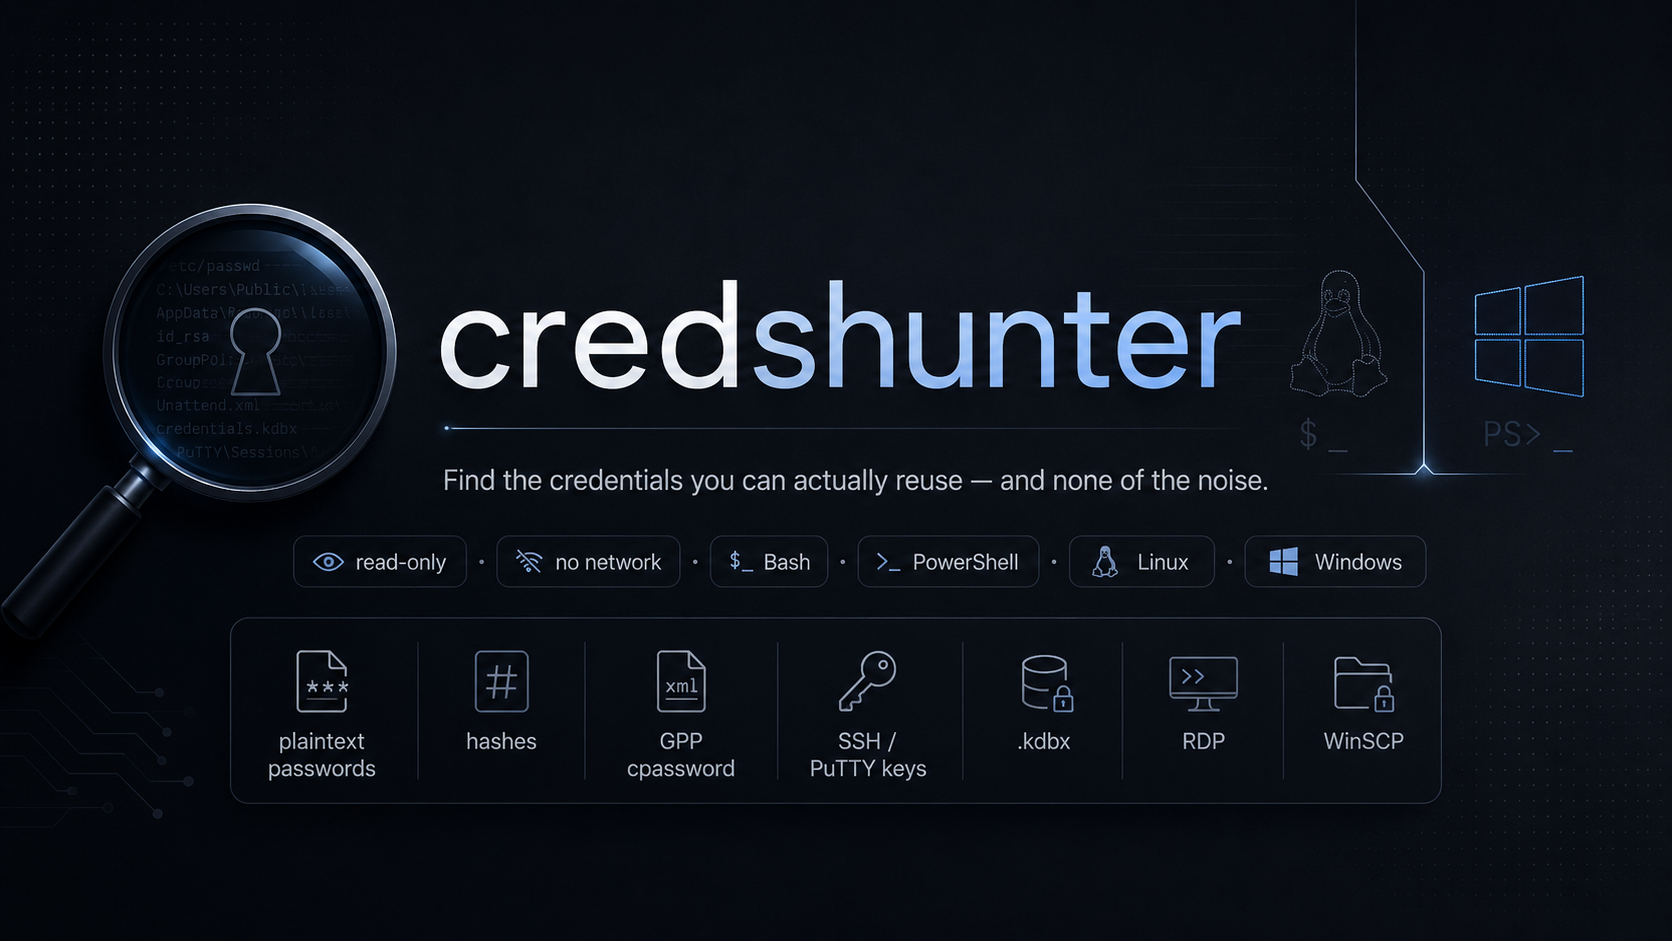


credshunter هي أداة قراءة فقط للعثور على بيانات الاعتماد، مخصصة لمرحلة ما بعد الاستغلال المصرَّح بها. تمسح المضيف مرة واحدة وتُبرز الأسرار التي يمكنك بالفعل إعادة استخدامها — كلمات المرور والمفاتيح والتجزئات وملفات بيانات الاعتماد — بينما تتجاهل رموز السحابة / SaaS المميزة التي لا تضيف سوى الضوضاء.
شقيقان بسلوك واحد: credshunter.sh لنظام لينكس، وcredshunter.ps1 لنظام ويندوز.
قمع من خمس مراحل، يضيّق النطاق من أين تعيش بيانات الاعتماد إلى ما بداخل الملفات. تطبع كل مرحلة نتائجها فور انتهائها.
 Stage 1   OS credential stores     registry · GPP · histories · vaults · keys · other
 Stage 2   Confirmed containers     .kdbx · .ppk · .pfx · .keytab · other
 Stage 3   High-value file types    keys · .env · backups · DBs · captures · other
 Stage 4   Suspicious filenames     *password* · *secret* · *credential*
 Stage 5   Content scan             70+ tuned regexes, one pass per file
المرحلتان 1 و5 تقومان بالعمل الأثقل؛ أما المراحل 2–4 فهي تمريرات سريعة على أسماء الملفات / الامتدادات. كل نتيجة تمر عبر مرشح للنتائج الإيجابية الكاذبة قبل أن تصلك.
# Linux — full sweep, log to file
./credshunter.sh -p / -o loot.txt

# Targeted, skip the slow content scan
./credshunter.sh -p /var/www -p /home --no-stage5
# Windows — elevated sweep of C:\
.\credshunter.ps1 -Path C:\ -OutputFile loot.txt

# Web / DB box: also scan SQL & CSV dumps
.\credshunter.ps1 -Path D:\ -IncludeData
متوافق مع الأنابيب — أضف --no-color / -NoColor واستخدم grep للبحث عن فئة.
تُجمَّع النتائج في خمس فئات، الأكثر خطورة أولاً.
| الوسم | المعنى |
|---|---|
[CRITICAL] | حاوية بيانات اعتماد مؤكدة |
[HIGH] | كلمة مرور قابلة لإعادة الاستخدام · تجزئة · cpassword الخاصة بـ GPP |
[KEY] | مفتاح خاص أو خلية SAM / SYSTEM قابلة للقراءة |
[INTEREST] | ملف عالي القيمة يستحق الاطلاع |
[NAME] | اسم ملف مشبوه — تلميح للمراجعة |
يكون رمز الخروج 1 كلما وقع أي شيء ضمن CRITICAL / HIGH / KEY — وهو مفيد للـ CI:
./credshunter.sh -p /etc && echo clean.
| تريد أن… | افعل هذا |
|---|---|
| تحديد النطاق | -p / -Path للتضمين، -x / -ExcludePath للاستبعاد |
| فحص كل ملف | -a / -All |
| إضافة تفريغات SQL / CSV | -IncludeData (خاص بـ PowerShell) |
| تغيير حد الحجم الأقصى | -m N / -MaxFileSizeMB N، أو --no-size-limit / -NoSizeLimit |
| تخطّي مرحلة | --no-stageN / -NoStageN |
الأنماط وقوائم أنواع الملفات موجودة في مصفوفات معنونة بوضوح قرب أعلى كل سكربت — عدّل في مكان واحد، ولا حاجة لأي شيء آخر.
هل يغيّر أي شيء على المضيف؟ لا. يكتب فقط في ملف السجل الذي تختاره، ولا يلمس الشبكة أبداً، وينتهي بشكل نظيف عند Ctrl-C.
لماذا يتجاهل رموز AWS / GitHub / Slack المميزة؟ بسبب التصميم — فهي نادراً ما تساعد في التنقل داخل الشبكة، وهي المصدر الأول للنتائج الإيجابية الكاذبة. ملفات بيانات الاعتماد المحلية لواجهات cloud-CLI ما تزال مُدرجة.
المرحلة 5 تبدو بطيئة، أو تم تفويت كلمة مرور.
السجلات المفصّلة (verbose) هي الثمن المعتاد — فهي محدودة بحد الحجم الأقصى. ضيّق النطاق باستخدام -p، وتخطَّ فحص المحتوى باستخدام --no-stage5، وتأكد أن الهدف ليس فوق حد الحجم الأقصى، أو في مسار مستبعد، أو بامتداد خارج مجموعة المرحلة 5 (استخدم -All للتأكد).
اطّلع على وثيقة الويكي لمزيد من المعلومات حول المشروع.
لا تتردد في المساهمة في المشروع!