
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 0x09al/iis-raid
وحدة باب خلفي أصلي لـ Microsoft IIS (Internet Information Services)
 ignis-sec/pwdb-public
مجموعة من جميع البيانات التي تمكنت من استخراجها من 1 مليار بيانات اعتماد مسربة من الإنترنت.
 cisc0-gif/kitt
إطار اختبار الاختراق المبني على بايثون
 kspearrin/ff-password-exporter
قم بتصدير كلمات المرور الخاصة بك من Firefox بسهولة.
 dariusztytko/token-reverser
مولّد قوائم كلمات لاختراق رموز الأمان
 ins1gn1a/pwdlyser
Pwdlyser هي أداة تدقيق أمني شاملة. هذا المستودع يعمل كقاعدة مفتوحة المصدر للإصدار الجديد من Pwdlyser (الذي كان سابقًا مغلق المصدر).
 dariusztytko/words-scraper
أداة كشط ويب تعتمد على Selenium لتوليد قائمة كلمات المرور
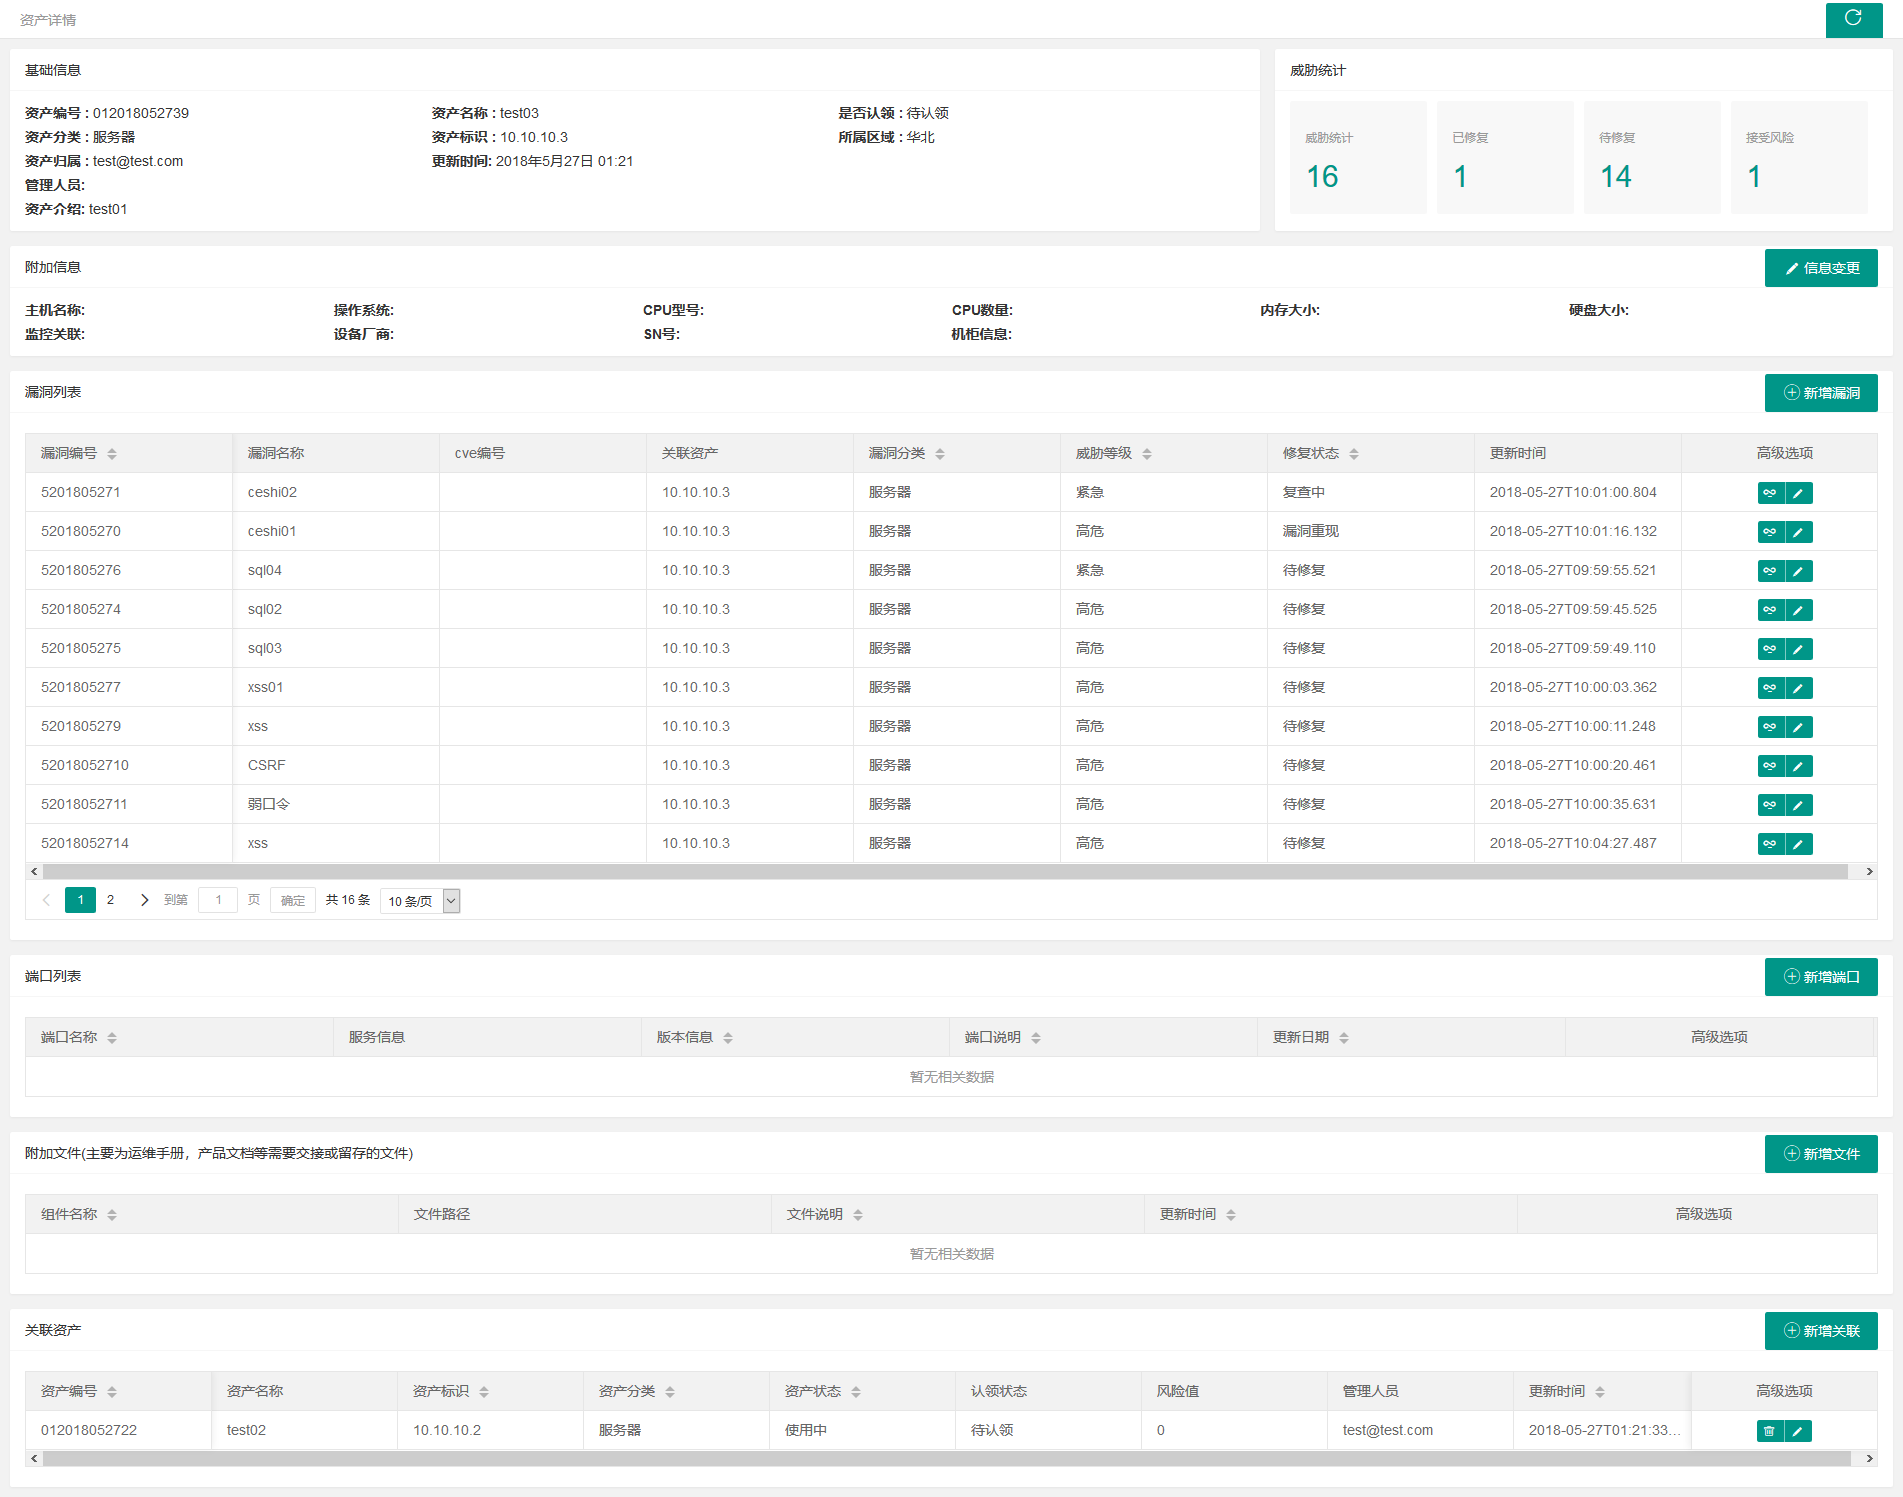 we1h0/securitymanageframwork
إطار عمل إدارة الأمان هو منصة لإدارة الأمان للشبكة الداخلية للمؤسسات، تشمل وحدات وظيفية مثل إدارة الأصول، إدارة الثغرات، إدارة الحسابات، إدارة قاعدة…
 frizb/hashcat-cheatsheet
مرجع Hashcat لاختبار الاختراق وOSCP: تحديد الهاش، وصيغ الكسر لأنظمة Linux وWindows، والأرشيفات، وقواعد البيانات، وتذاكر Kerberos، والهجمات المبنية…
 nuid/nebulousad
NebulousAD أداة تدقيق آلية لبيانات الاعتماد.
 screetsec/brutesploit
BruteSploit هي مجموعة من الأساليب للتوليد الآلي، والهجوم بالقوة الغاشمة (Bruteforce)، ومعالجة قوائم الكلمات (wordlist) مع قشرة تفاعلية (interactive…
 icryo/rfcpwn
أداة تعداد واستغلال تستخدم استدعاءات RFC لـ SAP
 ajnik/joomla-bruteforce
سكربت Python يقوم بالتكسر بالقوة على بيانات اعتماد تسجيل دخول مسؤول Joomla باستخدام قوائم الكلمات، مع خيارات البروكسي والوضع المطوّل لاختبار الاختراق.
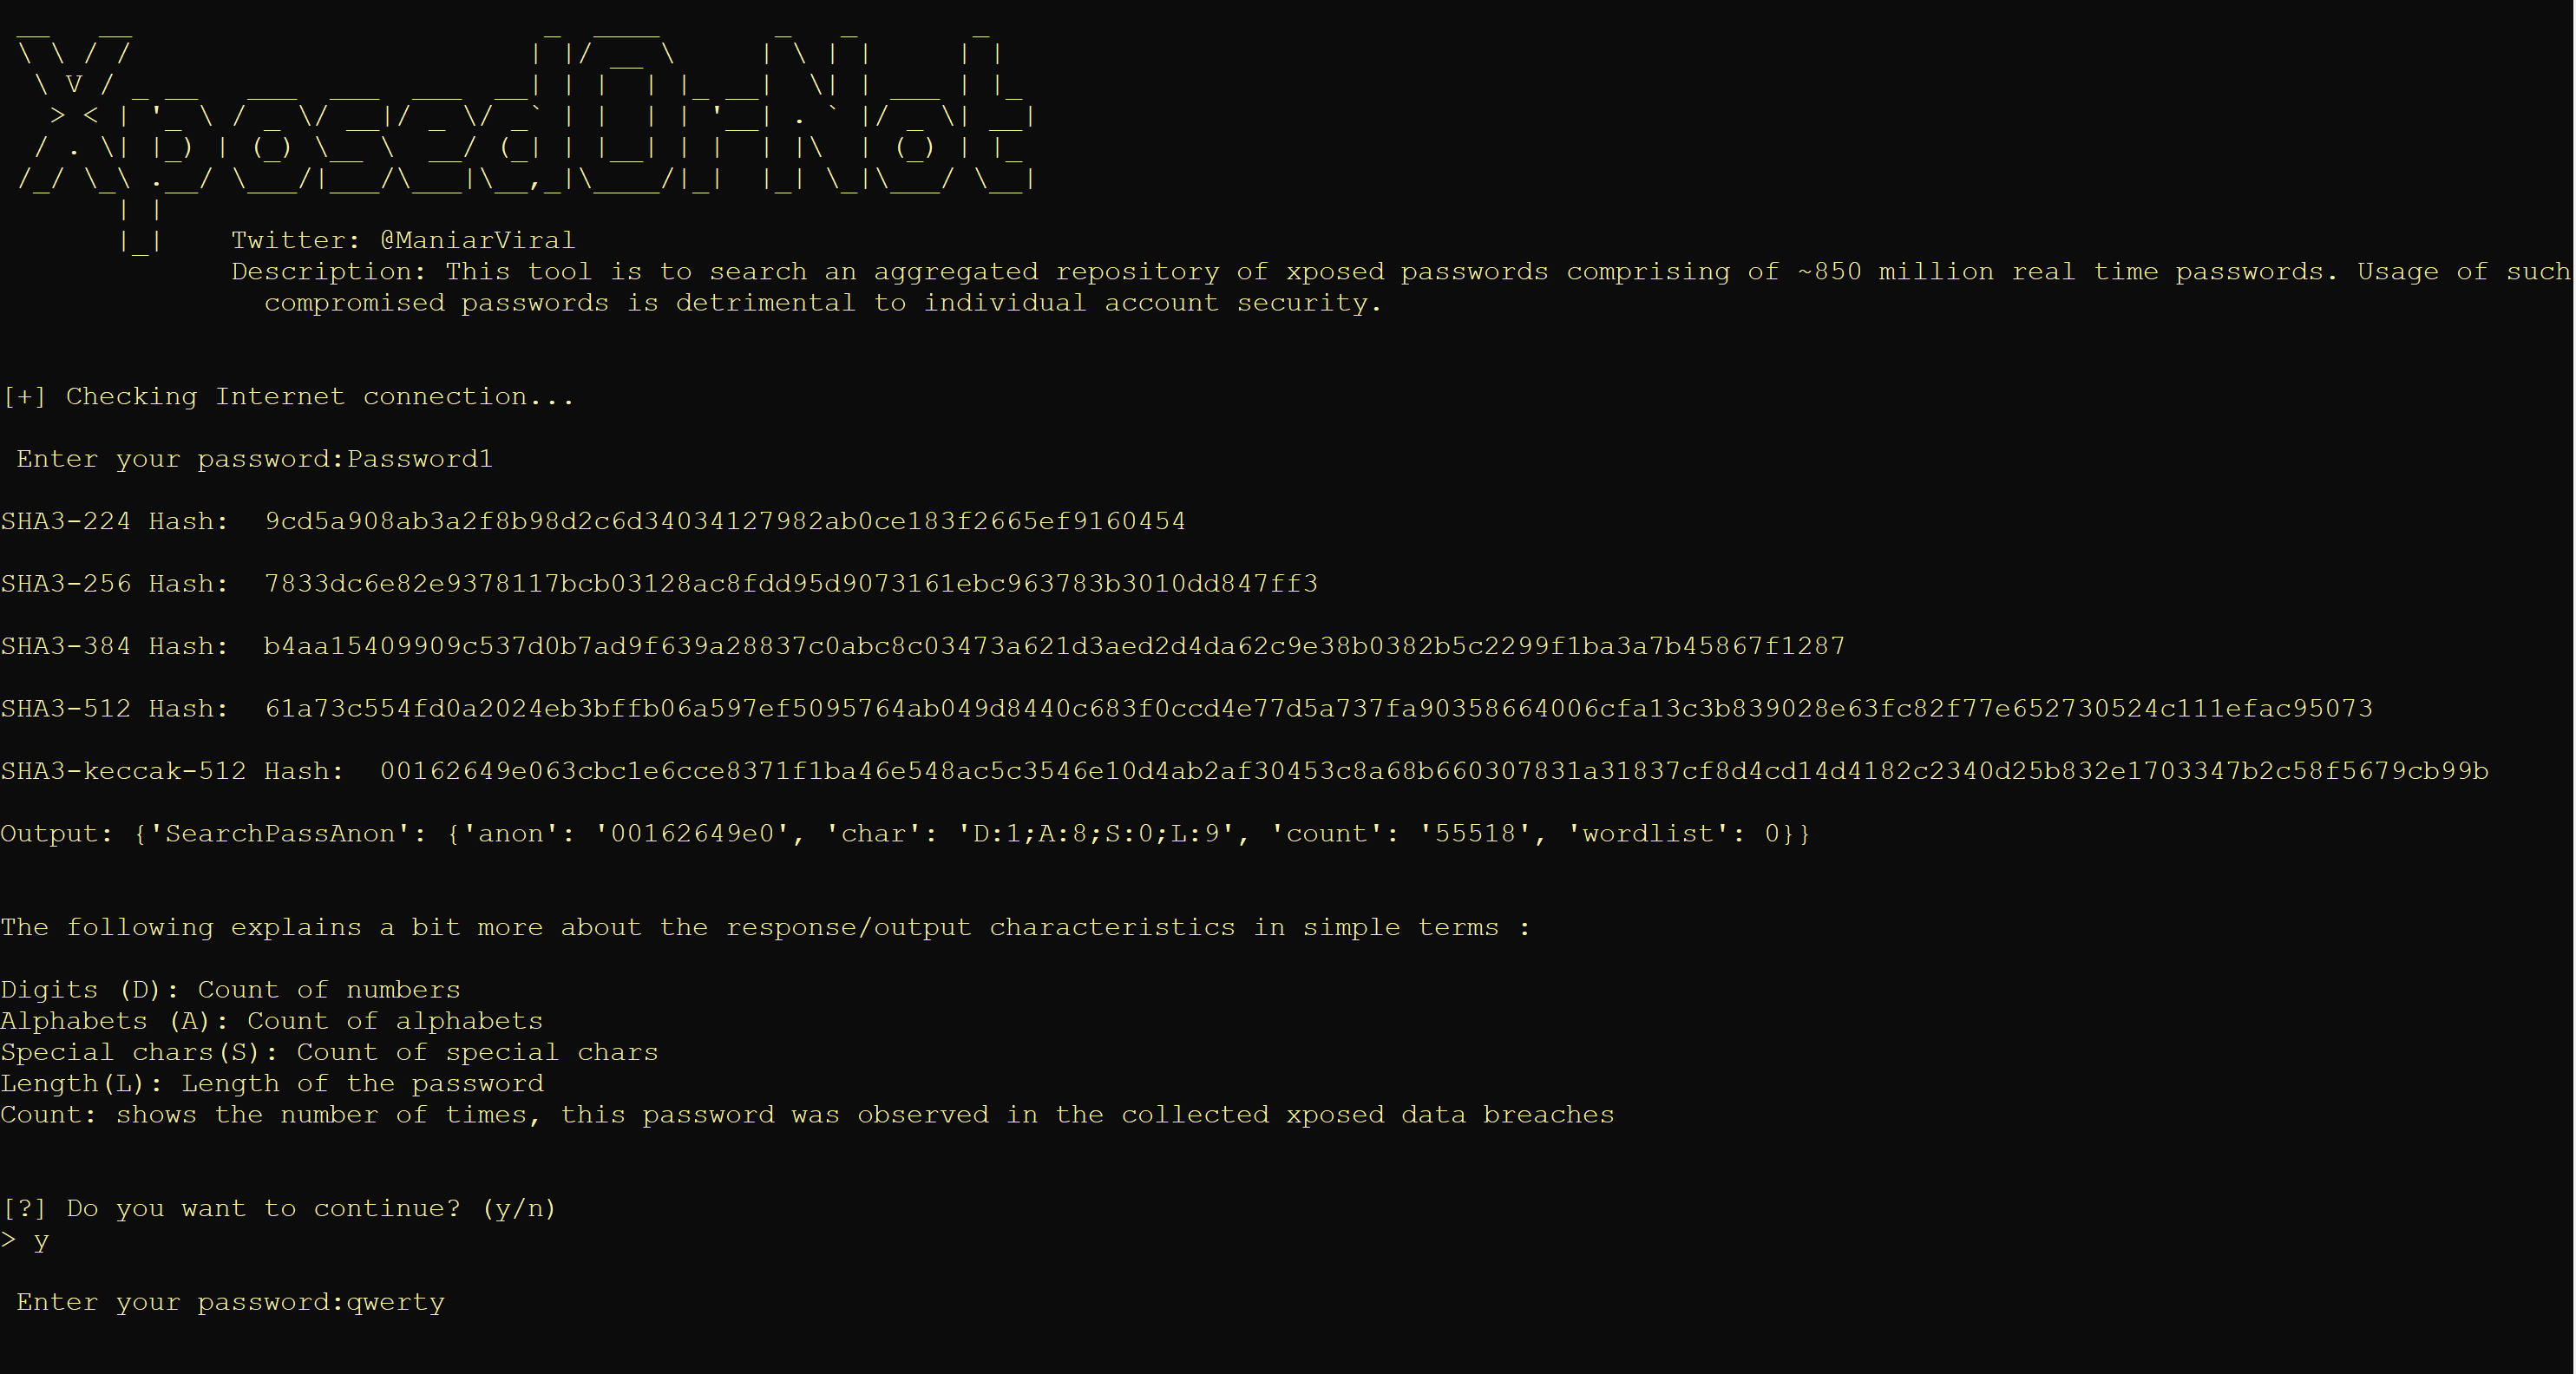 viralmaniar/xposedornot
أداة XposedOrNot (XoN) هي للبحث في مستودع مجمع لكلمات مرور مكشوفة تتكون من حوالي 850 مليون كلمة مرور في الوقت الفعلي. استخدام كلمات المرور المخترقة…
 al0ne/vxscan
أداة مسح شاملة مكتوبة بلغة Python3، تُستخدم أساسًا للتحقق من البقاء، كشف الملفات الحساسة (فحص الدلائل / كشف واجهات برمجة التطبيقات المسربة من…
 chryzsh/darthsidious
بناء نطاق Active Directory واختراقه
 danmcinerney/net-creds
يلتقط البيانات الحساسة من واجهة أو من pcap
 axcheron/crestron_getsudopwd
أداة لاستغلال CVE-2018-13341 واستعادة كلمة مرور الحساب المخفية على أجهزة Crestron








