
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/screetsec/brutesploit
كسر كلمات المرورهجمات كلمات المرورالبرمجة النصية والأتمتةCTFاختبار الاختراقالأدوات والمكوناتArchived
GitHubscreetsec/brutesploit

BruteSploit

عرض المستودع
77126452منذ 6 سنواتتمت المراجعة من قبل Kitploit

حول

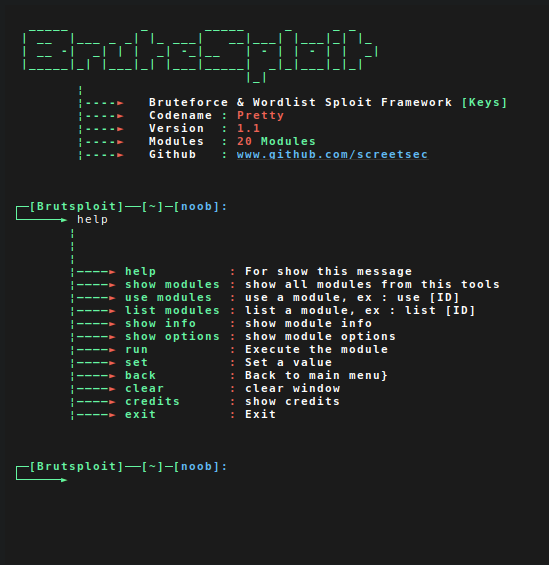
BruteSploit هي مجموعة من الأساليب للتوليد الآلي، والهجوم بالقوة الغاشمة (Bruteforce)، ومعالجة قوائم الكلمات (wordlist) مع قشرة تفاعلية (interactive shell). يمكن استخدامها أثناء اختبار الاختراق للتعداد، وربما يمكن استخدامها في مسابقات CTF لمعالجة ودمج وتحويل وتبديل بعض الكلمات أو نصوص الملفات :p

مشاركة

Brutesploit

Version Version Stage Build

BruteSploit هي مجموعة من الطرق للتوليد الآلي، القوة العمياء، والتلاعب بقوائم الكلمات باستخدام واجهة تفاعلية. يمكن استخدامها أثناء اختبار الاختراق لتعداد ويمكن استخدامها في CTF للتلاعب، الدمج، التحويل، والتبديل لبعض الكلمات أو الملفات النصية :p كتبت هذا فقط للمتعة وتعلم كيفية إنشاء واجهة تفاعلية تعمل
تبرع

  • إذا كان هذا المشروع يساعدك كثيرًا في اختبار الاختراق وتريد دعمي، يمكنك أن تشتري لي فنجان قهوة :)
  • Donation

المميزات والدروس [ قدم طلبًا بإصدار مشكلة جديدة ]

  • https://www.youtube.com/watch?v=x51As2OS2z4
  • القناة: https://www.youtube.com/screetsec

تفقد هذا الفيديو:

📜 سجل التغييرات

تأكد من مراجعة [سجل التغييرات] وقراءة ملف CHANGELOG.md

البدء

  1. git clone https://github.com/Screetsec/Brutesploit.git
  2. cd Brutesploit
  3. chmod +x Brutesploit
  4. sudo ./Brutesploit أو sudo su ./Brutesploit

نظام التشغيل لينكس. نوصي بـ:

  • Kali Linux 2 أو Kali 2016.1 rolling
  • Cyborg
  • Parrot
  • BackTrack
  • Backbox

أخطاء؟

  • يرجى تقديم مشكلة جديدة
  • اتصل بي
  • مرحبًا؟ هل تريد السؤال عن جميع أدواتي؟ يمكنك الانضمام إلي على telegram.me/offscreetsec

التبرعات

  • التبرع: أرسل إلى bitcoin

  • عنوان البيتكوين: 1NuNTXo7Aato7XguFkvwYnTAFV2immXmjS

:octocat: الشكر

  • الشكر لله ولـ Screetsec [ Edo -maland- ] <أنا>
  • Dracos Linux ( www.dracos-linux.org )
  • Backbox Indonesia ( www.www.backboxindonesia.or.id )
  • Offensive Security لنظام التشغيل الرائع
  • Kali Linux ( http://www.kali.org/ )
  • http://www.kitploit.com/
  • شكر كبير لـ: http://www.github.com/

إخلاء مسؤولية

ملاحظة: التعديلات أو التغييرات أو التحويرات في هذا الكود المصدري مقبولة، ومع ذلك، أي إصدارات عامة تستخدم هذا الكود يجب أن تحصل على موافقة كتابية من أداة هذه ( Edo -m- ).


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





