#1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 hotpotcookie/cve-2022-44877-white-box
أدوات الفريق الأحمر لإعداد حمولة و شل عكسي لـ CWP CentOS 7 (الفريق الأحمر 9 - CW2023)
 dawnl3ss/cve-2023-32784
استرجاع كلمة المرور الرئيسية لقاعدة بيانات keepass <= 2.53.1
 j-baines/even-you-brutus
القاموس القوة الغاشمة لواجهة الويب Mikrotik RouterOS 6.x
 optiv/talon
أداة تخمين كلمات المرور تستهدف خدمات Kerberos وLDAP داخل بيئة Windows Active Directory.
 synacktiv/rulesfinder
قواعد تحويل كلمات المرور المُتعلَّمة آلياً
 c3rrberu5/zerologon-to-shell
نص استغلال آلي يجمع بين CVE-2020-1472 (ZeroLogon) مع evil-winrm للحصول على قشرة عن بُعد على وحدات تحكم نطاق Windows الضعيفة.
 cduram/cve-2023-39144
الكشف عن CVE-2023-39144: كشف كلمة مرور نصية واضحة في صفحات إدارة أجهزة Element55 Maketime، مما يتيح تصعيد الامتيازات عبر حسابات خدمة مفرطة الصلاحيات.
 muhammad-ali007/outlookntlm_cve-2023-23397
استغلال لثغرة CVE-2023-23397 لتسريب تجزئة NTLM في Outlook عبر دعوات تقويم خبيثة. يشمل تسليح PowerShell، تكامل Responder، وقواعد كشف للاستجابة للحوادث.
 blunderbuss-wctf/wacker
أداة اختراق WPA3 باستخدام القاموس
 blackarch/wordlistctl
جلب، تثبيت والبحث في أرشيفات قوائم الكلمات من المواقع ونظائر التورنت.
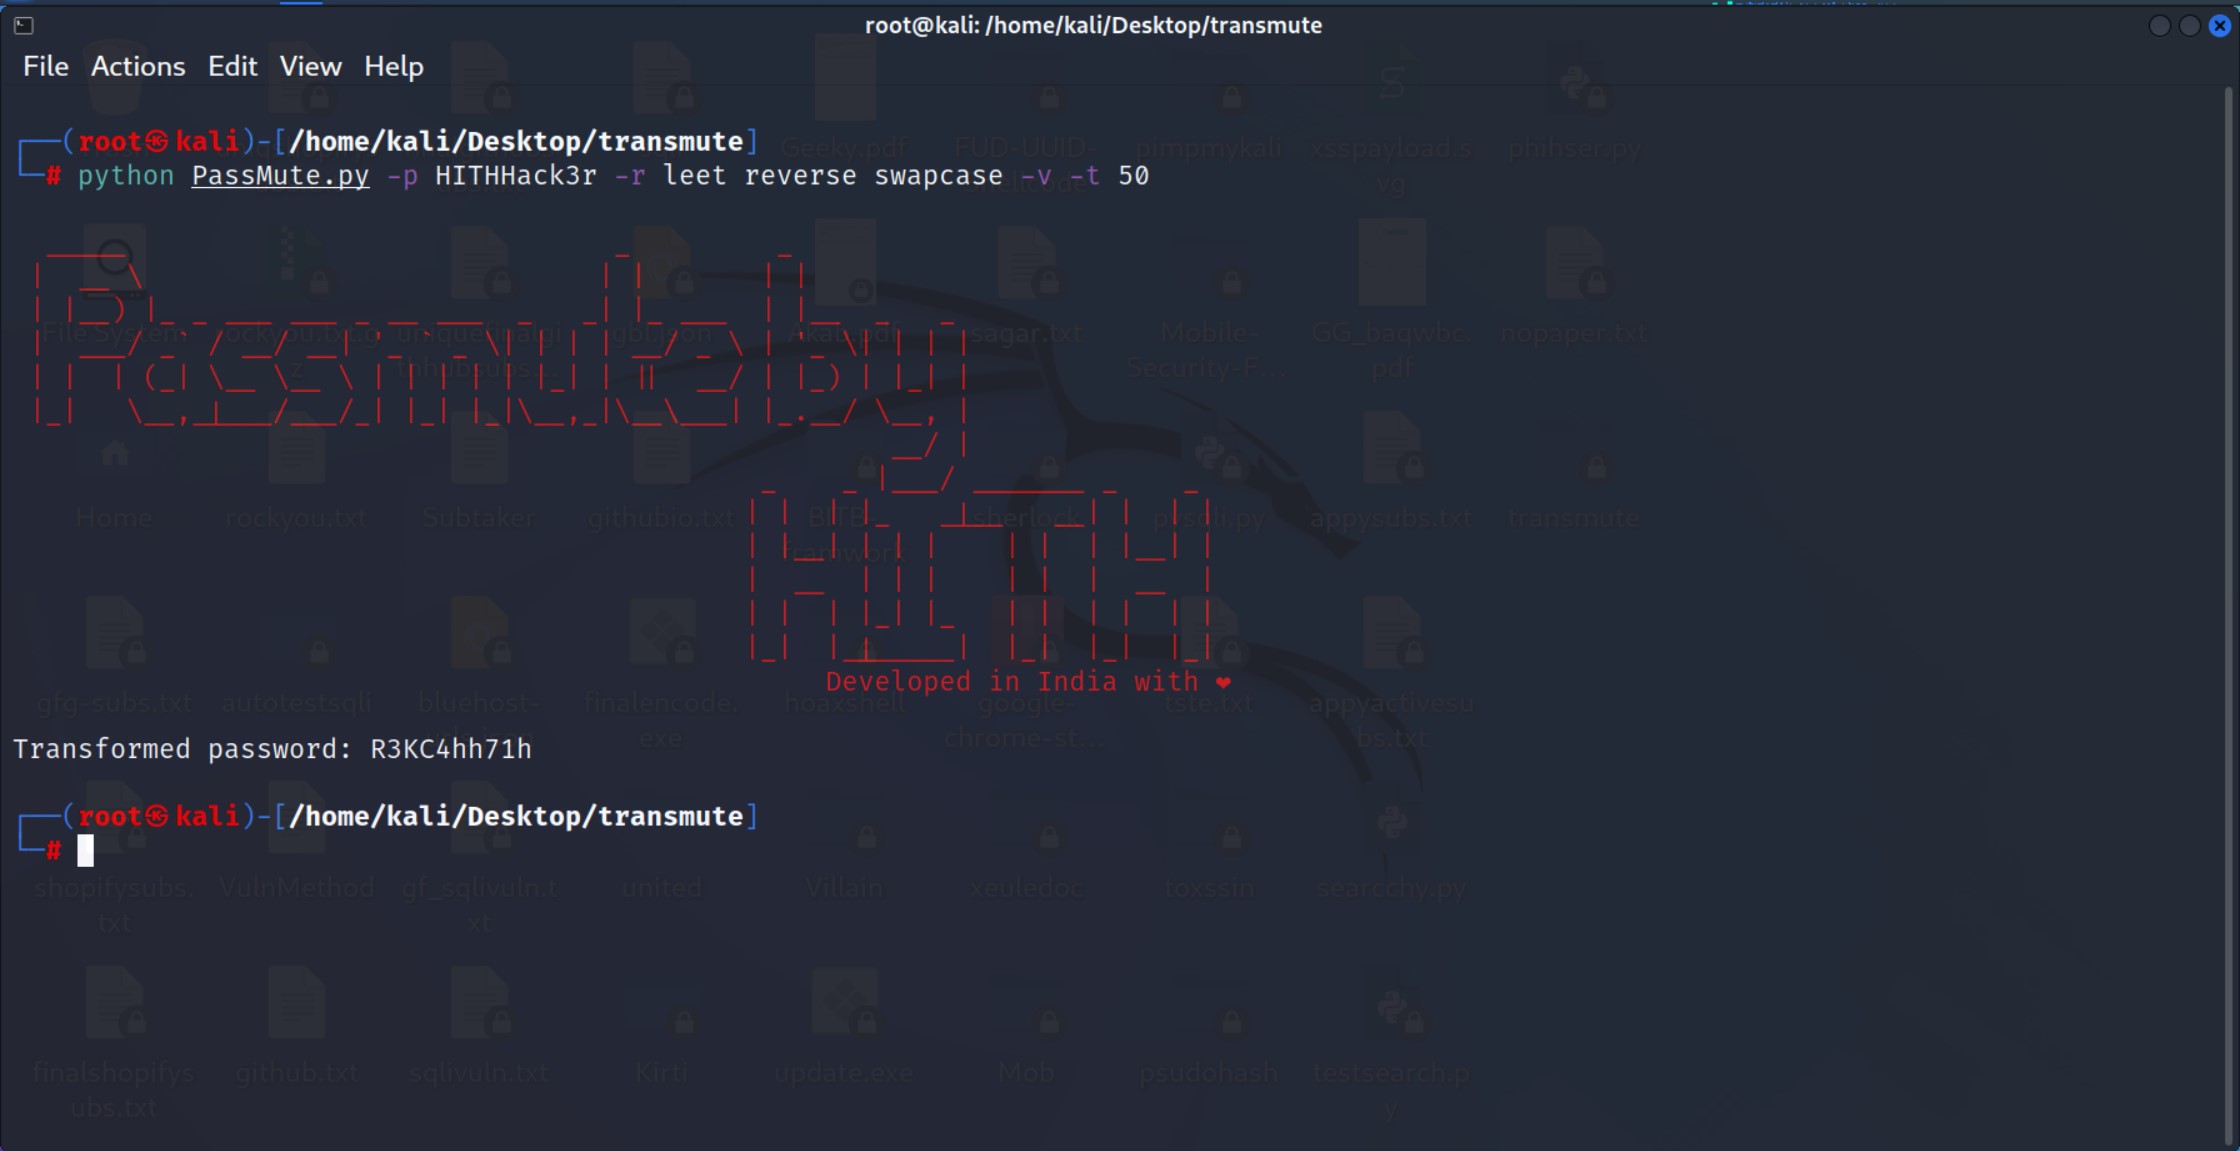 hackerinthehouse-official/passmute
أداة تحوير كلمات المرور في سطر الأوامر تطبق قواعد التحويل (leet, reverse, case-swap) لتوليد متغيرات كلمات المرور لاختبار الأمان وهجمات القوة العمياء.
 moscowchill/lstar-en
LSTAR - CobaltStrike مترجم إلى الإنجليزية
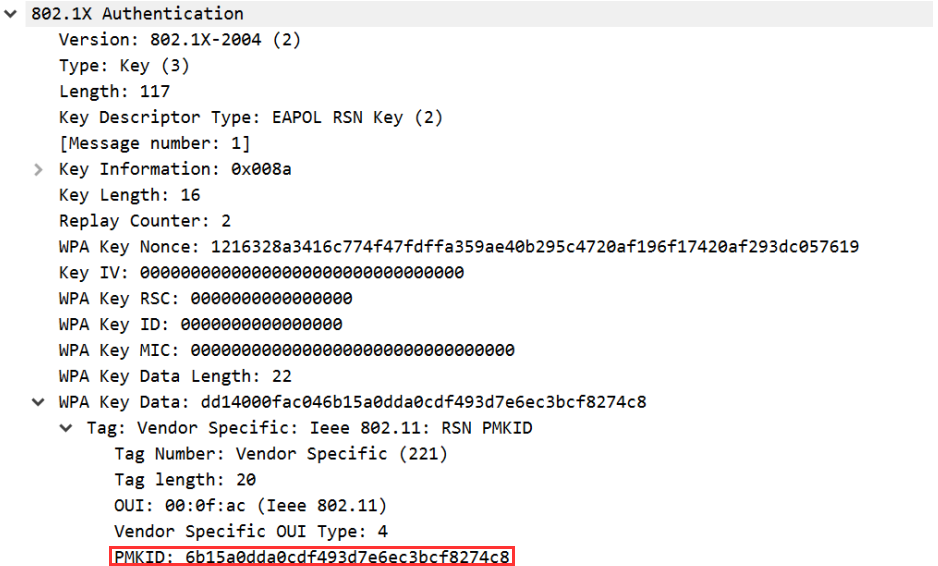 n0mi1k/pmkidcracker
أداة لكسر عبارة مرور WPA2 باستخدام قيمة PMKID دون الحاجة إلى عملاء أو إلغاء المصادقة
 arcaneiceman/kraken
نظام توزيعي لاختراق كلمات المرور بالقوة العمياء يقوم بتوازي هجمات القاموس والهجمات المبنية على أداة Crunch عبر أجهزة متعددة باستخدام عملاء ويب وسطح…
 z-jxy/keepass_dump
أداة تفريغ KeePass 2.X (CVE-2023-32784)
 und3sc0n0c1d0/bruteforce-to-keepass
يكمل هذا البرنامج النصي النتائج التي تم الحصول عليها من خلال أداة keepass-password-dumper عند استغلال الثغرة الأمنية CVE-2023-32784 التي تؤثر على…
 4nner/cve-2019-9053
استغلال Python 3 للثغرة CVE-2019-9053، وهي ثغرة حقن SQL في CMS Made Simple، تتيح استخراج بيانات الاعتماد عبر حقن SQL الأعمى المعتمد على الوقت وكسر…