
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
PassMute — أداة تحوير كلمات المرور في سطر الأوامر تطبق قواعد التحويل (leet, reverse, case-swap) لتوليد متغيرات كلمات المرور لاختبار الأمان وهجمات القوة العمياء. | Kitploit
أدوات/GitHubGitHub/hackerinthehouse-official/passmute
كسر كلمات المرورهجمات كلمات المروراختبار الاختراق
GitHubhackerinthehouse-official/passmute

PassMute

أداة تحوير كلمات المرور في سطر الأوامر تطبق قواعد التحويل (leet, reverse, case-swap) لتوليد متغيرات كلمات المرور لاختبار الأمان وهجمات القوة العمياء.

عرض المستودع
مشاركة
56737منذ 3 سنواتتمت المراجعة من قبل Kitploit

PassMute - أداة تحويل/تغيير كلمات المرور

هذه أداة سطر أوامر مكتوبة بلغة بايثون تطبق قاعدة أو أكثر من قواعد التحويل على كلمة مرور معينة أو قائمة كلمات مرور مقروءة من ملف أو أكثر. يمكن استخدام الأداة لتوليد كلمات مرور محولة لاختبار الأمان أو أغراض البحث. أيضًا، أثناء إجراء اختبار الاختراق، ستكون أداة مفيدة جدًا لك لتنفيذ هجمات القوة الغاشمة على كلمات المرور!!

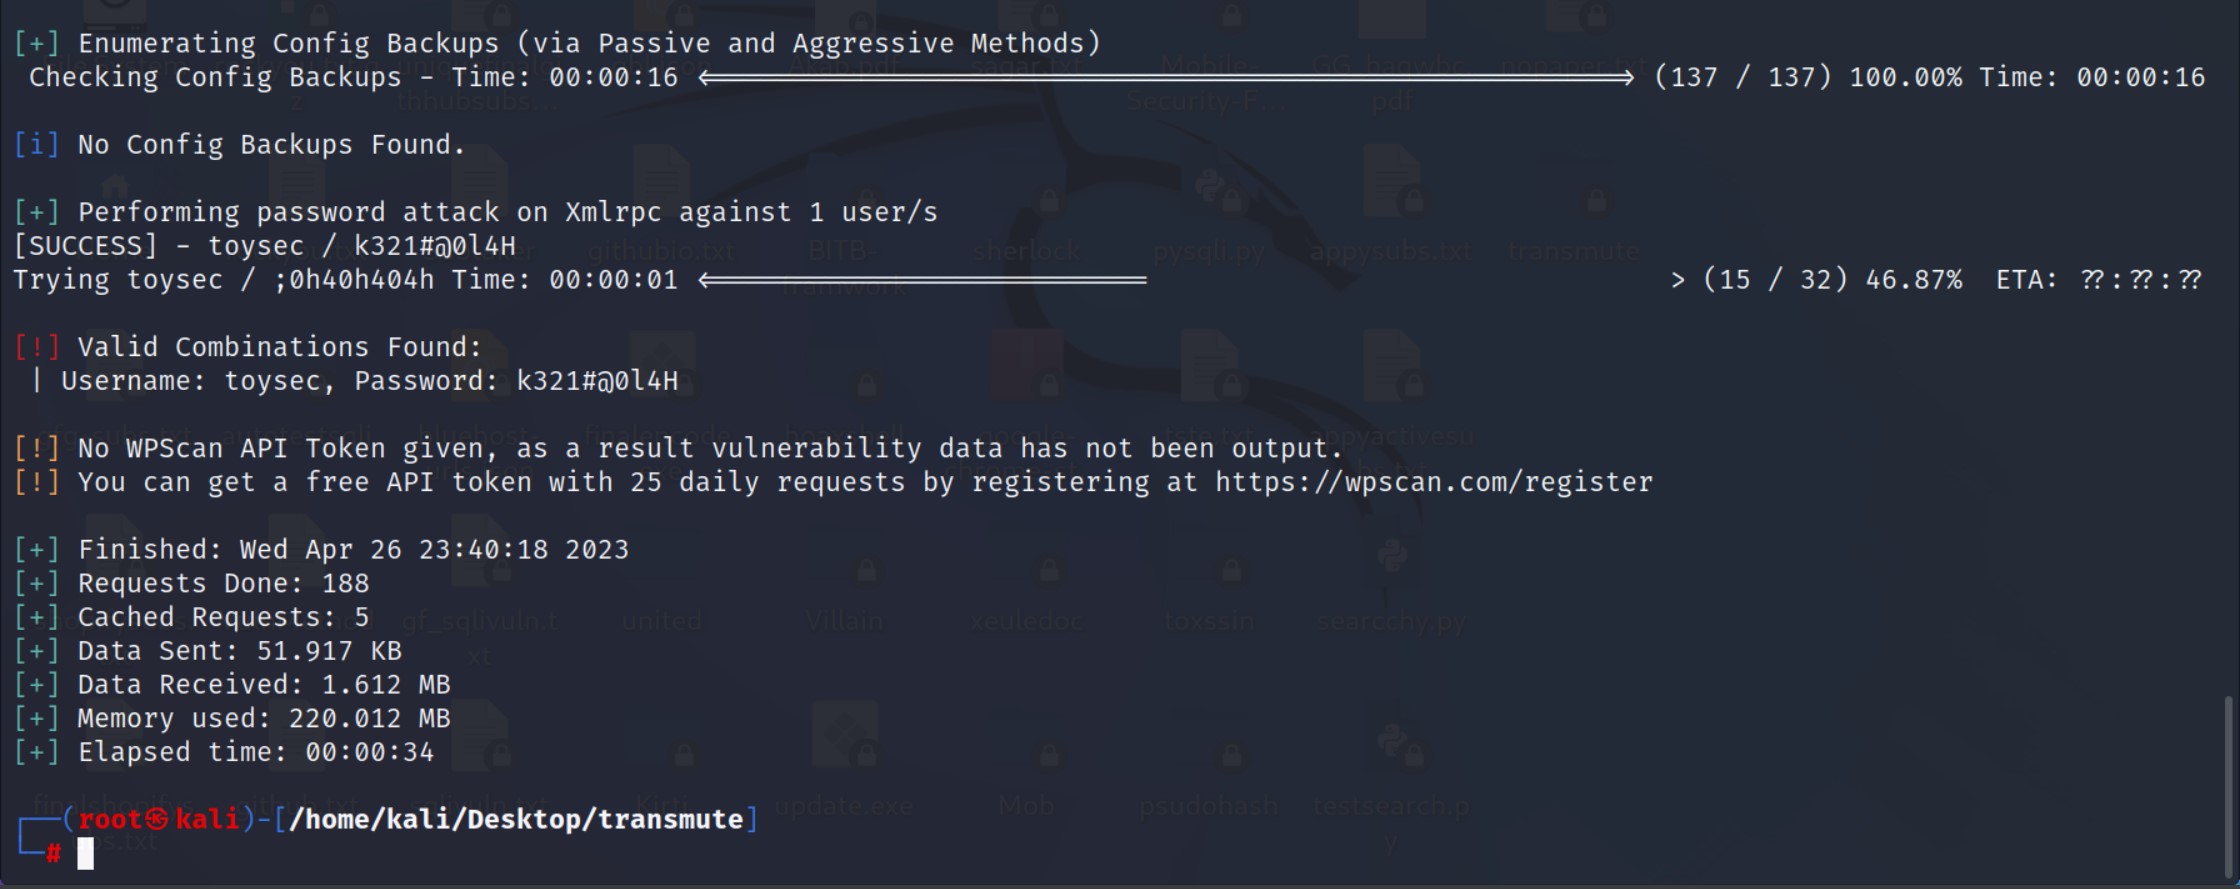
إثبات هجوم القوة الغاشمة لكلمات المرور باستخدام كلمات المرور المحولة في PassMute
Passmute-4

كيف يمكن لـ PassMute أيضًا المساعدة في تأمين كلمات المرور لدينا أكثر؟

يمكن لـ PassMute المساعدة في توليد كلمات مرور قوية ومعقدة من خلال تطبيق قواعد تحويل مختلفة على كلمة المرور المدخلة. ومع ذلك، يعتمد أمان كلمة المرور أيضًا على عوامل أخرى مثل طول كلمة المرور، والعشوائية، وتجنب العبارات أو الأنماط الشائعة.

تشمل قواعد التحويل:

reverse: عكس سلسلة كلمة المرور

uppercase: تحويل كلمة المرور إلى أحرف كبيرة

lowercase: تحويل كلمة المرور إلى أحرف صغيرة

swapcase: تبديل حالة كل حرف في كلمة المرور

capitalize: جعل أول حرف من كلمة المرور كبيرًا

leet: استبدال بعض الأحرف في كلمة المرور بما يعادلها من نمط الليت (leet)

strip: إزالة جميع أحرف المسافات البيضاء من كلمة المرور

يمكن للأداة أيضًا كتابة كلمات المرور المحولة إلى ملف مخرجات وتشغيل عملية التحويل بالتوازي باستخدام خيوط متعددة.

التثبيت

git clone https://HITH-Hackerinthehouse/PassMute.git
cd PassMute
chmod +x PassMute.py

الاستخدام لاستخدام الأداة، يجب أن يكون لديك Python 3 مثبتًا على نظامك. ثم، يمكنك تشغيل الأداة من سطر الأوامر باستخدام الخيارات التالية:

python PassMute.py [-h] [-f FILE [FILE ...]] -r RULES [RULES ...] [-v] [-p PASSWORD] [-o OUTPUT] [-t THREAD_TIMEOUT] [--max-threads MAX_THREADS]

فيما يلي شرح موجز للخيارات المتاحة:

  • -h or --help: يُظهر رسالة المساعدة ويخرج
  • -f (FILE) [FILE ...], --file (FILE) [FILE ...]: ملف أو أكثر لقراءة كلمات المرور منها
  • -r (RULES) [RULES ...] or --rules (RULES) [RULES ...]: قاعدة أو أكثر من قواعد التحويل لتطبيقها
  • -v or --verbose: يطبع مخرجات مفصلة لكل تحويل كلمة مرور
  • -p (PASSWORD) or --password (PASSWORD): تحويل كلمة مرور واحدة
  • -o (OUTPUT) or --output (OUTPUT): ملف المخرجات لحفظ كلمات المرور المحولة
  • -t (THREAD_TIMEOUT) or --thread-timeout (THREAD_TIMEOUT): مهلة للخيوط لإكمال العمل (بالثواني)
  • --max-threads (MAX_THREADS): الحد الأقصى لعدد الخيوط التي تعمل في وقت واحد (الافتراضي: 10)

ملاحظة: إذا كنت تواجه أي خطأ بخصوص وحدة argparse، فما عليك سوى تثبيت الوحدة باستخدام الأمر التالي: pip install argparse

أمثلة فيما يلي بعض الأوامر النموذجية التي تقرأ كلمات المرور من ملف، وتطبق قاعدتي تحويل، وتحفظ كلمات المرور المحولة في ملف مخرجات:

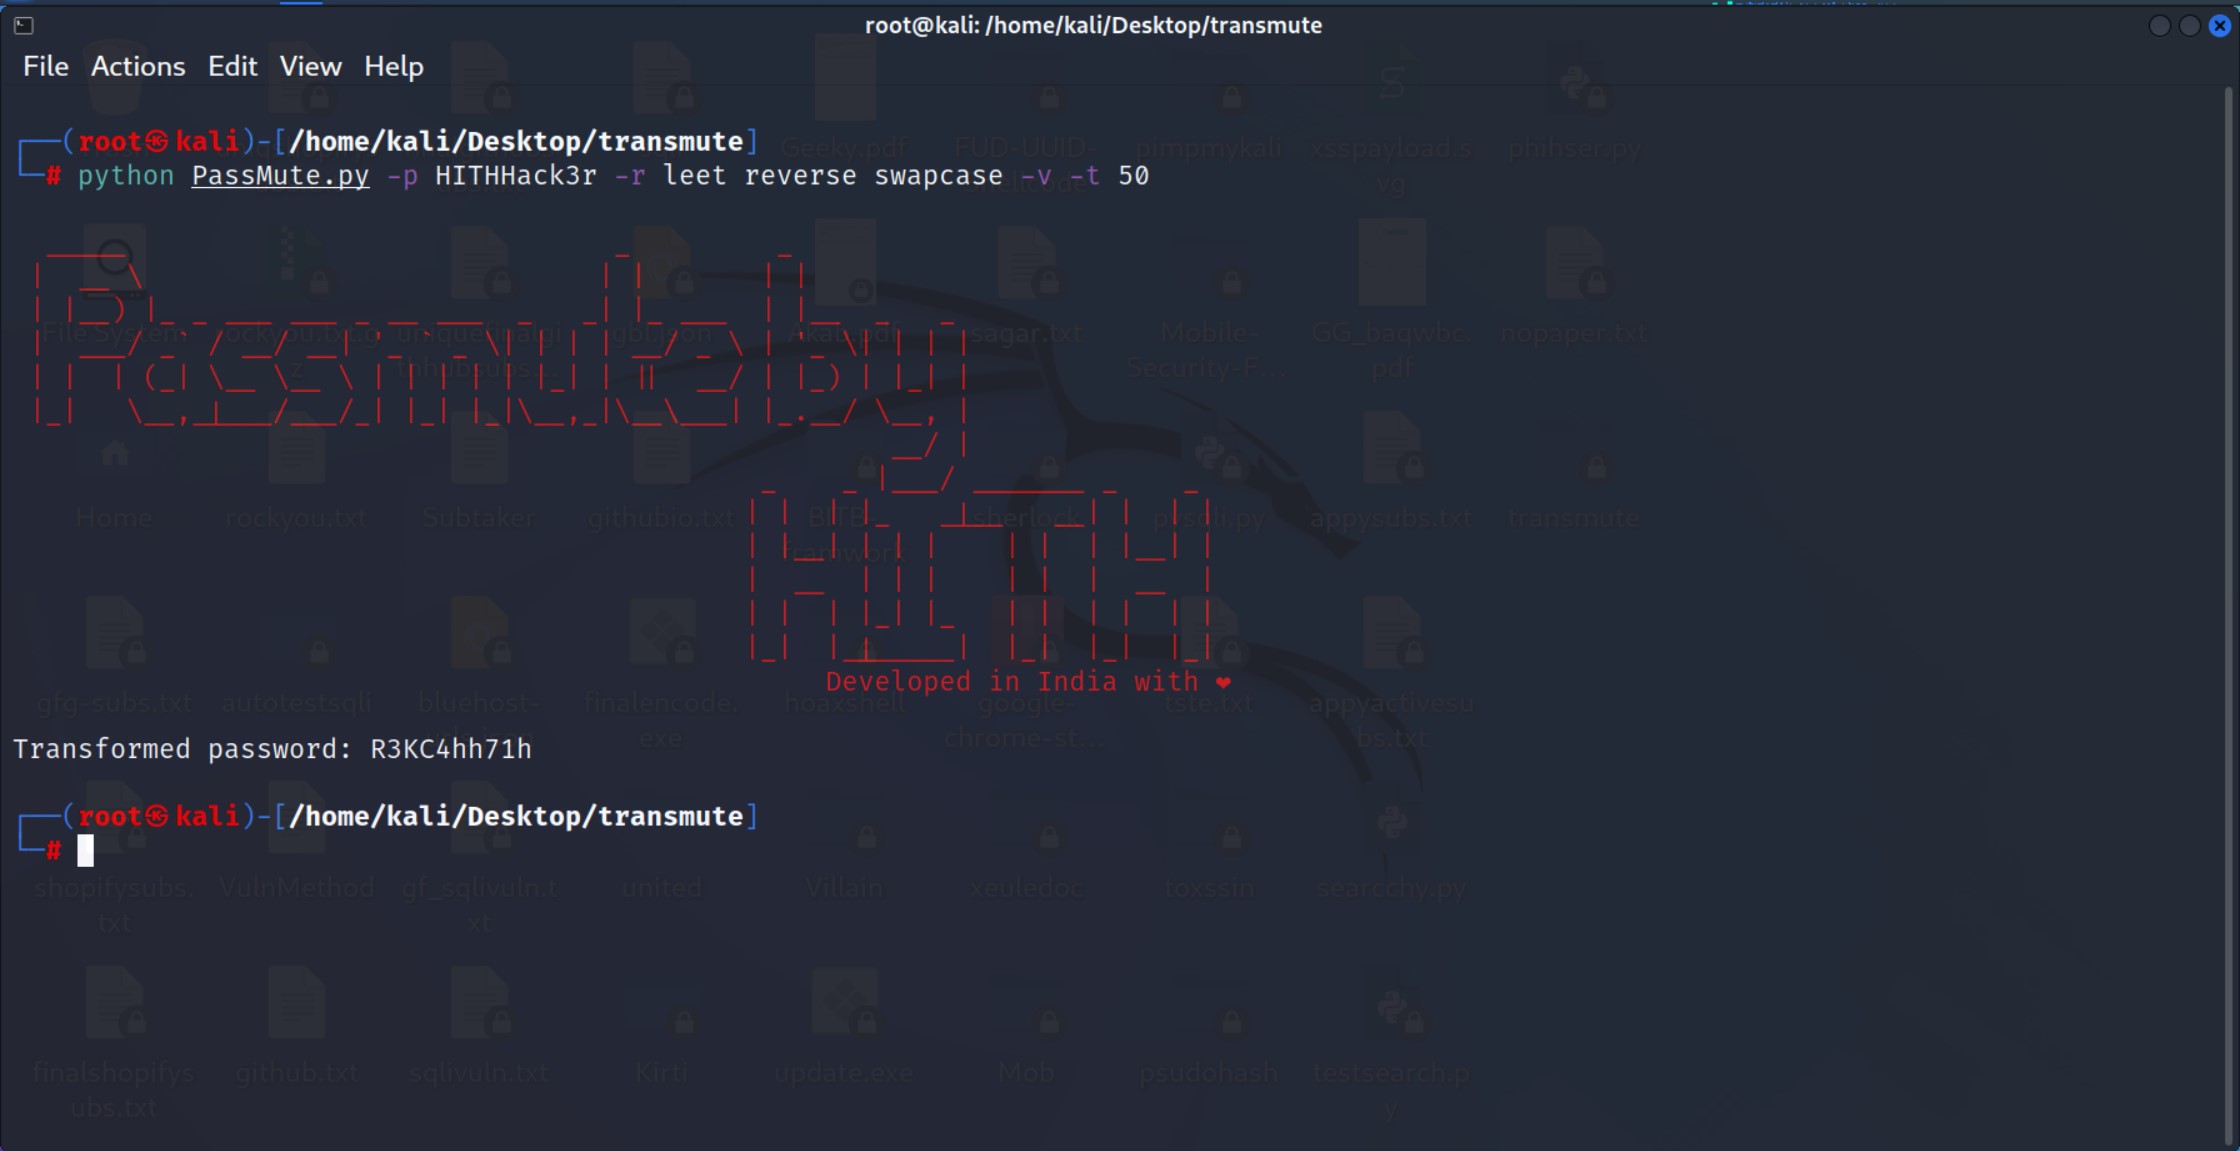
تحويل كلمة مرور واحدة: python PassMute.py -p HITHHack3r -r leet reverse swapcase -v -t 50

Passmute-2

تحويل كلمات مرور متعددة: python PassMute.py -f testwordlists.txt -r leet reverse -v -t 100 -o testupdatelists.txt

Passmute-3

يوصى باستخدام Verbose و Thread في حال كنت تحول ملفات كبيرة، كما يعتمد ذلك على معالجك أيضًا، وليس مطلوبًا في كل مرة استخدام الخيوط والوضع المفصل.

إخلاء مسؤولية قانوني:

قد تكون متحمسًا جدًا لاستخدام هذه الأداة، ونحن أيضًا. ولكن هنا نحتاج إلى التأكيد! لن تكون Hackerinthehouse، ولا أي مساهم في هذا المشروع، ولا Github مسؤولة عن أي إجراءات تقوم بها. هذه الأداة مصممة لأغراض البحث الأمني والتعليم فقط. وتقع على عاتق المستخدم النهائي مسؤولية الامتثال لجميع القوانين المحلية والولائية والاتحادية المعمول بها.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




