
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 sabri-zaki/easy_hack
اخترق العالم باستخدام Termux
 internetangel/zerocrumb
تفريغ بيانات الاعتماد وملفات تعريف الارتباط المحمية بـ App-Bound بدون صلاحيات.
 looky243/cve-2025-24071-poc
CVE-2025-24071 إثبات المفهوم
 b1tbreaker/cve-2025-48708
نقص في تنقية الوسائط يؤدي إلى تسرب كلمة المرور في إصدارات Ghostscript PDF حتى 10.05.0.
 lanjelot/patator
باتاتور هي أداة تخمين متعددة الأغراض، بتصميم معياري واستخدام مرن.
 sarpantkeltiek/cve-2024-37010
استغلال لـ CVE-2024-37010: الوصول إلى التخزين الخارجي لمستخدم آخر والحركة الجانبية
 marcejr117/cve-2025-24071_poc
إثبات مفهوم (PoC) للثغرة CVE-2025-24071 / CVE-2025-24054، وهي ثغرة في ويندوز تسمح بالحصول على هاشات NTMLv2
 polarisxsec/cve-2024-21413
مختبر تعليمي يوضح استغلال CVE-2024-21413 في Outlook لتسريب تجزئات NTLM عبر روابط UNC ضارة، مع بنية SMTP/POP3 مخصصة وإعداد التقاط SMB.
 joelgmsec/evilnovnc
منصة تصيد احتيالي فورية تتجاوز المصادقة الثنائية (2FA) عبر جلسة متصفح noVNC حية، وتلتقط الكوكيز وكلمات المرور المحفوظة وسجل التصفح والملفات التي تم…
 sadreck/crackerjack
واجهة رسومية قائمة على الويب لـ Hashcat تعمل على تبسيط كسر كلمات المرور من خلال إدارة الجلسات، وتوليد الأقنعة، ودعم قوائم الكلمات، والوصول متعدد…
 hackheart-tech/-exploit-lab
استغلالات Python cve-2019-9053– من HackHeart
 del0x3/cve-2019-9053-port-py3
CVE-2019-9053.
 mbadanoiu/cve-2020-13941
CVE-2020-13941: إساءة استخدام مسارات UNC في بيئات Windows في Apache Solr
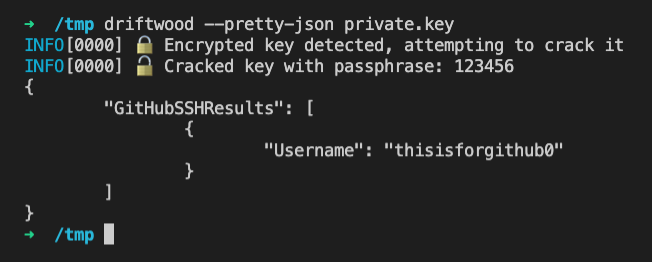 trufflesecurity/driftwood
التحقق من استخدام المفتاح الخاص
 g4sp4rcs/cve-2023-32784-password-combinator-fixer
بعد استخدام أداة تفريغ كلمات مرور KeePass، ربما يكون بعض الأحرف التي تم تحليلها كـ ● غير صحيح وتريد معرفة الحرف الحقيقي
 rubbxalc/cve-2025-24071
يُنشئ ملف ZIP يستغل ثغرة CVE-2025-24071 لالتقاط بيانات اعتماد netNTLMv2 من مستكشف Windows عبر ملفات .library-ms خبيثة، وهو مخصص للاختبارات الخاضعة…
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
يوضح التقاط تجزئات NTLM عبر Responder وتنفيذ رسائل تصيد تستغل ثغرة CVE-2024-21413 لاختراق الأنظمة.
 0x6rss/cve-2025-24071_poc
CVE-2025-24071: تسريب هاش NTLM عبر استخراج RAR/ZIP وملف .library-ms








