
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 bilalbaraz/passgen
توليد كلمات المرور من الطرفية
 ishaklaz/hash-eye
**HashEye** هي أداة سطر أوامر (CLI) قوية مبنية بلغة Python للكشف الفوري وتحليل أنواع الهاش (hash). توفر معلومات مفصلة حول صيغ الهاش، مستويات الأمان،…
 creusvictor/keepassxc-fzf
أداة CLI خفيفة الوزن للبحث والوصول التفاعلي إلى إدخالات قاعدة بيانات KeePassXC باستخدام fzf. سريعة وآمنة ومركزة على الطرفية.
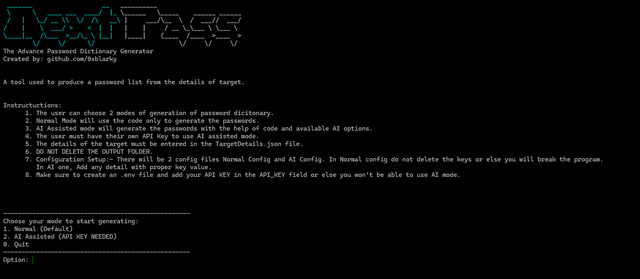 0xblarky/nextpass
أداة يمكن استخدامها لإنشاء قائمة كلمات مرور أو قاموس من تفاصيل الهدف
 aaravmaloo/apm
مدير كلمات مرور محلي للجميع
 ottoyrocky/phantom-brain
شبكة محمولة للاستطلاع الذكي تعمل بالذكاء الاصطناعي دون اتصال بالإنترنت
 s1lkys/cve-2023-30367-mremoteng-password-dumper
إثبات المفهوم الأصلي لـ CVE-2023-30367
 rinaliyeva/metasploitable2-vsftpd-exploitation
المشروع: استغلال الباب الخلفي في vsFTPd 2.3.4 (CVE-2011-2523) على Metasploitable 2.
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
مجموعة أدوات استغلال كاملة لـ CVE-2026-3180 - ثغرة حقن SQL في إضافة معرض المسابقات لووردبريس. تشمل استخراج بيانات آلي، تجاوز WAF، شيل عكسي، تكامل مع…
 bytehackr/keepass_poc
إثبات المفهوم لـ KeePass [CVE-2022-0725]
 boon-rekcah/cms-made-simple-2.2.9-cve-2019-9053
استغلال Python 3 لـ CVE-2019-9053، حقن SQL غير مصادق عليه في CMS Made Simple 2.2.9، يستخرج بيانات اعتماد المسؤول ويقوم اختياريًا بكسر تجزئات كلمات…
 0ldev/politician
مكتبة حديثة لتدقيق شبكات WiFi لوحدة ESP32 باستخدام تقنيات 802.11 المتقدمة. تلتقط مصافحة WPA/WPA2/WPA3 عبر استخراج PMKID وحقن CSA (يتجاوز PMF). تجمع…
 ash1996x/cve-2025-50154-aggressor-script
سكربت Cobalt Strike Aggressor يعمل على تسليح ملفات LNK و Library-MS لتفعيل كشف تجزئة NTLMv2 عبر SMB، بما في ذلك تجاوز CVE-2025-24054، لعمليات الفريق…
 an00brektn/shirocrack
أداة بسيطة لتكسير هاشات Apache Shiro مكتوبة بلغة Golang. مفيدة لاستغلال CVE-2024-4956.
 abdelrahman0sayed/cve-2025-24071
هذه نصوص بايثون لإثبات المفهوم لـ CVE-2025-24071 وهي ثغرة أمنية في مستكشف ملفات ويندوز تسمح بالوصول غير المصرح به إلى معلومات حساسة مثل تعرض NTLM.
 ac8999/cve-2025-24071
نص بايثون لتنفيذ CVE-2025-24071
 4d000/tenda-f3-v4
نص بايثون لاستغلال CVE-2020-35391 على أجهزة التوجيه Tenda F3 V3/V4، مما يتيح التحميل غير المصرح به لملفات التهيئة والذاكرة الوميضية وسجل النظام.
 0xcccc666/cve-2020-1472_tool-collection
cve-2020-1472_مجموعة أدوات








