
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit
 edoardottt/longtongue
توليد قائمة كلمات مرور/عبارات مرور مخصصة بناءً على معلومات الهدف
 jofpin/brutto
تخمين سهل لأي شيء تريده - Jose Pino
 markuta/bw-dump
دليل إثبات المفهوم لـ (CVE-2023-38840) الذي يستخرج كلمات المرور الرئيسية بنص صريح من خزنة Bitwarden المقفلة.
 synacktiv/sharker
محلل التقاط شبكة بسيط وموثوق وسريع بشكل معقول.

 z-jxy/keepass_dump
أداة تفريغ KeePass 2.X (CVE-2023-32784)
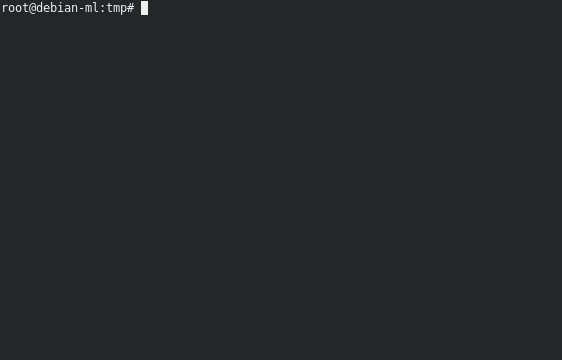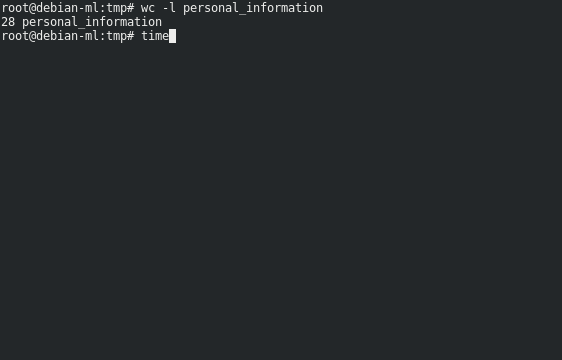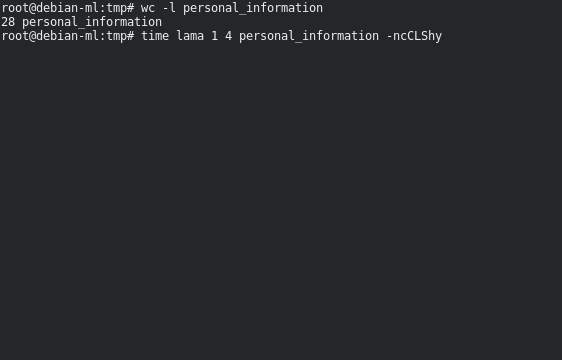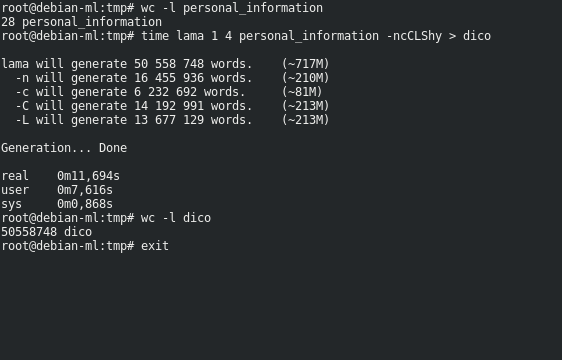 tatam/lama
لاما، التطبيق الذي لا يطابق هذه الكلمات.
 ronf98/cve-2024-43451-poc
CVE-2024-43451 هي ثغرة أمنية في NTLM في Windows تسمح للمهاجم بفرض المصادقة والتقاط تجزئات NTLM باستخدام اختصارات خبيثة.
 jas502n/publiccms_decrypt
publiccms_decrypt
 al1ex/gpocrack
أداة كسر/فك تشفير cpassword الخاصة بتفضيلات نهج المجموعة (Group Policy Preferences) في Active Directory.
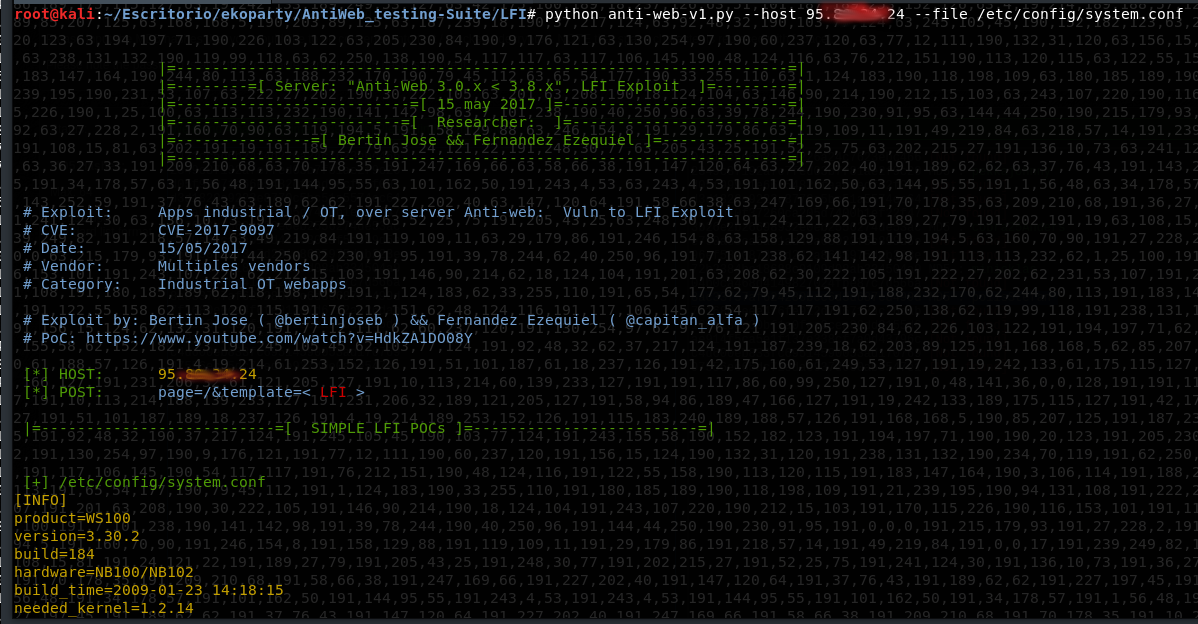 mdudek-ics/antiweb_testing-suite
مجموعة أدوات تستغل CVE-2017-9097 (+RCE)
 c4cnm/exploit_cve-2021-24762
يعرض هذا المستودع استغلالًا لـ CVE-2021-24762. وهو استغلال حقن SQL أعمى (Blind SQLi) يقوم، في الإعداد الافتراضي، باستخراج كلمة مرور المسؤول.
 ash1996x/cve-2025-50154-aggressor-script
سكربت Cobalt Strike Aggressor يعمل على تسليح ملفات LNK و Library-MS لتفعيل كشف تجزئة NTLMv2 عبر SMB، بما في ذلك تجاوز CVE-2025-24054، لعمليات الفريق…
 kartheekkandalam99/svpt_cw_2
إعداد CVE-2024-21413 لـ CW
 imperialx1104/simple-ctf-writeup
شرح تفصيلي احترافي لتحدي TryHackMe Simple CTF يغطي جمع المعلومات، حقن SQL في CMS Made Simple (CVE-2019-9053)، استعادة بيانات الاعتماد، الوصول عبر…
 ret2desync/cve-2024-38793-poc
رمز إثبات المفهوم لاستغلال CVE-2024-38793 (Best Restaurant Menu by PriceListo <= 1.4.1 - Authenticated (Contributor+) SQL Injection)
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - شرح جهاز Pterodactyl. جهاز Linux متوسط المستوى يغطي CVE-2025-49132 (Pterodactyl Panel RCE) و CVE-2025-6018/6019 (رفع الصلاحيات في…
 fbm31/audit-blackbox-web-to-root
تدقيق أمني من نوع الصندوق الأسود لخادم Drupal 7. عرض توضيحي لسلسلة القتل الكاملة: حقن SQL (CVE-2014-3704) ➔ RCE ➔ Reverse Shell ➔ التصعيد إلى الجذر…








