
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 n0kovo/danish_phone_wordlist_generator
قم بتوليد قوائم كلمات من أرقام الهواتف الدنماركية حسب المنطقة و/أو الاستخدام (الجوال، الخط الأرضي إلخ). مفيدة لاختراق كلمات المرور أو اختبار الأهداف…
 b1tbreaker/cve-2025-48708
نقص في تنقية الوسائط يؤدي إلى تسرب كلمة المرور في إصدارات Ghostscript PDF حتى 10.05.0.
 gmikisilva/cve-2024-33901-proofofconcept
برنامج قصير يوضح الثغرة CVE-2024-33901 في KeePassXC الإصدار 2.7.7
 rideckszz/poc-cve-2019-9053
PoC تعليمي بلغة Python 3 لثغرة CVE-2019-9053، وهي SQL Injection من نوع time-based blind في CMS Made Simple <= 2.2.9. تم تكييف هذا الإصدار للاستخدام…
 noxurge/cve-2025-65900
DifuseHQ Kalmia CMS الإصدار 0.2.0 يحتوي على ثغرة في التحكم غير الصحيح بالوصول في نقطة نهاية API `/kal-api/auth/users`. بسبب عدم كفاية التحقق من…
 mbadanoiu/cve-2020-13941
CVE-2020-13941: إساءة استخدام مسارات UNC في بيئات Windows في Apache Solr
 jtoalu/ctf-cve-2019-9053-gtfobins
إرشادات خطوة بخطوة لاختراق CTF توضح استغلال ثغرة CVE-2019-9053 في حقن SQL ورفع الصلاحيات باستخدام GTFOBins على هدف CMS Made Simple.
 davcwikla/cve-2019-9053-exploit
استغلال Python عامل لثغرة CVE-2019-9053 مع كسر كلمة المرور الاختياري عبر قائمة الكلمات. يستهدف تطبيقات الويب عبر URI الخاص بـ HTTP للاستغلال الآلي…
 v0idw1re/htb-pterodactyl-writeup
HackTheBox — شرح اجتياز Pterodactyl (متوسط/Linux). CVE-2025-49132 LFI → pearcmd RCE → اختراق bcrypt → SSH. رفع الامتيازات عبر CVE-2025-6018 (تجاوز…
 boon-rekcah/cms-made-simple-2.2.9-cve-2019-9053
استغلال Python 3 لـ CVE-2019-9053، حقن SQL غير مصادق عليه في CMS Made Simple 2.2.9، يستخرج بيانات اعتماد المسؤول ويقوم اختياريًا بكسر تجزئات كلمات…
 localh0t/m4ngl3m3
مولد أنماط كلمات مرور شائعة باستخدام قائمة من السلاسل النصية
 mstxq17/cve-2020-1472
cve-2020-1472 إعادة الإنتاج والاستغلال وexp
 sailay1996/vss-fr2system
اختبار
 m4dm0e/wpcrack
كاسر هاش ووردبريس .
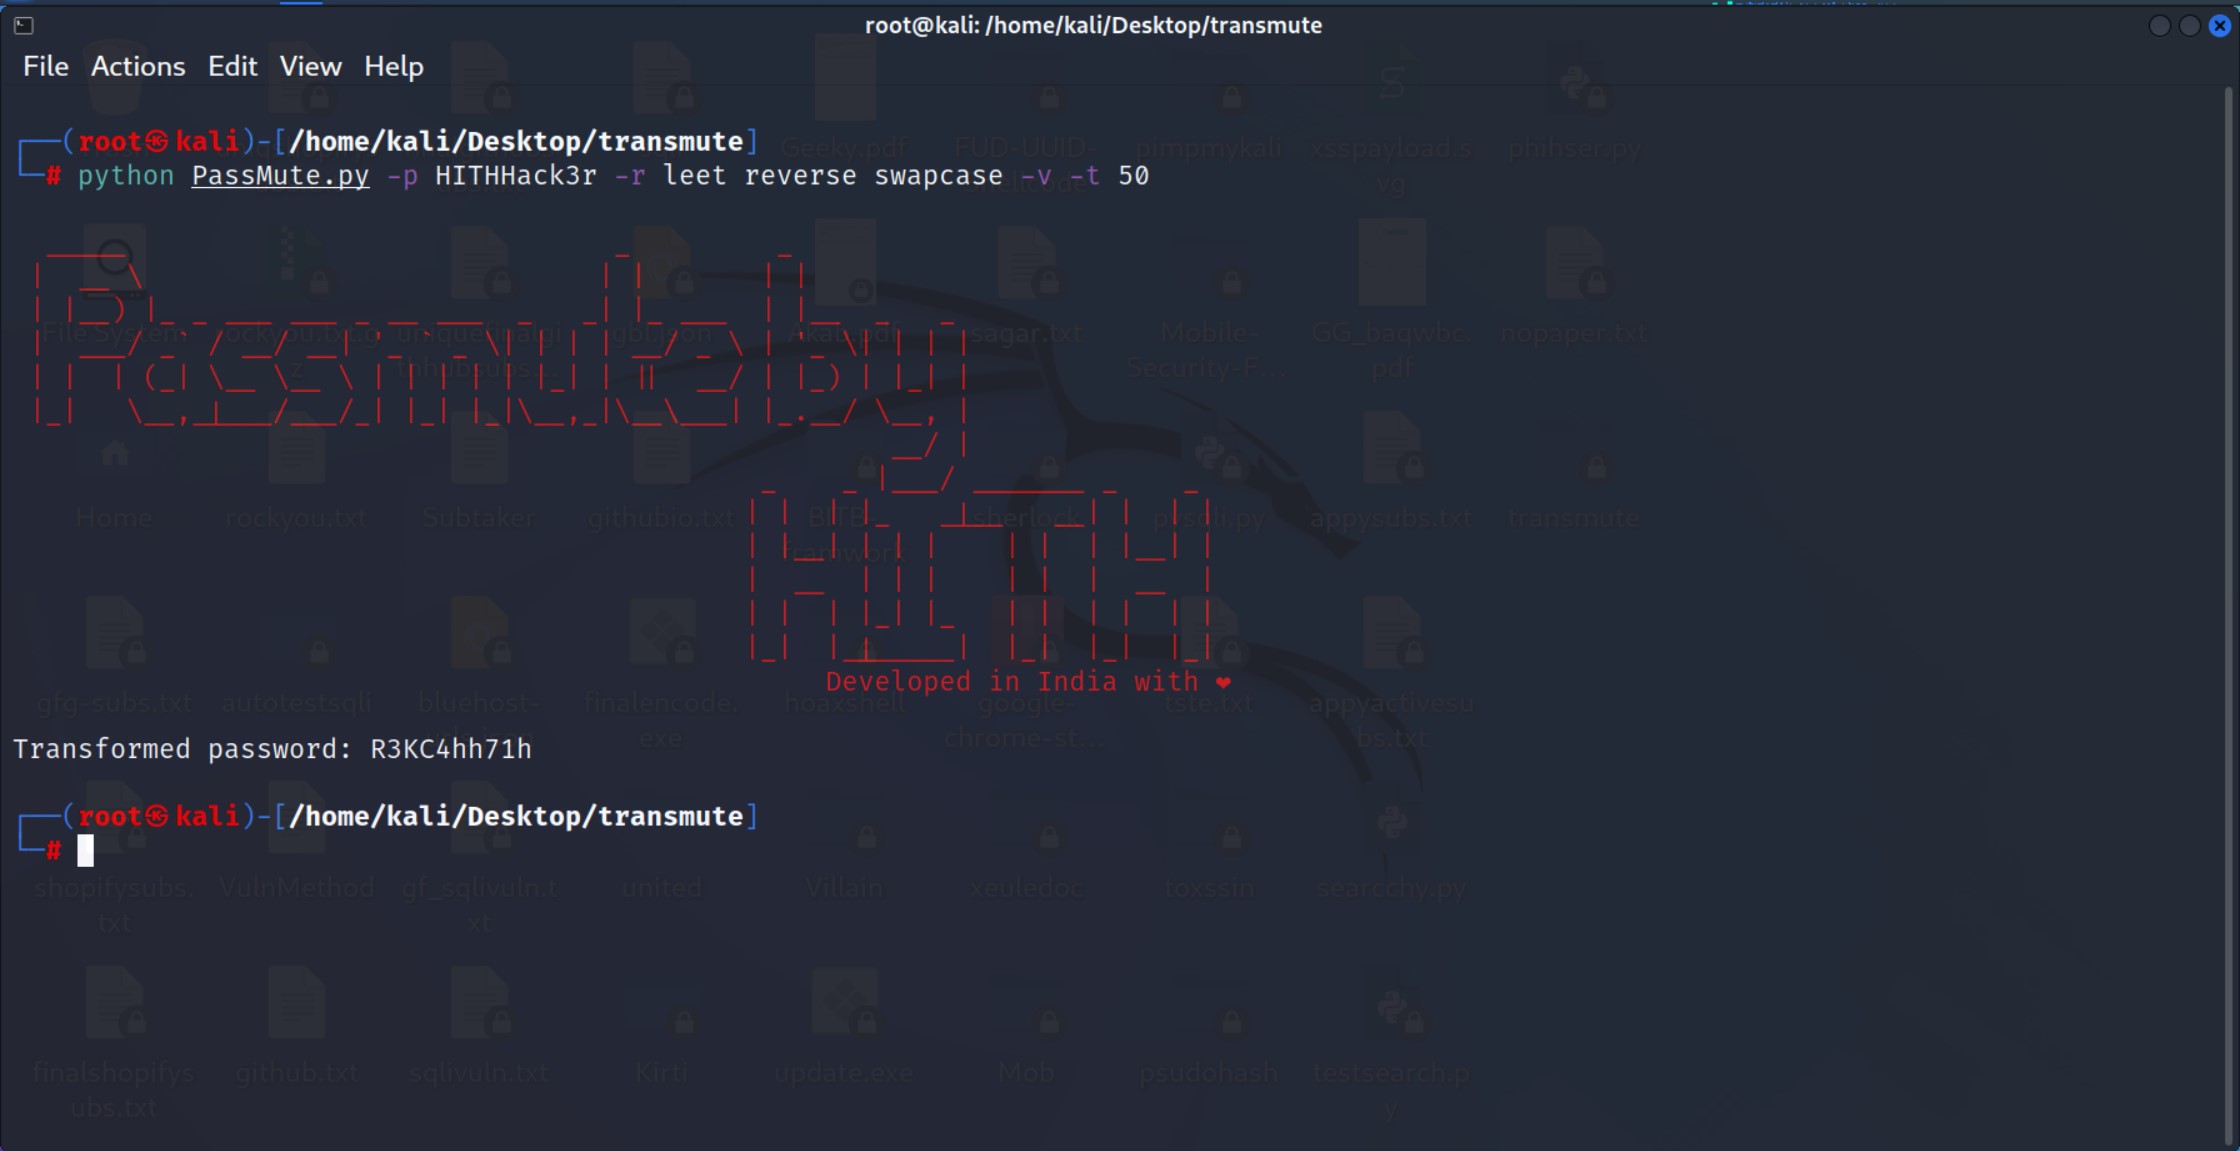 hackerinthehouse-official/passmute
أداة تحوير كلمات المرور في سطر الأوامر تطبق قواعد التحويل (leet, reverse, case-swap) لتوليد متغيرات كلمات المرور لاختبار الأمان وهجمات القوة العمياء.
 pinoywh1z/ssh-private-key-looting-wordlists
قوائم كلمات منسقة لتخمين أسماء ملفات مفاتيح SSH الخاصة، تساعد مختبري الاختراق في تحديد مواقع المفاتيح عبر ثغرات تضمين الملفات المحلية (LFI) أو…
 helidem/cve-2025-24054_cve-2025-24071-poc
إثبات المفهوم لتسريب هاش NTLM عبر .library-ms CVE-2025-24054 / CVE-2025-24071
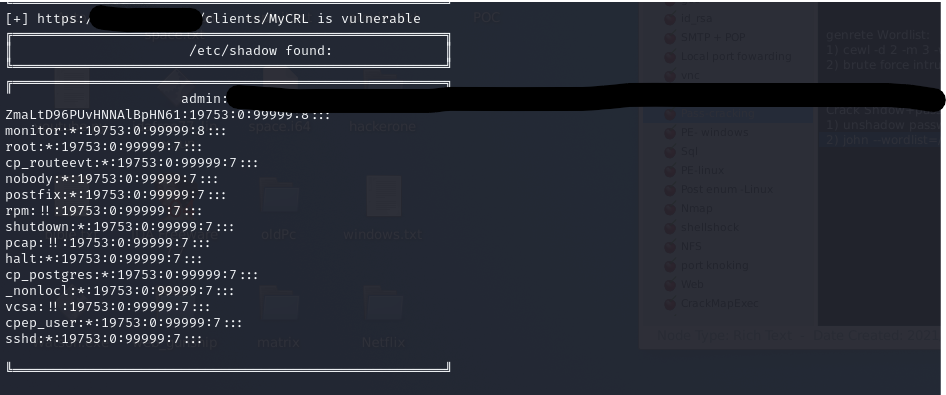 verylazytech/cve-2024-24919
إثبات المفهوم - CVE-2024–24919 - Check Point Security Gateways








