
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit
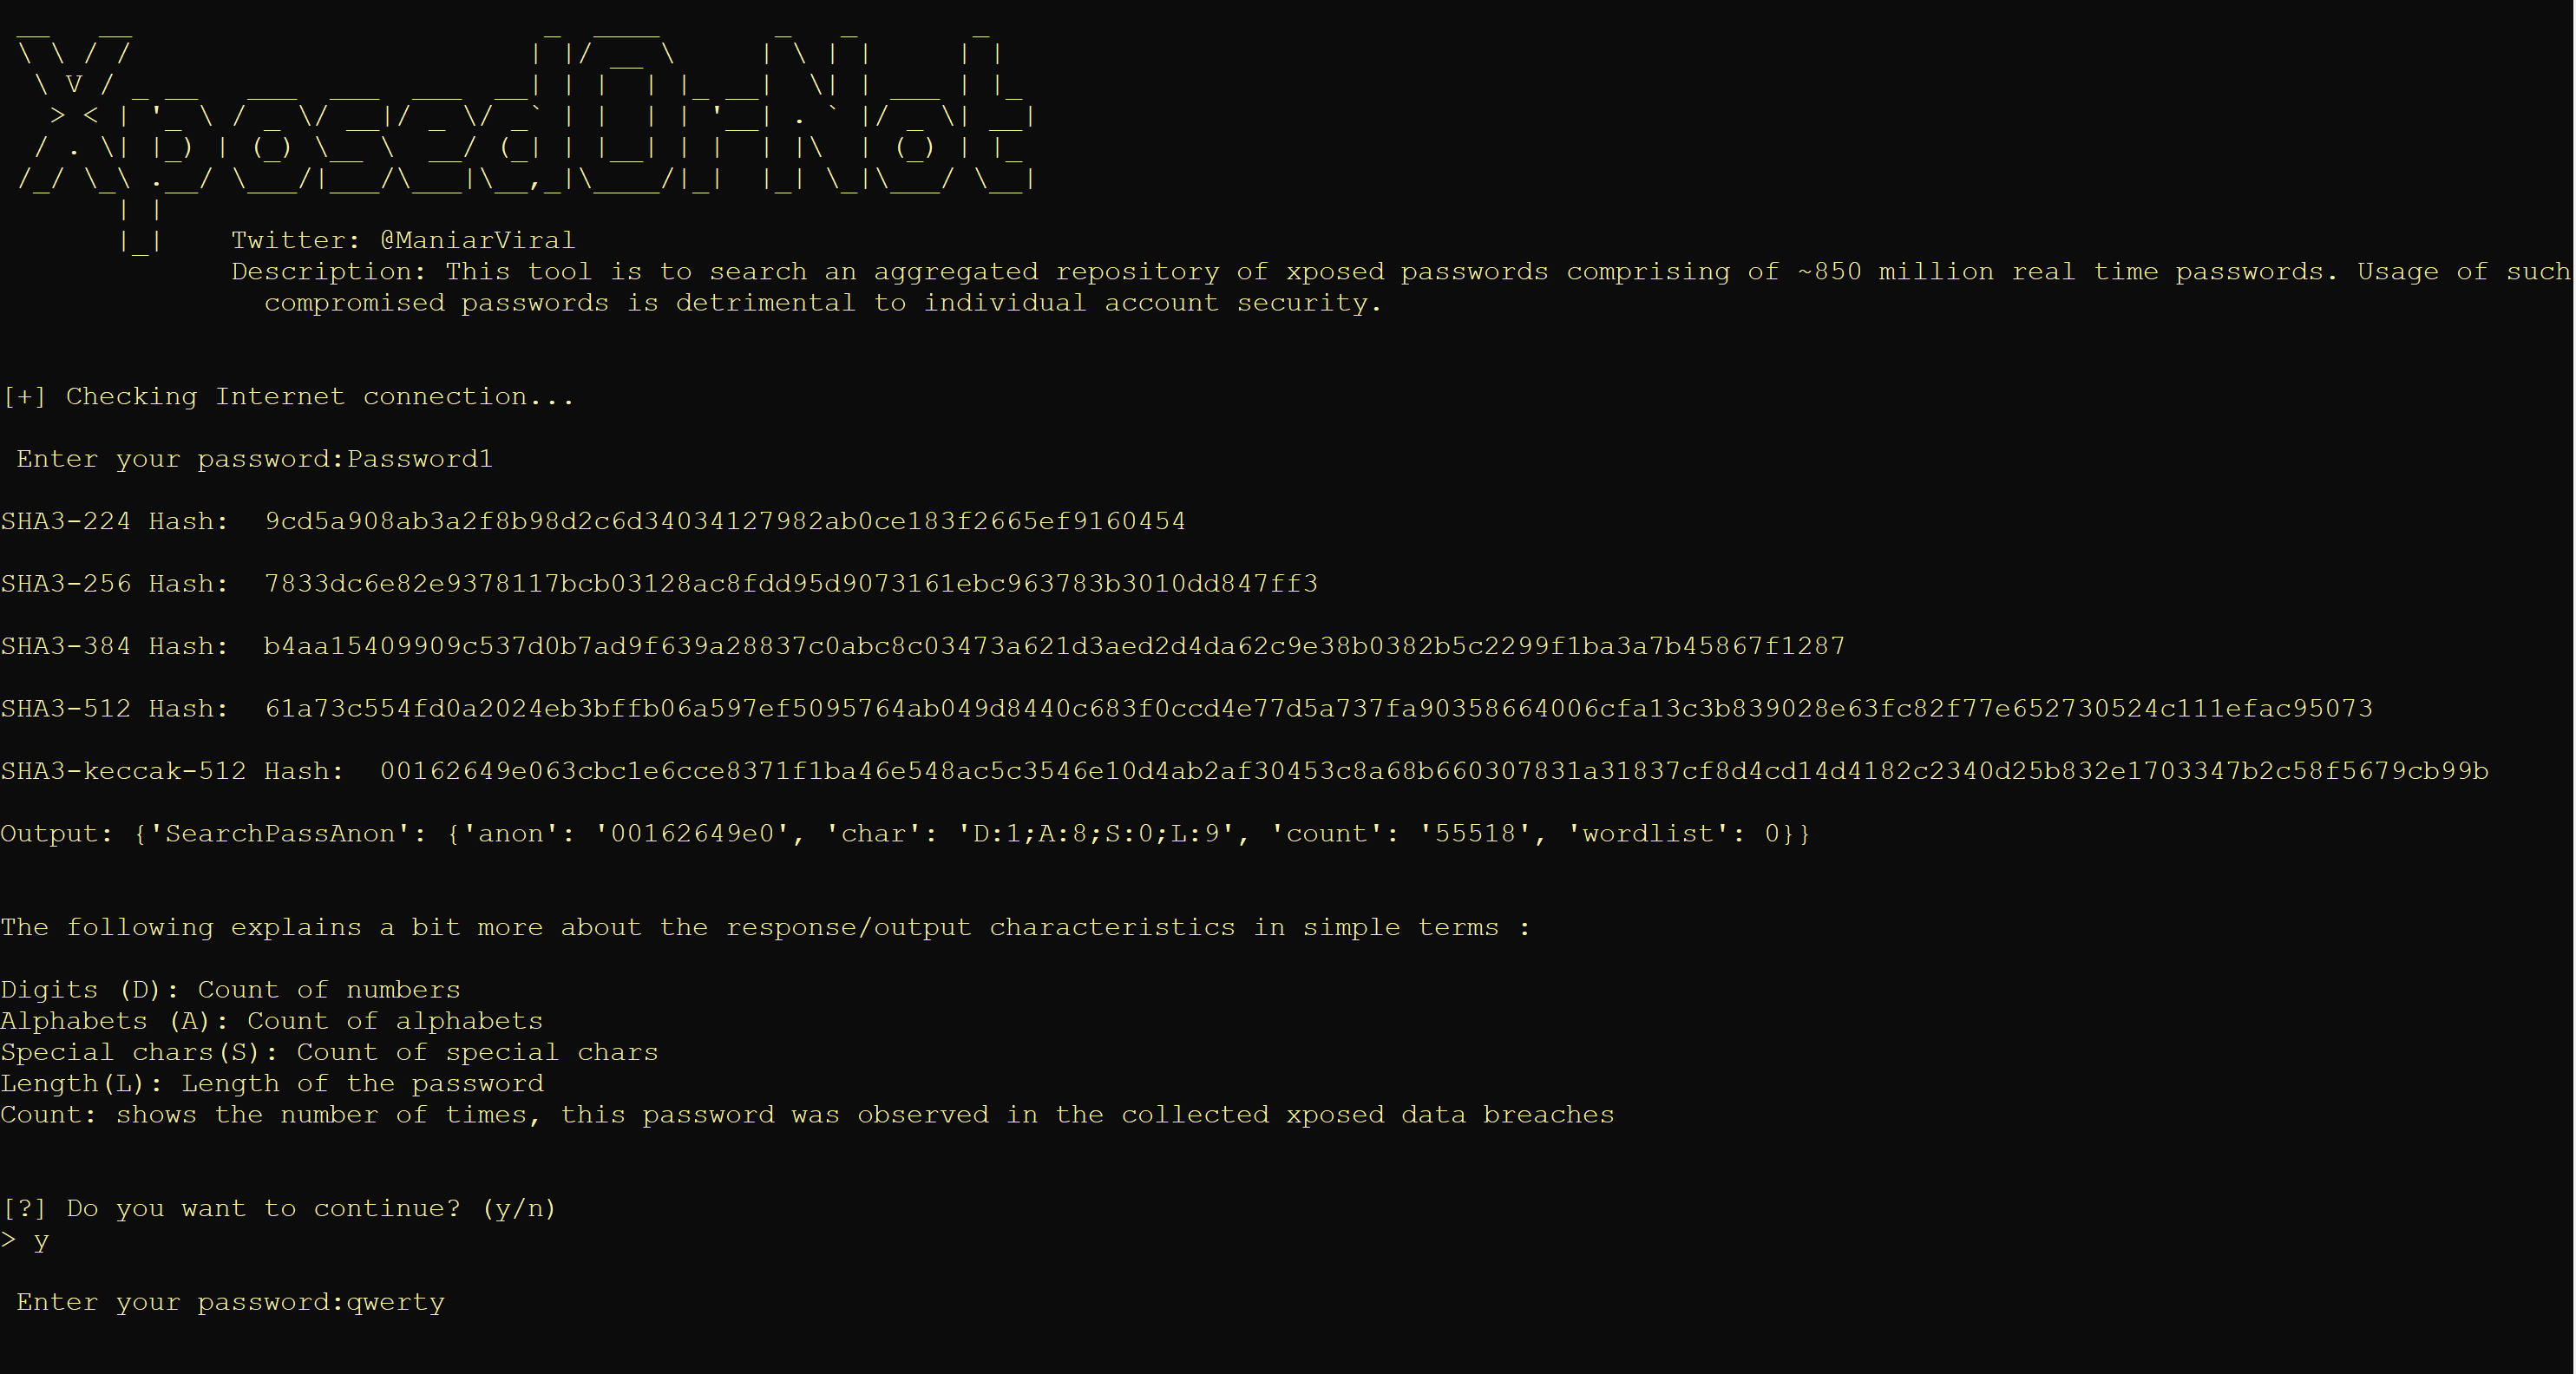
 viralmaniar/xposedornot
أداة XposedOrNot (XoN) هي للبحث في مستودع مجمع لكلمات مرور مكشوفة تتكون من حوالي 850 مليون كلمة مرور في الوقت الفعلي. استخدام كلمات المرور المخترقة…
 s4larie/walletool
أداة لاستخراج بيانات محافظ العملات الرقمية من ملفات wallet.dat.
 brendan-rius/c-jwt-cracker
أداة اختراق JWT بالقوة العمياء مكتوبة بلغة C
 quantumcore/paradoxiarat
ParadoxiaRat : أداة وصول عن بُعد لنظام ويندوز أصلية.
 paradoxis/stegcracker
أداة هجوم القوة العمياء في الإخفاء الصوري لكشف البيانات المخفية داخل الملفات
 lakiw/pcfg_cracker
مولد تخمين كلمات المرور باستخدام القواعد النحوية الاحتمالية الخالية من السياق (PCFG)
 jas502n/grafana-cve-2021-43798
ثغرة قراءة الملفات التعسفية غير المصرح بها في Grafana
 necr00/credential-hunting
CredsHunter - سكربتات البحث عن بيانات الاعتماد لنظامي ويندوز ولينكس
 praetorian-inc/hob0rules
قواعد اختراق كلمات المرور لـ Hashcat استنادًا إلى الإحصائيات والأنماط الصناعية
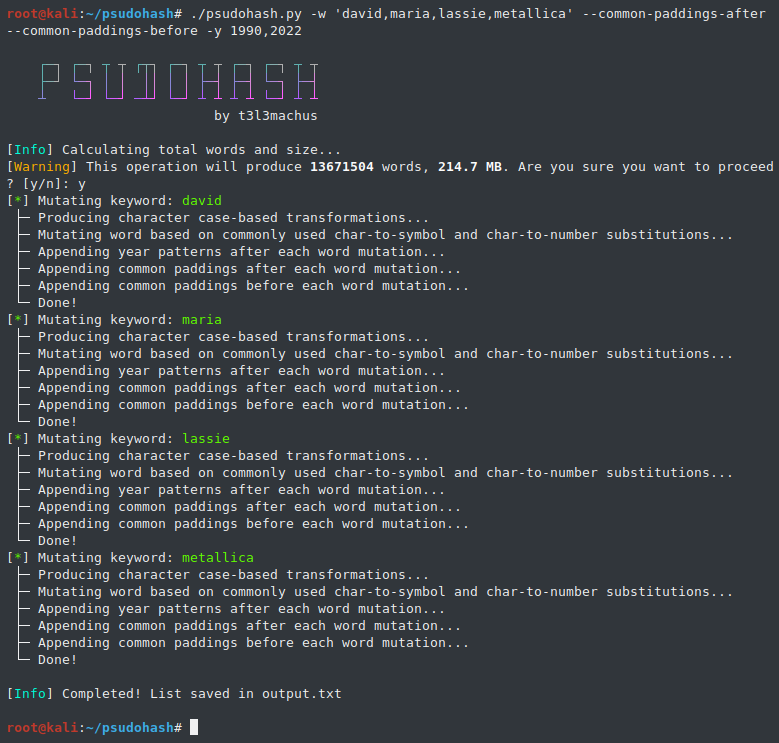 t3l3machus/psudohash
يولد ملايين من تحوّلات كلمات المرور المستندة إلى الكلمات المفتاحية في ثوانٍ.
 knavesec/credmaster
أداة CredKing لرش كلمات المرور، أعيدت هيكلتها وحُسّنت، وتستخدم واجهات برمجة تطبيقات FireProx لتدوير عناوين IP، والبقاء مجهول الهوية، والتغلب على…
 pushpenderindia/sinister
Sinister هو مولد كيلوجر لأنظمة Windows/Linux يقوم بإرسال سجلات الضغط على المفاتيح عبر البريد الإلكتروني مع معلومات مستهدفة أخرى قيمة.
 zzzteph/kraker
Kraker هو نظام موزّع لاختراق كلمات المرور بالقوة الغاشمة، يركز على سهولة الاستخدام.
 oritwoen/vuke
أداة بحث لدراسة توليد المفاتيح المشفرة الضعيفة (brainwallet, PRNG, milksad, LCG, xorshift)
 z1ph1us/milksad-mnemonic-generator
تولّد هذه الأداة عبارات تذكيرية BIP-39 مشتقة من الطوابع الزمنية لنظام Unix، وتستكشف الآثار المترتبة على ثغرة 'Milk Sad' (CVE-2023-39910).
 ethicalhackinglabs/metasploitable2-exploitation-metasploit
دليل استغلال كامل باستخدام Metasploit ضد Metasploitable2 — باب خلفي لـ vsftpd، وSamba CVE-2007-2447، وباب خلفي لـ UnrealIRCd، وتسريب عبر Netcat،…









