
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
kraker — Kraker هو نظام موزّع لاختراق كلمات المرور بالقوة الغاشمة، يركز على سهولة الاستخدام. | Kitploit

أدوات/GitHubGitHub/zzzteph/kraker
كسر كلمات المرورتحليل الثغرات الأمنيةتحليل التجزئةاختبار الاختراقالأدوات والمكوناتArchived
GitHubzzzteph/kraker

kraker

Kraker هو نظام موزّع لاختراق كلمات المرور بالقوة الغاشمة، يركز على سهولة الاستخدام.
عرض المستودع
822056منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

  • حول
  • الإعداد
    • الخادم
      • الإعداد
    • الوكيل
      • الإعداد
      • بناء من المصدر
      • استخدام الإصدار
  • جهات الاتصال

حول

Kraker هو نظام توزيعي لتكسير كلمات المرور بالقوة الغاشمة يتيح لك تشغيل وإدارة hashcat على خوادم ومحطات عمل مختلفة، مع التركيز على سهولة الاستخدام. كان هناك هدفان رئيسيان أثناء التصميم والتطوير: إنشاء أبسط أداة لتكسير التجزئة الموزعة وجعلها متسامحة مع الأخطاء.

Kraker يتكون من مكونين رئيسيين - خادم ووكيل، يتواصلان عبر REST API. يمكنك قراءة عن تركيبها وتكوينها أدناه.

Kraker لا يزال قيد التطوير، لذلك سيتم إصدار الوظائف الجديدة والوثائق والتحديثات حالما تصبح متاحة. إذا كانت لديك اقتراحات للتحسين أو ترغب في المشاركة في التطوير أو العثور على أخطاء - لا تتردد في فتح مشكلات أو طلبات سحب أو الاتصال بنا: @_w34kp455 و @_asSheShouldBe.
فيديو توضيحي

DEMO

الإعداد

هنا يمكنك العثور على دليل حول كيفية إعداد الخادم الخاص بك، وبناء الوكيل من المصدر وتشغيله. يمكنك دائمًا تنزيل إصدار تم بناؤه مسبقًا وتشغيله.

الخادم

الخادم مكتوب بلغة Laravel ويوفر واجهة ويب لإنشاء مهام القوة الغاشمة ويخدم أيضًا لإدارة الوكلاء.

الإعداد

sudo apt update
sudo apt-get -y install unzip git
curl -fsSL https://get.docker.com -o get-docker.sh
sh get-docker.sh
rm get-docker.sh
sudo curl -L "https://github.com/docker/compose/releases/download/1.25.3/docker-compose-$(uname -s)-$(uname -m)" -o /usr/local/bin/docker-compose
sudo chmod +x /usr/local/bin/docker-compose
sudo systemctl enable docker

git clone https://github.com/zzzteph/kraker
cd kraker/server
sudo docker-compose build app
sudo docker-compose up -d
sudo docker-compose exec app composer install
sudo docker-compose exec app php artisan key:generate
sudo docker-compose exec app php artisan migrate
sudo docker-compose exec app php artisan db:seed --class=HashtypeSeeder
sudo docker-compose exec app php artisan db:seed --class=UserSeeder

انتقل إلى عنوان IP للخادم وأدخل بيانات الاعتماد التالية:

  • تسجيل الدخول: admin
  • كلمة المرور: kraker

الوكيل

مكتوب بلغة .NET Core 5 ويعمل على أي نظام تشغيل حيث يتوفر هذا الإطار - لينكس، ويندوز، ماك أو إس (لم يتم اختباره بعد). الوكيل مسؤول عن تنفيذ مهام القوة الغاشمة التي يتلقاها من الخادم.

الإعداد

لكي يعمل الوكيل على المضيف، تحتاج إلى تثبيت .NET Core 5، والذي يمكن تنزيله من الرابط التالي:

https://dotnet.microsoft.com/download/dotnet/5.0

  • لينكس - https://docs.microsoft.com/ru-ru/dotnet/core/install/linux
  • ويندوز - https://dotnet.microsoft.com/download/dotnet/thank-you/runtime-5.0.4-windows-x64-installer

بناء من المصدر

  1. تثبيت SDK لـ .NET Core 5. مثال على لينكس:
wget https://packages.microsoft.com/config/debian/10/packages-microsoft-prod.deb -O packages-microsoft-prod.deb
sudo dpkg -i packages-microsoft-prod.deb
sudo apt-get update 
sudo apt-get install -y apt-transport-https
sudo apt-get update
sudo apt-get install -y dotnet-sdk-5.0
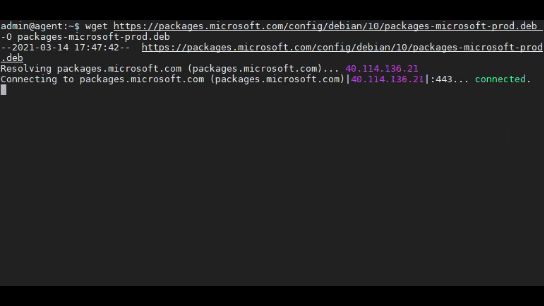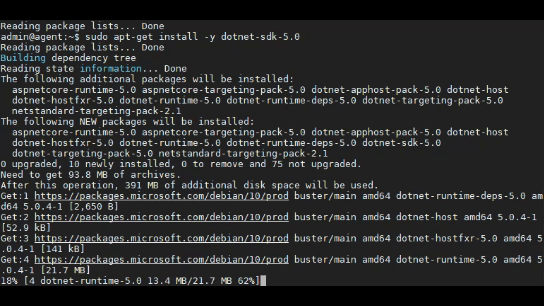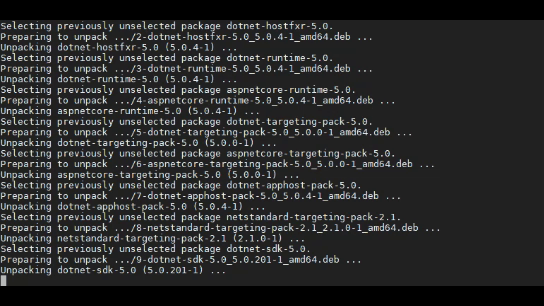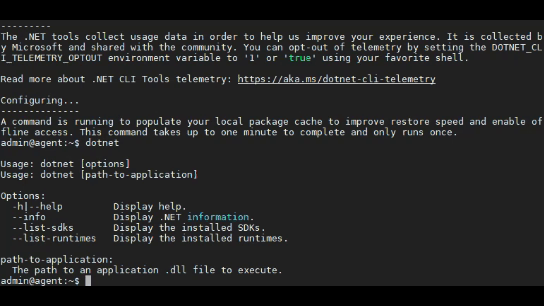
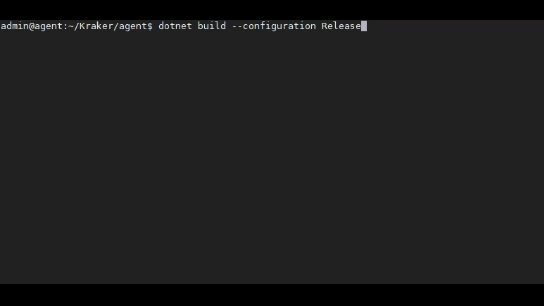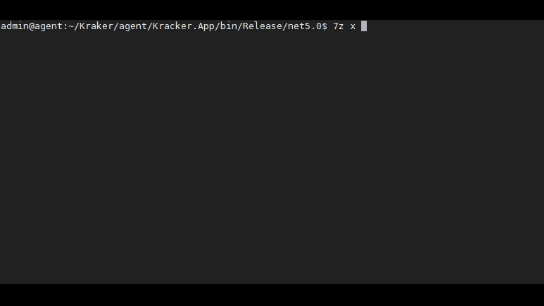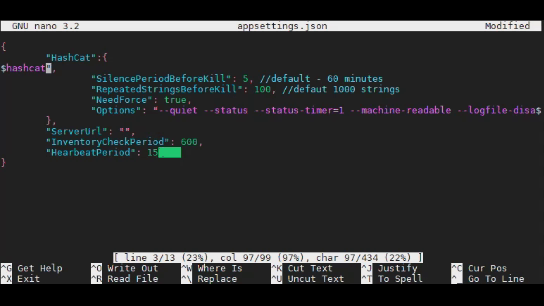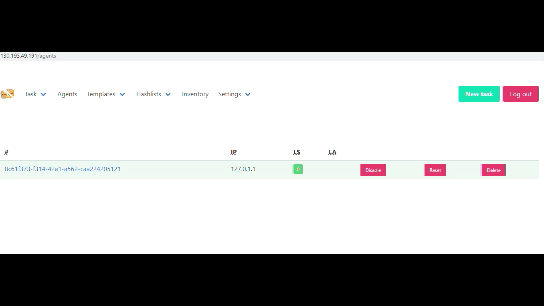
  1. لتجميع الوكيل من كود المصدر، انتقل إلى مجلد الوكيل وقم بتشغيل الأمر التالي: dotnet publish --configuration Release. بعد ذلك في مجلد Kracker.App/bin/Release/net5.0 ستحصل على المشروع المبني.
  2. تحتاج إلى تنزيل hashcat من الصفحة الرسمية على https://hashcat.net/hashcat/، وفك ضغطه في مجلد الوكيل.
  3. قم بتعديل appsettings.json في Kracker.App/bin/Release/net5.0 وضع ServerURL و Hashcat.Path كما يلي:
{
        "HashCat":{
        "Path": "/home/admin/Kraker/agent/Kracker.App/bin/Release/net5.0/hashcat/hashcat.bin", //hashcat path 
                "SilencePeriodBeforeKill": 5, //default - 60 minutes
                "RepeatedStringsBeforeKill": 100, //defaut 1000 strings
                "NeedForce": true,
                "Options": "--quiet --status --status-timer=1 --machine-readable --logfile-disable --restore-disable --outfile-format=2"
        },
        "ServerUrl": "http://8.8.8.8/", //server url
        "InventoryCheckPeriod": 600,
        "HearbeatPeriod": 15
}

  1. أنشئ مجلدًا اسمه wordlist و rule وضع فيه قوائم الكلمات والقواعد المفضلة لديك.
  2. قم بتشغيل Kraker.app.exe أو استخدم الأمر dotnet run Kraker.app.dll
  3. يمكنك نسخ ولصق مجلد الوكيل من خادم إلى خادم لسهولة الإعداد. تكسير سعيد!

استخدام الإصدار

في الإصدار يمكنك العثور على:

  • hashcat مثبت مسبقًا https://hashcat.net/hashcat/
  • قواعد من https://github.com/ttmyst/tmyst_rules

تشغيل الوكيل من الإصدار:

  1. تثبيت بيئة تشغيل .NET Core 5.
  2. قم بتعديل appsettings.json في Kracker.App/bin/Release/net5.0 وضع ServerURL و Hashcat.Path.
  3. ضع قوائم الكلمات والقواعد المفضلة لديك في مجلدي wordlist و rule. يمكنك العثور على الكثير من قوائم الكلمات على https://weakpass.com.
  4. قم بتشغيل Kraker.app.exe أو استخدم الأمر dotnet Kraker.app.dll

جهات الاتصال

  • @_w34kp455
  • @_asSheShouldBe
  • https://weakpass.com
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →