
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit
 e-ago/bitcracker
BitCracker هي أول أداة مفتوحة المصدر لتكسير كلمات المرور لوحدات الذاكرة المشفرة باستخدام BitLocker.
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: RCE غير مصدق في نواة ووردبريس
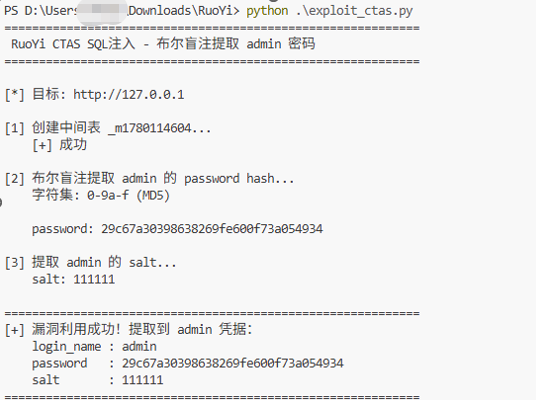 chinesespeople/cve-2026-52614
هناك ثغرة حقن SQL في النهاية الخلفية لـ Ruoyi v4.8.3
 am0nt31r0/password-analysis
سكربت بلغة Go يقوم بتحليل قائمة من كلمات المرور بناءً على عشوائيتها (entropy) وكلمات المرور الضعيفة من قاموس. مفيد لاختبارات الاختراق وحملات التصيد.
 someshkar/colabcat
:smiley_cat: تشغيل Hashcat على Google Colab مع النسخ الاحتياطي واستعادة الجلسة.
 shinthink/cve-2025-32044
Moodle 4.5.0-4.5.2 كشف بيانات المستخدم عبر REST API غير مصادق عليه عبر تسريب وسائط تتبع المكدس | CVSS 7.5
 faceless0x7/cve-2026-89012
استغلال Python لـ CVE-2026-89012، وهو تجاوز لقائمة الحظر الخاصة بمرشح SQL في Dolibarr يستخدم أوراكل منطقي أعمى لاستخراج تجزئات كلمات المرور ومفاتيح…
 den4uk/andriller
📱 Andriller - هي أداة برمجية تحتوي على مجموعة من الأدوات الجنائية للهواتف الذكية. تقوم بإجراء استحواذ للقراءة فقط، سليم جنائياً، وغير مدمر من أجهزة…
 loseys/oblivion
مدقق تسريبات البيانات وأداة OSINT
 shmuelamar/cracken
مولّد سريع لقوائم كلمات المرور، أداة إنشاء القوائم الذكية وتحليل أقنعة كلمات المرور الهجينة، مكتوبة بلغة Rust الآمنة النقية.
 al0ne/vxscan
أداة مسح شاملة مكتوبة بلغة Python3، تُستخدم أساسًا للتحقق من البقاء، كشف الملفات الحساسة (فحص الدلائل / كشف واجهات برمجة التطبيقات المسربة من…
 peewpw/invoke-wcmdump
نص PowerShell لتفريغ بيانات اعتماد Windows من مدير بيانات الاعتماد
 djhohnstein/sharpweb
مشروع .NET 2.0 CLR لاسترداد بيانات اعتماد المتصفح المحفوظة من Google Chrome وMozilla Firefox وMicrosoft Internet Explorer/Edge.
 nccgroup/cisco-snmp-enumeration
تعداد SNMP لـ Cisco آلي، هجوم القوة الغاشمة، تنزيل التكوين وكسر كلمات المرور
 androguide/dsploit
dSploit - مجموعة الأدوات الأكثر اكتمالاً وتقدماً لمحترفي أمن تكنولوجيا المعلومات على نظام Android.
 zb3/tiandy-research
يحتوي هذا المستودع على نتائج أبحاثي التي أجريتها في أغسطس 2020 حول البرامج الثابتة (firmware) لأجهزة Tiandy من نوع IPC/NVR. اكتشفت ثغرتين أمنيتين…
 mohamedation/pwnedcheck
أداة سطر أوامر للتحقق مما إذا كانت كلمات المرور قد تم كشفها في خروقات البيانات باستخدام واجهة برمجة تطبيقات Have I Been Pwned (HIBP).
 marten4n6/evilosx
RAT خبيثة (أداة إدارة عن بعد) لنظام macOS / OS X.








