
 #1
أدوات كسر كلمات المرور والقوة الغاشمة وقوائم الكلمات واختبار بيانات الاعتماد.
موصى به من Kitploit
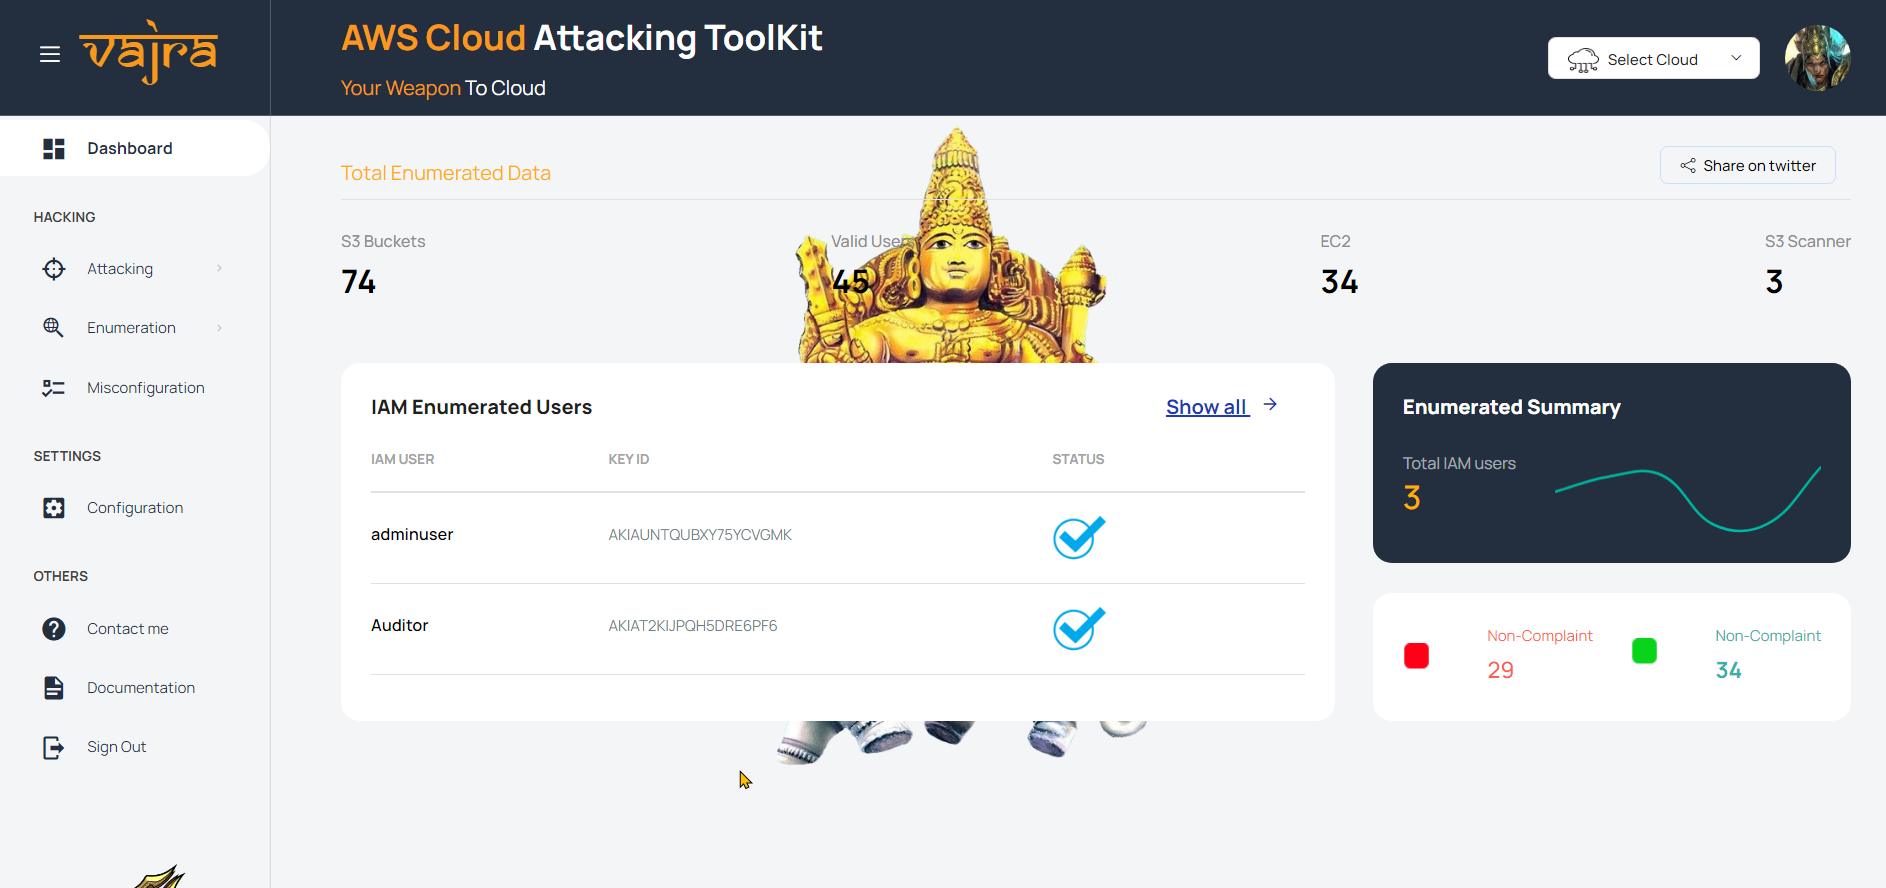
 trouble-1/vajra
فاجرا هي أداة تعتمد على واجهة المستخدم وتحتوي على تقنيات متعددة لمهاجمة وحصر بيئة Azure و AWS الخاصة بالهدف. تتميز بواجهة مستخدم ويب بديهية مبنية…
 smeegesec/hashtag
التعرف على تجزئة كلمة المرور
 rix4uni/wordlist
مجموعة منسقة من قوائم الكلمات المخصصة للـ fuzzing، وتعداد DNS، واكتشاف المعاملات، وبيانات الاعتماد الافتراضية، بالإضافة إلى مُولِّد بلغة Go لقوائم…
 m8sec/activereign
أداة لاستكشاف الشبكات والهجوم على بيئات Active Directory في ويندوز.
 drpython3/mailripv2
مدقق SMTP محسّن / مخترق SMTP مع دعم البروكسي، اختبار صندوق الوارد والعديد من الميزات الأخرى.
 mzhmo/leakedwallpaper
تسريب تجزئة NetNTLM لأي مستخدم. تم إصلاحه في KB5040434.
 lorentzenman/youzer
مولد المستخدمين الوهميين لبيئات Active Directory
 rub-syssec/omen
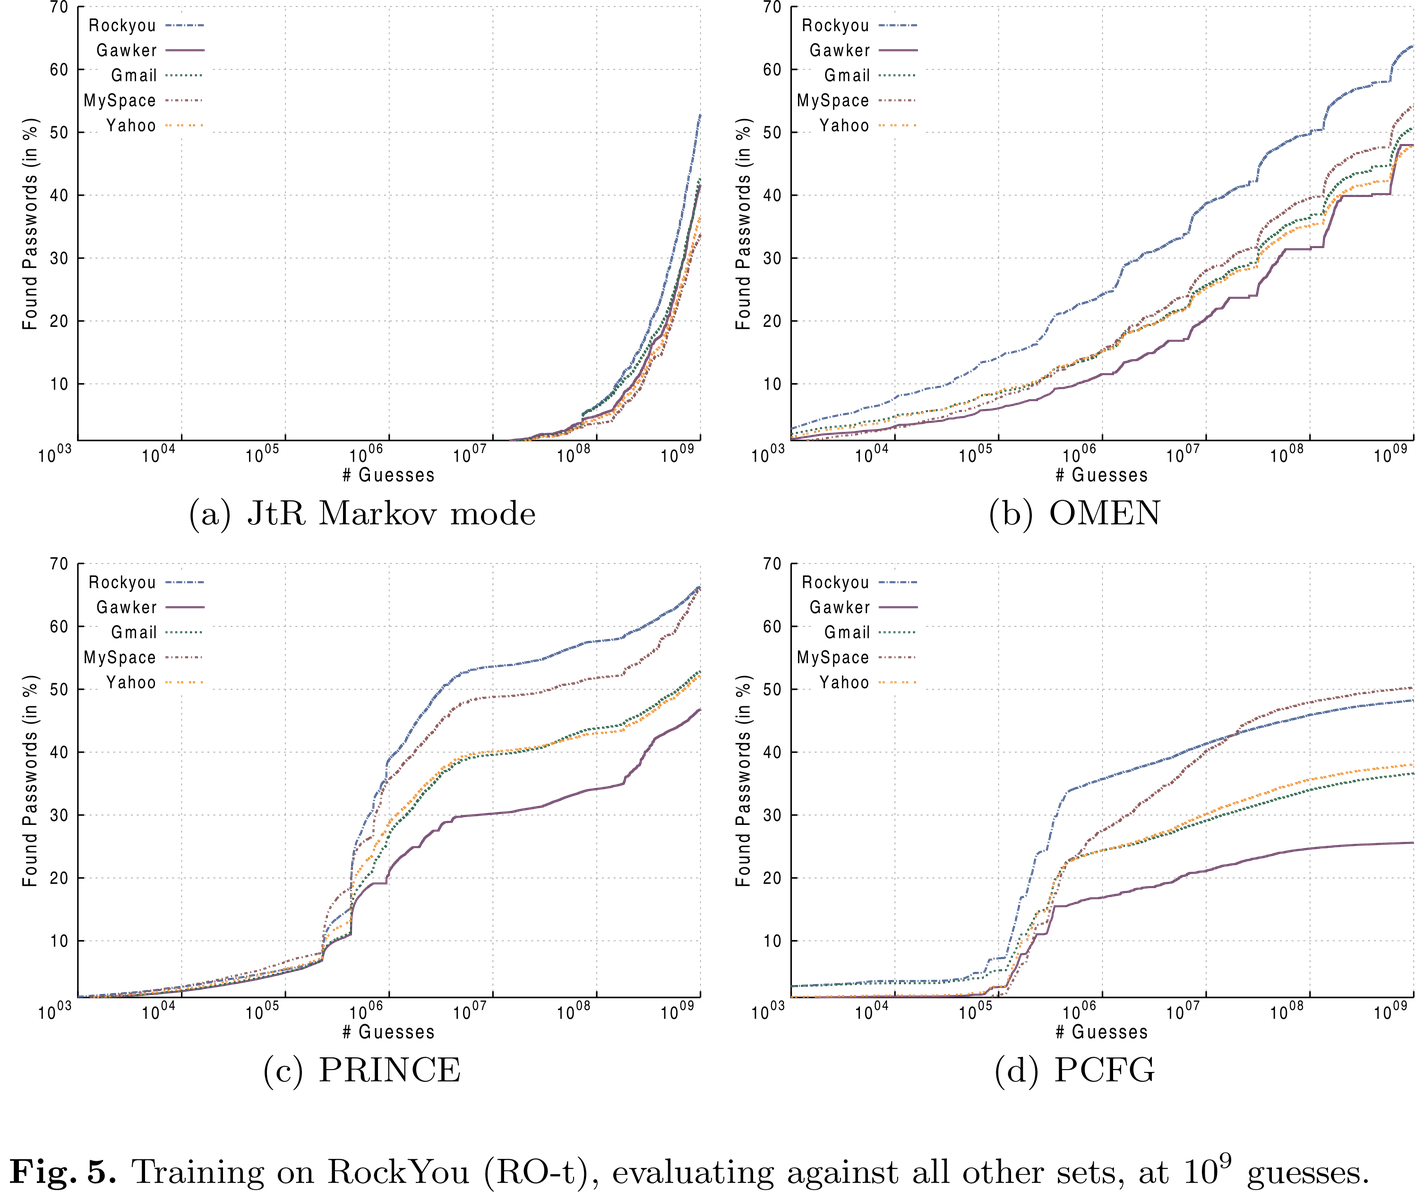
مُخمِّن كلمات المرور القائم على نموذج Markov بلغة C الذي يُعدِّد المرشحين حسب الاحتمالية، مُولِّدًا كلمات المرور الأكثر ترجيحًا أولاً لكسر التجزئة…
 micro-joan/zphisher-gui-back_office
إضافة خلفية مكتبية لحملات التصيد في الوقت الحقيقي لـ Zphisher، تلتقط بيانات الاعتماد، وتتحقق من تعرض الحساب عبر haveibeenpwned، وتقيّم أمان كلمة…
 aabysszg/hashdump-bypassedr
Windows绕过EDR实现DumpHash
 wavvs/nanorobeus
ملف COFF (BOF) لإدارة تذاكر Kerberos.
 mordavid/donpwner
أداة متقدمة لشن الهجمات على وحدات تحكم المجال (Domain Controller) وتحليل بيانات الاعتماد، تعتمد على قاعدة بيانات DonPAPI
 rarecoil/pantagrule
مجموعات قواعد كبيرة من hashcat تم إنشاؤها من كلمات مرور حقيقية مخترقة.
 arcaneiceman/kraken
نظام توزيعي لاختراق كلمات المرور بالقوة العمياء يقوم بتوازي هجمات القاموس والهجمات المبنية على أداة Crunch عبر أجهزة متعددة باستخدام عملاء ويب وسطح…
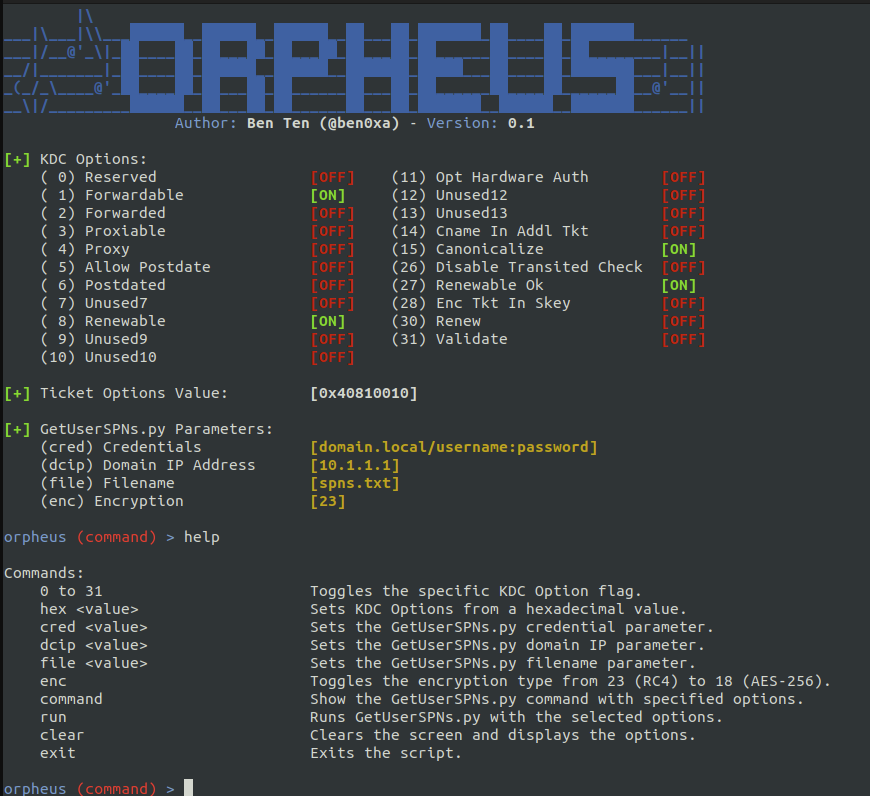 trustedsec/orpheus
تجاوز كاشفات Kerberoast باستخدام خيارات KDC المعدلة وأنواع التشفير
 brav0hax/smbexec
أداة هجوم سريعة بأسلوب psexec تستخدم Samba لتنفيذ أوامر عن بُعد، وسحب بيانات الاعتماد، والحركة الجانبية عبر شبكات Windows مع تمرير التجزئة وتوليد…
 alt3kx/cve-2023-24055_poc
إثبات المفهوم لـ CVE-2023-24055 (KeePass 2.5x)
 hatlord/snmpwn
أداة تعداد واستهداف مستخدمي SNMPv3








