
 #1
أدوات لتحليل ومراقبة وتأمين البنية التحتية والبروتوكولات الشبكية.
موصى به من Kitploit
 sud0woodo/urgent11-suricata-lua-scripts
سكريبتات Suricata LUA لكشف عن CVE-2019-12255 و CVE-2019-12256 و CVE-2019-12258 و CVE-2019-12260
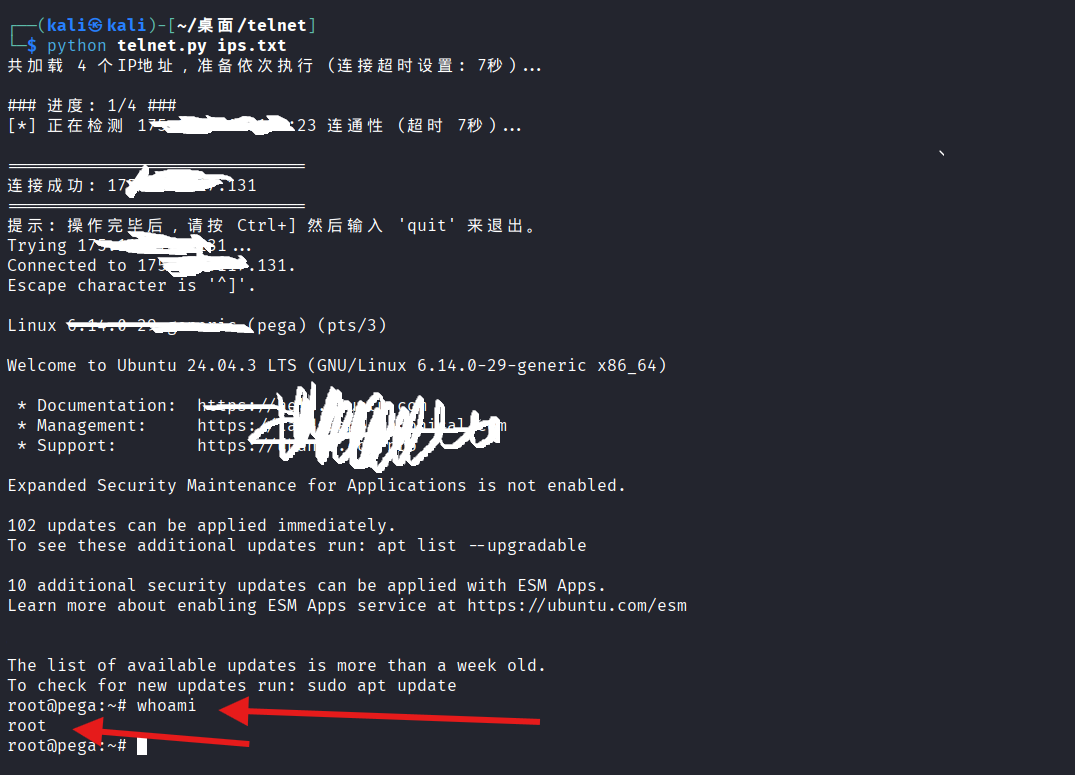 parameciumzhang/tell-me-root
ماسح دفعات لثغرة CVE-2026-24061 لتجاوز مصادقة Telnet، مع فحوصات نشاط المنافذ ومحاولات حمولة آلية لاختبار الاختراق المصرح به.
 alkersan/om-research
توثيق بروتوكول BLE لـ Osmo Mobile
 rmikehodges/hidensneak
CLI لاختبار الاختراق المؤقت
 shadowy-pycoder/ndpspoof
قم بتنفيذ انتحال RA/RDNSS/NA والتهرب من حماية RA Guard باستخدام حزم IPv6 عشوائية
 al1ex/checkpwd
تحقق من كلمة المرور الافتراضية للمنتج عبر قائمة التحقق.
 edoardottt/offensive-onos
تجاربي في تسليح تطبيقات ONOS (https://github.com/opennetworkinglab/onos)
 corelight/cve-2021-42292
حزمة Zeek لكشف استغلال CVE-2021-42292 لتصعيد الامتيازات المحلية في Microsoft Excel عبر تحليل حركة مرور الشبكة لتنزيلات جداول البيانات.
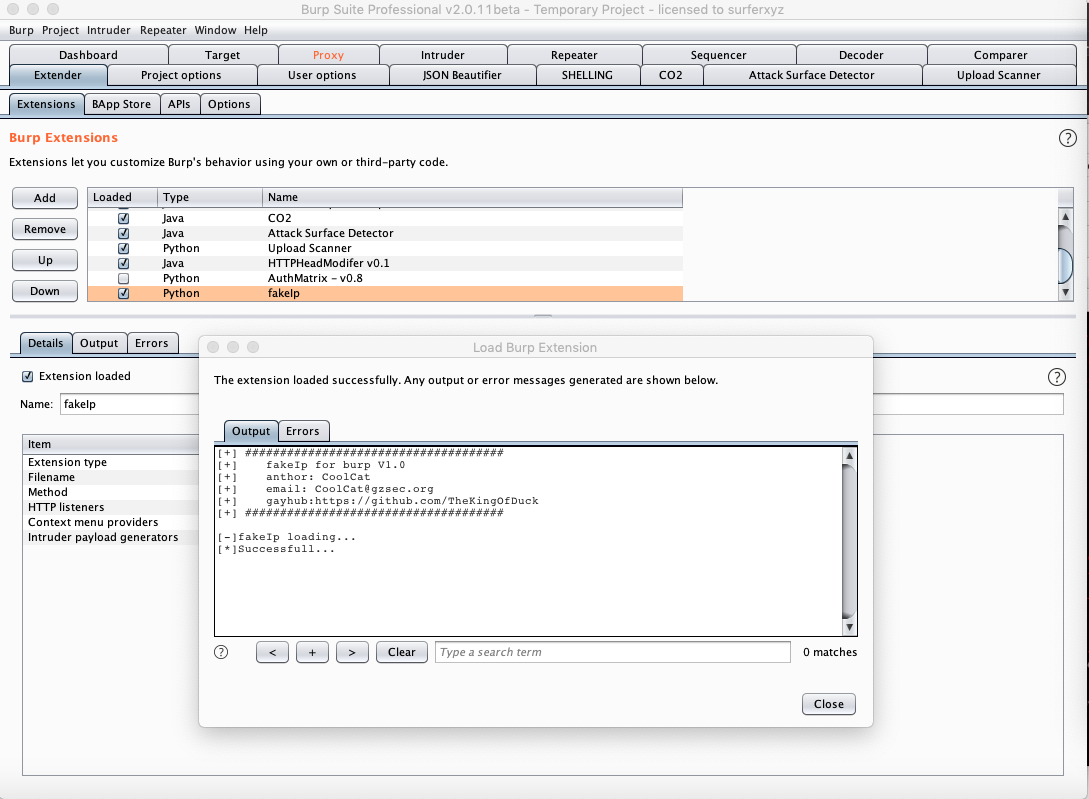 ianxtianxt/burpsuiefakeip
سكربت Burp لتزوير IP وهجوم القوة الغاشمة (Brute Force)
 cumakurt/mudos
أداة اختبار DDoS متعددة المتجهات عبر سطر الأوامر مع 129 متجه هجوم حجمي وبروتوكولي وتطبيقي وتضخيمي لاختبار المرونة المصرّح به.
 yottaiq/jok3r
Jok3r - إطار عمل لاختبار الاختراق للشبكات والويب
 syrex1013/mikroroot
نسخة آلية من CVE-2018-14847 (استغلال MikroTik)
 corelight/cve-2022-26937
حزمة Zeek لكشف محاولات استغلال CVE-2022-26937 ضد خوادم Windows NFS عبر تحليل بروتوكول Network Lock Manager.
 hackersonlineclub/hocig1_2
HOCig- أداة جمع معلومات HOC التلقائية V 1.2
 devarshishimpi/cve-2024-6387-check
اكتشاف سريع وفعال وموثوق لثغرة regreSSHion. امسح أهدافًا متعددة في ثوانٍ بدون أي تبعيات.
 hilmiazizi/oorecon
واجهة طرفية لاكتشاف سطح الهجوم: استطلاع DNS، وتعداد النطاقات الفرعية، وفحص المنافذ، وعكس IP، وعناوين URL لتسجيل الدخول المسربة، وتنقيب أسرار…
 synacktiv/pcapan
أداة مساعدة لتحليل التقاطات pcap
 mziqudhd92/honeypot-auditor
هل يبدو هذا كـ Honeypot؟ (DTLLAH) واجهة سطر أوامر متعددة البروتوكولات تُحدد بصمة ما إذا كان عنوان IP الهدف يتصرف مثل honeypot — باستخدام Honeyscore،…








