
 #1
أدوات لتحليل ومراقبة وتأمين البنية التحتية والبروتوكولات الشبكية.
موصى به من Kitploit
 amlight/ofp_sniffer
مستنشق OpenFlow للمساعدة في استكشاف أخطاء الشبكة في شبكات الإنتاج.
 karmahostage/gethspoit
العثور على عقد إيثيريوم المعرضة لهجمات RPC
 flamingspork/iptable_evil
باب خلفي على مستوى النواة في iptables يقبل جميع الحزم التي تحتوي على evil bit (RFC 3514) المحدد، متجاوزًا قواعد جدار الحماية. يتضمن بنيات داخل الشجرة…
 mrgoofydev/zx-ddos
أداة اختبار ضغط DDoS مبنية على Python لأغراض التعليم وتقييم أمن الشبكات المصرّح به، وتدعم عددًا قابلًا للتهيئة من العمال والطلبات.
 zapotek/cdpsnarf
CDPSnarf هو متنصت شبكة مكتوب حصريًا لاستخراج المعلومات من حزم بروتوكول CDP (Cisco Discovery Protocol).
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 matheuzsecurity/nullsection
أداة مضادة للهندسة العكسية لملفات ELF تقوم بكتابة رؤوس الأقسام ببايتات صفرية لمنع التحليل الثابت بواسطة مفككات التجميع والمصححات، مما يجعل الدوال غير…


 krixx1337/burner-net
عميل HTTP ذو ثقة صفرية ومضاد للطب الشرعي. يمسح الأسرار. يقطع الآثار. CPR في دبابة تخفٍ. 👻
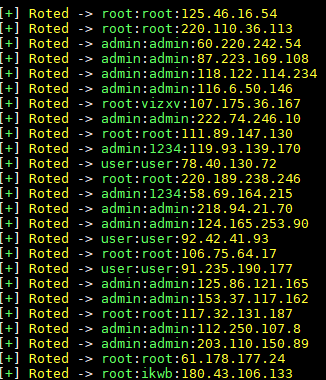 youranonxelj/b0tn3tbrut3
أداة هجوم القوة العمياء لـ telnet و ssh، مبرمجة بلغة python (مع Zmap)
 waawaa/breakcyserver
أداة مراوغة EDR مخصّصة للفريق الأحمر، تُنهي الخدمات الأمنية عبر إساءة استغلال وظائف برنامج تشغيل Process Explorer لتجاوز PPL وObRegisterCallbacks.
 halildeniz/icmpwatch
مستنشق حزم ICMP لالتقاط وتحليل وتسجيل حزم Echo Request/Reply مع التصفية، والتخزين في SQLite، وتصدير PCAP لتشخيص الشبكة ومراقبة الأمان.
 ipopov/starttls-mitm
وكيل شفاف من نوع رجل-في-المنتصف يدعم STARTTLS
 dlrobertson/sylkie
انتحال عنوان IPv6 باستخدام بروتوكول اكتشاف الجيران
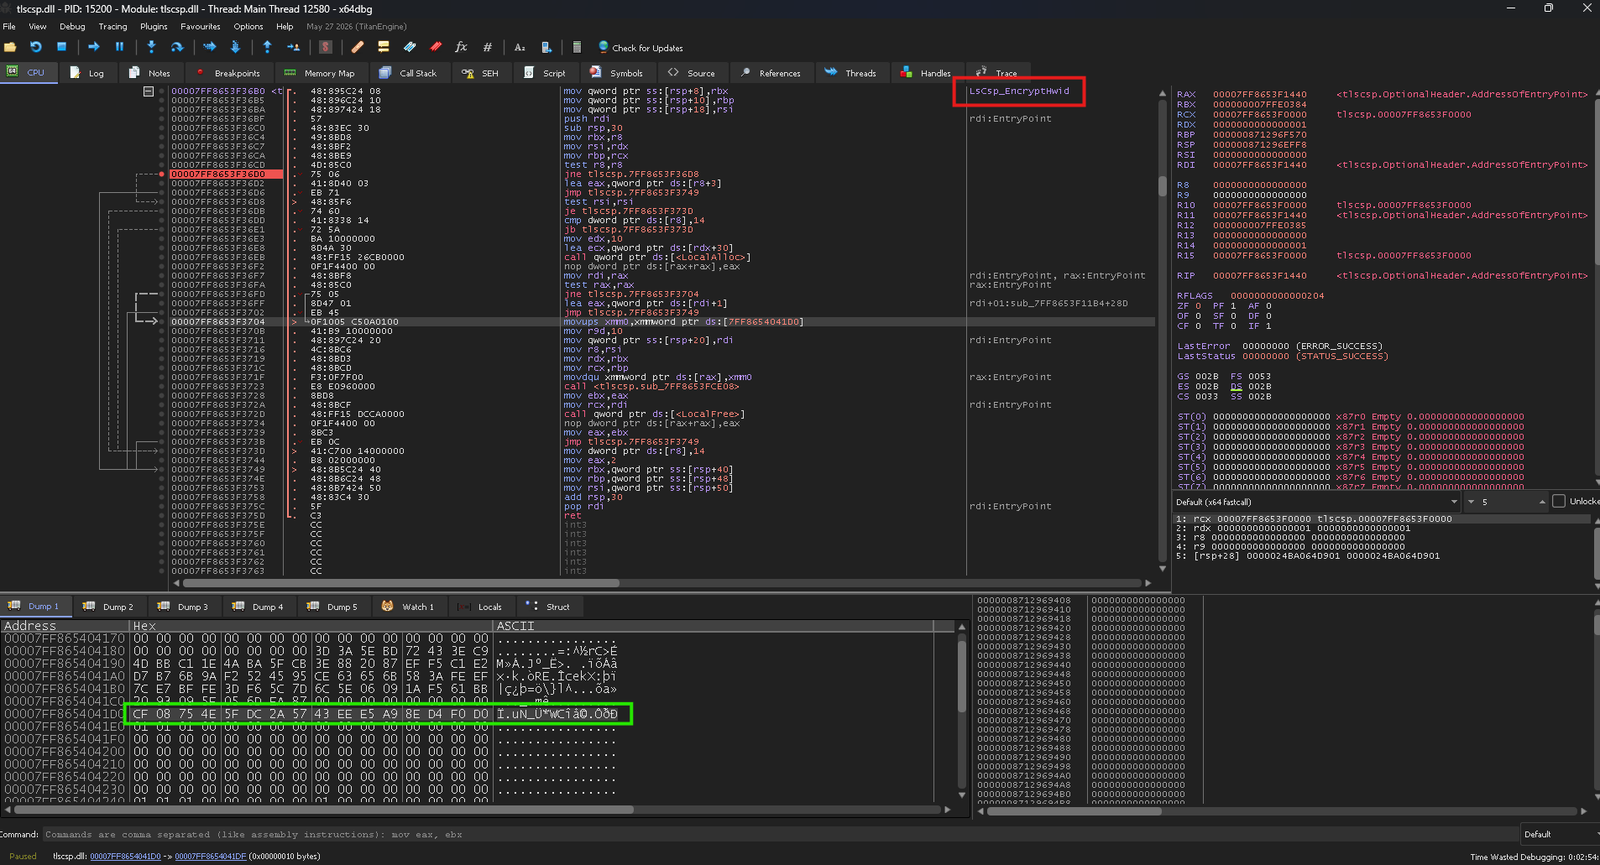 weedhashpeddler/rc4decryption
يستغل ملف tlscsp.dll الموقّع من Microsoft LOLBin لتشغيل تشفير/فك تشفير RC4 عبر LsCsp_EncryptHwid، مع تعديل المفتاح المضمّن في الذاكرة لأسلوب BYOK.
 regit/opensvp
Opensvp هي أداة أمان تنفّذ «هجمات» بهدف اختبار مقاومة جدار الحماية للهجمات على مستوى البروتوكول.








