
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ipv6tools — IPv6Tools هو إطار عمل معياري قوي يتيح القدرة على تدقيق شبكة تدعم IPv6 بصريًا. | Kitploit

أدوات/GitHubGitHub/apg-intel/ipv6tools
تخطيط الشبكةتحليل الثغرات الأمنيةالاستغلالأمن الشبكاتاختبار الاختراقتحليل DNS
GitHubapg-intel/ipv6tools

ipv6tools

IPv6Tools هو إطار عمل معياري قوي يتيح القدرة على تدقيق شبكة تدعم IPv6 بصريًا.

عرض المستودع
1261952منذ 8 سنواتتمت المراجعة من قبل Kitploit
مشاركة

IPv6Tools

إطار عمل IPv6Tools عبارة عن مجموعة قوية من الوحدات والإضافات التي تسمح للمستخدم بتدقيق شبكة تدعم IPv6. تدعم الوحدات المضمنة تعداد ميزات IPv6 مثل ICMPv6 واكتشاف مستمع البث المتعدد (MLD). بالإضافة إلى ذلك، يدعم الإطار أيضًا تعداد بروتوكولات الطبقة العليا (ULP) مثل DNS متعدد البث (mDNS) واسم الحل المحلي متعدد البث (LLMNR). يمكن للمستخدمين توسيع قدرات الإطار بسهولة عن طريق إنشاء إضافات ووحدات بلغة Python.

شرح

لمعرفة المزيد حول كيفية ظهور هذا المشروع وكيفية بناء تطبيق باستخدام نفس التقنيات، اتبع الروابط أدناه!

  • لا يوجد مكان مثل ::1 — تعداد شبكات IPv6 المحلية
  • للحصول على محتوى متعلق بالتطوير والأمن والديف أوبس والذكاء الاصطناعي... إلخ، تفضل بزيارة SecDevOps.AI!

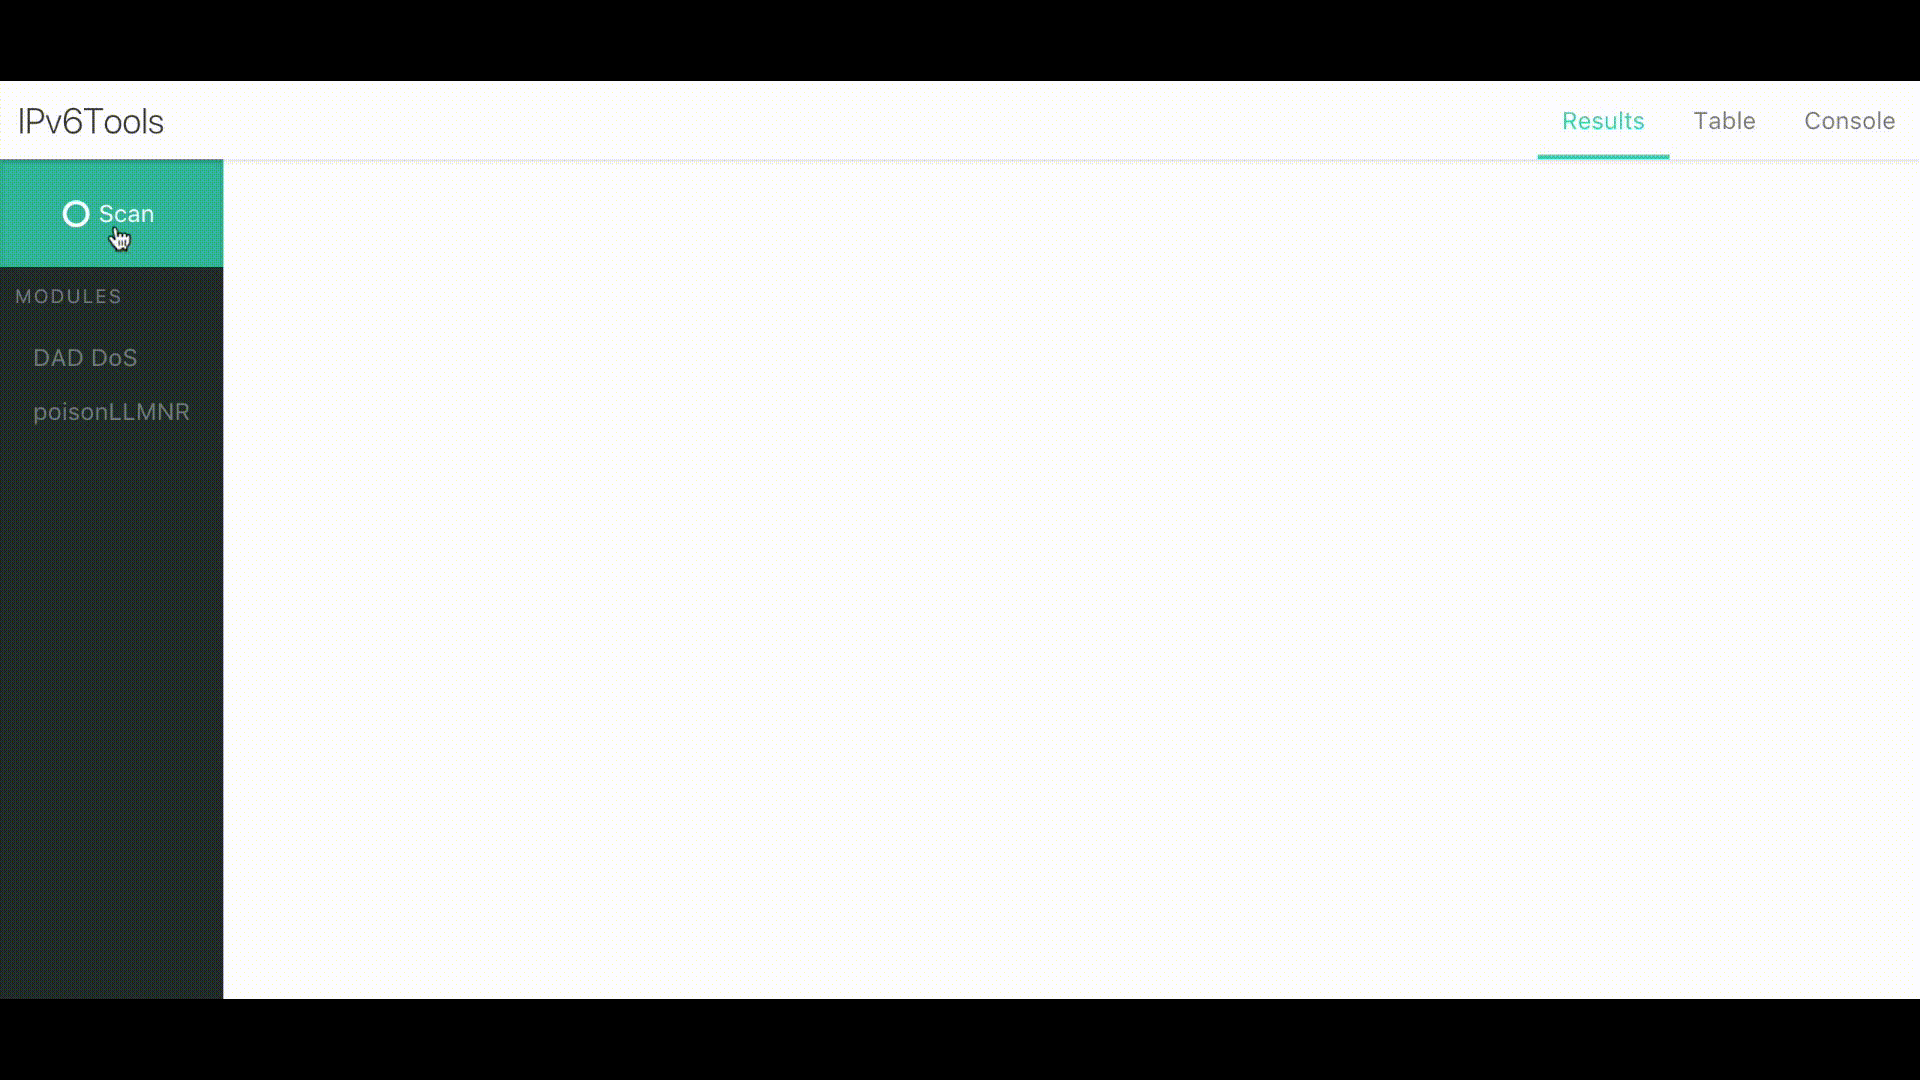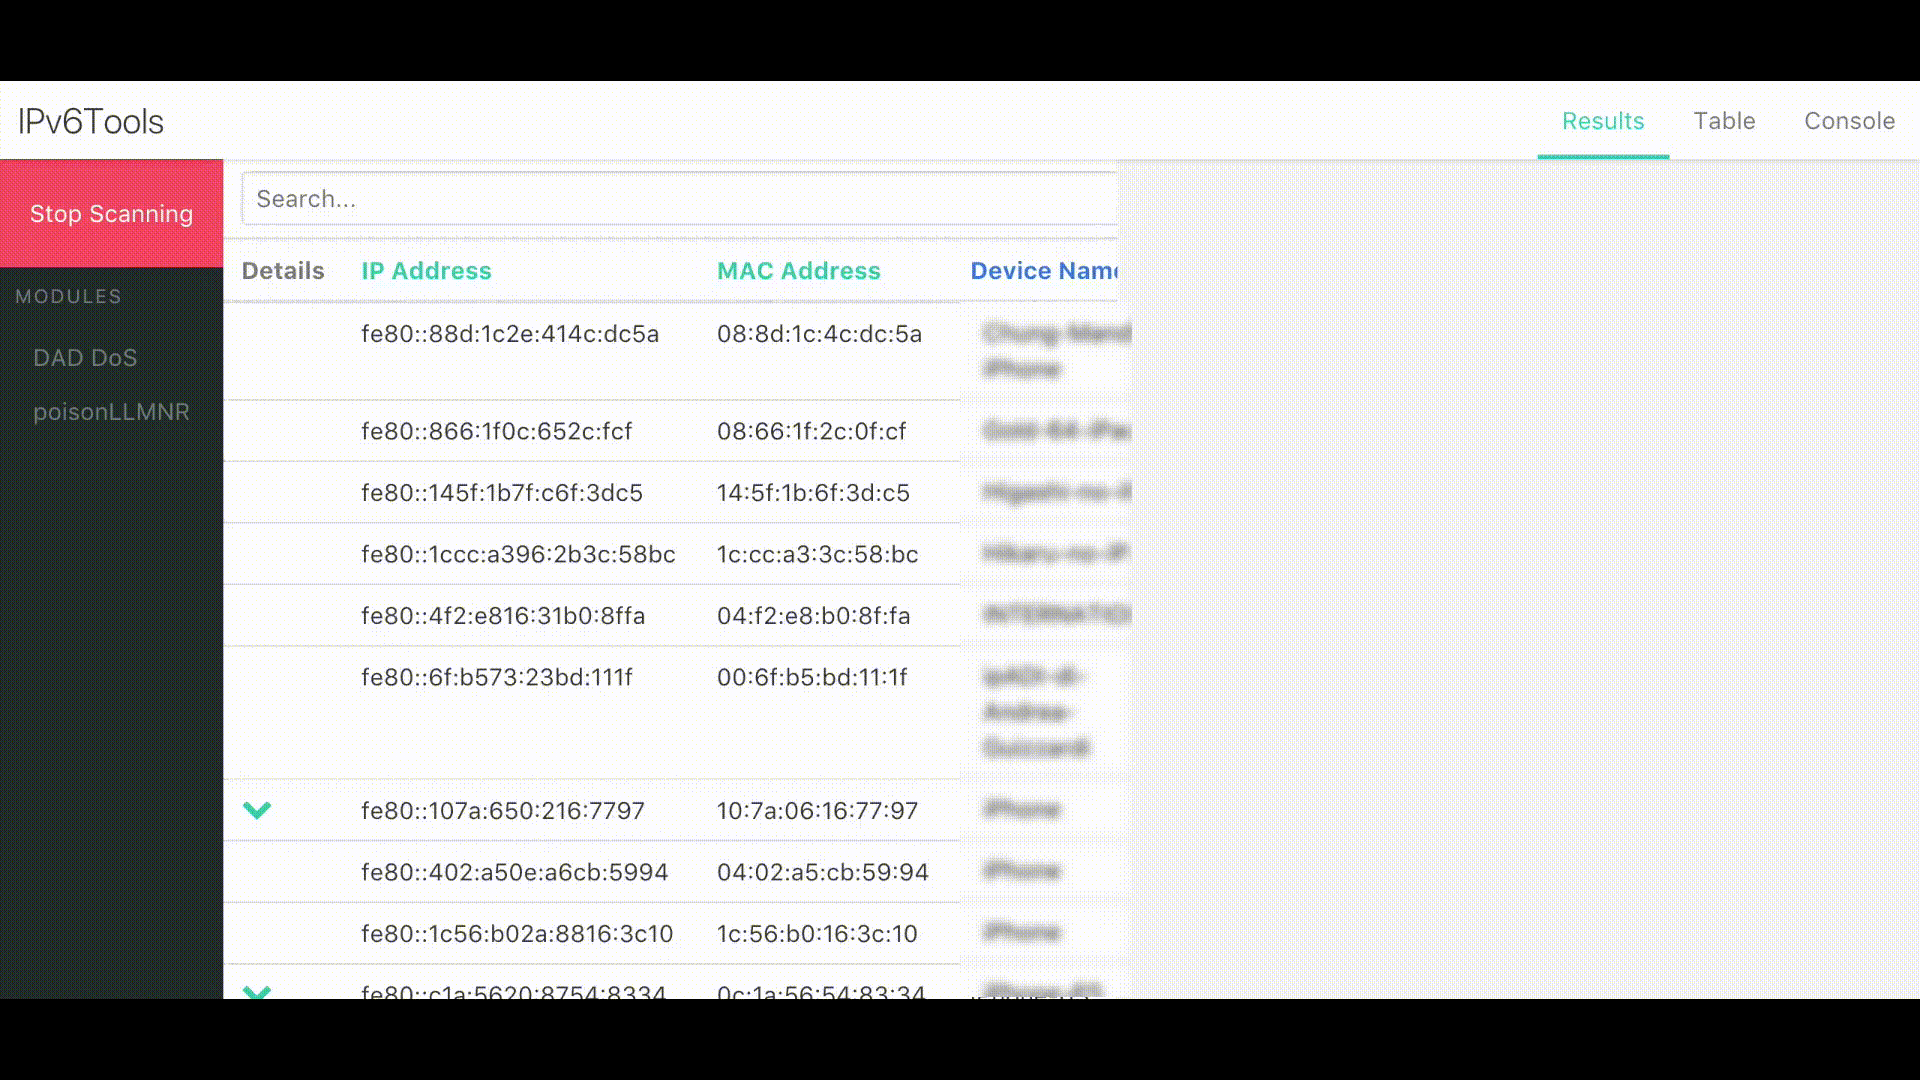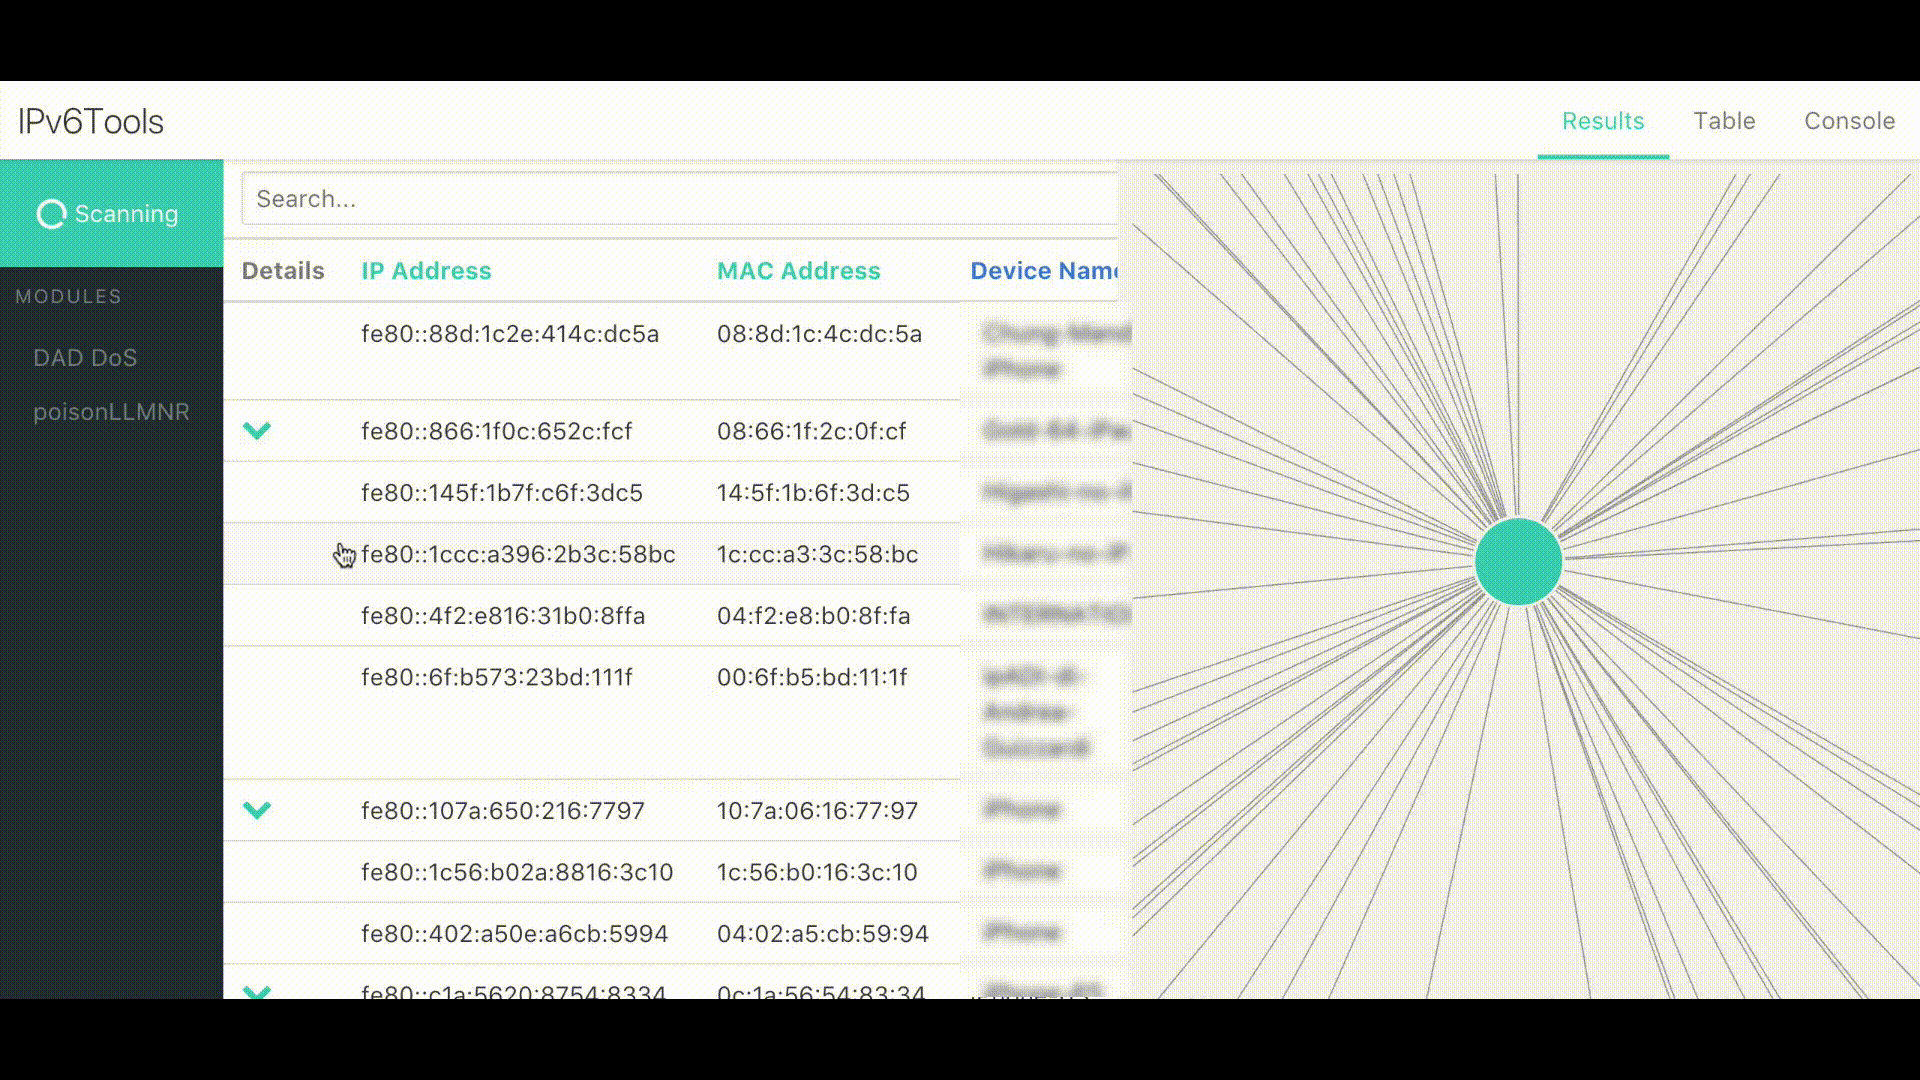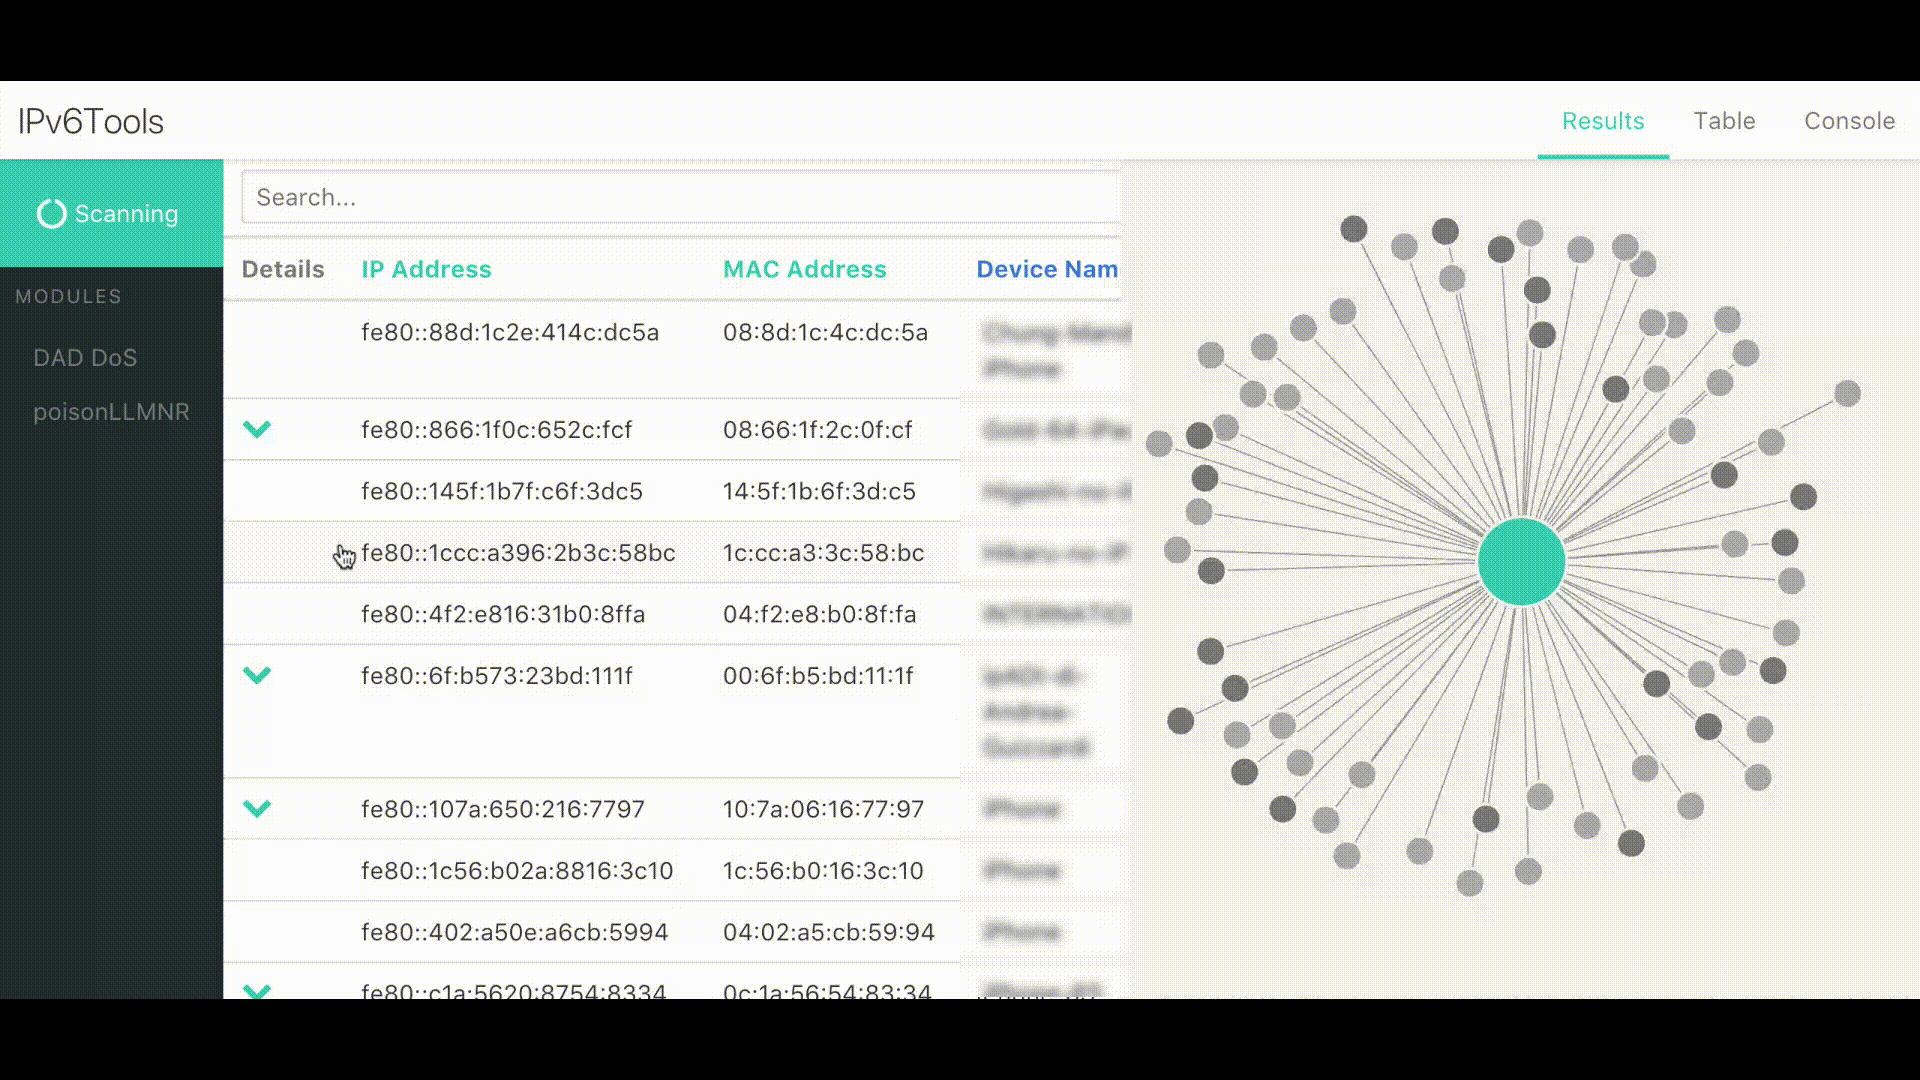
IPv6Tools Scanning Network

  • المتطلبات
  • التثبيت
  • الاستخدام
  • الوحدات
  • المشكلات المعروفة

المتطلبات

  • python 2.7
  • pip
  • npm [للتطوير فقط]

التثبيت

العادي

[اختياري] استخدم بيئة افتراضية للتثبيت: virtualenv venv && source venv/bin/activate

  1. git clone http://github.com/apg-intel/ipv6tools.git
  2. sudo pip install -r requirements.txt

التطوير

  1. git clone http://github.com/apg-intel/ipv6tools.git
  2. git checkout dev
  3. npm run setup

الاستخدام

العادي

  1. sudo python app.py
  2. انتقل إلى http://localhost:8080 في متصفح الويب

التطوير

  1. قم بتشغيل $ npm run serve
  2. في نافذة طرفية منفصلة، قم بتشغيل npm run dev
  3. انتقل إلى http://localhost:8081 في متصفح الويب

واجهة الأوامر

TODO

الوحدات

الوحدات هي فئات تسمح بالتفاعل مع العقد الفردية أو جميع العقد. تظهر هذه كخيار النقر بزر الماوس الأيمن على كل عقدة، أو كزر أسفل الرسم البياني.

الوحدات المضمنة

مضمنة في المشروع وحدتان للمساعدة في التحقق من صحة شبكتك، وكذلك كأمثلة لوحداتك الخاصة.

  • poisonLLMNR - اسم الحل المحلي متعدد البث (LLMNR) هو خليفة NBT-NS، والذي يسمح للعقد المحلية بحل الأسماء وعناوين IP. يؤدي تمكين هذه الوحدة إلى تسميم استعلامات LLMNR لجميع العقد على الرابط المحلي.
  • CVE-2016-1879 - الثغرة الأمنية التالية (CVE) هي ثغرة في SCTP تؤثر على FreeBSD 9.3 و10.1 و10.2. يؤدي تمكين هذه الوحدة إلى إطلاق حزمة ICMPv6 مصممة وقد تسبب تعطيل الخدمة (فشل تأكيدي أو إلغاء مرجع مؤشر فارغ وذعر النواة) لعقدة واحدة.

الوحدات المخصصة

جميع الوحدات موجودة في /modules ويتم تحميلها تلقائيًا عند بدء تشغيل الخادم. يوجد في /modules ملف يسمى template.py. يحتوي هذا الملف على الفئة التي يجب أن تمتد إليها جميع الوحدات لعرضها بشكل صحيح والتواصل مع صفحة الويب.

استخدم هذا القالب لبناء وحدة مخصصة

from template import Template

class IPv6Module(Template):

  def __init__(self, socketio, namespace):
    super(IPv6Module, self).__init__(socketio, namespace)
    self.modname = "CVE-2016-1879"
    self.menu_text = "FreeBSD IPv6 DoS"
    self.actions = [
      {
        "title": "FreeBSD IPv6 DoS", #name that's displayed on the buttons/menu
        "action": "action", #method name to call
        "target": True #set this to true to display it in the right-click menu
      }
    ]

  def action(self, target=None):
    # send a log msg
    self.socket_log('Running DoS on '+target['ip'])
    
    # do stuff, etc

    # merge results with main result set
    listOfDicts = [{ip: '::1', device_name: 'test'}]
    self.module_merge(listOfDicts)

المشكلات المعروفة

  • غير مُختبر على شبكات كبيرة
  • أي تتبع مكدس يذكر dnet أو dumbnet - اتبع التعليمات أدناه.
  • قد تتطلب بعض أنظمة التشغيل رؤوس libpcap. راجع الملاحظات أدناه.

تثبيت libdnet

git clone https://github.com/dugsong/libdnet.git
cd libdnet
./configure && make
sudo make install
cd python
python setup.py install

رؤوس libpcap في Ubuntu

sudo apt install libpcap-dev

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






