
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit
 bobikl/cve-2026-43499-t807d
حزمة بحثية لاستغلال ثغرات نواة Android خاصة بـ CVE-2026-43499، تتضمن شيفرة استغلال popsicle، وحمولة su المضمّنة، ومساعد جسر root، ومخرجات بناء قابلة…
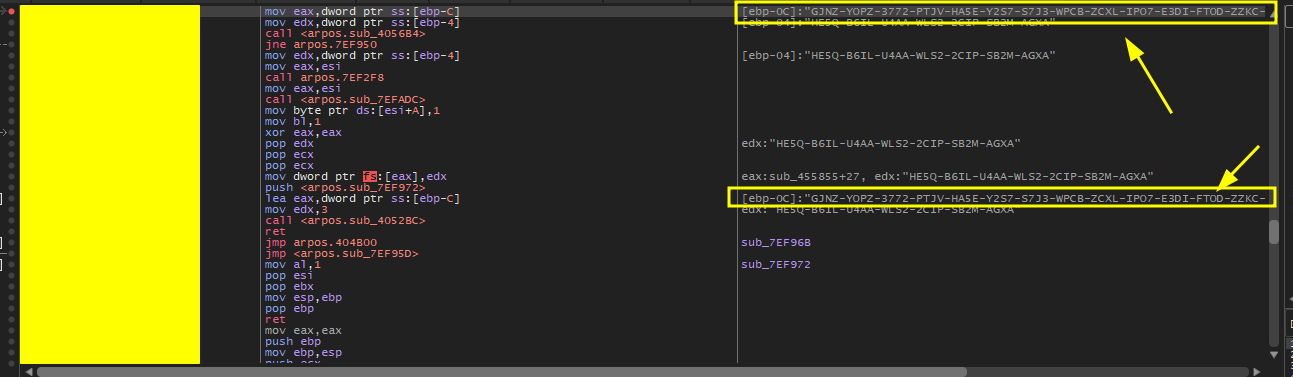 yonathanpy/cve-2025-65320
إثبات مفهوم CVE-2025-65320 يوضح استخراج مفتاح الترخيص بنص واضح من ذاكرة العملية عبر إرفاق مصحح الأخطاء، مما يتيح تجاوز تنشيط البرنامج على Abacre…
 shcesama/cve-2023-4863-analysis
تحليل تعليمي لـ CVE-2023-4863 (تجاوز سعة المخزن المؤقت للكومة في libwebp) مع أدوات كشف الفريق الأزرق وماسح WebP ثابت ومدقق Java دفاعي ومختبر Docker…
 cenobyte-vincit/memdumper
يستغل صلاحيات مصحح الأخطاء في macOS وDYLD_INSERT_LIBRARIES لتفريغ ذاكرة عملية قيد التشغيل أو البحث فيها، مع تحويل إسناد EDR إلى ملف ثنائي مساعد موقّع.
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
تحليل الهندسة العكسية لبرنامج RedLine Stealer، وهو برنامج لسرقة المعلومات مبني على .NET يستخدم نطاقات C2 (198.46.86.63، tempuri.org)، وتجاوز Windows…
 crackercat/cve-2021-44852
تم اكتشاف مشكلة في BS_RCIO64.sys في Biostar RACING GT Evo 2.1.1905.1700. يمكن لعملية منخفضة التكامل فتح كائن الجهاز الخاص بالسائق وإصدار IOCTLs…
 vardhan0257/upb-any-recursion-audit
Audit harness testing whether the CVE-2026-0994 Any-unwrapping recursion bug class affects upb's C core in Ruby and PHP protobuf bindings, with…
 gmikisilva/cve-2024-33901-proofofconcept
برنامج قصير يوضح الثغرة CVE-2024-33901 في KeePassXC الإصدار 2.7.7
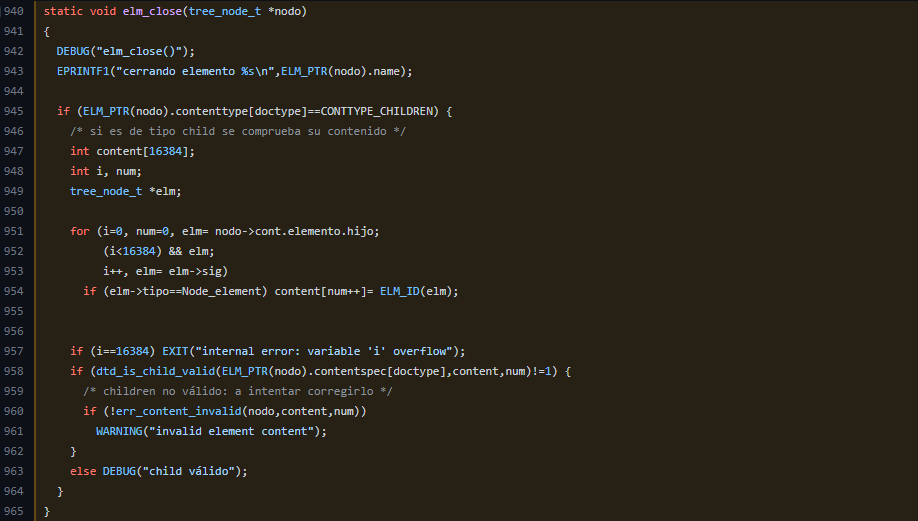 desmondsanctity/cve-2022-44311
قراءة خارج الحدود في html2xhtml : CVE-2022-44311
 sprushed/cve-2022-30292
وثائق تقنية وتحليل لـ CVE-2022-30292، وهو تجاوز سعة مخزن مؤقت قائم على الكومة في Squirrel 3.2 يؤدي إلى رفض الخدمة، والهروب من بيئة الحماية، وتنفيذ…
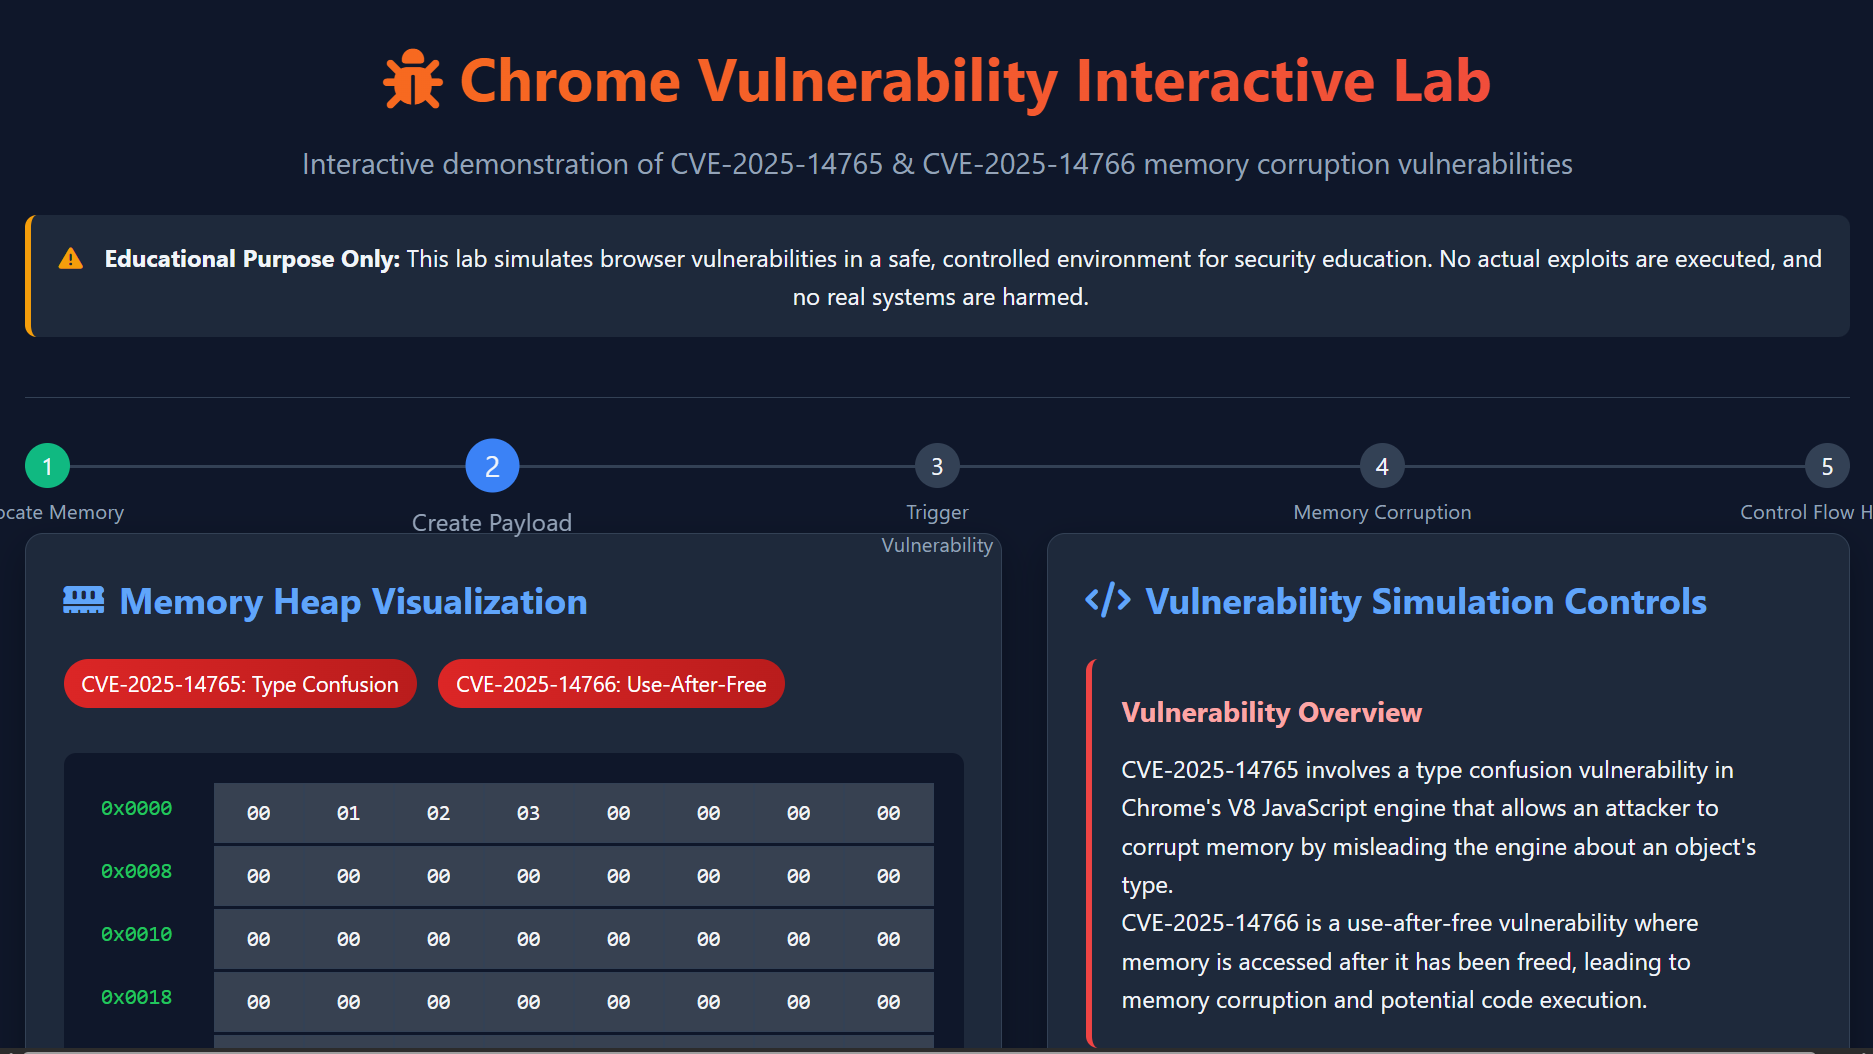 infosecantara/cve-2025-14765-and-cve-2025-14766
مختبر تفاعلي قائم على المتصفح يحاكي ثغرات تلف الذاكرة في كروم (CVE-2025-14765/14766) للتدريب الأمني الآمن، مع عرض مرئي للذاكرة في الوقت الفعلي وصياغة…
 ppwwiinn/cve-2026-2763-poc
إثبات مفهوم لاستغلال CVE-2026-2763، وهو استخدام بعد التحرير في محرك جافاسكريبت الخاص بمؤسسة موزيلا، يوضح بدائية كتابة مقيدة بمقدار 1-بت تؤدي إلى…
 alexcyberx/cve-2025-14847_expolit
أداة استغلال لثغرة CVE-2025-14847، وهي ثغرة كشف للذاكرة في MongoDB، تتيح استخراجًا متعدد الخيوط للبيانات الحساسة والأسرار من الحالات المعرضة للخطر.
 k0n9-log/cve-2023-6931
CVE-2023-6931 إثبات مفهوم ذعر النواة
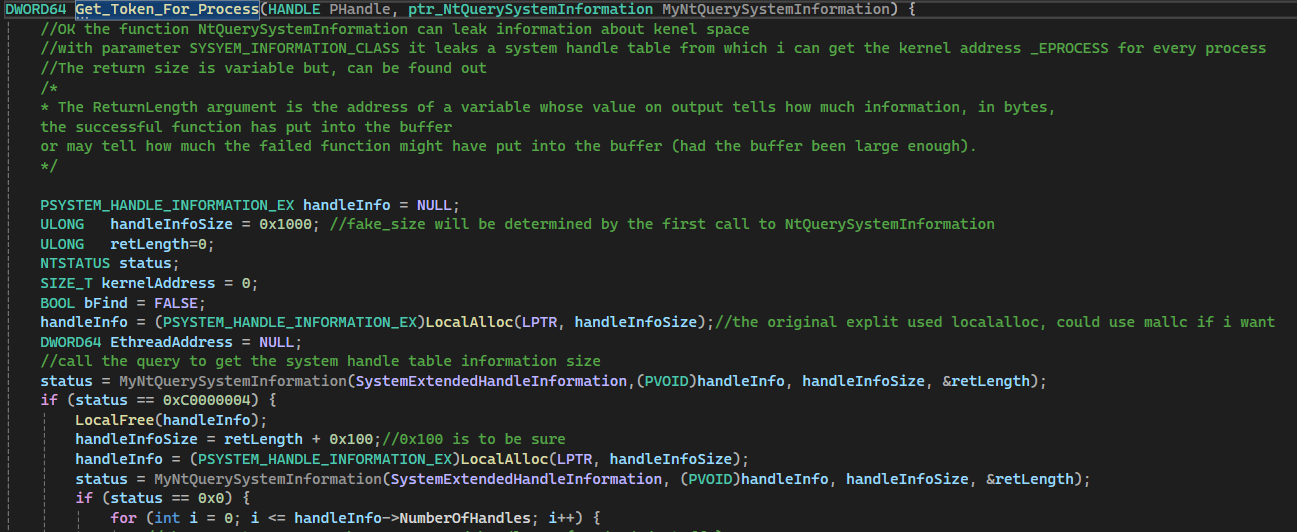 emilc3978/cve-2022-37969poc
درس تعليمي حول CVE-2022-37969 مع التركيز على منهجية استغلال النواة، وليس على الأسباب الداخلية لـ CVE
 lsw29475/cve-2020-17057
استغلال نواة ويندوز لـ CVE-2020-17057 باستخدام كائنات اللوحة مع مؤشرات بيانات معلقة، يستهدف تجاوز عزل النوع لتصعيد الامتيازات.
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) أداة مسح واستغلال. تسرب ذاكرة كومة MongoDB غير المُوثَّقة عبر فك ضغط zlib. تتضمن الكشف، استخراج الذاكرة، تحليل بيانات…
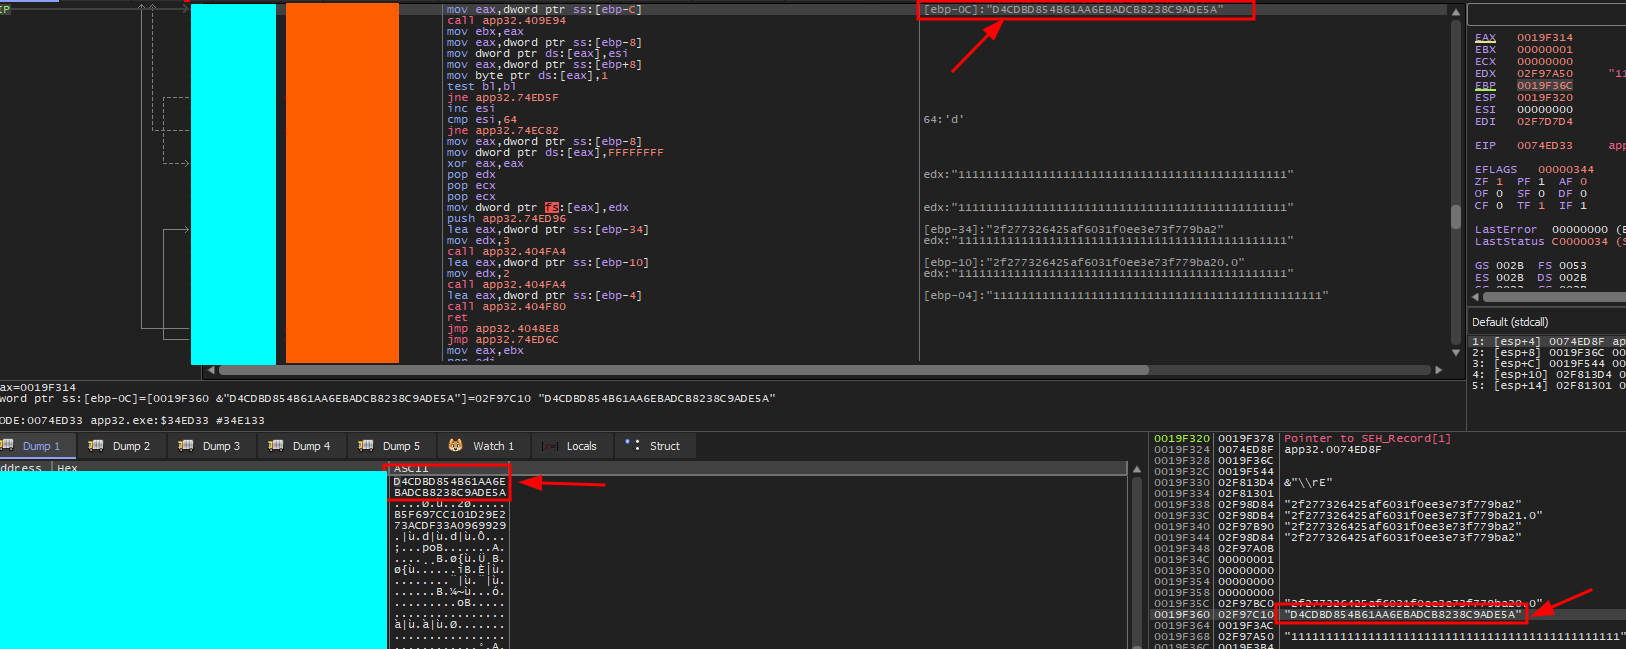 smarttfoxx/cve-2025-60791
Easywork Enterprise 2.1.3.354 عرضة لثغرة تخزين المعلومات الحساسة بنص واضح في الذاكرة. يترك التطبيق مفاتيح ترخيص صالحة مرتبطة بالجهاز في ذاكرة العملية…








