
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل الذاكرة الجنائي

أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.

موصى به من Kitploit
أفضل الأدوات

10 محدد
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 10 أيام
avml preview#3

avml

GitHubmicrosoft/avml
1.1kمنذ 3 أيام
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 13س 17د
LiME preview#6

LiME

GitHubjtsylve/lime
2.1kمنذ 6 أشهر
community preview#7

community

GitHubvolatilityfoundation/community
378منذ 6 سنوات
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
160منذ 2 سنوات
dissect preview#9

dissect

GitHubfox-it/dissect
1.1kمنذ 14س 2د
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1kمنذ 19س 50د
capa preview#11

capa

GitHubmandiant/capa
6.1kمنذ يوم واحد
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2kمنذ 9س 42د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
706 نتائج
CVE-2026-90782-s2opc-status-clobber preview

CVE-2026-90782-s2opc-status-clobber

GitHubharshrajsinghania/cve-2026-90782-s2opc-status-clobber

PoC مستقل لـ CVE-2026-90782: إلغاء مرجع NULL عبر status-clobbering في S2OPC alloc_notification_message_items() (يفشل DataChange، وينجح Event)
memory-forensicsvulnerability-analysisexploitation+2
منذ شهر واحد
cve-2026-86547-mrubyc-op-enter preview

cve-2026-86547-mrubyc-op-enter

GitHubharshrajsinghania/cve-2026-86547-mrubyc-op-enter

إثبات مفهوم مستقل لـ CVE-2026-86547، وهو إلغاء مرجع مؤشر NULL في mrubyc op_enter() حتى الإصدار 4.0.0.
embedded-systems-securitymemory-forensicsvulnerability-analysis+3
منذ شهر واحد
heartbleed-lab preview

heartbleed-lab

GitHubayushsinha322/heartbleed-lab

مختبر Heartbleed (CVE-2014-0160) قائم بذاته: يبني إصدار OpenSSL 1.0.1f القابل للاستغلال في Docker ويتضمن أداة إثبات مفهوم (PoC) بلغة Python لتسريب…
memory-forensicsvulnerability-analysisexploitation+5
منذ شهر واحد
CVE-2019-19012 preview

CVE-2019-19012

GitHubmanhndd/cve-2019-19012

فيضان عدد صحيح في Oniguruma
memory-forensicsvulnerability-analysisexploitation+3
4منذ 6 سنوات
CVE-2026-90781-alsa-lib-oob preview

CVE-2026-90781-alsa-lib-oob

GitHubharshrajsinghania/cve-2026-90781-alsa-lib-oob

مُكرِّر مستقل لـ CVE-2026-90781: كتابة خارج الحدود بمقدار بايت واحد في alsa-lib __snd_ctl_ascii_elem_id_parse() عند تحليل name= (بعلامات اقتباس…
static-analysismemory-forensicsvulnerability-analysis+4
منذ شهر واحد
CVE-2023-32784-keepass-linux preview

CVE-2023-32784-keepass-linux

GitHubctm1/cve-2023-32784-keepass-linux

إثبات مفهوم استخراج كلمة المرور الرئيسية من KeePass لنظام Linux
password-crackingmemory-forensicsvulnerability-analysis+3
3منذ 2 سنوات
CVE-2026-85048-the-gpu-died preview

CVE-2026-85048-the-gpu-died

GitHubsneakynachos/cve-2026-85048-the-gpu-died

أداة إعادة إنتاج وتحليل تقني لـ CVE-2026-85048، وهو ثغرة use-after-free في سطح viz بمتصفح Chrome داخل عملية GPU، مع اختبارات وحدة ASAN ومُشغِّل…
memory-forensicsvulnerability-analysisexploitation+4
1منذ شهر واحد
CVE-2026-84118-who-labeled-the-crit-as-a-high preview

CVE-2026-84118-who-labeled-the-crit-as-a-high

GitHubsneakynachos/cve-2026-84118-who-labeled-the-crit-as-a-high

إثبات المفهوم لـ CVE-2026-84118، وهو ثغرة استخدام بعد التحرير (use-after-free) في جامع القمامة (GC) الخاص بـ SpiderMonkey تؤدي إلى قراءة/كتابة خارج…

memory-forensicsvulnerability-analysisexploitation+2
1منذ شهر واحد
gdcm-security-poc preview

gdcm-security-poc

GitHubabhinavagarwal07/gdcm-security-poc

حزمة إعادة إنتاج خاصة لمعقم شامل من الطرف إلى الطرف لستة اكتشافات في GDCM
static-analysisdynamic-analysis-sandboxingmemory-forensics+6
منذ شهر واحد
asus-i005-cve-2026-43499 preview

asus-i005-cve-2026-43499

GitHubhuaguiqi/asus-i005-cve-2026-43499

CVE-2026-43499 (GhostLock) adaptation for ASUS ROG Phone 5S — UAF trigger + pselect stack reclaim, KASLR leak blocked

android-securityprivilege-escalationmemory-forensics+7
1منذ شهر واحد
keepass-exfil-forensics preview

keepass-exfil-forensics

GitHubpugazhendii22/keepass-exfil-forensics

تدوينة تحليل جنائي للشبكات + أدوات لتحدي DFIR على TryHackMe: يفكك سلسلة تسريب بيانات hex→Base64→XOR من حركة مرور PCAP، ثم يستعيد كلمة مرور KeePass…
packet-sniffing-analysispassword-crackingmemory-forensics+6
منذ 2 أشهر
CVE-2022-2078 preview

CVE-2022-2078

GitHubdelsploit/cve-2022-2078

استغلال إثبات المفهوم لـ CVE-2022-2078 يوضح تسرب ذاكرة النواة عبر معالجة المخزن المؤقت، مع كشف عنوان النواة المسرب.

memory-forensicsvulnerability-analysisexploitation+1
3منذ 3 سنوات
EvilKaspersky preview

EvilKaspersky

GitHubgmh5225/evilkaspersky

تجربة برنامج تشغيل نواة Windows مبنية على KasperskyHook تستخدم استدعاءات النظام المباشرة لنسخ الذاكرة بين العمليات، مع دعم إلغاء تحميل برنامج التشغيل…
defensive-toolsprivilege-escalationmemory-forensics+3
2منذ 2 سنوات
CVE-2021-30573 preview

CVE-2021-30573

GitHubkh4sh3i/cve-2021-30573

إثبات مفهوم لاستغلال CVE-2021-30573، وهي ثغرة استخدام بعد التحرير (use-after-free) في مكوّن GPU بمتصفح Google Chrome تسمح بإفساد الذاكرة (heap…
memory-forensicsvulnerability-analysisexploitation+1
2منذ 4 سنوات
CVE-2024-22532 preview

CVE-2024-22532

GitHubpwndorei/cve-2024-22532

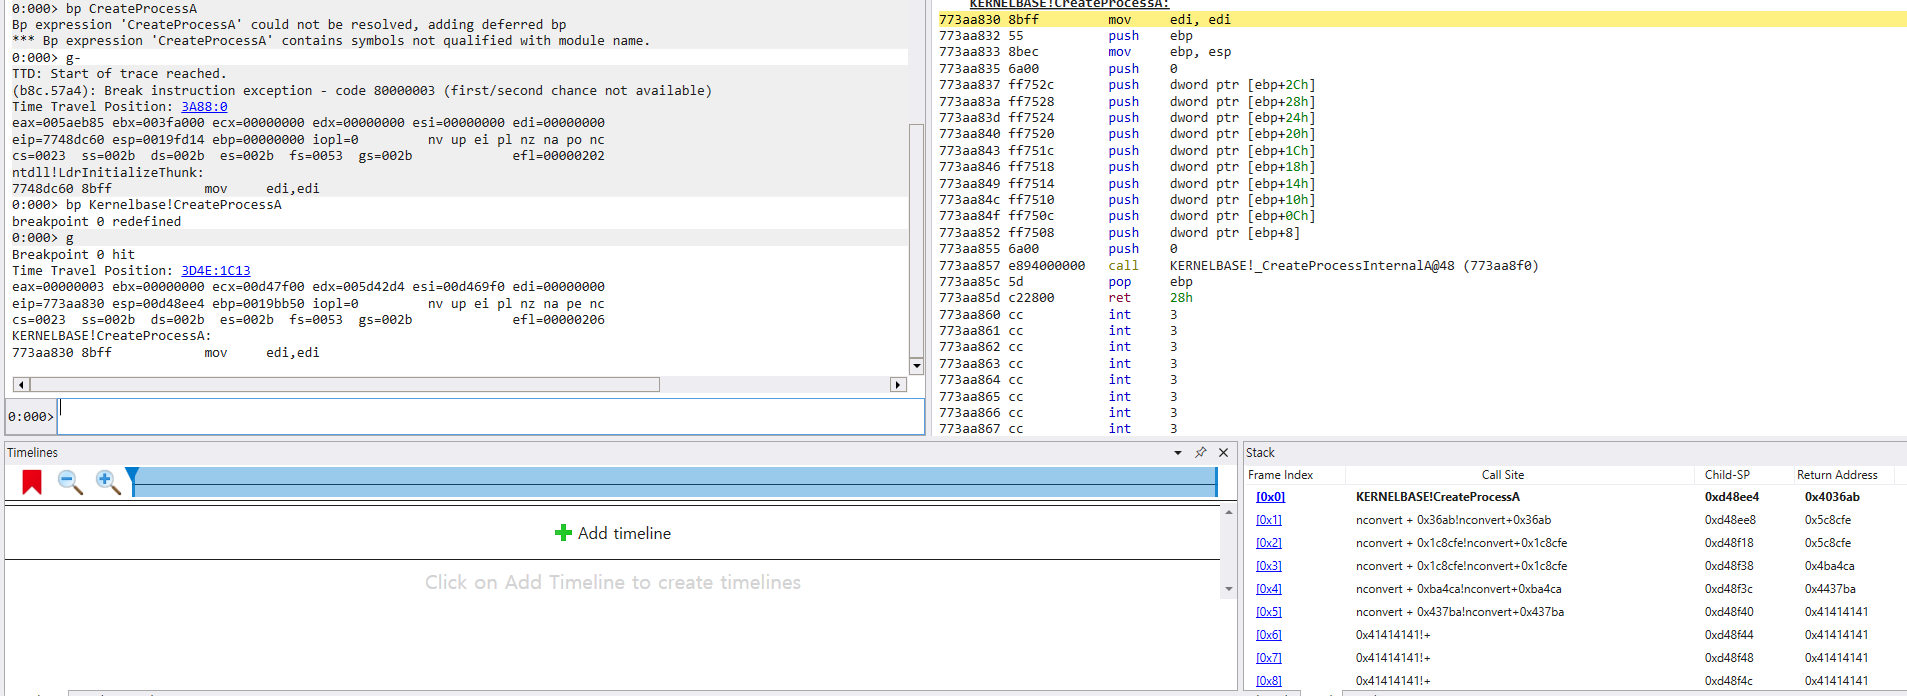
إثبات مفهوم لاستغلال CVE-2024-22532: تجاوز سعة المخزن المؤقت المستند إلى الكومة في XnView Classic 2.51.5 وNConvert 7.163 عبر ملف .xwd مُصمم بعناية،…
memory-forensicsvulnerability-analysisexploitation+2
2منذ 2 سنوات
GhostTrace preview

GhostTrace

GitHubdevzinh/ghosttrace

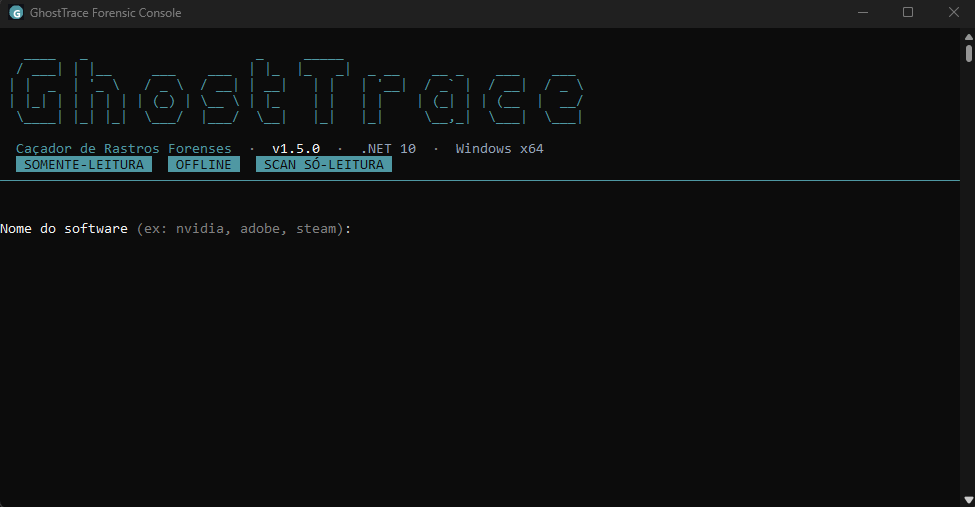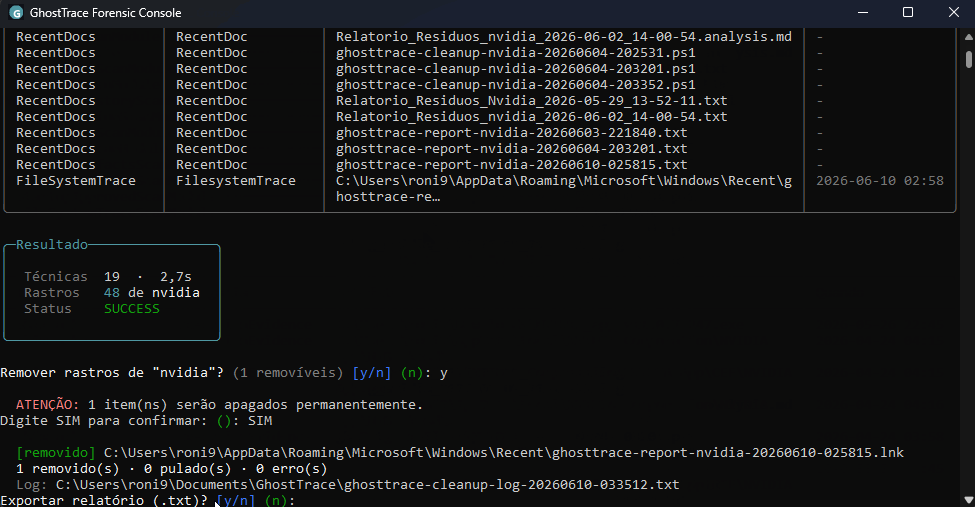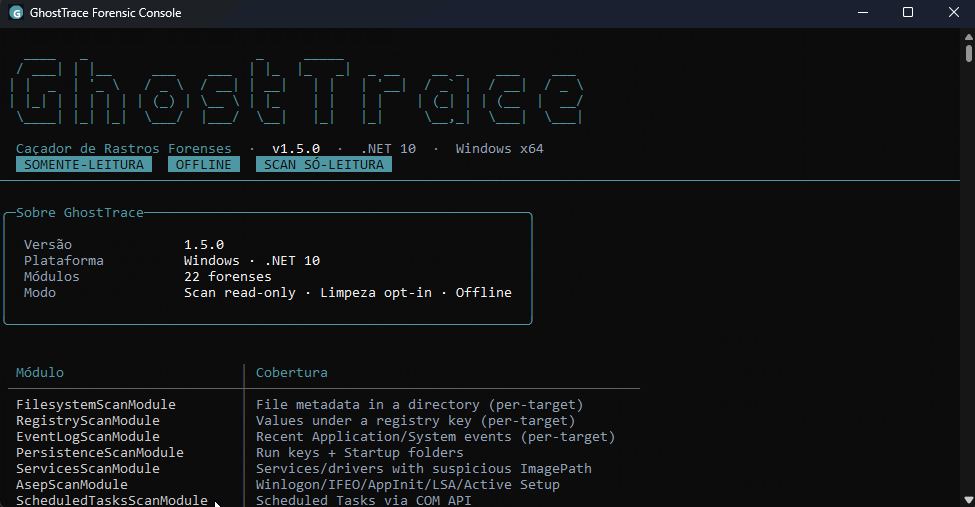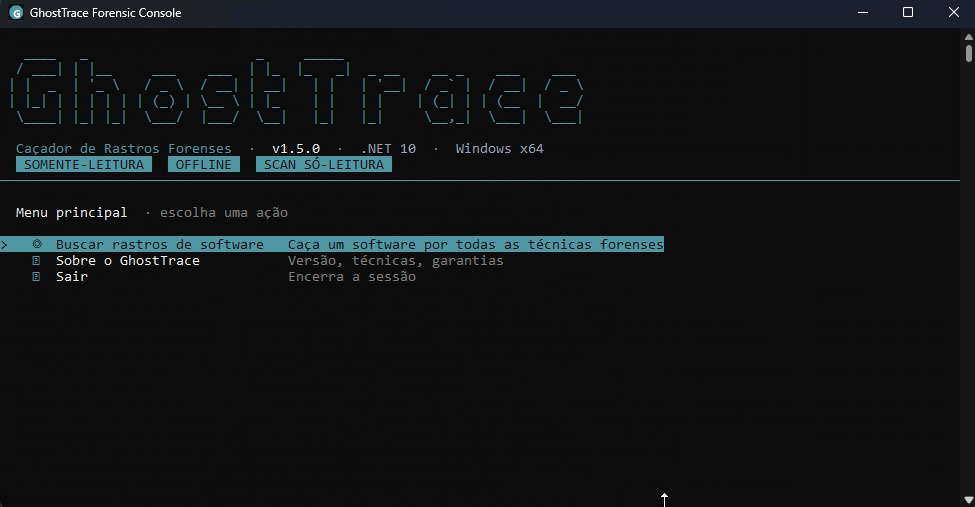
ماسح جنائي للقراءة فقط لآثار البرامج — الثبات، أدلة التنفيذ (Prefetch، Shimcache، BAM)، نشاط المستخدم والربط بمهام Ghost Tasks. أكثر من 20 وحدة…

memory-forensicspersistence-mechanismsforensics+3
منذ 3 أشهر
kernelmode-driver preview

kernelmode-driver

GitHubgmh5225/kernelmode-driver

برنامج تشغيل Kernel لنظام Windows x64 يتيح لك قراءة/كتابة الذاكرة الافتراضية/الفيزيائية واعتراض Win32k
memory-forensicsreverse-engineeringdebuggers+4
4منذ 3 سنوات
CVE-2024-36971 preview

CVE-2024-36971

GitHubm4g1xx/cve-2024-36971

إثبات المفهوم لـ CVE-2024-36971

android-securitymemory-forensicsvulnerability-analysis+5
1منذ 6 أشهر
السابق1…262728…40التالي
تحليل الذاكرة الجنائي — الصفحة 27 | Kitploit








