
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit
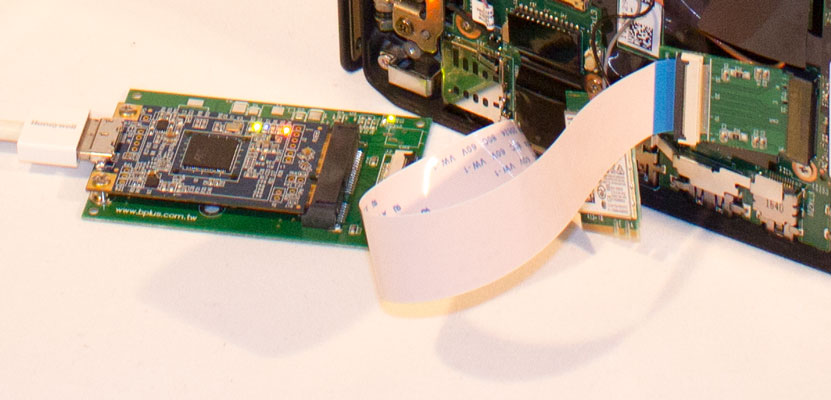
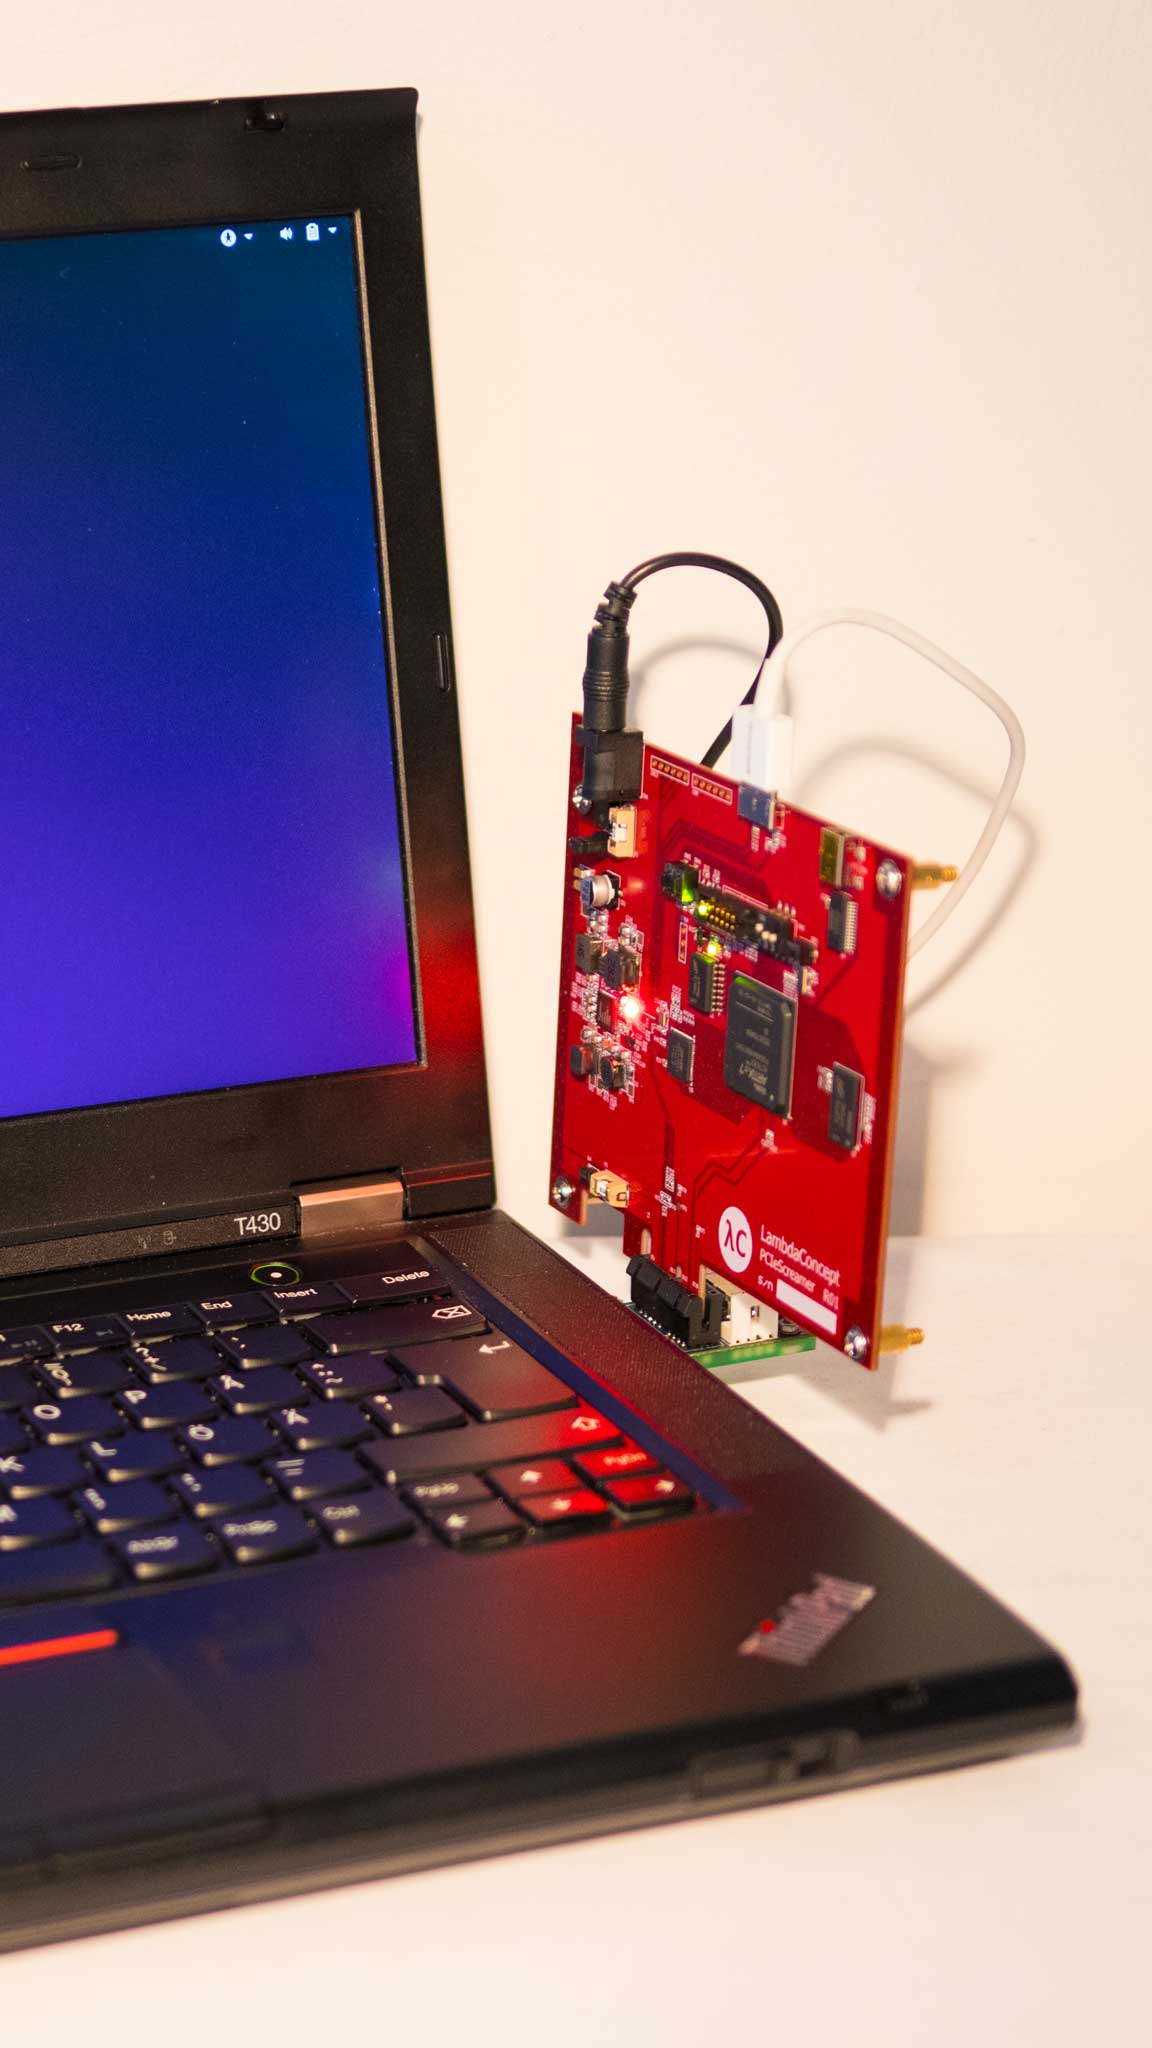
 ufrisk/pcileech
برنامج هجوم الوصول المباشر للذاكرة (DMA)
 hugsy/gef
GEF (GDB Enhanced Features) - تجربة حديثة لـ GDB مع قدرات تصحيح متقدمة لمطوري الاستغلال ومهندسي الهندسة العكسية على لينكس
 mandiant/flare-vm
مجموعة من نصوص تثبيت البرامج لأنظمة ويندوز تتيح لك إعداد وصيانة بيئة الهندسة العكسية بسهولة على جهاز افتراضي.
volatilityfoundation/volatility3إطار عمل متقدم لاستخراج الآثار الرقمية من عينات الذاكرة المتطايرة (RAM)، مما يتيح تحليلاً جنائياً عميقاً لحالة وقت تشغيل النظام عبر ويندوز ولينكس…

 mandiant/flare-floss
FLARE Obfuscated String Solver - استخراج السلاسل المُبهمة تلقائيًا من البرامج الضارة.
 google/timesketch
منصة تعاونية لتحليل الخط الزمني الجنائي، لاستيعاب سجلات الأحداث والبحث فيها والتعليق عليها، لدعم الاستجابة للحوادث وتحقيقات DFIR.
 sepinf-inc/iped
أداة IPED للطب الشرعي الرقمي. إنها برنامج مفتوح المصدر يمكن استخدامه لمعالجة وتحليل الأدلة الرقمية، التي غالبًا ما يتم ضبطها في مسارح الجريمة من قبل…
 stephenfewer/reflectivedllinjection
حقن DLL الانعكاسي هو تقنية حقن مكتبات تُستخدم فيها فكرة البرمجة الانعكاسية لتنفيذ تحميل مكتبة من الذاكرة إلى عملية مضيفة.
 zer0yu/awesome-cobaltstrike
قائمة موارد CobaltStrike الرائعة
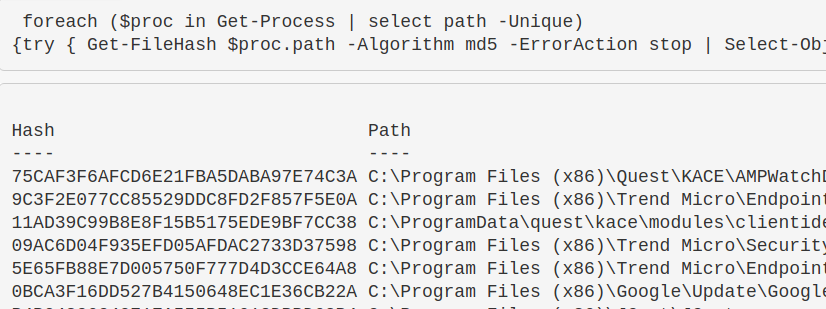 purp1ew0lf/blue-team-notes
You didn't think I'd go and leave the blue team out, right?
 microsoft/procdump-for-linux
نسخة لينكس من أداة ProcDump Sysinternals
 rabbitstack/fibratus
مستشعر أمني للكشف عن التهديدات والحماية في الوقت الفعلي
 jipegit/osxauditor
OS X Auditor هي أداة تحقيق جنائي مجانية لنظام Mac OS X
 mikeroyal/digital-forensics-guide
دليل الأدلة الجنائية الرقمية. تعرف على كل شيء عن الأدلة الجنائية الرقمية، والأدلة الجنائية للحاسوب، والأدلة الجنائية للأجهزة المحمولة، والأدلة…
 thewover/donut
يُولّد شيلكود مستقل عن الموقع (position-independent shellcode) من نوع x86 أو x64 أو AMD64+x86 يُحمّل تجميعات .NET وملفات PE وغيرها من تحميلات Windows…
 monoxgas/srdi
تنفيذ شيلكود لحقن DLL الانعكاسي. تحويل DLLs إلى شيلكود مستقل عن الموقع.






