
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit

 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 daffainfo/vol-rs
Volatility 3 ported to Rust. Same output, much faster.
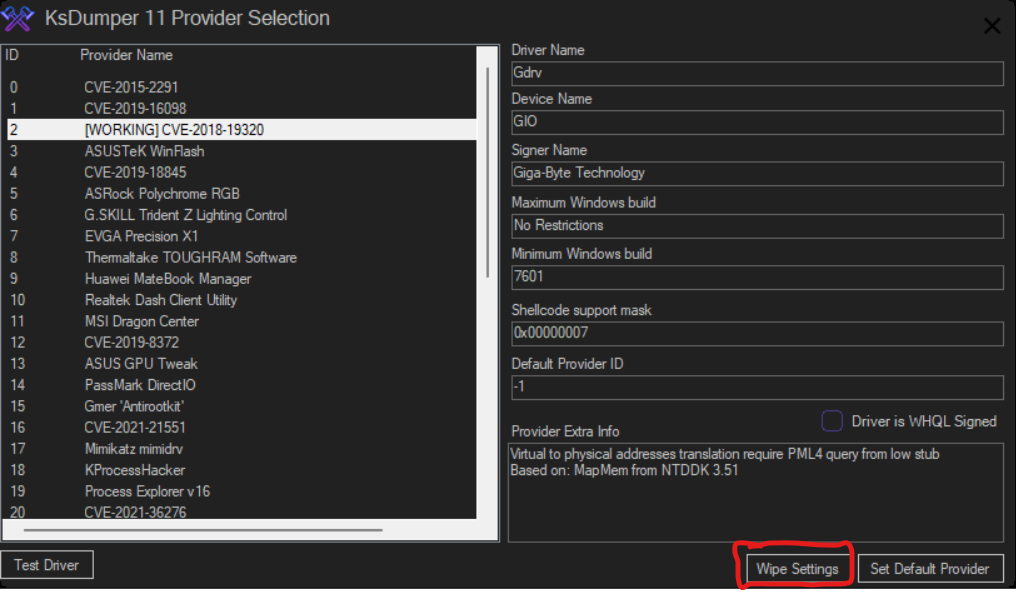 mastercodeon314/ksdumper-11
إحياء للأداة الكلاسيكية والأسطورية KsDumper
 amperclock/cve-2023-32784-kdbxpassdmp
يستعيد كلمة المرور الرئيسية من تفريغ ذاكرة Keepass، باستخدام تلميح من القوة الغاشمة.
 withsecurelabs/volatility-plugins
# إضافات Volatility للتحليل الجنائي للذاكرة، بما في ذلك كشف تقنيات التهرب من فحص الذاكرة Gargoyle.
 withsecurelabs/dotnet-gargoyle
أداة .NET روحية مكافئة لتقنية Gargoyle لتفادي فحص الذاكرة
 withsecurelabs/radare2-scripts
مجموعة من سكربتات radare2 لتحليل البرمجيات الخبيثة: استخراج الملفات الثنائية من لقطات الذاكرة، تصحيح رؤوس PE، وفك تشفير استيرادات الدوال المجزأة في…
 withsecurelabs/memory-carving-scripts
نصوص برمجية لاستخراج معلومات مفيدة من لقطات الذاكرة المصابة
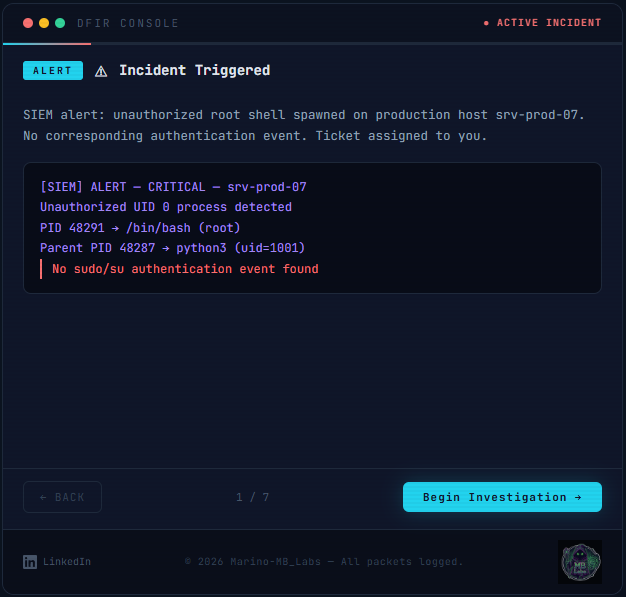 ledlight33/copyfail-dfir
# تفصيل تفاعلي للتحقيق الرقمي الجنائي (DFIR) لثغرة CVE-2026-31431 (فشل النسخ) - من تنبيه SIEM إلى حكم مؤكد. أوامر Volatility 3 حقيقية، ومنهجية موثقة.
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
تحليل تفصيلي لثغرة فشل النسخ (CVE-2026-31431) في نواة لينكس، بما في ذلك آلية تلف الذاكرة، وسلسلة تصعيد الامتيازات، والأثر الأمني.
 tzwlhack/cve-2021-21017
إثبات مفهوم لاستغلال CVE-2021-21017، وهو خلل في الخلط بين الأنواع في Adobe Reader يؤدي إلى قراءة خارج الحدود وتجاوز في سعة الكومة، مع تحليل تقني…
 ppwwiinn/cve-2026-2763-poc
إثبات مفهوم لاستغلال CVE-2026-2763، وهو استخدام بعد التحرير في محرك جافاسكريبت الخاص بمؤسسة موزيلا، يوضح بدائية كتابة مقيدة بمقدار 1-بت تؤدي إلى…
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: ثغرة أمنية في AppleJPEGDriver startDecoder Timeout UAF — ثغرة في نواة iOS/macOS تؤدي إلى تعطل مؤجل (A19 Pro، iOS 26.3 RC)
 cyhe50/cve-2025-54874-poc
إثبات مفهوم يوضح تسربًا في الذاكرة في OpenJPEG 2.5.1 عبر ملفات JP2 مصممة بعناية، مما يؤدي إلى فشل opj_read_header وتسرب في الكومة، مع التحقق عبر…
 adilkurtulmus/linux-copy-fail-cve-2026-31431
إثبات مفهوم لاستغلال CVE-2026-31431 (Copy-Fail)، وهو ثغرة في نواة لينكس في AF_ALG و splice() تتيح تسميم ذاكرة التخزين المؤقت للصفحات ورفع الامتيازات…
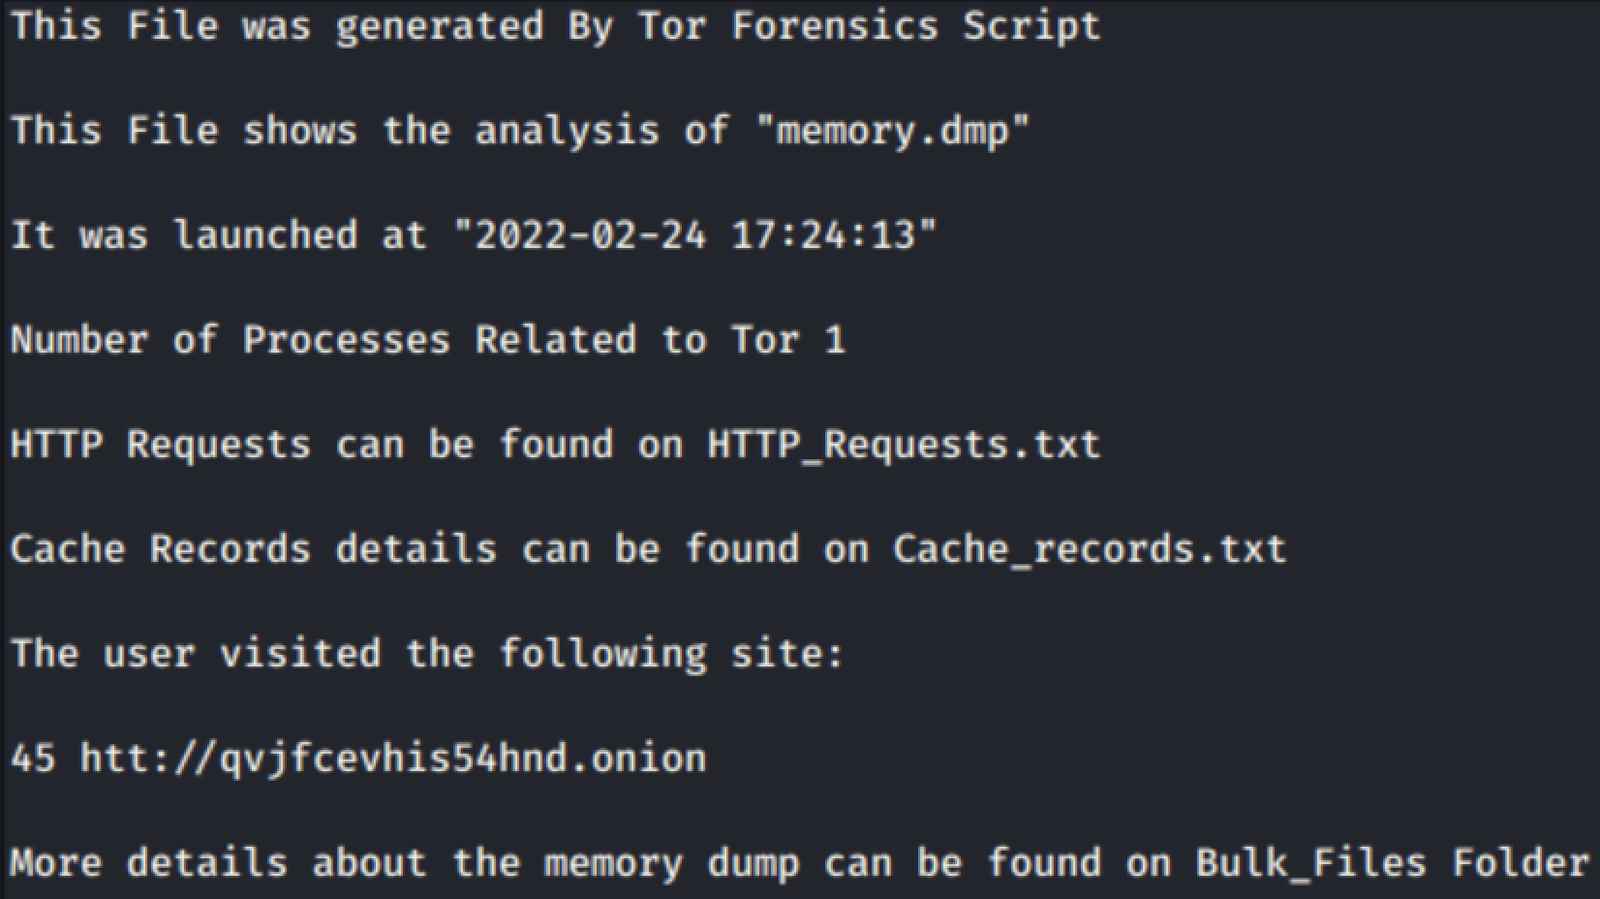 exmak-s/cve-2021-46702
نص برمجي لإثبات المفهوم يحلل لقطات ذاكرة Windows لاستعادة خدمات Tor onion التي تمت زيارتها، متجاوزًا إخفاء هوية متصفح Tor عبر استغلال التحرير غير…
 volatilityfoundation/community
مجموعة إضافات Volatility مُدارة من المجتمع للطب الشرعي للذاكرة، تعمل على توسيع تحليل تفريغ الذاكرة بوحدات لفحص البرمجيات الخبيثة والعمليات.
 volatilityfoundation/dwarf2json
تحويل معلومات رموز وأنواع ELF/DWARF إلى JSON الوسيط الخاص بـ vol3






