 ledlight33/copyfail-dfir
# تفصيل تفاعلي للتحقيق الرقمي الجنائي (DFIR) لثغرة CVE-2026-31431 (فشل النسخ) - من تنبيه SIEM إلى حكم مؤكد. أوامر Volatility 3 حقيقية، ومنهجية موثقة.

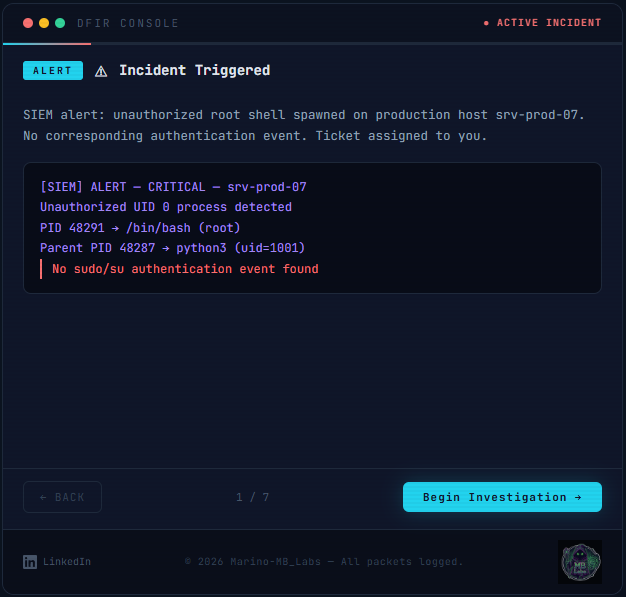
جولة تحقيق جنائي تفاعلية خطوة بخطوة لثغرة نواة لينكس Copy Fail (CVE-2026-31431).
تنقّل عبر سيناريو استجابة للحوادث، من تنبيه SIEM إلى الحكم المؤكد، مع الأوامر التي سيشغّلها المحلل فعلاً وملاحظات بلغة مبسطة في كل خطوة.
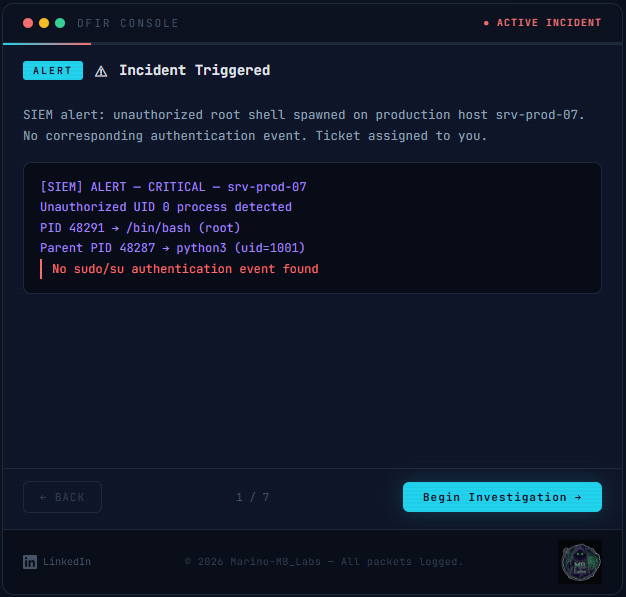
استخدم مفتاحي الأسهم اليسار واليمين للتنقل بين الخطوات. يمكن ربط كل خطوة مباشرةً، على سبيل المثال #step-5 ينتقل إلى تحليل ذاكرة التخزين المؤقت للصفحات.
الدليل متاح بالإنجليزية واليونانية. استخدم زر EN | ΕΛ في شريط العنوان، أو افتح النسخة اليونانية مباشرةً: ledlight33.github.io/copyfail-dfir/?lang=el. يتم تذكّر الاختيار، ويفتح المتصفح اليوناني باليونانية افتراضياً.
تُترجم الشروحات فقط (التعليمات، النتائج، الملاحظات، الأسئلة، قائمة التحقق والحكم). تبقى الأوامر والشيفرة والمصطلحات التقنية بالإنجليزية.
Ελληνική έκδοση: ledlight33.github.io/copyfail-dfir/?lang=el
linux.pagecache.Files، linux.pagecache.InodePages) تُستخدم على صورة الذاكرةausearch، وآثار الاستغلال المستعادة باستخدام stringsالجميع ينشر عن الثغرات. قلة قليلة تُظهر كيفية التحقيق فيها.
Copy Fail هجوم على ذاكرة التخزين المؤقت للصفحات فقط: لا يُعدَّل الملف على القرص أبداً، لذا تبدو صورة القرص المطفأ نظيفة. يكشف التحليل الحي وتحليل الذاكرة التلاعب. تُظهر هذه الجولة ما سيبحث عنه محلل DFIR، وبأي ترتيب، ولماذا.
تحتوي كل خطوة على لوحة ملاحظات اختيارية (فعّلها من شريط العنوان) مع شرح بكلمات مبسطة، ولماذا تهم الخطوة، وخطأ شائع، وقائمة قصيرة بالمصطلحات، وسؤال "اختبر نفسك" وروابط للمصادر.
تحتوي الشاشة الأخيرة من الجولة على قائمة تحقق للقراءة فقط يمكنك تشغيلها على جهازك: إصدار النواة، وما إذا كانت الوحدة المعرّضة للثغرة محمّلة، ومقارنة بين المخزّن مؤقتاً والقرص لكل ملف setuid، وفحص مدير الحزم لـ su، وبعض آثار السجلات. تخبرك ما الذي يعنيه أي اكتشاف وما الخطوة التالية. افتحها مباشرةً: ledlight33.github.io/copyfail-dfir/#step-8
لا تختبر أبداً بتشغيل الاستغلال العام على جهاز تهتم به. النتيجة النظيفة علامة جيدة، وليست دليلاً، لأن الصفحة المسمومة قد تُطرد أو تُفقد عند إعادة التشغيل.
مخرجات الطرفية توضيحية: المعرّفات (PIDs) والتجزئات والعناوين والطوابع الزمنية مُختلقة، والجداول الطويلة مُختصرة. تم التحقق من الأوامر وأرقام استدعاءات النظام وأسماء الإضافات وخياراتها وآليات الهجوم مقابل مصادر أولية (PoC الخاص بـ Theori وكتابة Xint، وNVD، وCISA، وشيفرة Volatility 3، وتنبيهات المورّدين). كل خطوة تربط مصادرها، وشاشة الحكم تسردها جميعاً.
هناك أمران يستحقان المعرفة:
dd iflag=direct) تتبع طريقة المسار المزدوج التي وصفها rfxn. لم تُلتقط مخبرياً لهذا الدليل، ودعم الإدخال/الإخراج المباشر يعتمد على نظام الملفات، لذا اختبرها على نظامك.وجدت خطأ؟ يرجى فتح issue.
صفحة HTML واحدة مع React (عبر CDN). لا خطوة بناء، ولا تبعيات: ما عليك سوى فتح index.html.
🧪 الجدول الدوري لـ DFIR: 118 أداة للتحقيق الجنائي الرقمي والاستجابة للحوادث
Marino Bekios، MB Labs
MIT - © 2026 Marino Bekios, MB Labs
