
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
AFD — CVE-2022-24494 | Kitploit
أدوات/GitHubGitHub/vportal/afd
تحليل الذاكرة الجنائيتحليل الثغرات الأمنيةالاستغلالاستغلال الملفات الثنائية
GitHubvportal/afd

AFD

CVE-2022-24494

عرض المستودع
13124منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

AFD

CVE-2022-24494

الثغرة هي قراءة عشوائية للذاكرة. السبب الجذري هو عدم التحقق من صحة عنوان ذاكرة يتم توفيره من مساحة المستخدم، ويُستخدم في عملية memcpy لنسخ البيانات من هذا العنوان إلى ذاكرة التجمّع (pool memory).

المشكلة تكمن في عدم الفحص عند العنوان Afd!AfdTliIoControl+0x40B

Image

كما ترى في لقطة الشاشة أعلاه، يتم نسخ عنوان الذاكرة من مساحة المستخدم من InputBuffer+0x20 في المرة الأولى مع الفحص السليم باستخدام MmUserProbeAddress للتأكد من أن العنوان يقع ضمن نطاق ذاكرة مساحة المستخدم. لكن في المرة الثانية، يتم نسخ نفس العنوان من InputBuffer+0x20 إلى سجل RAX ولكن دون الفحص السليم باستخدام MmUSerProbeAddress. بسبب هذا النقص في التحقق، يصبح من الممكن توفير عنوان نواة عشوائي (arbitrary kernel address).

لاحقًا، يتم نسخ هذا العنوان إلى تخصيص ذاكرة تجمّع (العلامة: AfdL) باستخدام عملية memcpy كما ترى أدناه في AfdTliIoControl+0x5AB:

Image

تُظهر الـ PoC بالأسفل عنوان النواة المقدَّم من مساحة المستخدم (0xffffffdeadbeef01)
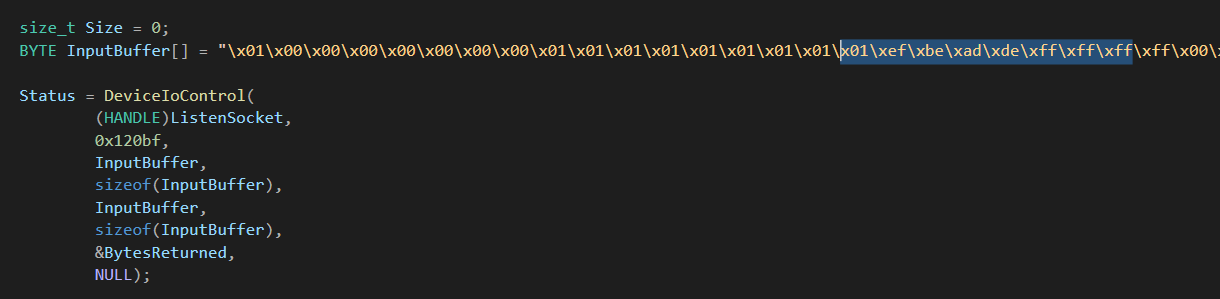
Image

يحاول المُشغِّل (driver) القراءة من هذا العنوان غير الصالح للذاكرة مما يؤدي إلى شاشة الموت الزرقاء (BSOD):

Image

القيمة التي تم نسخها إلى المؤشر dst في عملية memcpy تُمرَّر لاحقًا إلى مشغِّل tcpip.sys. لم أبحث في الكائنات الداخلية المتأثرة، وما إذا كان من الممكن تسريب الذاكرة من مساحة المستخدم عن طريق استدعاء واجهات برمجة التطبيقات (APIs) التي قد تحصل على بيانات من هذه الكائنات الداخلية المحتملة.

بعد بضعة أشهر، أصدرت Microsoft بحثًا يتحدث عن التأثير المحتمل لتصعيد الامتيازات (EoP) لهذا النوع من الثغرات (قراءة الذاكرة العشوائية):

https://msrc-blog.microsoft.com/2022/03/22/exploring-a-new-class-of-kernel-exploit-primitive/

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






