
 #1
أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.
موصى به من Kitploit

 0xpoly/centry
زر طوارئ للحماية من هجمات الإقلاع البارد
 carmaa/inception
Inception هي أداة للتلاعب بالذاكرة الفيزيائية والاختراق تستغل تقنية DMA القائمة على PCI. يمكن للأداة الهجوم عبر واجهات FireWire وThunderbolt…
 carmaa/interrogate
Interrogate هي أداة إثبات مفهوم لتحديد مفاتيح التشفير في المواد الثنائية (بغض النظر عن نظام التشغيل المستهدف)، في المقام الأول لتحليل تفريغات الذاكرة…
 blacksnufkin/credshunter
PoC لـ CVE-2026-3609 - تسريب handle في xhunter1.sys الخاص بـ XIGNCODE3 يتيح تجاوز PPL وتفريغ LSASS
 star-laboratory/prism
PrISM: تخفيف احتمالي قابل للتوسع لـ RowHammer (ISCA 2026). كود مصدر Ramulator2 وسكربتات التقييم.
 vah13/extracttvpasswords
أداة لاستخراج كلمات المرور من ذاكرة TeamViewer باستخدام Frida
 denandz/lpc_sniffer_tpm
أداة تنصّت منخفضة عدد الدبابيس لـ ICEStick - تستهدف شرائح TPM
 joe-desimone/patriot
أداة كشف خفية في الذاكرة تحدد process hollowing و module stomping و unbacked executable regions وهياكل CONTEXT الشاذة للدفاع عن نقاط النهاية والتحليل…
 hzphreak/vminjector
أداة حقن DLL لفتح أجهزة VM الضيوف
 alex3434/wmi-static-spoofer
انتحال الرقم التسلسلي للقرص الصلب/محرك الأقراص في ويندوز 10 من النواة دون خطافات
 rockrid3r/cve-2023-5178
استغلال لـ CVE-2023-5178
 lzty/cve-2025-7771
استغلال PoC قائم على Rust لـ CVE-2025-7771 يوفر بدائيات قراءة/كتابة عشوائية عبر برنامج تشغيل ضعيف، مع ترجمة العنوان الظاهري إلى الفعلي وأغلفة إدارة…
 ntdelta/chakra-exploit-framework
إطار عمل لاستغلال المتصفح لـ Chakra (Edge). كُتب كجزء من التحضير لشهادة OSEE. ثغرة تجريبية: CVE-2019-0567
 oferchen/poc-cve-2023-32233
Use-After-Free في Netfilter nf_tables عند معالجة الطلبات المجمّعة CVE-2023-32233
 opsxcq/exploit-cve-2017-5715
استغلال Spectre
 ox1111/cve-2022-32932
تحليل تقني وإثبات مفهوم لـ CVE-2022-32932، وهي ثغرة ازدواج الجلب (double fetch) في برنامج تشغيل نواة ANE من Apple تؤدي إلى كتابة خارج الحدود عبر…
 oxfemale/cve-2020-15999
CVE-2020-15999
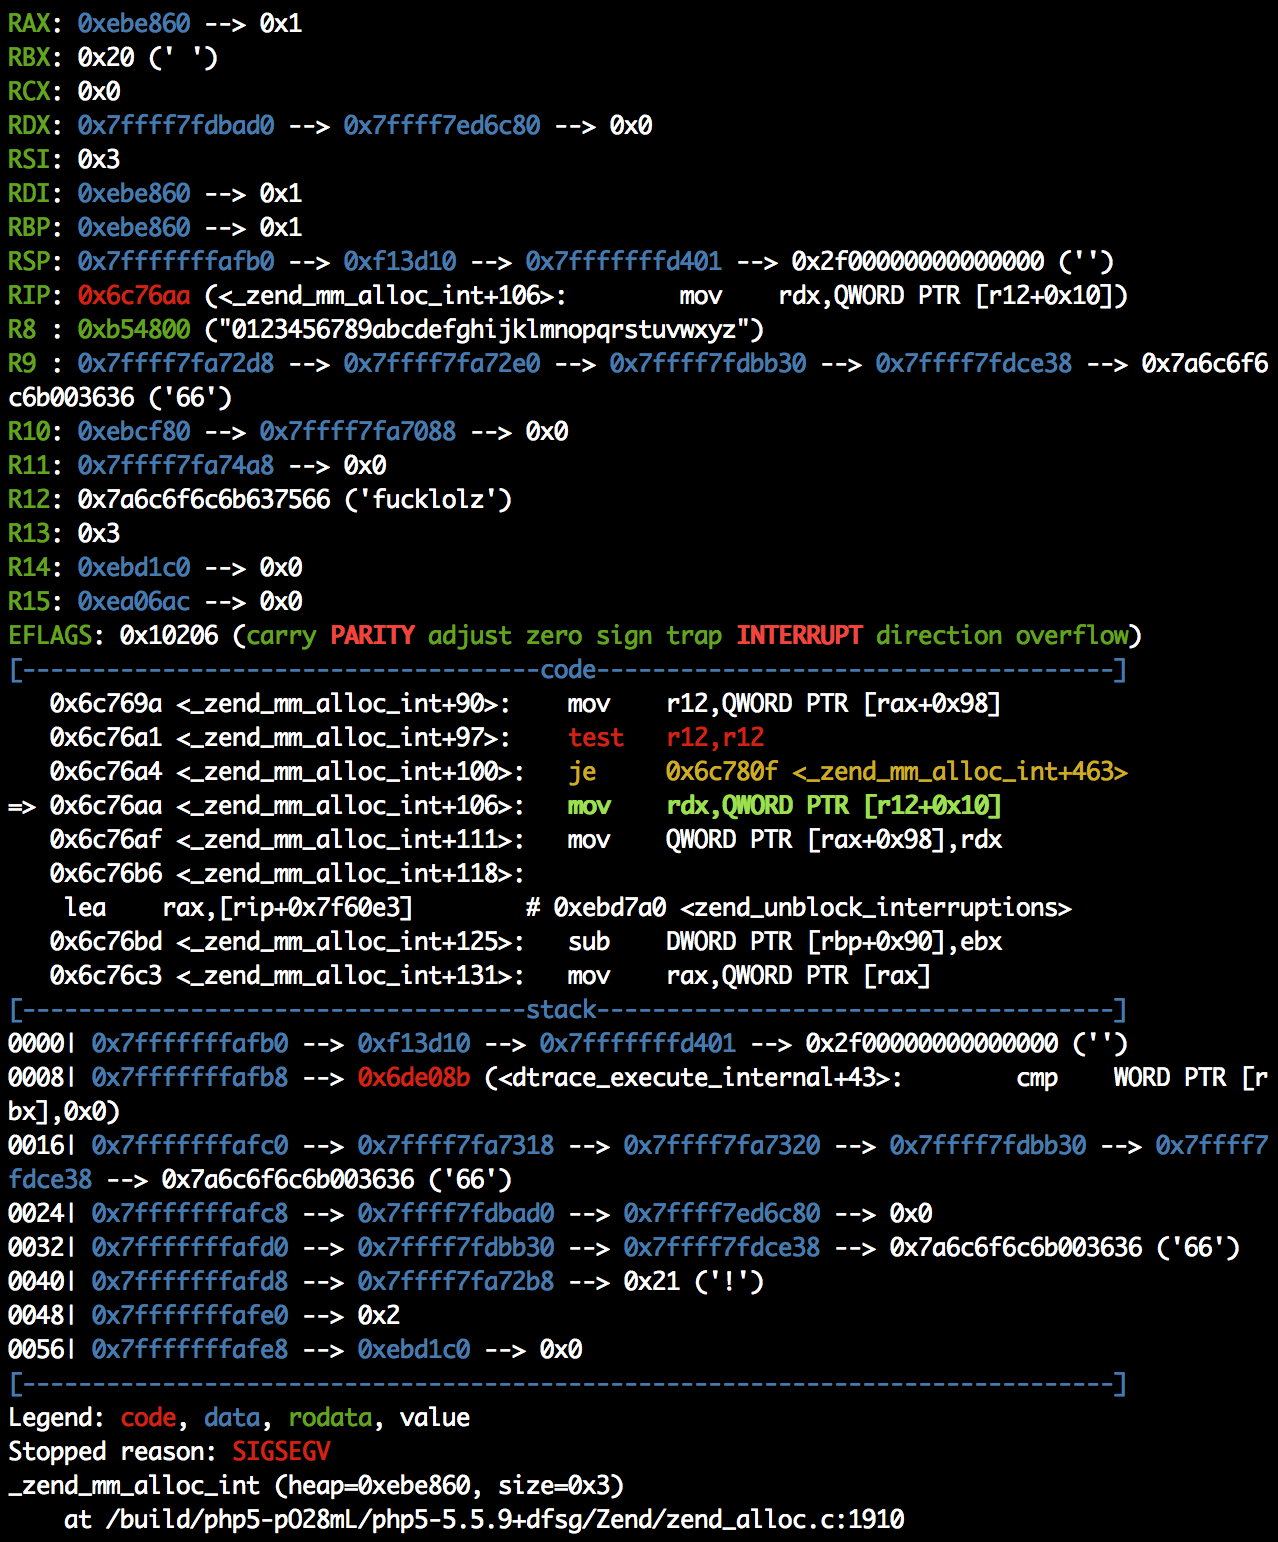 peternguyen93/cve-2016-3141
CVE-2016-3141








