
 #1
أدوات لتشريح وفهم وهندسة عكسية سلوك البرمجيات الخبيثة.
موصى به من Kitploit
 mfmokbel/crawlector
Crawlector هو إطار عمل لصيد التهديدات مصمم لفحص المواقع الإلكترونية بحثًا عن الكائنات الضارة.
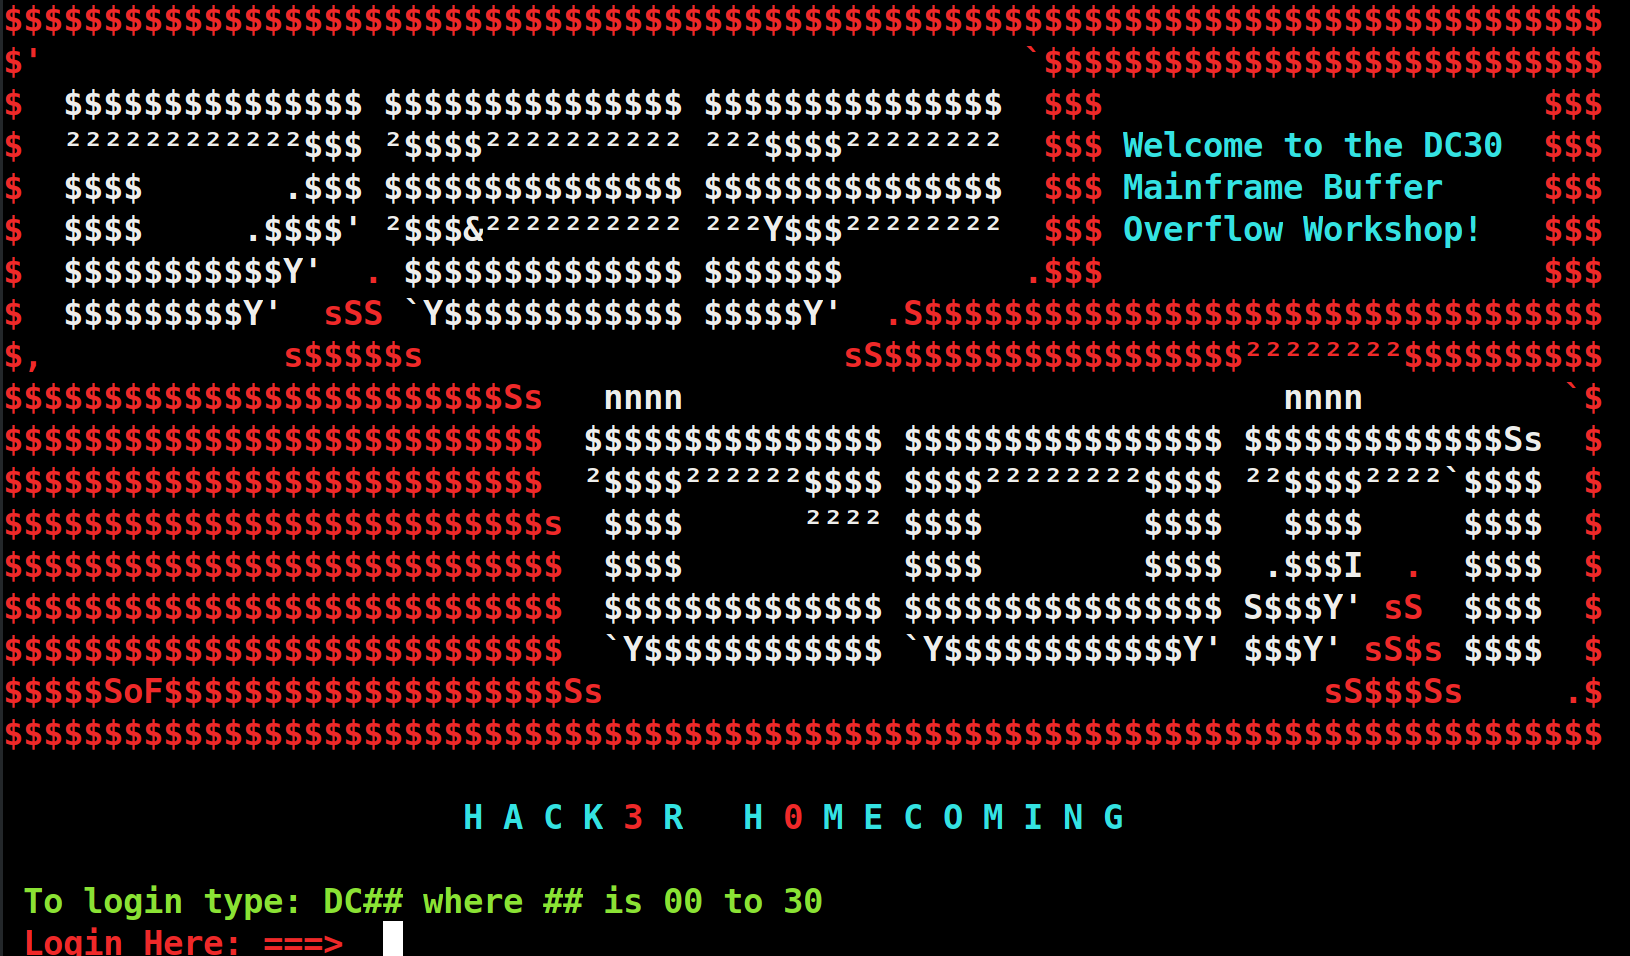 mainframed/dc30_workshop
حاوية ورشة عمل DEFCON 30 حول تجاوز سعة المخزن المؤقت للحواسيب المركزية
 bmaia/binwally
أداة مقارنة بين الملفات الثنائية وأشجار الدلائل باستخدام التجزئة الضبابية
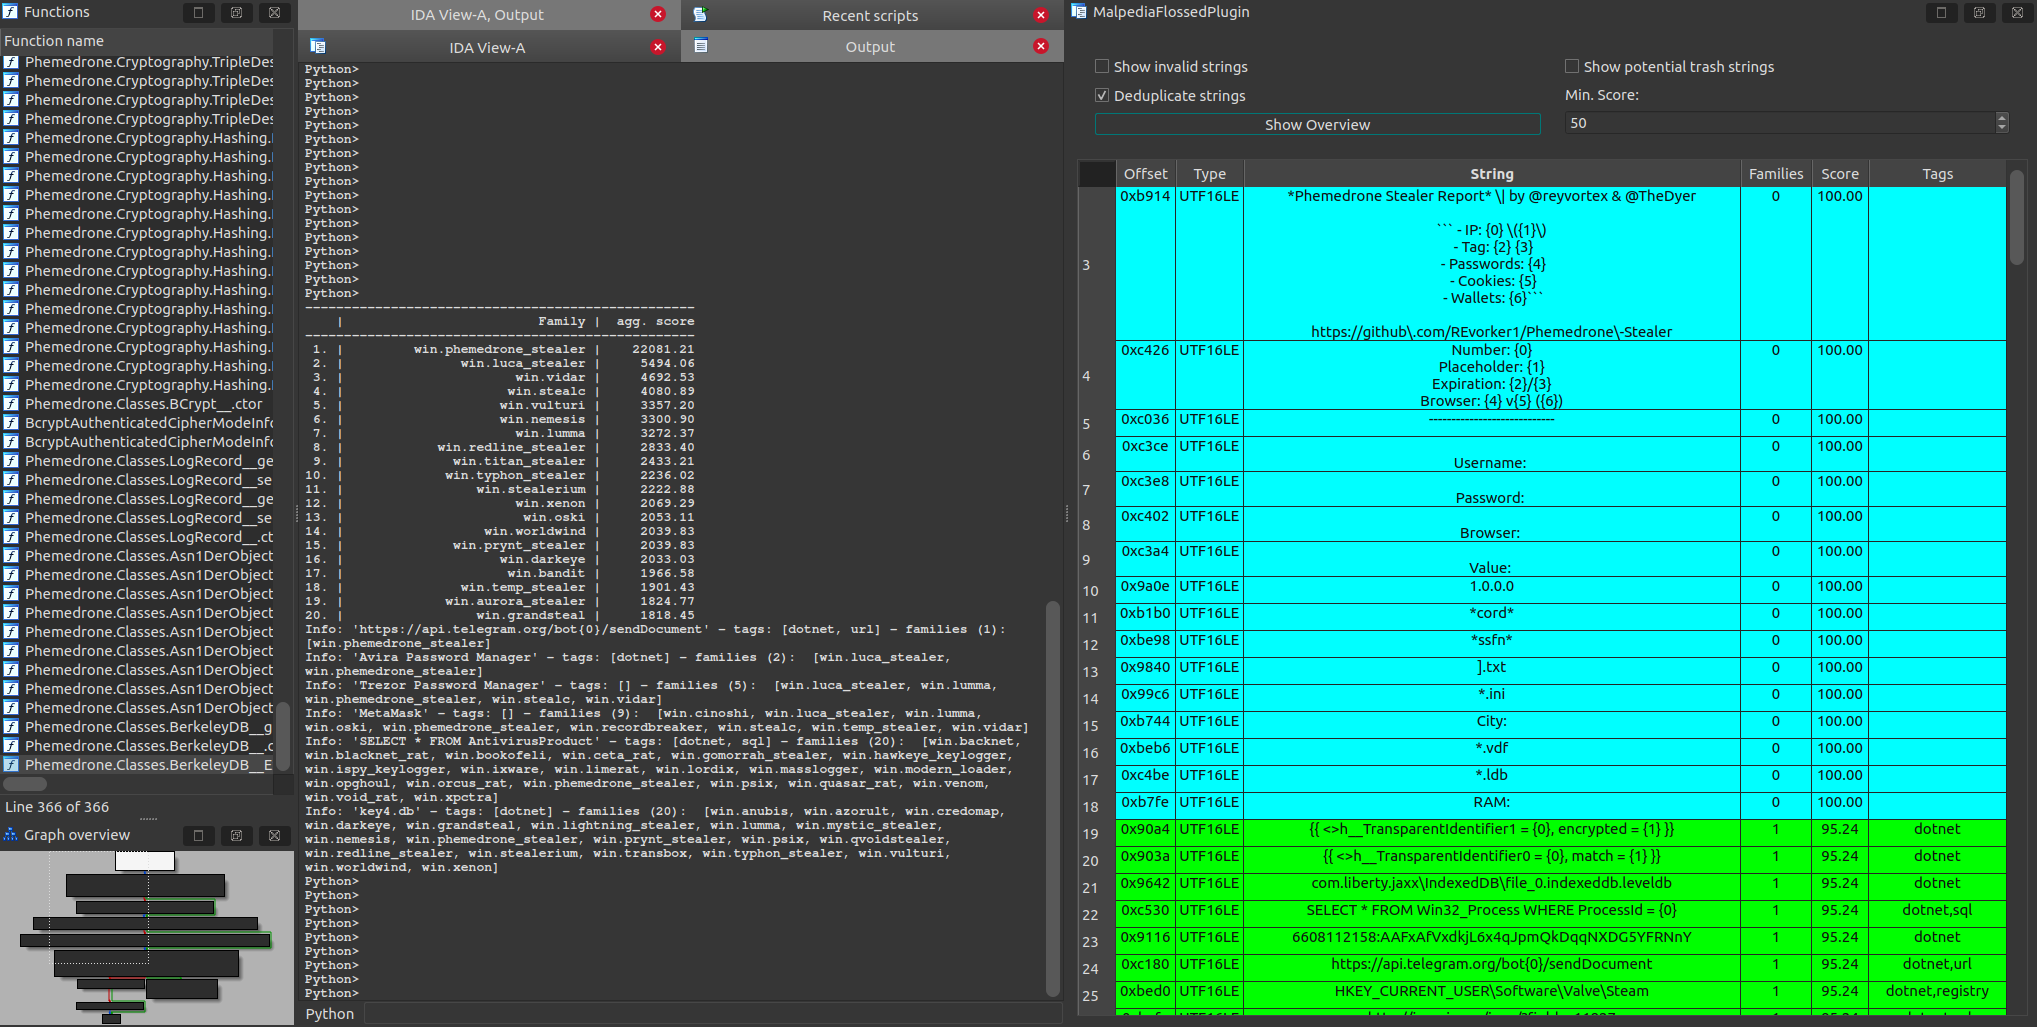 malpedia/malpedia-flossed
تم تطبيق FLARE floss على جميع العينات المفكوكة والمفرّغة في Malpedia، مع معالجة مسبقة للاستخدام لاحقًا.
 x86byte/sbox
إخفاء سلسلة AES في وقت الترجمة لـ C++
 polaris64/web_exploit_detector
مكتشف الثغرات على الويب هو تطبيق Node.js يُستخدم للكشف عن الإصابات المحتملة والكود الخبيث والملفات المشبوهة في بيئات استضافة الويب
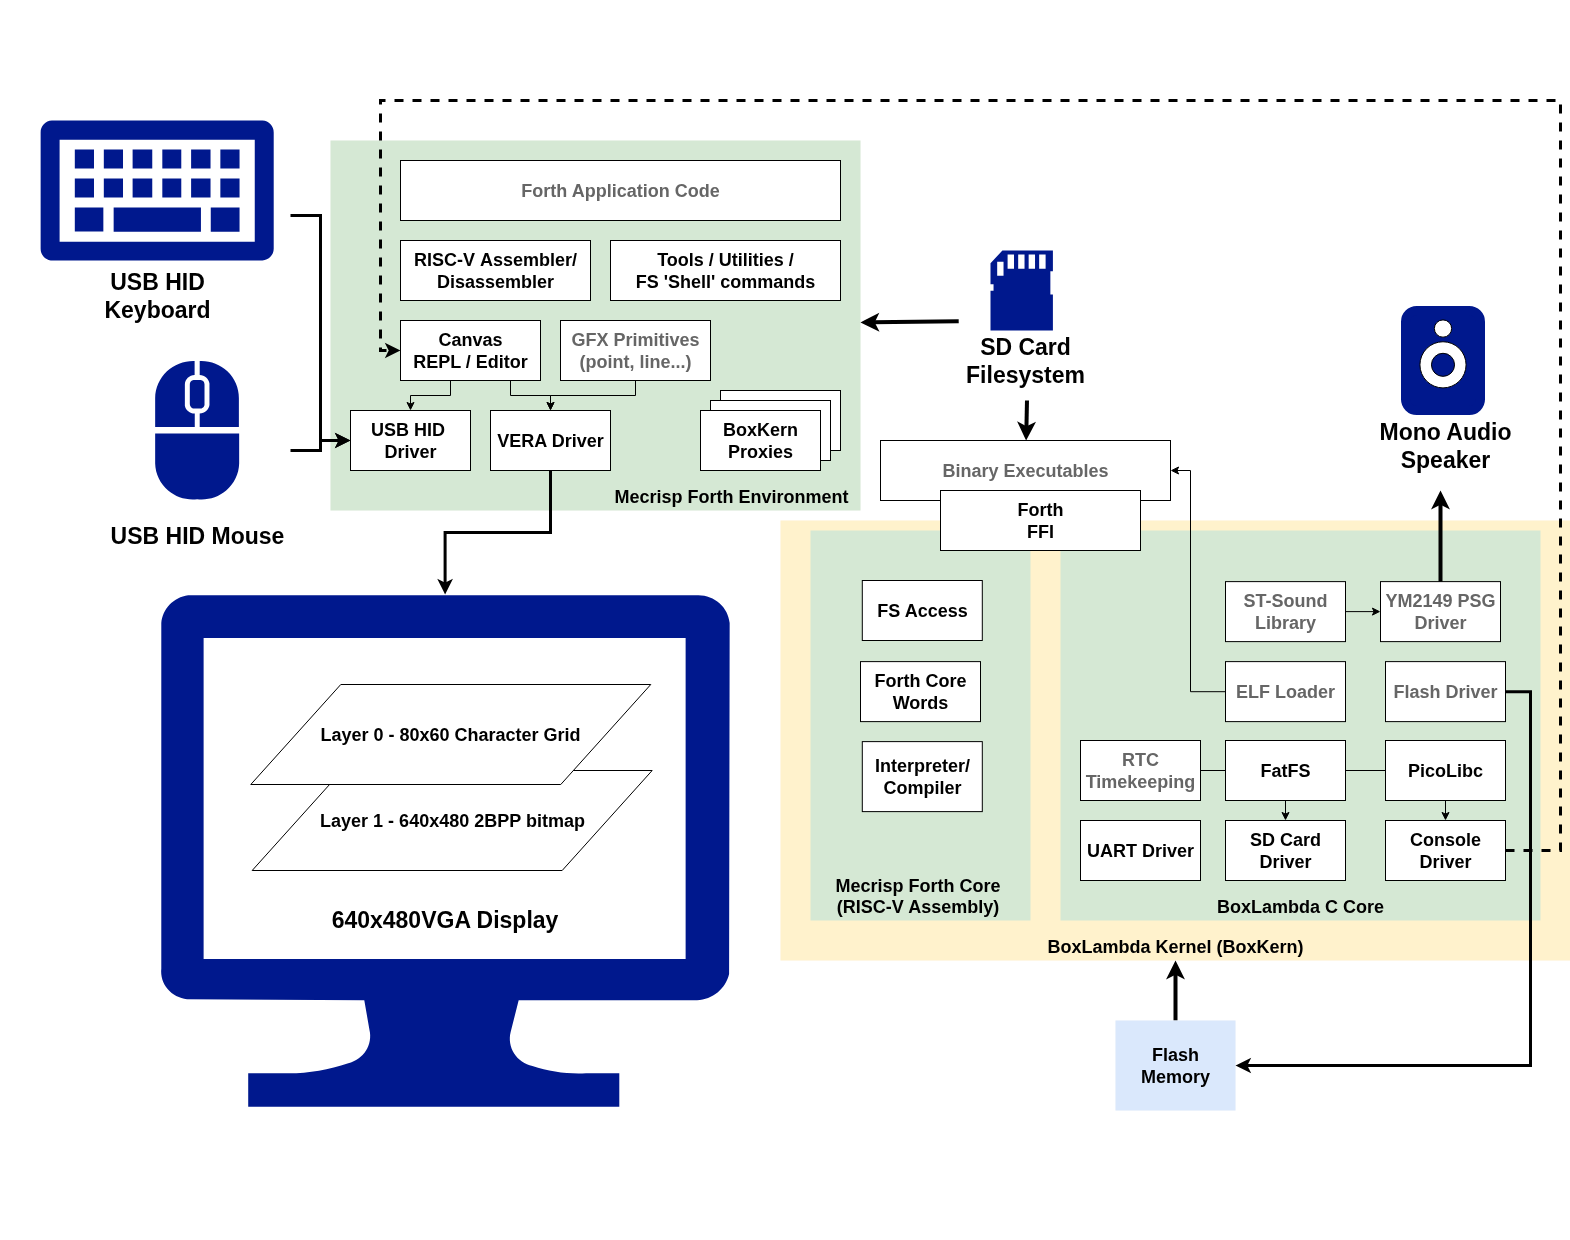 epsilon537/boxlambda
صندوق رمل (sandbox) لميكروكمبيوتر يعتمد على FPGA لتجارب البرمجيات و RTL
 dmdhrumilmistry/security-harness
إطار مراجعة أمنية تطبيقية ثابتة متعدد الوكلاء لوكلاء البرمجة بالذكاء الاصطناعي: يرسم خرائط لقواعد الأكواد، ويتقصّى فئات الثغرات، ويسلسل النتائج…
 lunixbochs/revsync
هندسة عكسية تعاونية متعددة الأدوات في الوقت الفعلي
 mayhamad/memtracer
أداة تحليل ذاكرة حية لكشف DLLs .NET المحملة بشكل انعكاسي عن طريق مسح مناطق ذاكرة العملية بحثًا عن أعلام غير طبيعية وأنواع صفحات ورؤوس PE. تقوم بتفريغ…
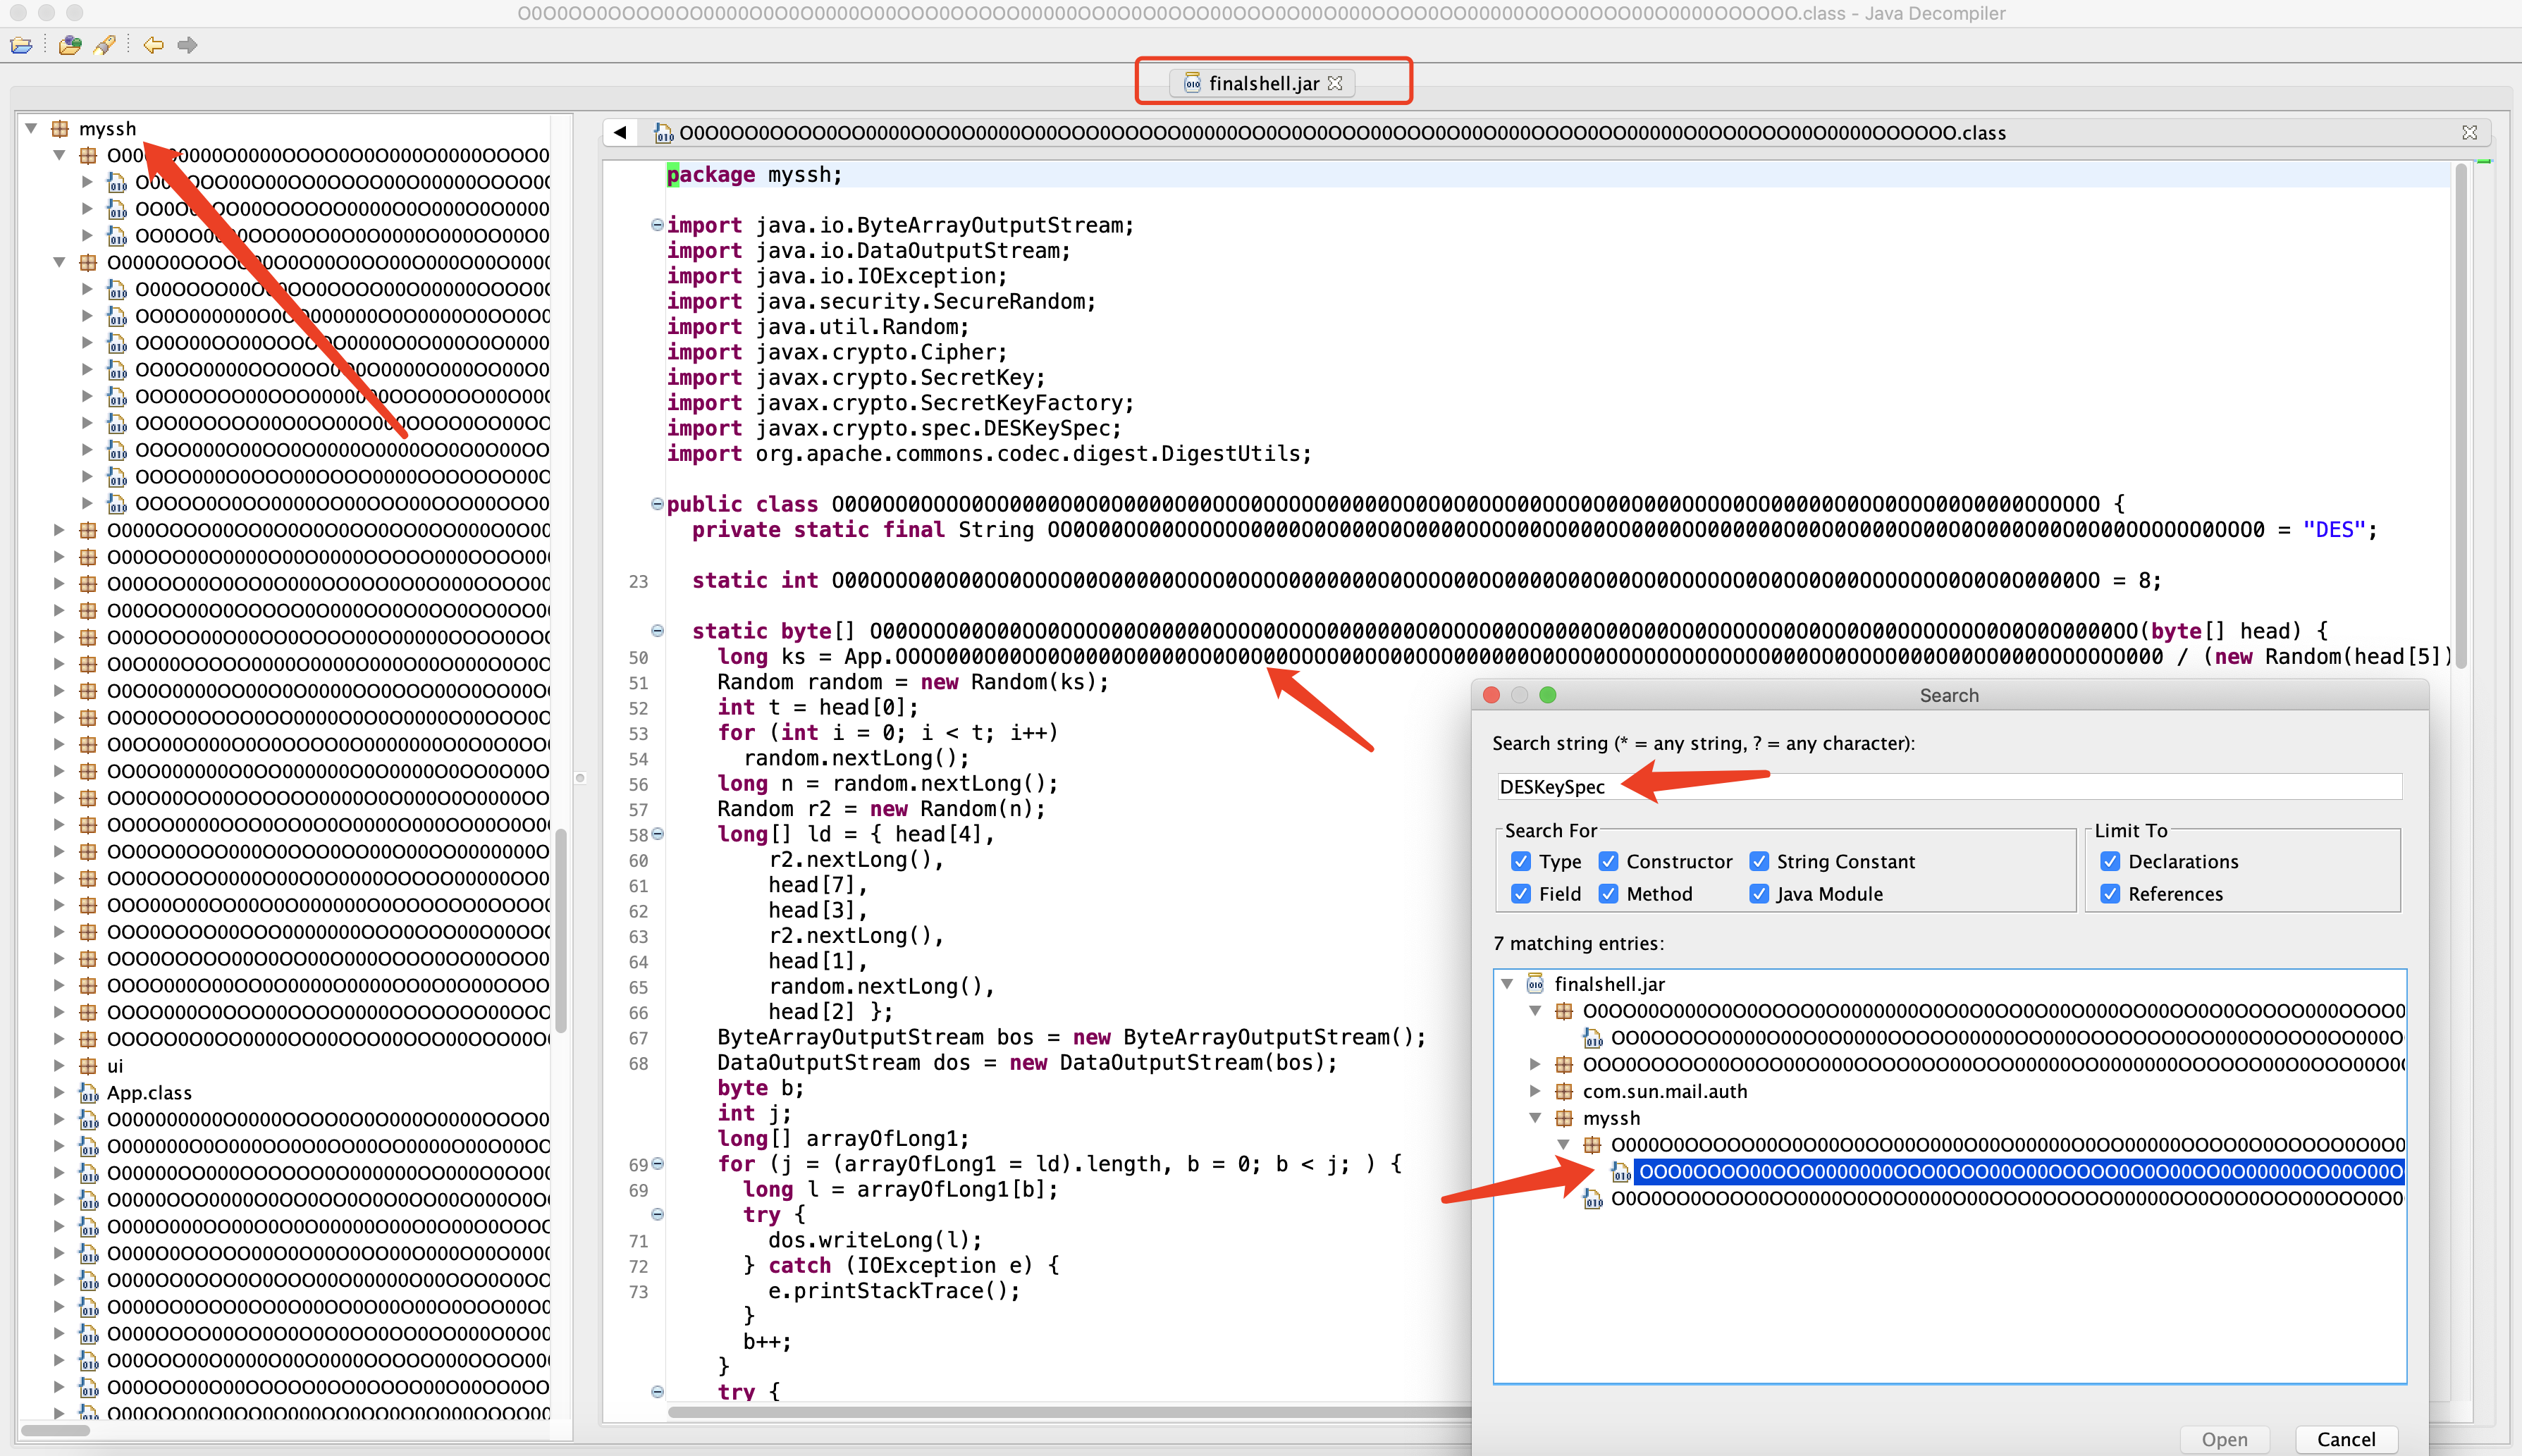 jas502n/finalshelldecodepass
FinalShellDecodePass تشفير وفك تشفير
 cdong1012/idapython-malware-scripts
نصوص برمجية لأتمتة سير عمل تحليل البرمجيات الخبيثة والهندسة العكسية في IDA Pro، وتغطي فحص الملفات الثنائية، والتحليل الثابت، والتنقل في الكود.
 intelbroker/endurance-wiper
أداة صغيرة لمسح البيانات (wiper malware) مبرمجة بلغة C#
 dr4k0nia/xorstringsnet
تشفير سلاسل XOR سهل للملفات الثنائية المستندة إلى NET
 synacktiv/samsung-q60t-exploit
حزمة استغلال تستهدف تلفاز Samsung Q60T القائم على Tizen، وتشمل استغلالات v8 والنواة، وفك تشفير البرامج الثابتة، والوصول إلى صدفة الجذر عبر تسليم…
 buter-chkalova/project-rvbbit
إثبات مفهوم (PoC) تعليمي لروتكيت نواة لينكس يستكشف DKOM، وخطاف استدعاءات النظام، والتمويه، وقابلية المراقبة، والكشف الدفاعي
 coffeeandsecurity/dakshscra
أداة تحليل كود ثابتة مدركة للإطار لمراجعة تلقائية للكود المصدري مع قواعد خاصة بالمنصة، وتحليل التلوث، وتقدير الجهد، وخطوط أساس للكبت.








