
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل البرمجيات الخبيثة — الصفحة 89 | Kitploit
الفئات

تحليل البرمجيات الخبيثة

أدوات لتشريح وفهم وهندسة عكسية سلوك البرمجيات الخبيثة.

موصى به من Kitploit
أفضل الأدوات

10 محدد
yara-x preview#1

yara-x

GitHubvirustotal/yara-x
1.2kمنذ 2س 40د
capa preview#3

capa

GitHubmandiant/capa
6.1kمنذ يوم واحد
flare-floss preview#4

flare-floss

GitHubmandiant/flare-floss
4.1kمنذ 12س 48د
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 4 أيام
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5kمنذ 10س 42د
ghidra preview#7

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kمنذ 14س 1د
theZoo preview#9

theZoo

GitHubytisf/thezoo
13.3kمنذ شهر واحد
flare-vm preview#10

flare-vm

GitHubmandiant/flare-vm
8.9kمنذ 15 أيام
IntelOwl preview#11

IntelOwl

GitHubintelowlproject/intelowl
4.7kمنذ شهر واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
3795 نتائج
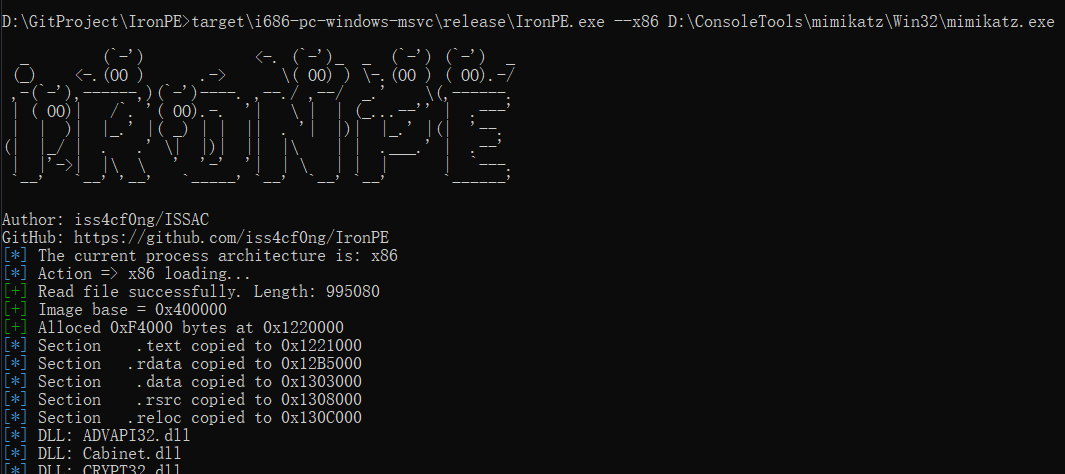
IronPE preview

IronPE

GitHubiss4cf0ng/ironpe

مُحمِّل يدوي لملفات PE يعمل على Windows ومبني بلغة Rust، يقوم بتعيين وتنفيذ ملفات قابلة للتنفيذ (x86/x64) من الذاكرة، مُظهرًا سلوك المُحمِّل الداخلي…
memory-forensicsexploitationreverse-engineering+5
124منذ 7 أشهر
MCPwner preview

MCPwner

GitHubpigyon/mcpwner

خادم بروتوكول السياق النموذجي لاكتشاف الثغرات الذاتي
penetration-testing-frameworksreconnaissancestatic-analysis+6
53منذ 2 أشهر
telfhash preview

telfhash

GitHubtrendmicro/telfhash

تجزئة الرموز لملفات ELF

hash-analysisforensicsmalware-analysis+1
118منذ 4 سنوات
spectrIDA-Reverse_Engineering_Stack preview

spectrIDA-Reverse_Engineering_Stack

GitHubggfuchsi-oss/spectrida-reverse_engineering_stack

تحليل ثنائي متوازٍ باستخدام IDA Pro مع تسمية وظائف مدعومة بالذكاء الاصطناعي، ورسم بياني معرفي من Neo4j، ومحرك محاكاة/ربط/تشويش phantomrt للهندسة…
static-analysisdynamic-analysis-sandboxingexploitation+8
49منذ 3 أشهر
subparse preview

subparse

GitHubjstrosch/subparse

إطار عمل معياري لجمع وتحليل القطع الأثرية لتحليل البرامج الضارة وربطها ببعضها
static-analysisdynamic-analysis-sandboxingforensics+3
56منذ 2 سنوات
Yara-detection-rules preview

Yara-detection-rules

GitHubembee-research/yara-detection-rules

قواعد Yara للبرمجيات الخبيثة الحديثة
defensive-toolsmalware-analysisthreat-intelligence+2
80منذ 2 سنوات
norimaci preview

norimaci

GitHubmnrkbys/norimaci

صندوق رمل خفيف لتحليل البرمجيات الخبيثة على macOS، يراقب نشاط النظام عبر OpenBSM أو Monitor.app، ويُنشئ تقارير وجداول زمنية مفصلة لأحداث الملفات…
dynamic-analysis-sandboxingforensicsmalware-analysis
71منذ 6 سنوات
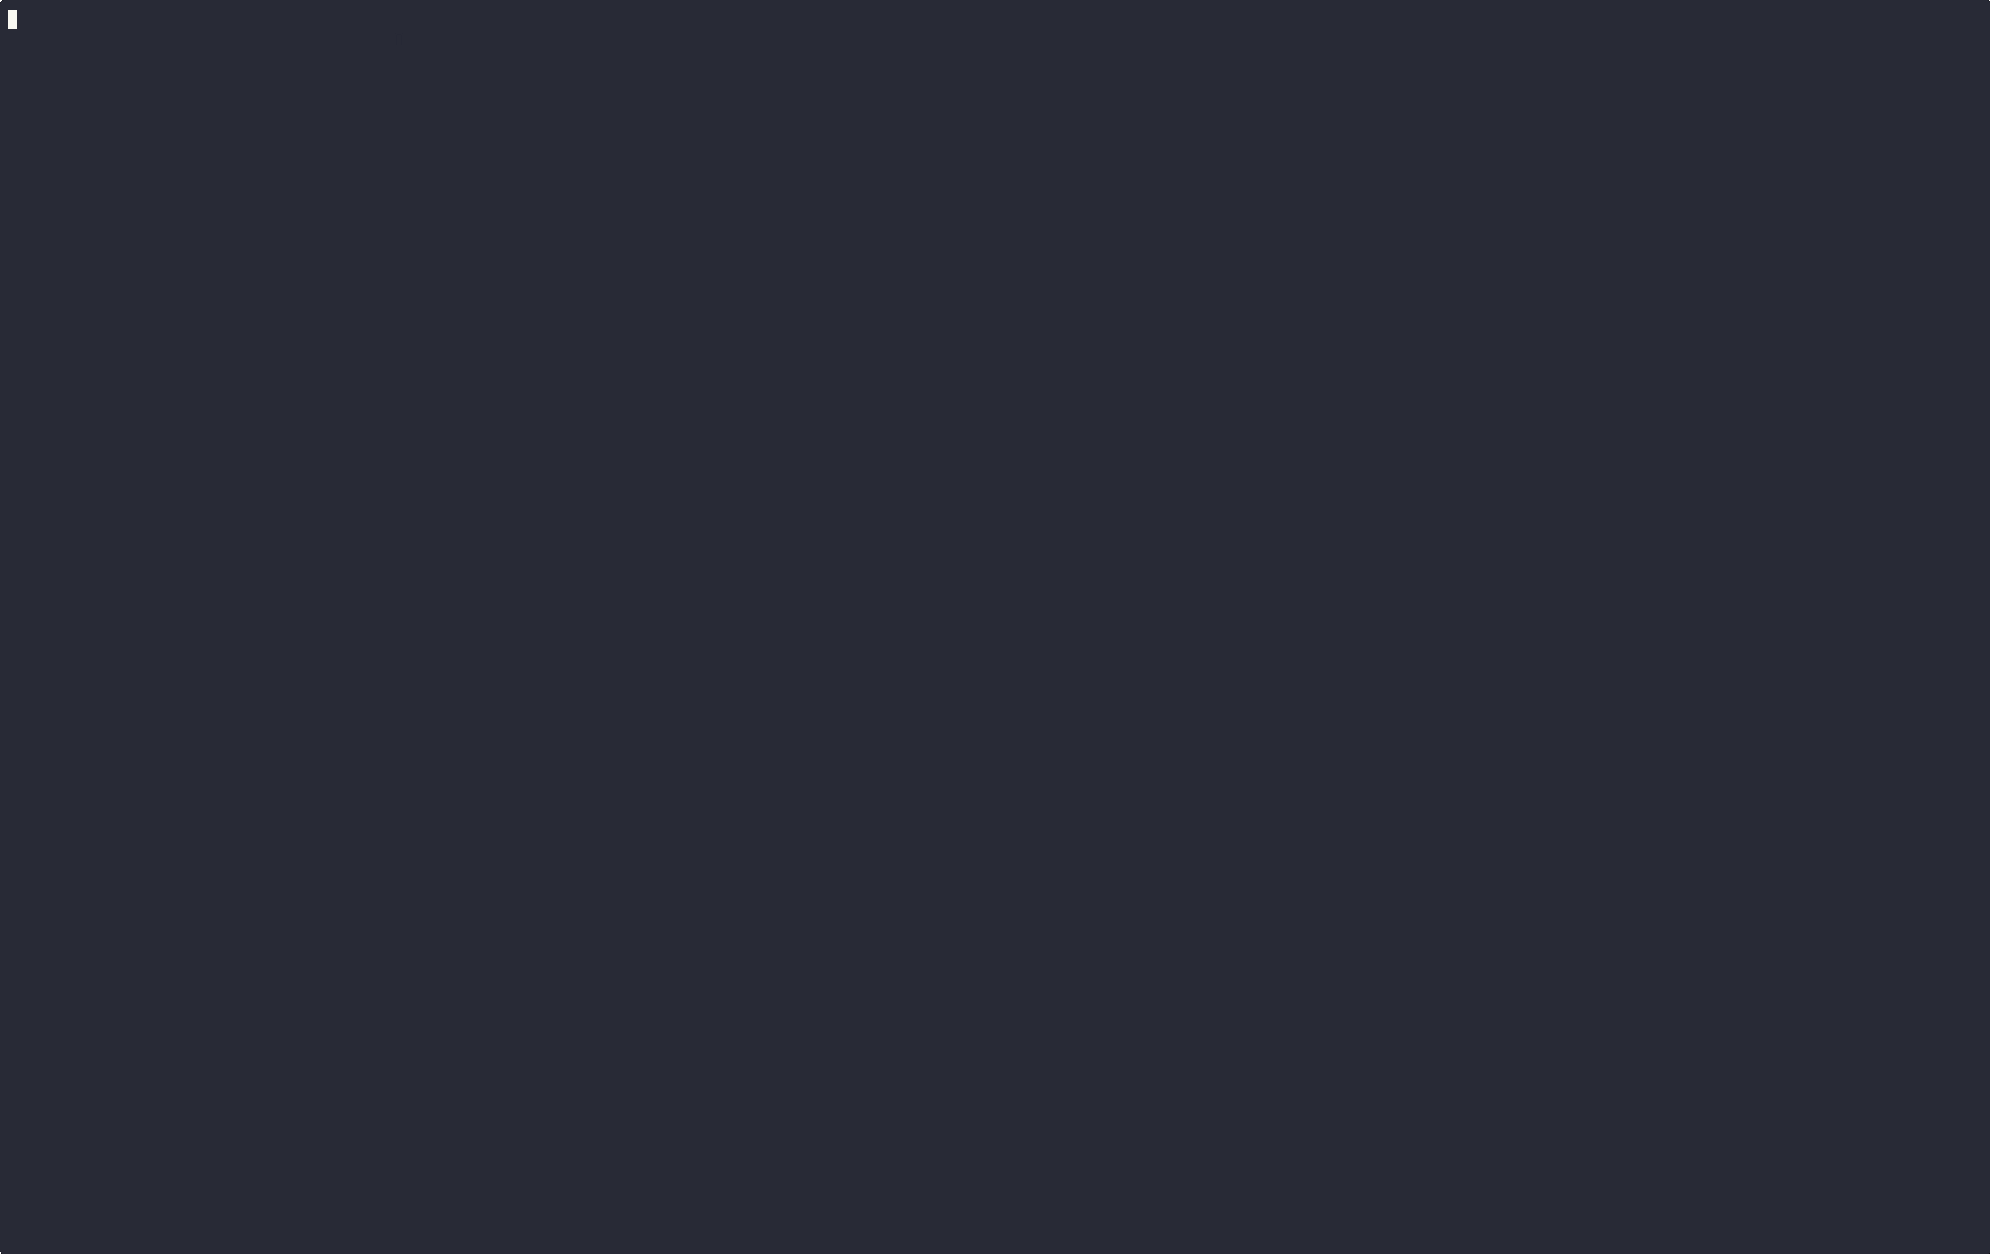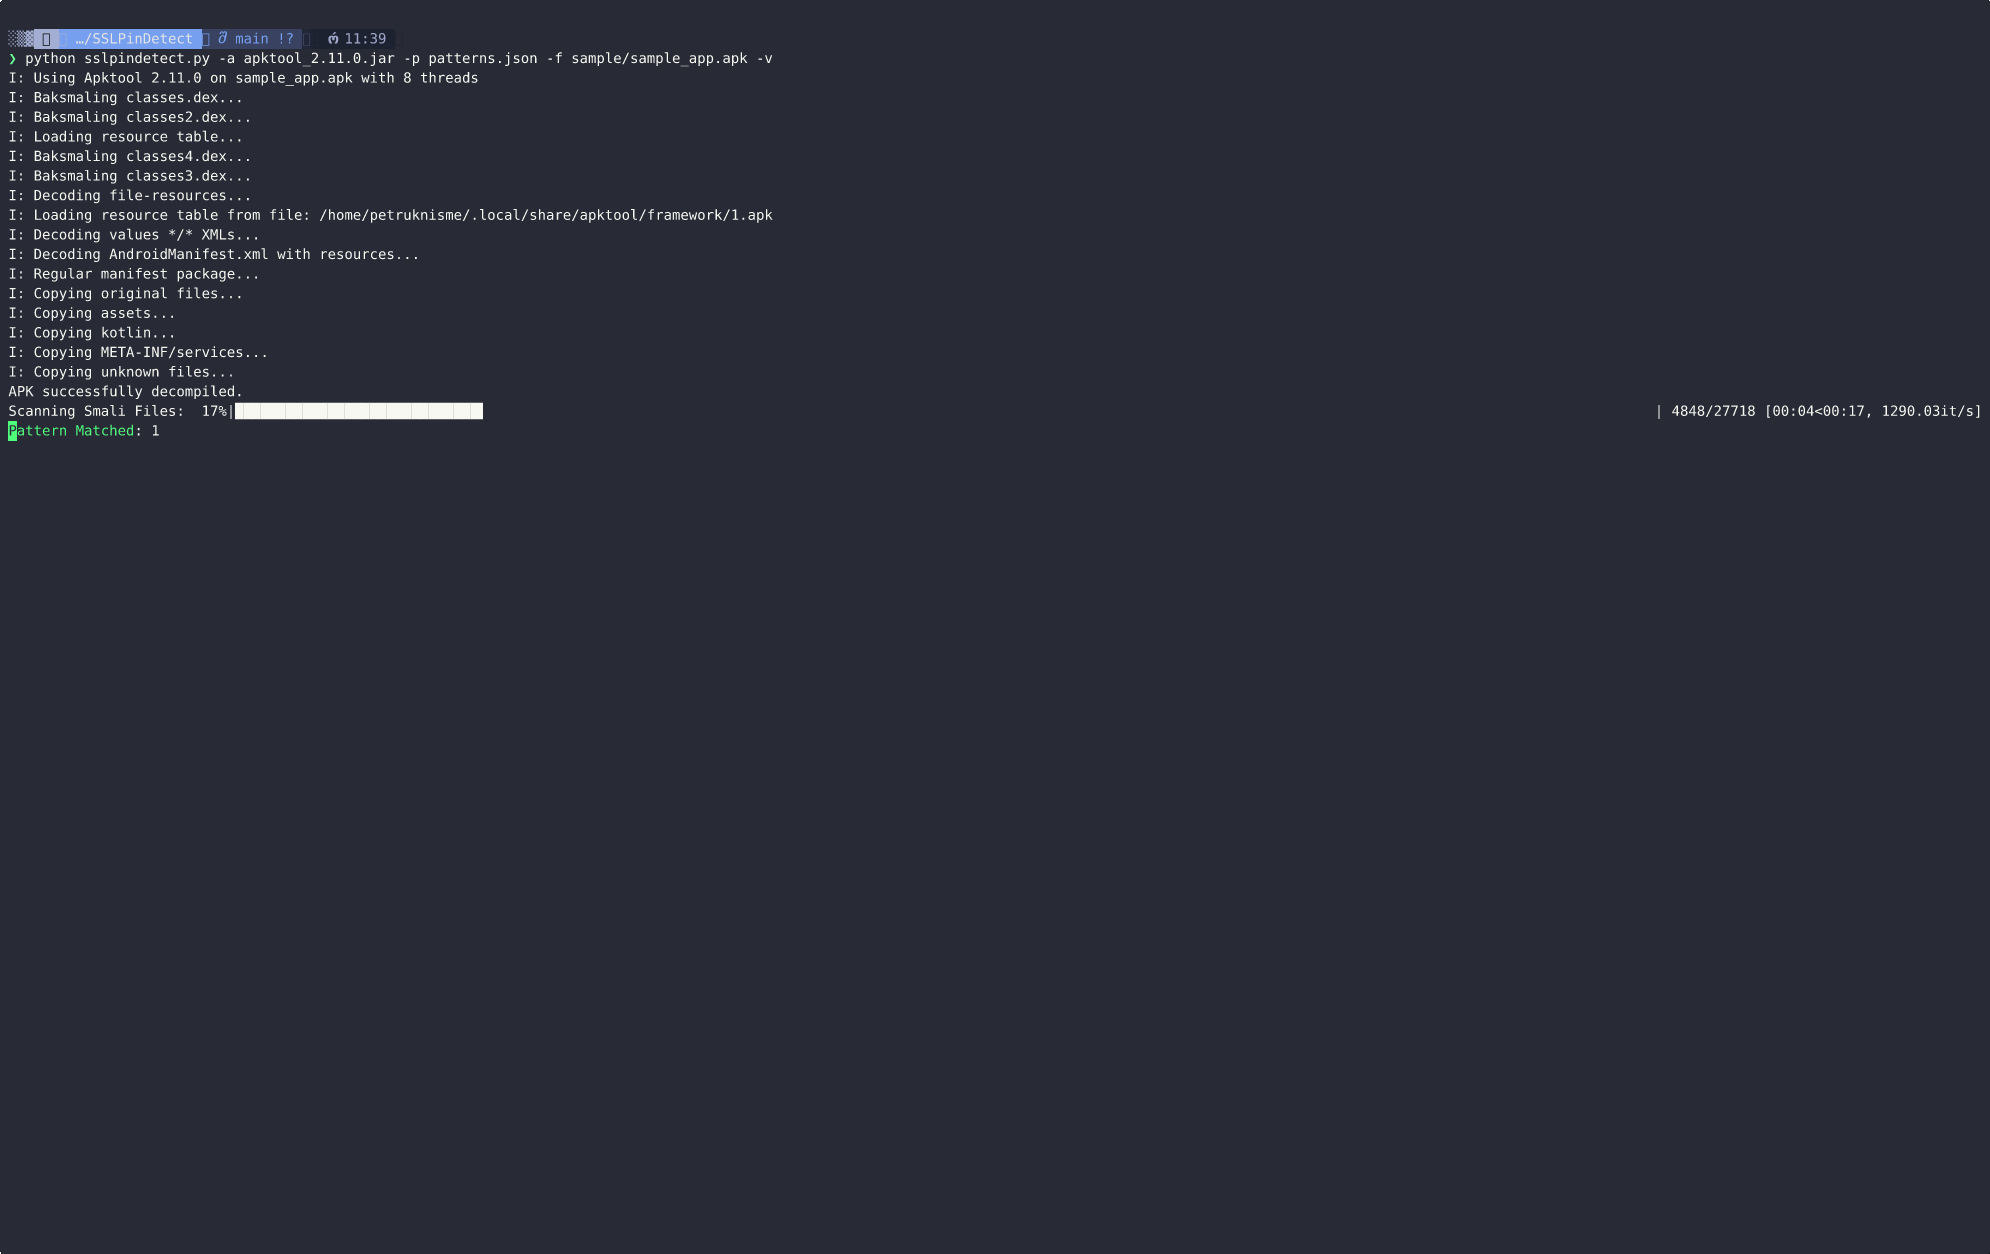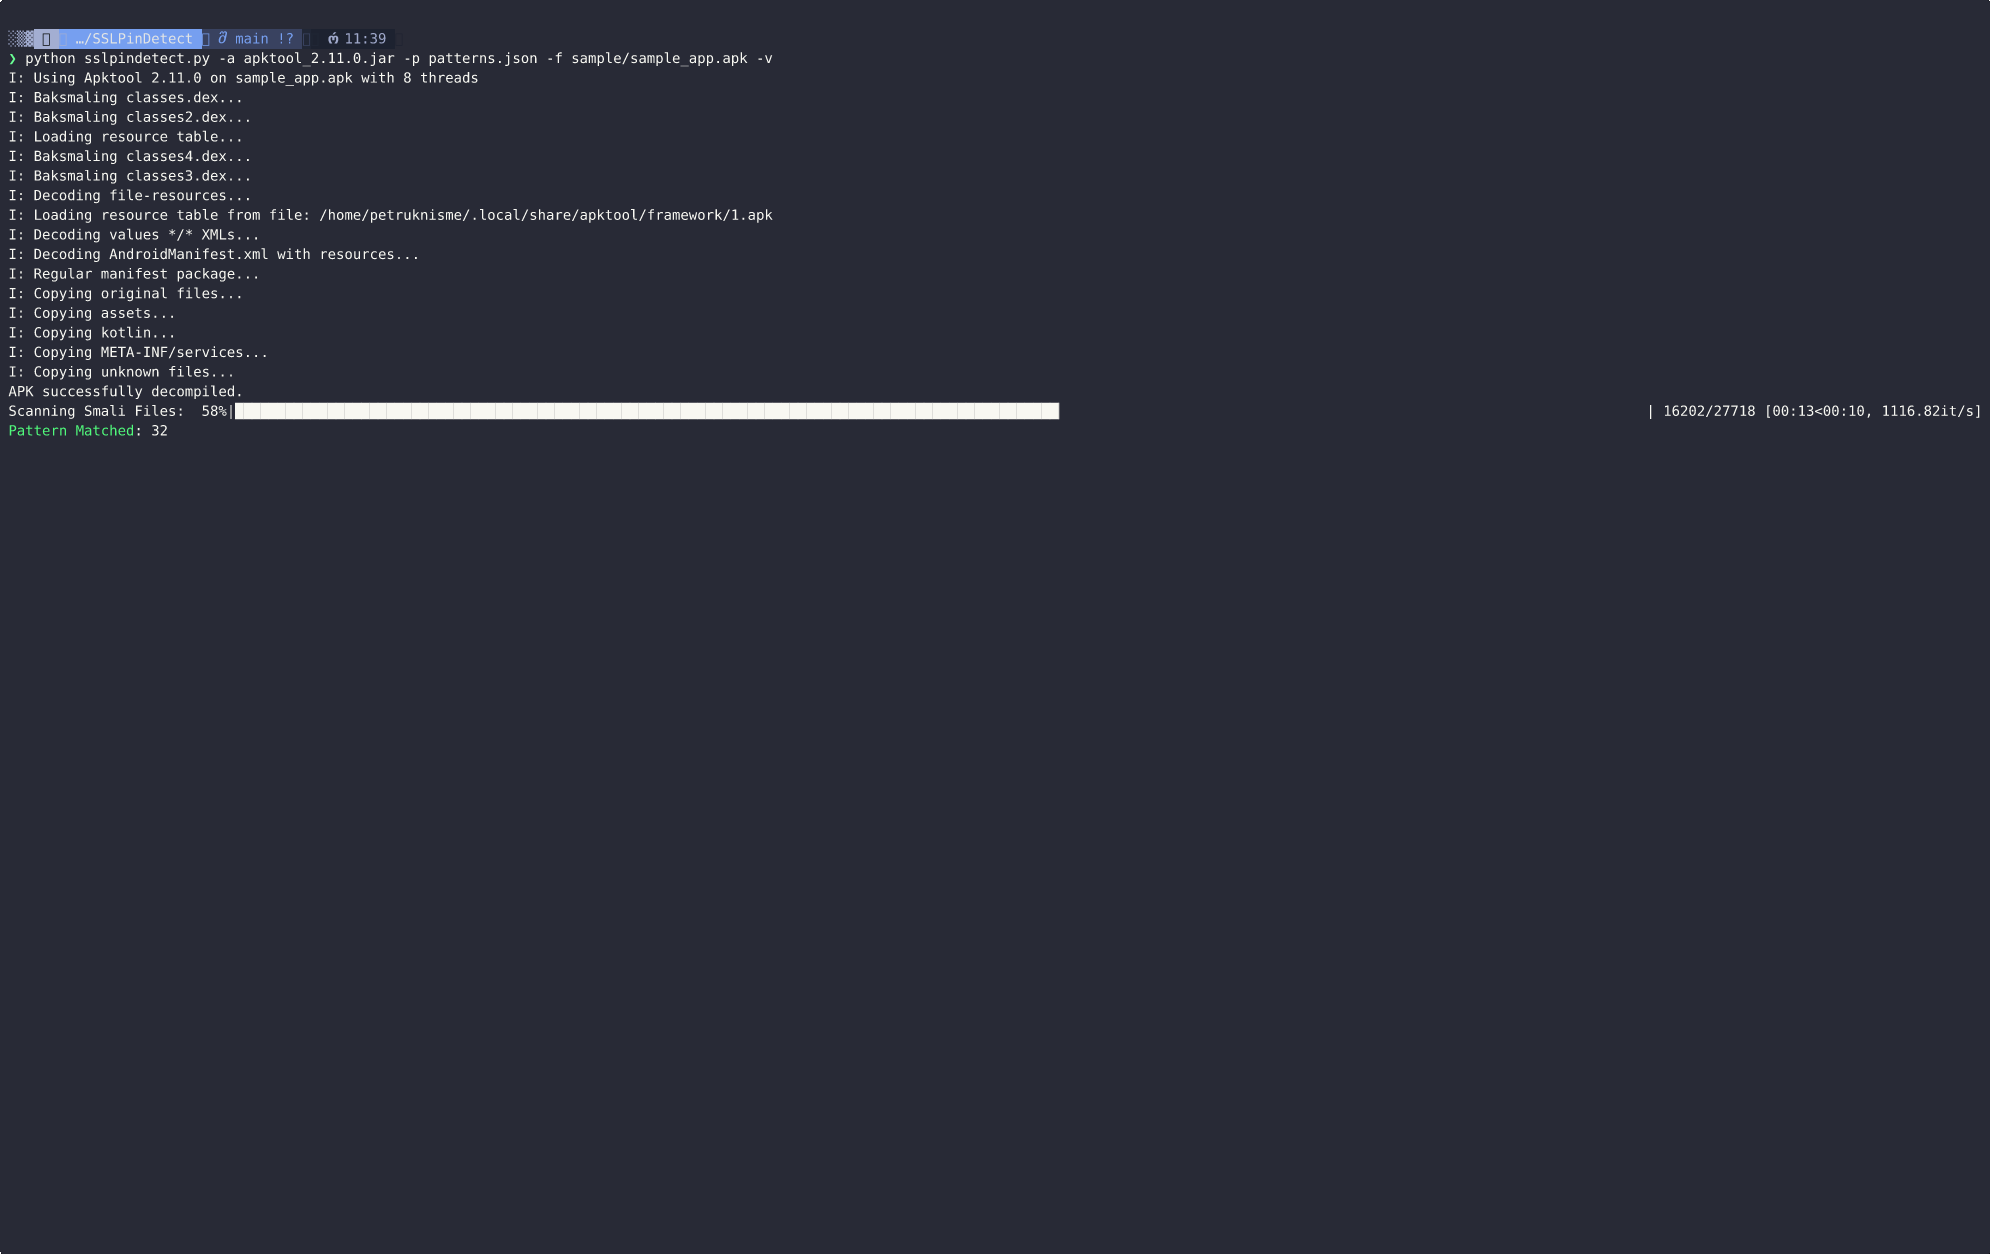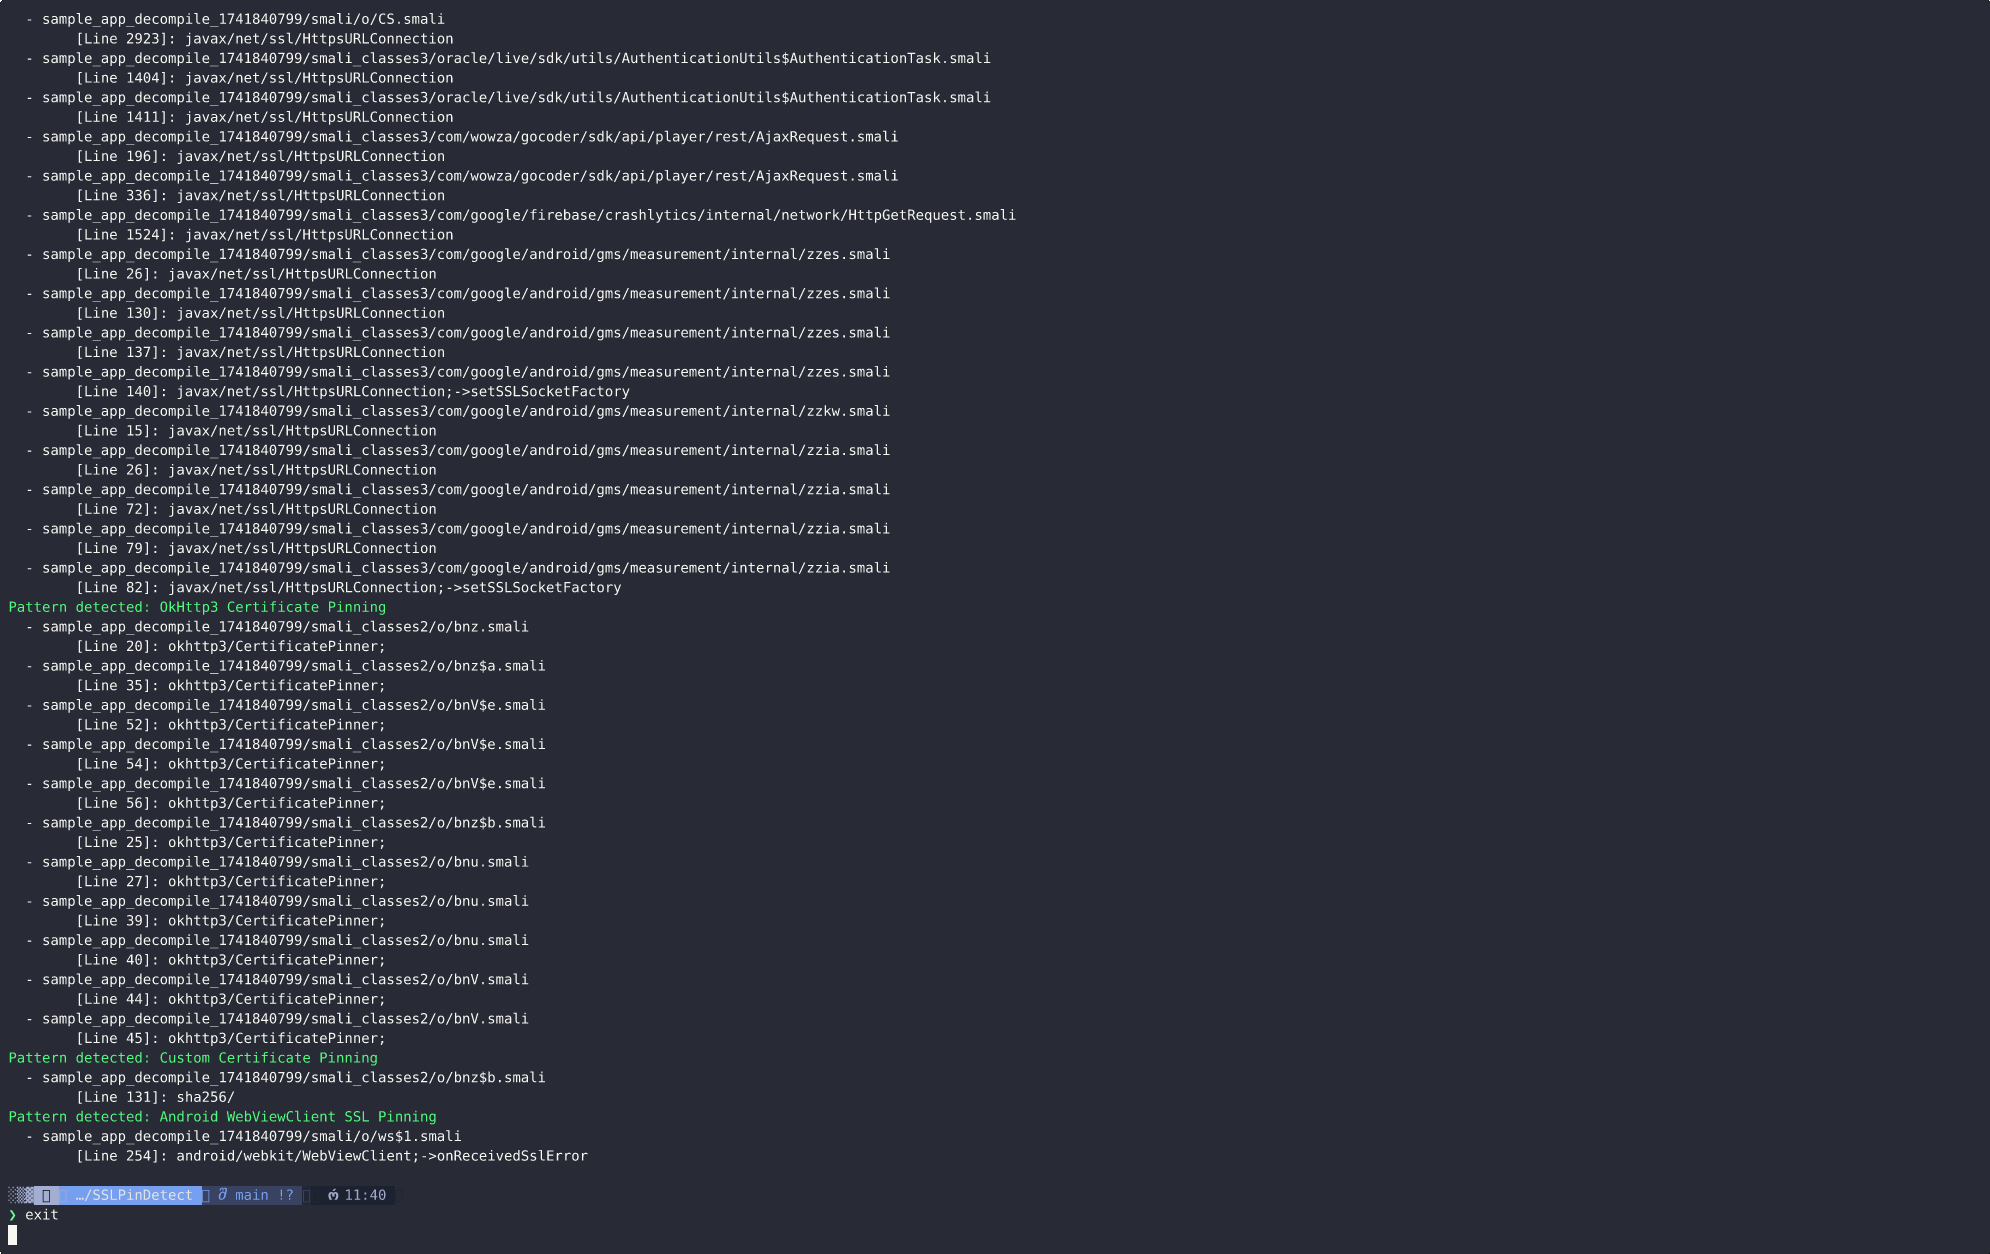
SSLPinDetect preview

SSLPinDetect

GitHubaancw/sslpindetect

SSLPinDetect هي أداة لتحليل ملفات APK الخاصة بنظام أندرويد لاكتشاف تطبيقات تثبيت SSL (SSL pinning) عن طريق مسح الأنماط المعروفة في الكود المُفكك.…

android-securitystatic-analysisvulnerability-analysis+4
87منذ سنة واحدة
NOW preview

NOW

GitHubnirvanaon/now

NØW هي أداة ترميز وإخفاء لـ shellcode تعتمد على الكلمات، إذ تحوّل بايتات shellcode الخام إلى نثر إنجليزي يبدو طبيعيًا.
exploit-frameworkspayload-generationshellcode+5
75منذ 4 أشهر
LiveHiddenCamera preview

LiveHiddenCamera

GitHubmirsamantajbakhsh/livehiddencamera

مكتبة Live Hidden Camera تقوم بتسجيل فيديو وصوت مباشر من جهاز Android دون عرض معاينة.
android-securitymalware-analysismobile-security+2
82منذ 7 سنوات
Neton preview

Neton

GitHubaetsu/neton

أداة تعتمد على وكيل تقوم بجمع بيانات نظام التشغيل والأجهزة والملفات والخطافات من صناديق الرمل المتصلة بالإنترنت عبر استخراج HTTPS، مما يساعد في تحسين…
information-gatheringmalware-analysiseducation+1
100منذ 3 سنوات
malwarescanner preview

malwarescanner

GitHubpassword123456/malwarescanner

ماسح ضوئي للبرامج الضارة يعتمد على التجزئة (Hash) للاستجابة للحوادث. يقوم بمسح الملفات بشكل متكرر باستخدام تجزئات البرامج الضارة المعروفة، ويدعم تعدد…
vulnerability-scannershash-analysismalware-analysis+1
90منذ سنة واحدة
jsc_deobfuscator preview

jsc_deobfuscator

GitHubhasherezade/jsc_deobfuscator

أداة إزالة تشويش ثابتة لشفرة JavaScript البايتية المُجمَّعة في محرك V8، مع التركيز على حمولات JSCeal. توفر عوامل تصفية قائمة على الأنماط، وإعادة…
static-analysisreverse-engineeringmalware-analysis+2
62منذ 26 أيام
pecli preview

pecli

GitHubte-k/pecli

أداة CLI لتحليل ملفات PE

static-analysisreverse-engineeringmalware-analysis+1
90منذ 2 سنوات
mod_plaintext.py preview

mod_plaintext.py

GitHubjeremyngalloway/mod_plaintext.py

نسخة مؤرشفة من حمولة دودة إنترنت الأشياء mod_plaintext.py "Internet Chemotherapy"، محفوظة مع مراجع أرشيفية لأبحاث البرمجيات الخبيثة والتحليل التاريخي.

defensive-toolsmalware-analysisthreat-intelligence+2
68منذ 8 سنوات
NTDLL-reconstruction preview

NTDLL-reconstruction

GitHubsk4r4b/ntdll-reconstruction

تقنية تمزج بين إلغاء تعليق NTDLL ومتغيرات بوابة hellsgate
defensive-toolsids-ips-evasionreverse-engineering+6
33منذ 6 أيام
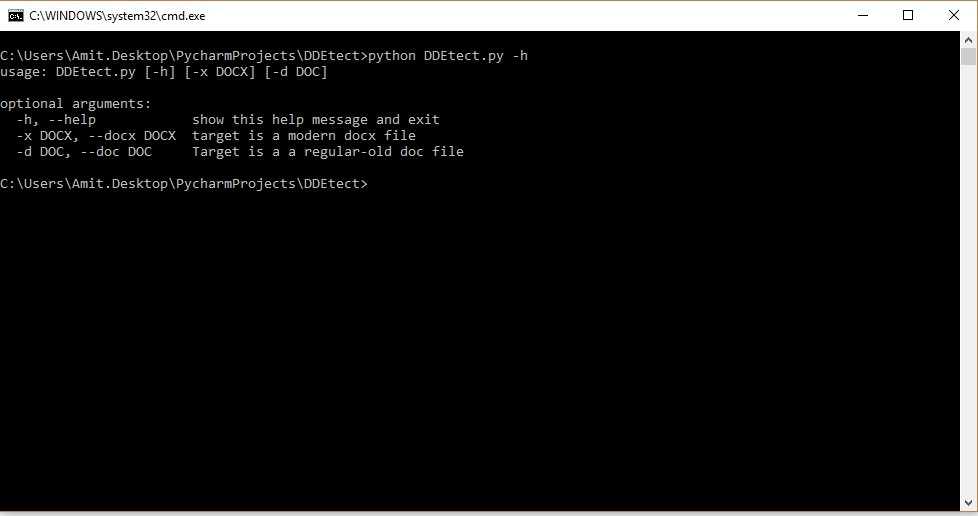
DDEtect preview

DDEtect

GitHubaserper/ddetect

كاشف كائنات DDE بسيط

static-analysisvulnerability-analysismalware-analysis
56منذ 8 سنوات
url-regex-safe preview

url-regex-safe

GitHubspamscanner/url-regex-safe

مطابقة التعبيرات النمطية لعناوين URL. نسخة مُحدثة وآمنة ومتوافقة مع المتصفحات من url-regex. يعالج ثغرة CVE-2020-7661 لخوادم Node.js.


general-purpose-utilitiesstatic-analysisvulnerability-analysis+2
81منذ 3 سنوات
السابق1…888990…100التالي








