
 #1
أدوات لتشريح وفهم وهندسة عكسية سلوك البرمجيات الخبيثة.
موصى به من Kitploit

 rurixis/msrkit
مفهوم استخدام سلسلة ROP مقترنة ببدائية WRMSR لاستدعاء دوال النواة وتعيين برامج تشغيل غير موقّعة عبر BYOVD (AmdTools64.sys)
 tylabs/qs_old
أداة سطر أوامر لمسح التدفقات داخل مستندات المكتب بالإضافة إلى هجوم xor db
 jonwiggins/xmloxide
إعادة تنفيذ خالص بلغة Rust لمكتبة libxml2
 c3rb3ru5d3d53c/mwcfg
أداة معيارية غنية بالميزات لاستخراج إعدادات البرمجيات الخبيثة لـ MalDuck
 wxxsfxyzm/ghostlock-galaxy
قم بعمل روت لهاتف Galaxy الخاص بك باستخدام CVE-2026-43499
 soheilkhodayari/jaw
JAW: إطار تحليل أمني قائم على الرسوم البيانية لجافا سكريبت من جانب العميل
 guibacellar/nxransomware
الجيل القادم من برامج الفدية. مكتوب بالكامل باستخدام إطار عمل .Net + نظام C&C
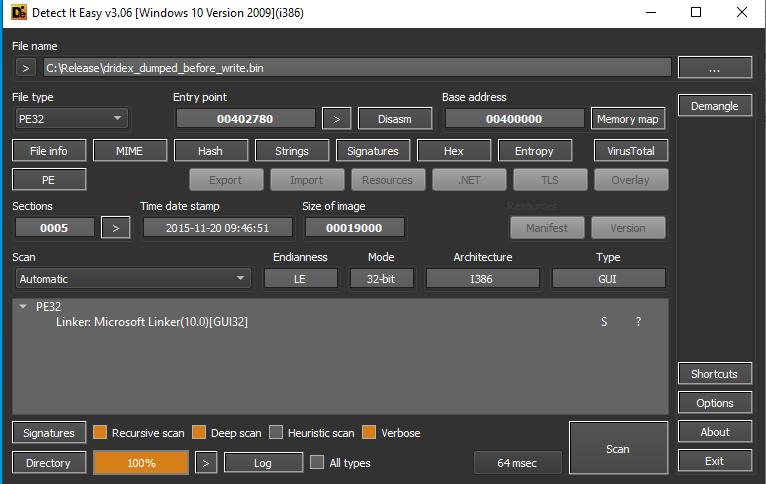 buzzer-re/shinigami
أداة فك تغليف ديناميكية
 elevenpaths/neto
Neto | أداة لتحليل إضافات المتصفح
 ikkisoft/bradamsa
إضافة Burp Suite لتوليد حمولات Intruder باستخدام Radamsa
 capesandbox/capesolo
صندوق رمل مستقل للبرمجيات الخبيثة على جهاز Windows افتراضي يعمل بتقنية capemon، مع عارض فرز رسومي، وتوقيعات YARA، واستخراج مؤشرات الاختراق، وتحليل…
 hiddenillusion/nomorexor
أداة للمساعدة في تخمين مفتاح XOR بطول 256 بايت لملف باستخدام تحليل التردد.
 marcnewlin/presentation-clickers
ثغرات حقن ضغطات المفاتيح في أجهزة النقر اللاسلكية للعروض التقديمية
 rawsec/rawsec-cybersecurity-list
قائمة منتقاة من أدوات وموارد الأمن السيبراني تغطي اختبار الاختراق، والأدلة الرقمية، والاستخبارات مفتوحة المصدر، وأمن الويب، وتحليل البرمجيات الخبيثة،…
 enkomio/thematrix
مُحمِّل PE ومتعقِّب واجهة برمجة تطبيقات ويندوز. مفيد في تحليل البرامج الضارة.
 federicodotta/ghidra2frida
إضافة لـ Ghidra تربط التحليل الثابت والديناميكي عبر Frida، مما يتيح التجهيز البرمجي في وقت التشغيل لهندسة عكسية للملفات الثنائية على Windows وmacOS…
 7h3ram/flowinspect
أداة فحص الشبكة
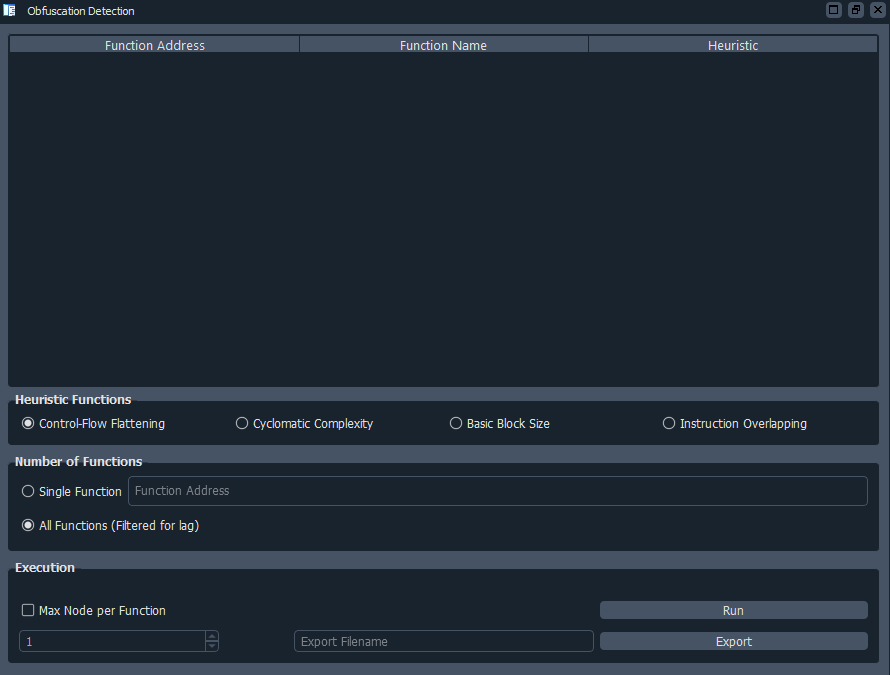 mcdulltii/obfdetect
إضافة IDA للكشف الآلي عن الكود المبهم وتسطيح تدفق التحكم في الملفات الثنائية باستخدام التحليل الإرشادي وتصور شجرة السيادة.








