Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
obfDetect — إضافة IDA للكشف الآلي عن الكود المبهم وتسطيح تدفق التحكم في الملفات الثنائية باستخدام التحليل الإرشادي وتصور شجرة السيادة. | Kitploit
أدوات/GitHubGitHub/mcdulltii/obfdetect
التحليل الثابتالهندسة العكسيةتحليل البرمجيات الخبيثةتحليل الملفات الثنائية
GitHubmcdulltii/obfdetect

obfDetect

إضافة IDA للكشف الآلي عن الكود المبهم وتسطيح تدفق التحكم في الملفات الثنائية باستخدام التحليل الإرشادي وتصور شجرة السيادة.

عرض المستودع
1421442منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

كشف التعتيم

من تأليف: mcdulltii

اكتشاف تلقائي للكود المُعتم وآلات الحالة الأخرى

الوصف:

نصوص برمجية لاكتشاف الكود المُعتم وآلات الحالة في الملفات الثنائية تلقائيًا.

يعتمد التنفيذ على IDA 7.4+ (Python3). اطّلع على منشورات المدونة التالية لمزيد من المعلومات حول تنفيذ Binary Ninja:

  • الكشف التلقائي عن تسطيح تدفق التحكم
  • الكشف التلقائي عن الكود المُعتم
  • المستودع المرجعي

ملاحظة:

يتم إنشاء القيم الكشفية (Heuristic) استنادًا إلى منشورات المدونة أعلاه، ويتم ترتيبها (عند التشغيل في وضع All Functions) تنازليًا بناءً على تعقيداتها الكشفية.

نظرًا للطبيعة التكرارية لرسم شجرة المهيمن (dominator tree) لكل وظيفة موجودة داخل الملف الثنائي، فإن التطبيق والتكاليف الزمنية مرتفعة، على الرغم من تطبيق تعدد المسارات (threading).

باستخدام PyQt لتصور الإضافة، يمكن للمستخدمين تخصيص تحليل الوظائف الكشفية على الملف الثنائي بشكل أكبر.

التبعيات (Python3)

PyQt5

التثبيت

انسخ مجلد obfDetect وملف obfDetect.py إلى دليل إضافات IDA.

عندما ينتهي IDA من تحميل ملف ثنائي بنجاح، سيقوم السكريبت بطباعة شعاره في وحدة تحكم IDC/Python.

يمكن تشغيل السكريبت عبر شريط أدوات File كما هو موضح أدناه. أو باستخدام Ctrl-Shift-H.
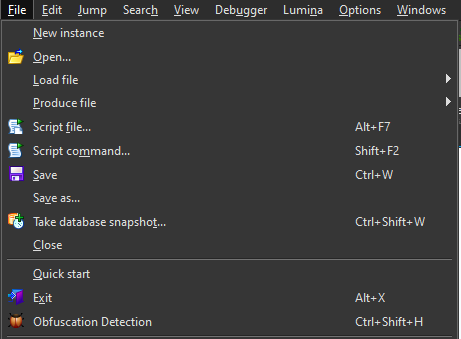
Toolbar

الميزات

  • يمكن إعادة تسمية أسماء الوظائف في جدول الإخراج باستخدام n، وبالتالي سيتم تحديث أسماء الوظائف في IDA المحددة بعنوان الوظيفة.

  • عند النقر على مربع إدخال اسم ملف التصدير، سيظهر نافذة منبثقة لاختيار الملف يمكن التنقل فيها إلى موقع حفظ مخصص.

الاستخدام

  1. اختر الوظيفة الكشفية
  2. اختر رقم/عنوان الوظيفة الثنائية لتشغيل الوظيفة الكشفية عليها
  3. (اختياري) تصفية الوظائف الثنائية بحجم عقدة أقصى
  4. انقر على زر Run لبدء التحليل
  5. (اختياري) انقر على مربع إدخال Export filename لاختيار موقع التصدير، ثم انقر على زر Export لتصدير الجدول بتنسيق csv
لقطات الشاشة

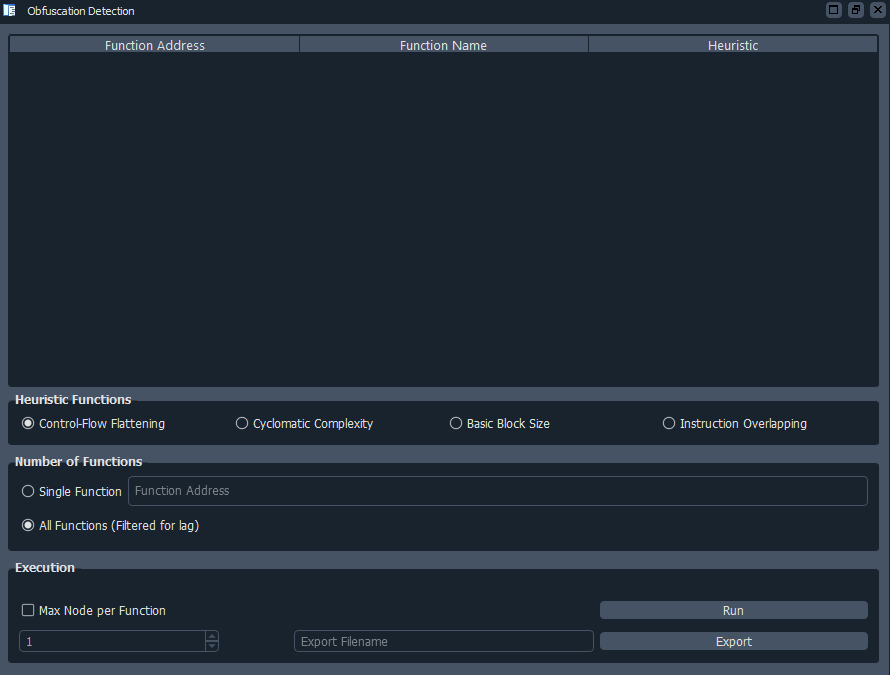
  • اختيار الواجهة الرسومية الأساسية

الواجهة الرسومية الأساسية

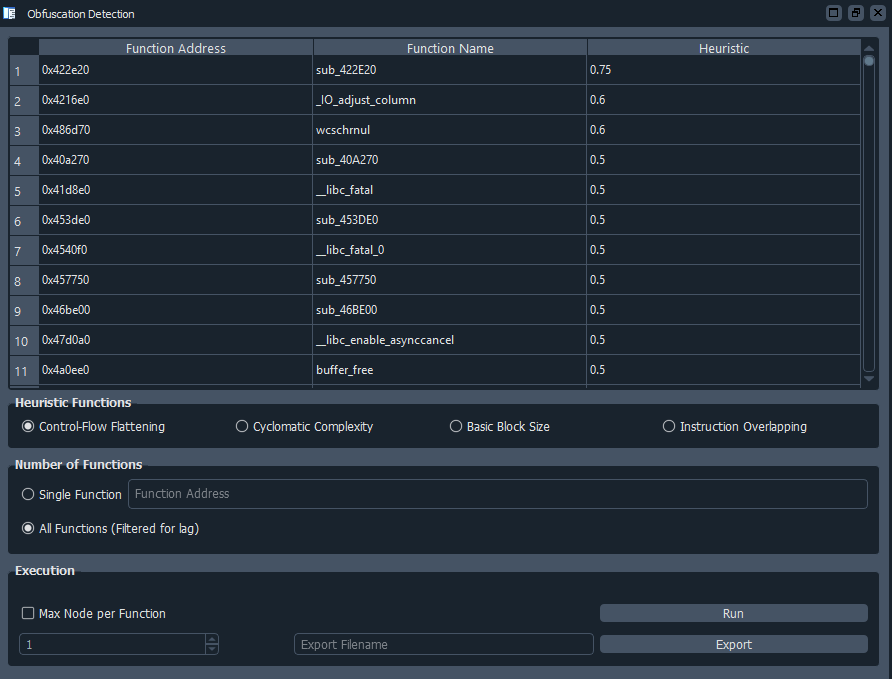
  • تحليل الواجهة الرسومية الكشفي

تحليل كشفي

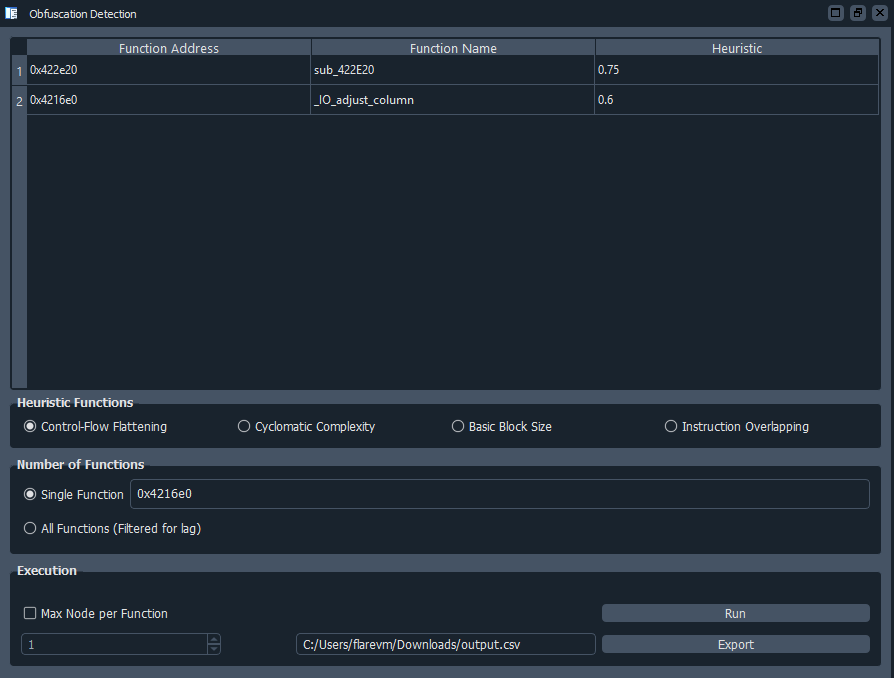
  • تحليل كشفي لوظيفة واحدة عبر الواجهة الرسومية

تحليل كشفي لوظيفة واحدة

المهام المستقبلية

  • تصدير العنصر المحدد في QTableWidget
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    373
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    322
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →