
 #1
أدوات لتشريح وفهم وهندسة عكسية سلوك البرمجيات الخبيثة.
موصى به من Kitploit

 ntfargo/relapse-exploit
سلسلة استغلال PS5 للبرامج الثابتة 7.00-13.60 تجمع بين تسريب معلومات WebKit JSC وإفساد typedarray مع سباق aio_multi_wait UAF للقراءة/الكتابة في النواة.
 albertan017/llm4decompile
الهندسة العكسية: تفكيك الكود الثنائي باستخدام نماذج اللغة الكبيرة
 olivierlaflamme/cheatsheet-god
بنك مرجعي لاختبار الاختراق - مرجع سريع لـ OSCP / PTP & PTX
 hugsy/gef
GEF (GDB Enhanced Features) - تجربة حديثة لـ GDB مع قدرات تصحيح متقدمة لمطوري الاستغلال ومهندسي الهندسة العكسية على لينكس
 tanprathan/mobileapp-pentest-cheatsheet
تم إنشاء ورقة الغش الخاصة بـ Mobile App Pentest لتوفير مجموعة موجزة من المعلومات عالية القيمة حول موضوعات محددة في اختبار اختراق تطبيقات الجوال.
 avast/retdec
RetDec هو مفكك تعليمات برمجية آلي قابل لإعادة التوجيه مبني على LLVM.
 crytic/slither
محلل ثابت لـ Solidity و Vyper
 fr0gger/awesome-gpt-agents
قائمة منسقة لعملاء GPT للأمن السيبراني
 geo-tp/esp32-bit-pirate
أداة اختراق عتاد مع واجهة سطر أوامر قائمة على الويب تتحدث جميع البروتوكولات
 volatilityfoundation/volatility3
إطار عمل متقدم لاستخراج الآثار الرقمية من عينات الذاكرة المتطايرة (RAM)، مما يتيح تحليلاً جنائياً عميقاً لحالة وقت تشغيل النظام عبر ويندوز ولينكس…
 bee-san/pywhat
🐸 تعرف على أي شيء. يتيح لك pyWhat بسهولة التعرف على عناوين البريد الإلكتروني وعناوين IP والمزيد. قم بتغذيته بملف .pcap أو بعض النصوص وسيخبرك ما…
 unicorn-engine/unicorn
إطار عمل محاكي وحدة المعالجة المركزية Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 anthropic-experimental/sandbox-runtime
أداة عزل (sandboxing) خفيفة الوزن لفرض قيود على نظام الملفات والشبكة على أي عملية على مستوى نظام التشغيل، دون الحاجة إلى حاوية (container).
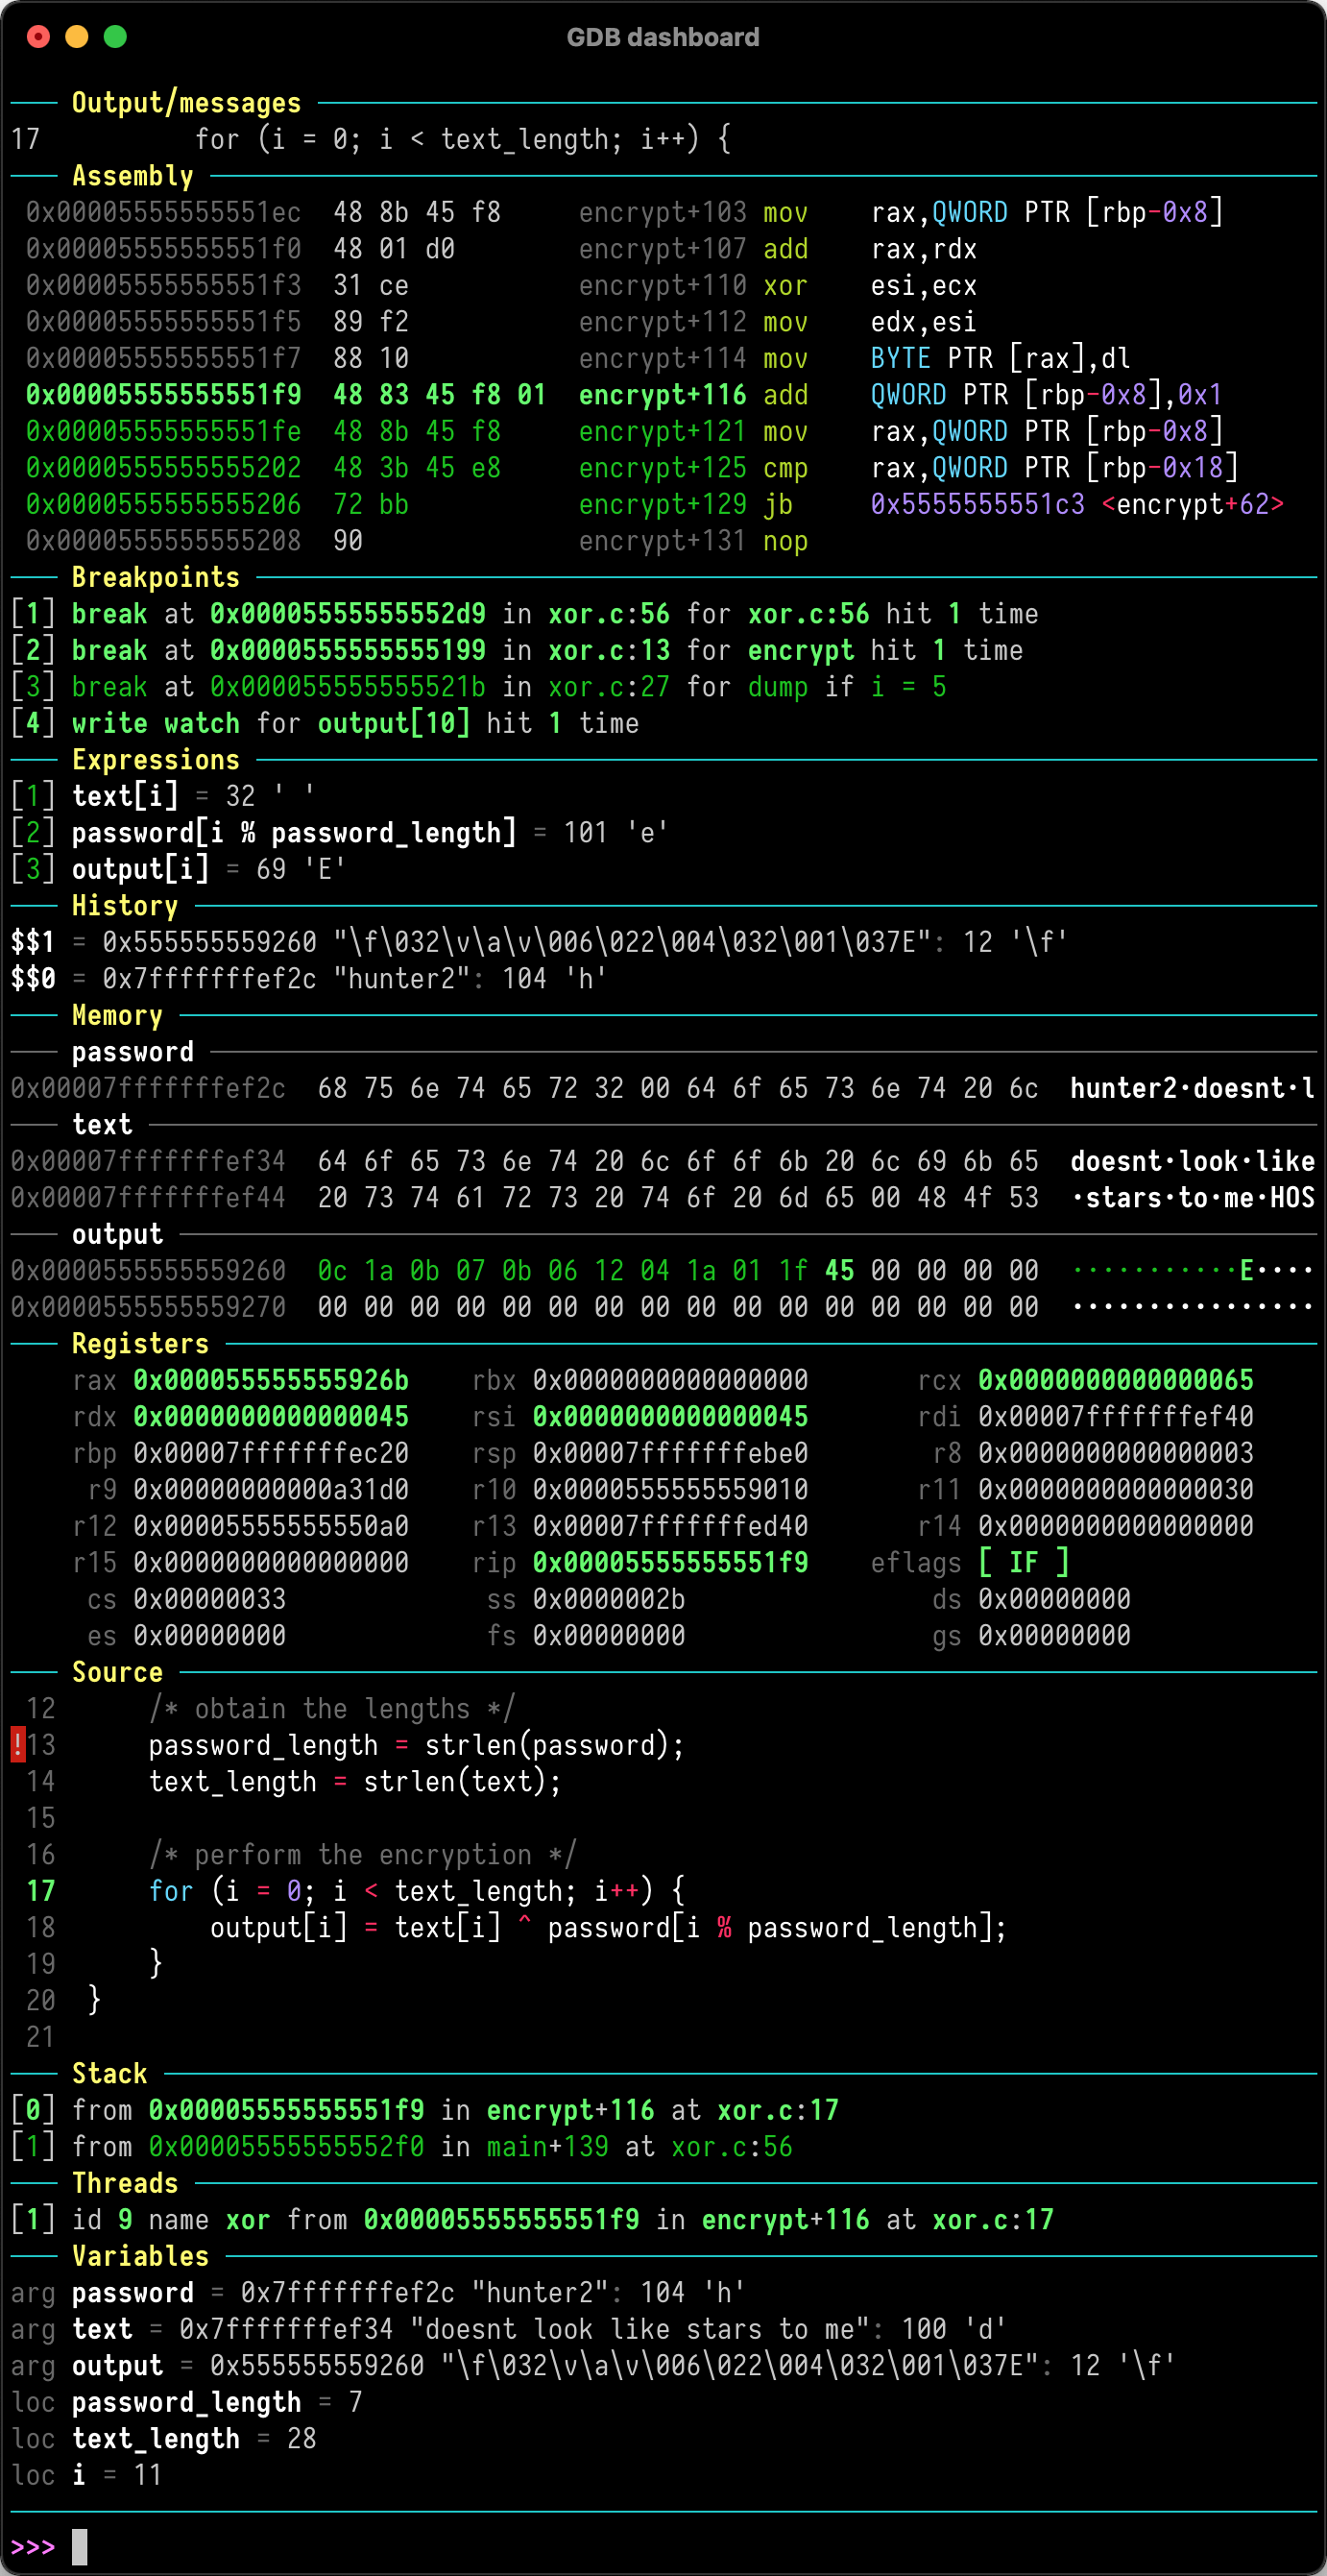 cyrus-and/gdb-dashboard
واجهة GDB معيارية توفر لوحة تحكم مرئية مع لوحات قابلة للتخصيص لفحص السجلات، الكود المصدري، لغة التجميع، وحالة البرنامج أثناء جلسات التصحيح.
 ffffffff0x/1earn
إطار المعرفة الأمنية الذي يحتفظ به فريق ffffffff0x، يشمل المحتوى على سبيل المثال لا الحصر: أمن الويب، أمن التحكم الصناعي، التحقق الجنائي، الاستجابة…
 qilingframework/qiling
إطار محاكاة ثنائي حقيقي قابل للبرمجة
 zrax/pycdc
مفكك ومفكك برامج لبايت كود C++ وPython









