

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ESP32-Bit-Pirate — أداة اختراق عتاد مع واجهة سطر أوامر قائمة على الويب تتحدث جميع البروتوكولات | Kitploit
أدوات/GitHubGitHub/geo-tp/esp32-bit-pirate
أمان الأنظمة المدمجةتدقيق Wi-Fiأمن البلوتوثأدوات RFID/NFCمصممي الأخطاءأمن الشبكات اللاسلكيةاختراق الأجهزةتحليل البرامج الثابتة
GitHubgeo-tp/esp32-bit-pirate

ESP32-Bit-Pirate

أداة اختراق عتاد مع واجهة سطر أوامر قائمة على الويب تتحدث جميع البروتوكولات
عرض المستودع
5.4k436107منذ 10 أيامتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
الموقع الإلكتروني

ESP32 Bit Pirate

لافتة شعار برنامج ESP32 Bit Pirate الثابت

ESP32 Bit Pirate هو برنامج ثابت مفتوح المصدر يحوّل جهازك إلى أداة تطوير وتحليل متعددة البروتوكولات، مستوحى من Bus Pirate الأسطوري.

يدعم التقاط الحزم وإرسالها والبرمجة النصية والتفاعل مع بروتوكولات رقمية متنوعة (I2C، UART، 1-Wire، SPI، إلخ) عبر طرفية تسلسلية أو واجهة سطر أوامر قائمة على الويب. كما يتواصل مع بروتوكولات راديوية مثل Bluetooth وWi-Fi وSub-GHz وLoRa وRFID.

موقع المشروع الرسمي يجمع كل شيء في مكان واحد: موقع ESP32 Bit Pirate.

من هناك يمكنك تثبيت البرنامج الثابت، وفتح الأدوات الويب، ومتابعة أدلة العتاد، واستكشاف الوصفات، والوصول إلى التوثيق.
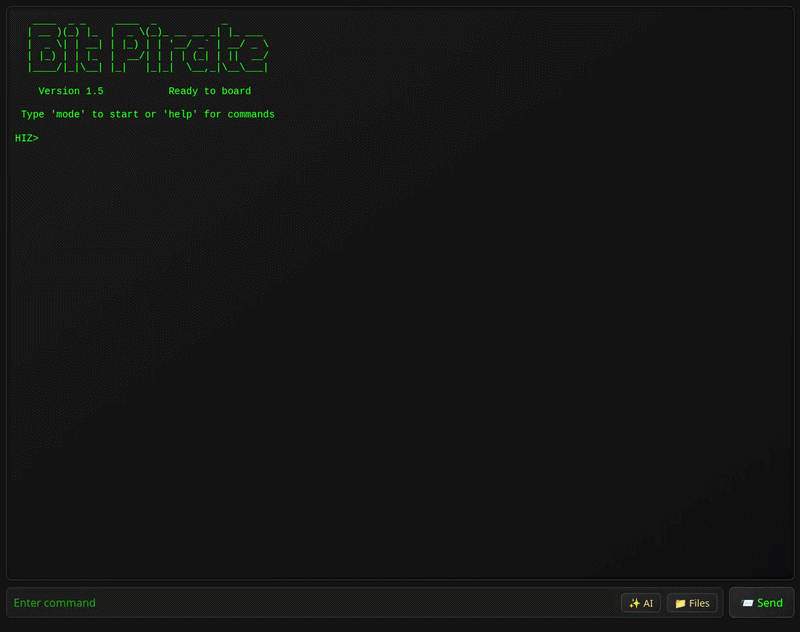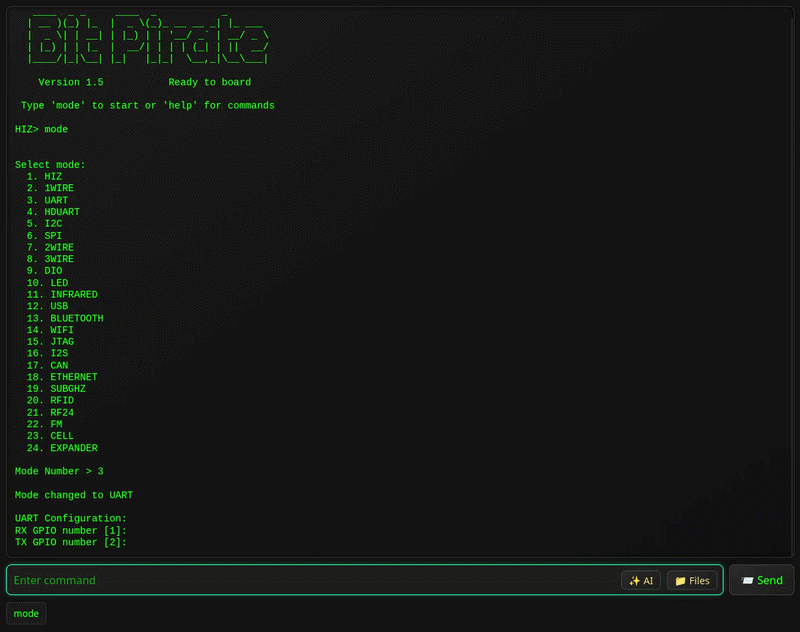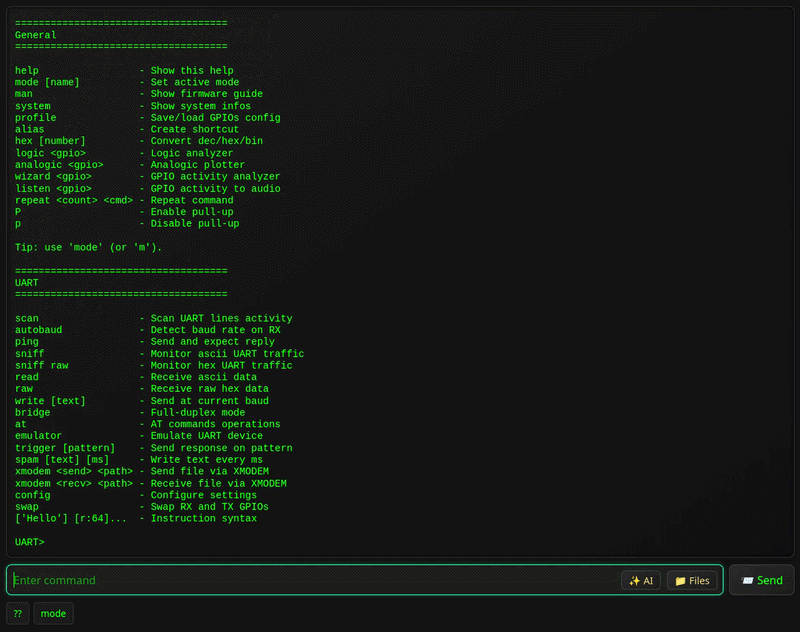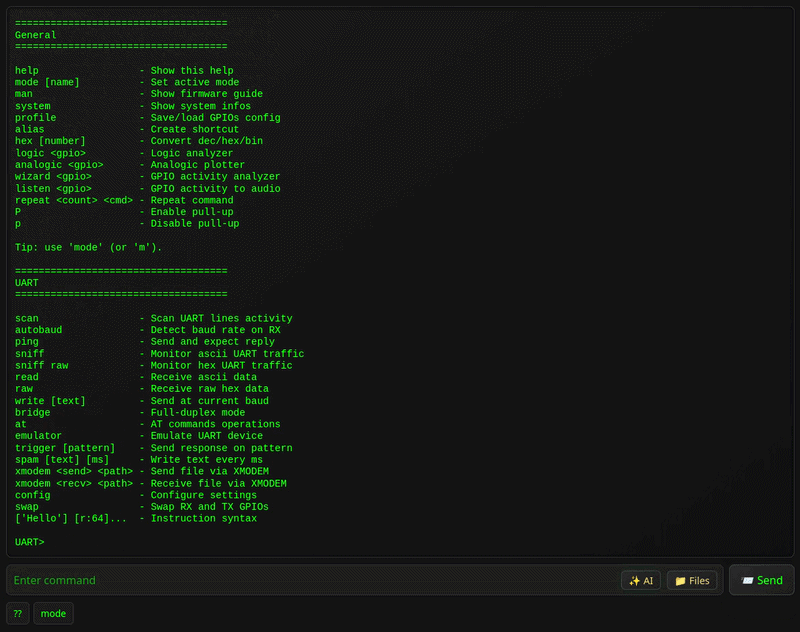
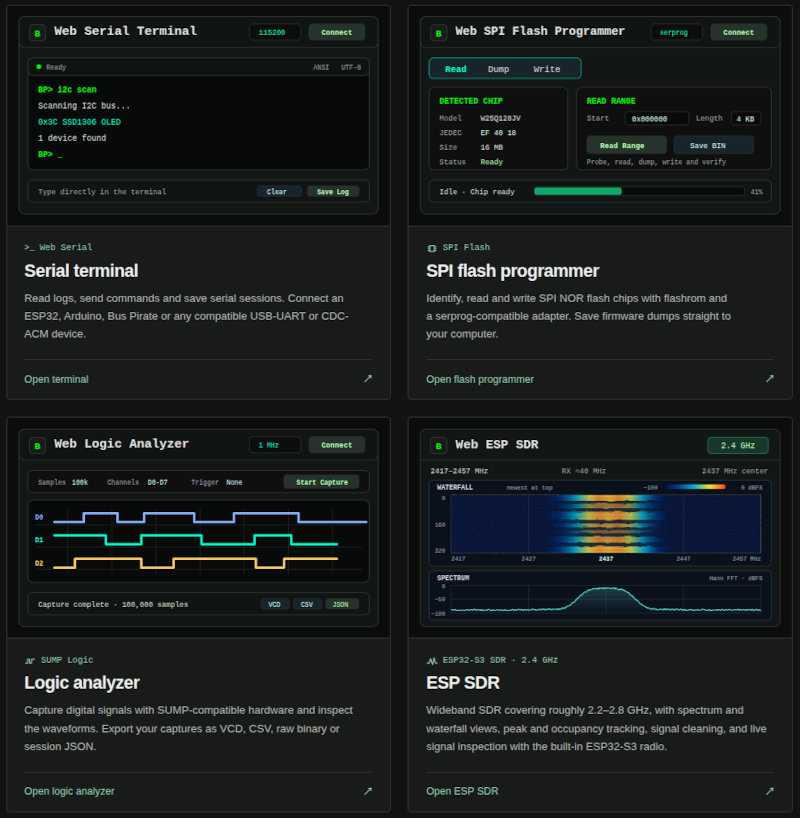
عرض توضيحي يظهر الأوضاع المختلفة لبرنامج ESP32 Bit Pirate الثابت أدوات ESP32 Bit Pirate Web Serial

الميزات

  • واجهة سطر أوامر تفاعلية (CLI) عبر USB Serial أو WiFi Web.

  • أوضاع لـ:

    • HiZ (افتراضي)
    • I2C (scan, glitch, slave mode, dump, eeprom)
    • SPI (eeprom, flash, sdcard, slave mode)
    • UART / Half-Duplex UART (bridge, read, write)
    • 1WIRE (ibutton, eeprom)
    • 2WIRE (sniff, smartcard) / 3WIRE (eeprom)
    • DIO (Digital I/O, read, pullup, set, pwm)
    • Infrared (send, record, universal remote)
    • USB (HID, flashrom, storage, usb-uart)
    • Bluetooth (BLE HID, scan, spoofing, sniffing)
    • Wi-Fi / Ethernet (sniff, deauth, nmap, netcat)
    • JTAG (scan, SWD, openOCD)
    • LED (animations, set LEDs)
    • I2S (test speakers, mic, play sound)
    • CAN (sniff, send and receive frames)
    • SUBGHZ (analyze, record, replay)
    • RFID (read, write, clone)
    • RF24 (scan, send, receive)
    • FM (analyze, broadcast)
    • CELL (dump sim card, sms, call)
    • LORA (sniff, payload, meshtatic)
  • أجهزة التقاط البروتوكولات I2C، UART، SPI، 1Wire، 2wire، CAN، Wi-Fi، Bluetooth، SubGhz.

  • الكشف التلقائي عن معدل الباود، وأوامر AT وأدوات متنوعة لـ UART.

  • معالجة السجلات، أدوات تفريغ EEPROM، التعرف على الأجهزة لـ I2C.

  • قراءة جميع أنواع EEPROM وFlash وأدوات أخرى متنوعة لـ SPI.

  • البرمجة النصية باستخدام تعليمات Bus Pirate-style bytecode أو Python.

  • دعم الأشعة تحت الحمراء مع أكثر من 80 بروتوكولاً.

  • إدارة الإدخال/الإخراج المباشر، PWM، servo، حالة GPIOs.

  • تحليل الإشارات والترددات الراديوية على جميع النطاقات.

  • دعم ما يقارب 50 بروتوكولاً لعنونة LEDs.

  • مساعد Pirate لمساعدتك في استخدام البرنامج الثابت.

  • USB-Uart dongle، مبرمج SPI، محلل منطقي، ESP-SDR والمزيد.

  • أدوات Web Serial لاستخدام USB Serial عبر متصفح الويب.

الأجهزة المدعومة

جميع اللوحات المذكورة أدناه توفر نفس ميزات Bit Pirate بالضبط، دون أي اختلافات في الوظائف أو حالة التطوير. قد تتطلب بعض الميزات عتاداً إضافياً.

تنزيل الأداة