
 #1

 noobpk/frida-ios-hook
أداة تساعدك بسهولة على تتبع الفئات والدوال وتعديل قيم الإرجاع للطرق على منصة iOS
 safedep/pmg
PMG يحمي المطورين ووكلاء الذكاء الاصطناعي من الحزم الضارة مفتوحة المصدر باستخدام proxy و sandbox وتغذية معلومات التهديدات من SafeDep.
 vulhunt-re/vulhunt
إطار عمل لاكتشاف الثغرات الأمنية من فريق REsearch في Binarly
 saelo/pwn2own2018
سلسلة استغلال Pwn2Own
 angr/pyvex
ارتباطات Python لـ VEX IR الخاص بـ Valgrind.
 ant4g0nist/lisa.py
تكامل LLDB MCP + أوامر مفيدة أخرى
 equifox/ksdumper
تفريغ العمليات باستخدام قوة مساحة النواة !
 mgeeky/threadstackspoofer
تزوير مكدس الخيط - إثبات مفهوم لتقنية متقدمة للتهرب داخل الذاكرة تسمح بإخفاء تخصيص الذاكرة للشيل كود المحقون بشكل أفضل من الماسحات الضوئية والمحللين.
 openrce/paimei
إطار عمل للهندسة العكسية مكتوب بلغة بايثون.
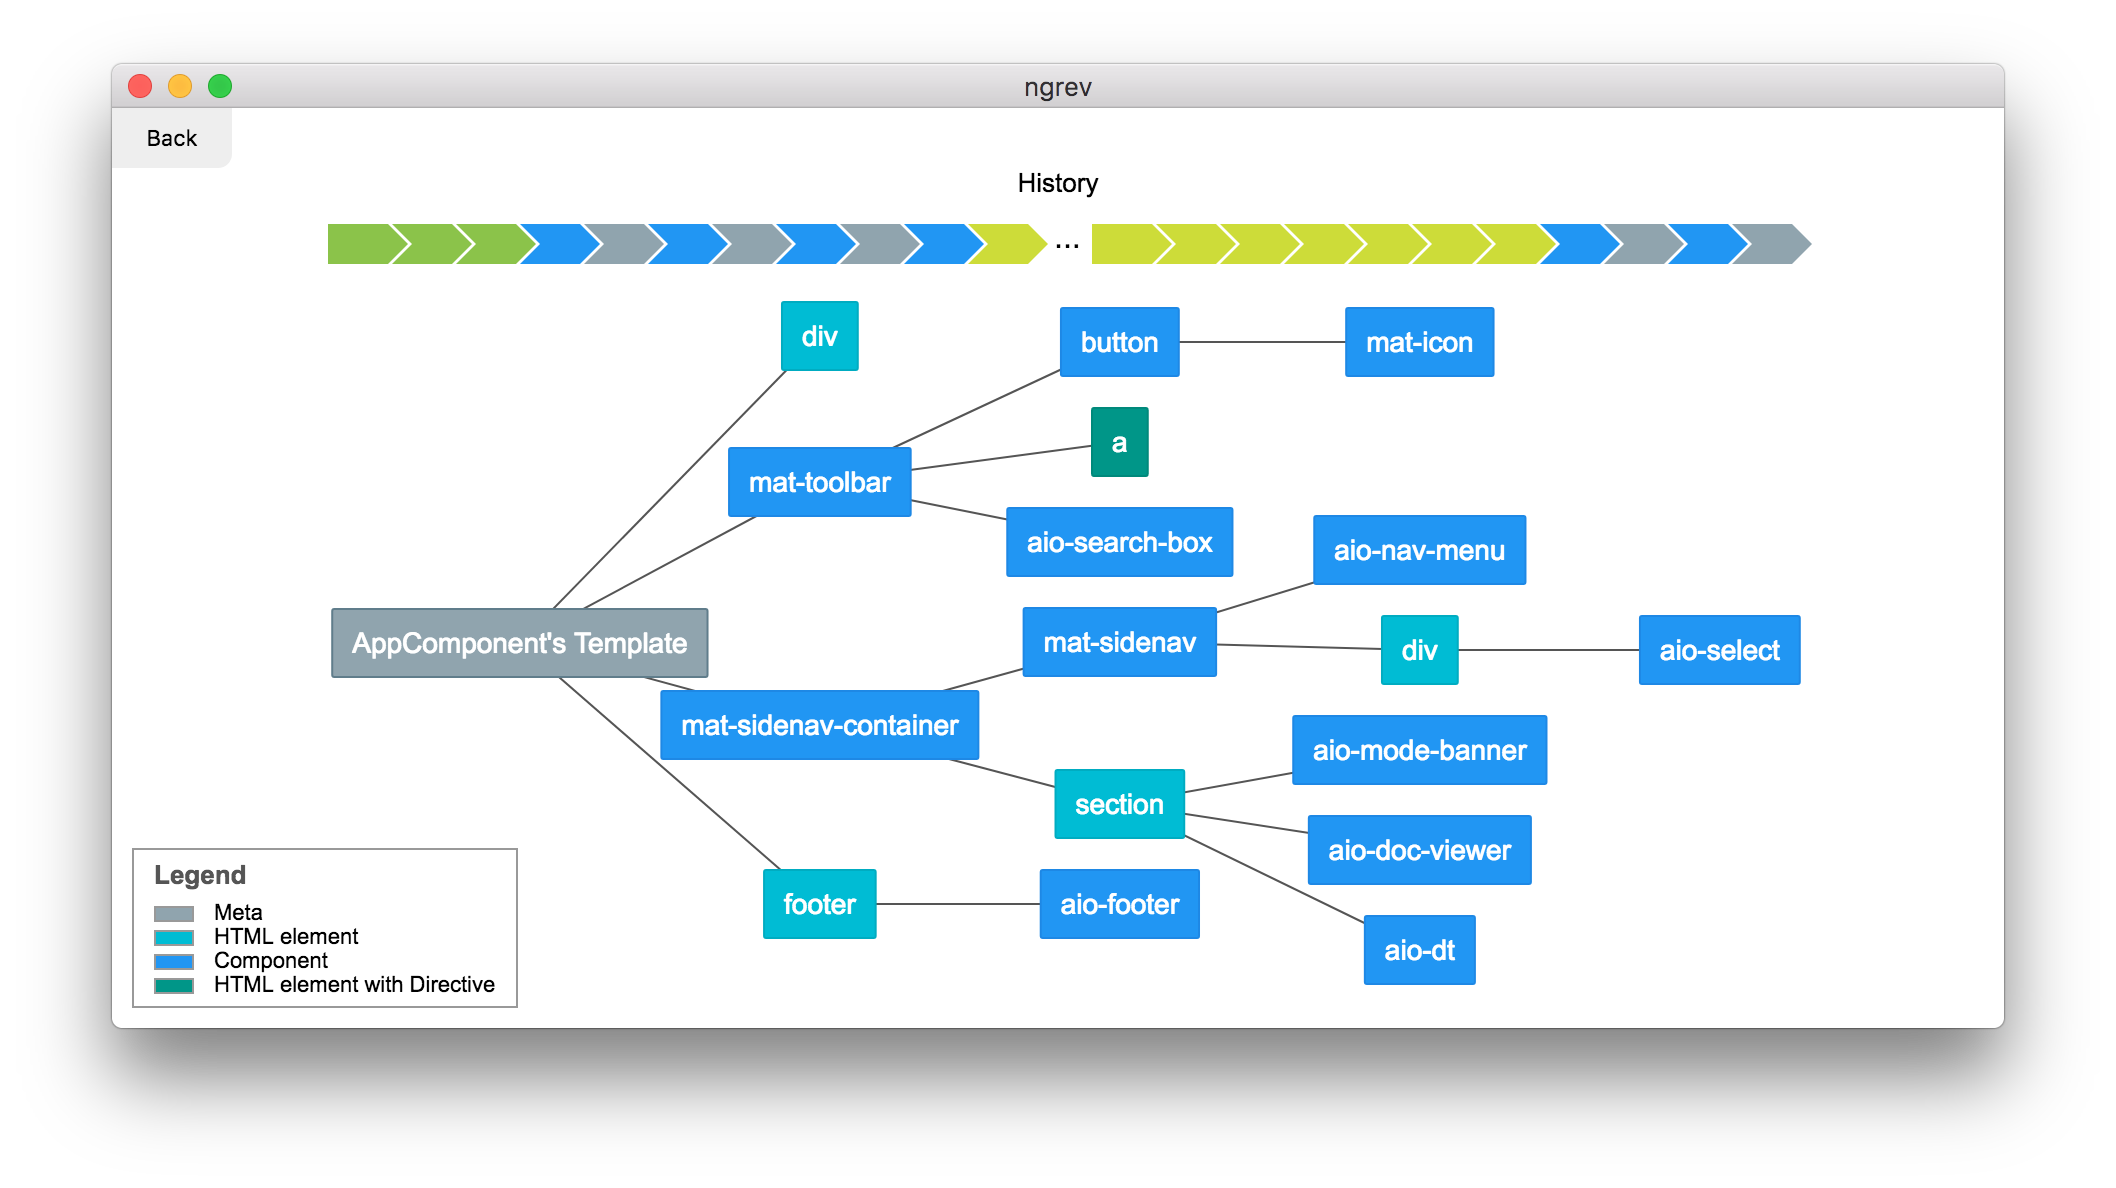 mgechev/ngrev
أداة لهندسة عكسية لتطبيقات Angular
 rythmstick/amsitrigger
البحث عن السلاسل الخبيثة
 mozilla/firefox-devtools-mcp
خادم Model Context Protocol لأدوات مطوري Firefox - يمكّن مساعدي الذكاء الاصطناعي من فحص متصفح Firefox والتحكم فيه عبر WebDriver BiDi
 gosecure/malboxes
يبني أجهزة ويندوز افتراضية لتحليل البرامج الضارة بحيث لا تضطر إلى القيام بذلك بنفسك.
 amruth-sn/kong
أول مهندس عكسي وكيل في العالم.
 x86rc/vmp-lazy-unpack
مُفكِّك تغليف ومُحلِّل استيرادات قائم على المحاكاة لثنائيات Windows x86/x64 VMProtect 3.x، باستخدام Unicorn لمحاكاة استدعاءات النظام وإعادة بناء IAT…
 dragokas/hijackthis
أداة مجانية تكتشف البرامج الضارة، برامج الإعلانات الضارة والتهديدات الأمنية الأخرى.









