
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ngrev — أداة لهندسة عكسية لتطبيقات Angular | Kitploit
أدوات/GitHubGitHub/mgechev/ngrev
تحليل الشفرة الثابت (SAST)تحليل الكودالهندسة العكسية
GitHubmgechev/ngrev

ngrev

أداة لهندسة عكسية لتطبيقات Angular

عرض المستودع
1.6k10445منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

ngrev

ngrev

أداة رسومية للهندسة العكسية لمشاريع Angular. تتيح لك التنقل في هيكل تطبيقك ومراقبة العلاقة بين الوحدات المختلفة (modules) والمزوّدين (providers) والتوجيهات (directives). تقوم الأداة بإجراء تحليل ثابت للكود مما يعني أنك لست بحاجة لتشغيل التطبيق لاستخدامها.

لا تتم صيانة ngrev بواسطة فريق Angular. إنه مشروع جانبي تم تطويره بواسطة مجتمع المصادر المفتوحة.

كيفية الاستخدام؟

macOS

  1. اذهب إلى صفحة الإصدارات.
  2. قم بتنزيل أحدث ملف *.dmg.
  3. قم بتثبيت التطبيق.

التطبيق غير موقّع، لذا قد تحتاج إلى السماح صراحةً لجهاز Mac الخاص بك بتشغيله من خلال System Preferences -> Security & Privacy -> General.

Linux

  1. اذهب إلى صفحة الإصدارات.
  2. قم بتنزيل أحدث ملف *.AppImage.
  3. قم بتشغيل ملف *.AppImage (قد تحتاج إلى chmod +x *.AppImage).

Windows

  1. اذهب إلى صفحة الإصدارات.
  2. قم بتنزيل أحدث ملف *.exe.
  3. قم بتثبيت التطبيق.

إنشاء سمة مخصصة

يمكنك إضافة سمتك الخاصة عن طريق إنشاء ملف [theme-name].theme.json في مجلد Electron [userData]/themes. للحصول على نموذج سمة، راجع Dark.

متطلبات التطبيق

يجب أن يكون تطبيقك متوافقًا مع مترجم Angular Ivy. لم يتم اختبار ngrev مع إصدارات أقدم من v11. للبقاء على اطلاع، راجع دليل التحديث على angular.io.

الاستخدام مع Angular CLI

  1. افتح دليل تطبيق Angular.
  2. تأكد من تثبيت التبعيات.
  3. افتح ngrev.
  4. انقر على Select Project واختر [YOUR_CLI_APP]/src/tsconfig.app.json.

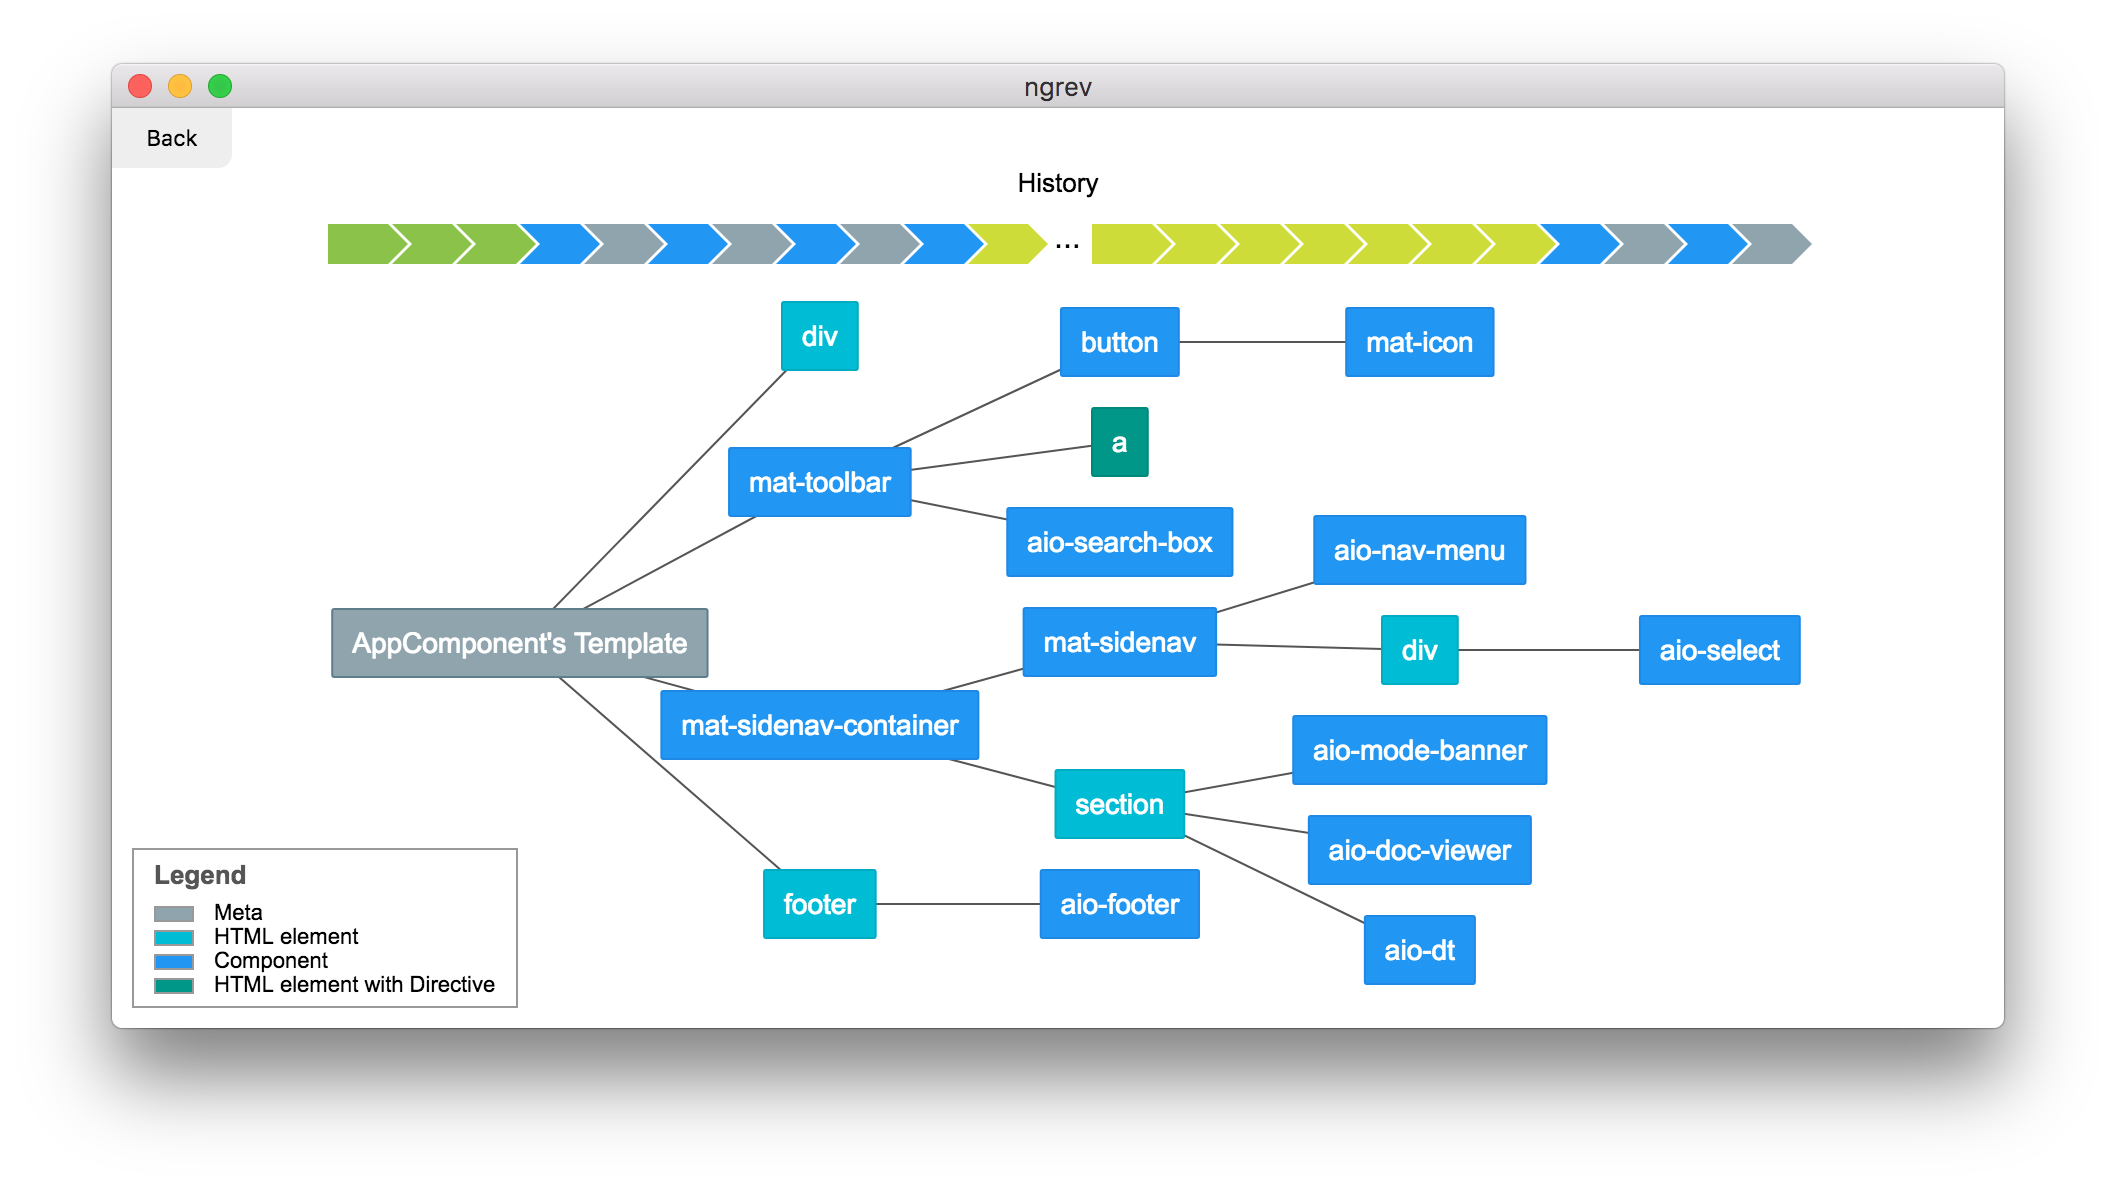
عرض توضيحي

عرض توضيحي هنا.

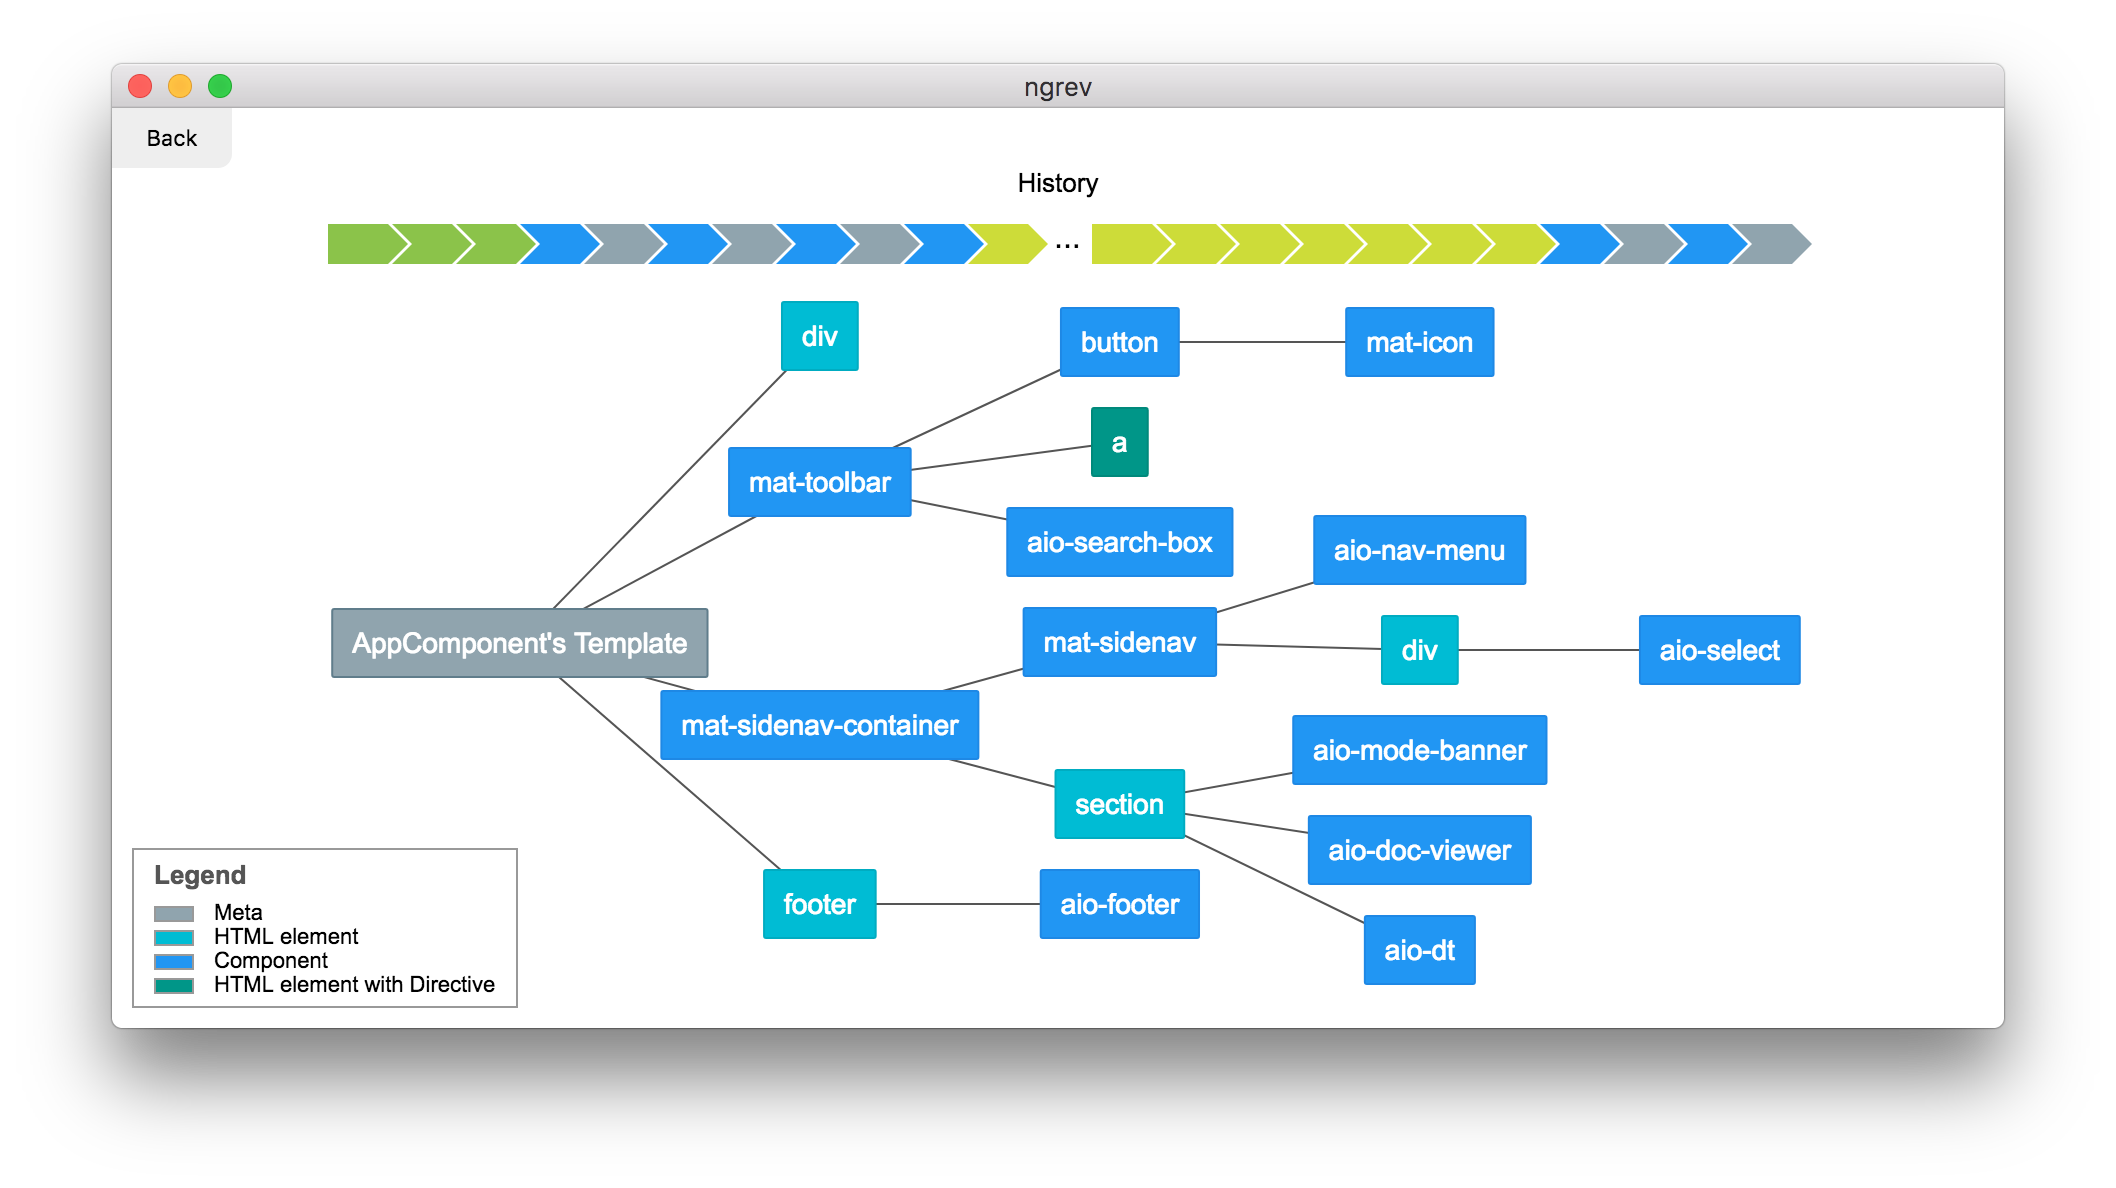
قالب المكون

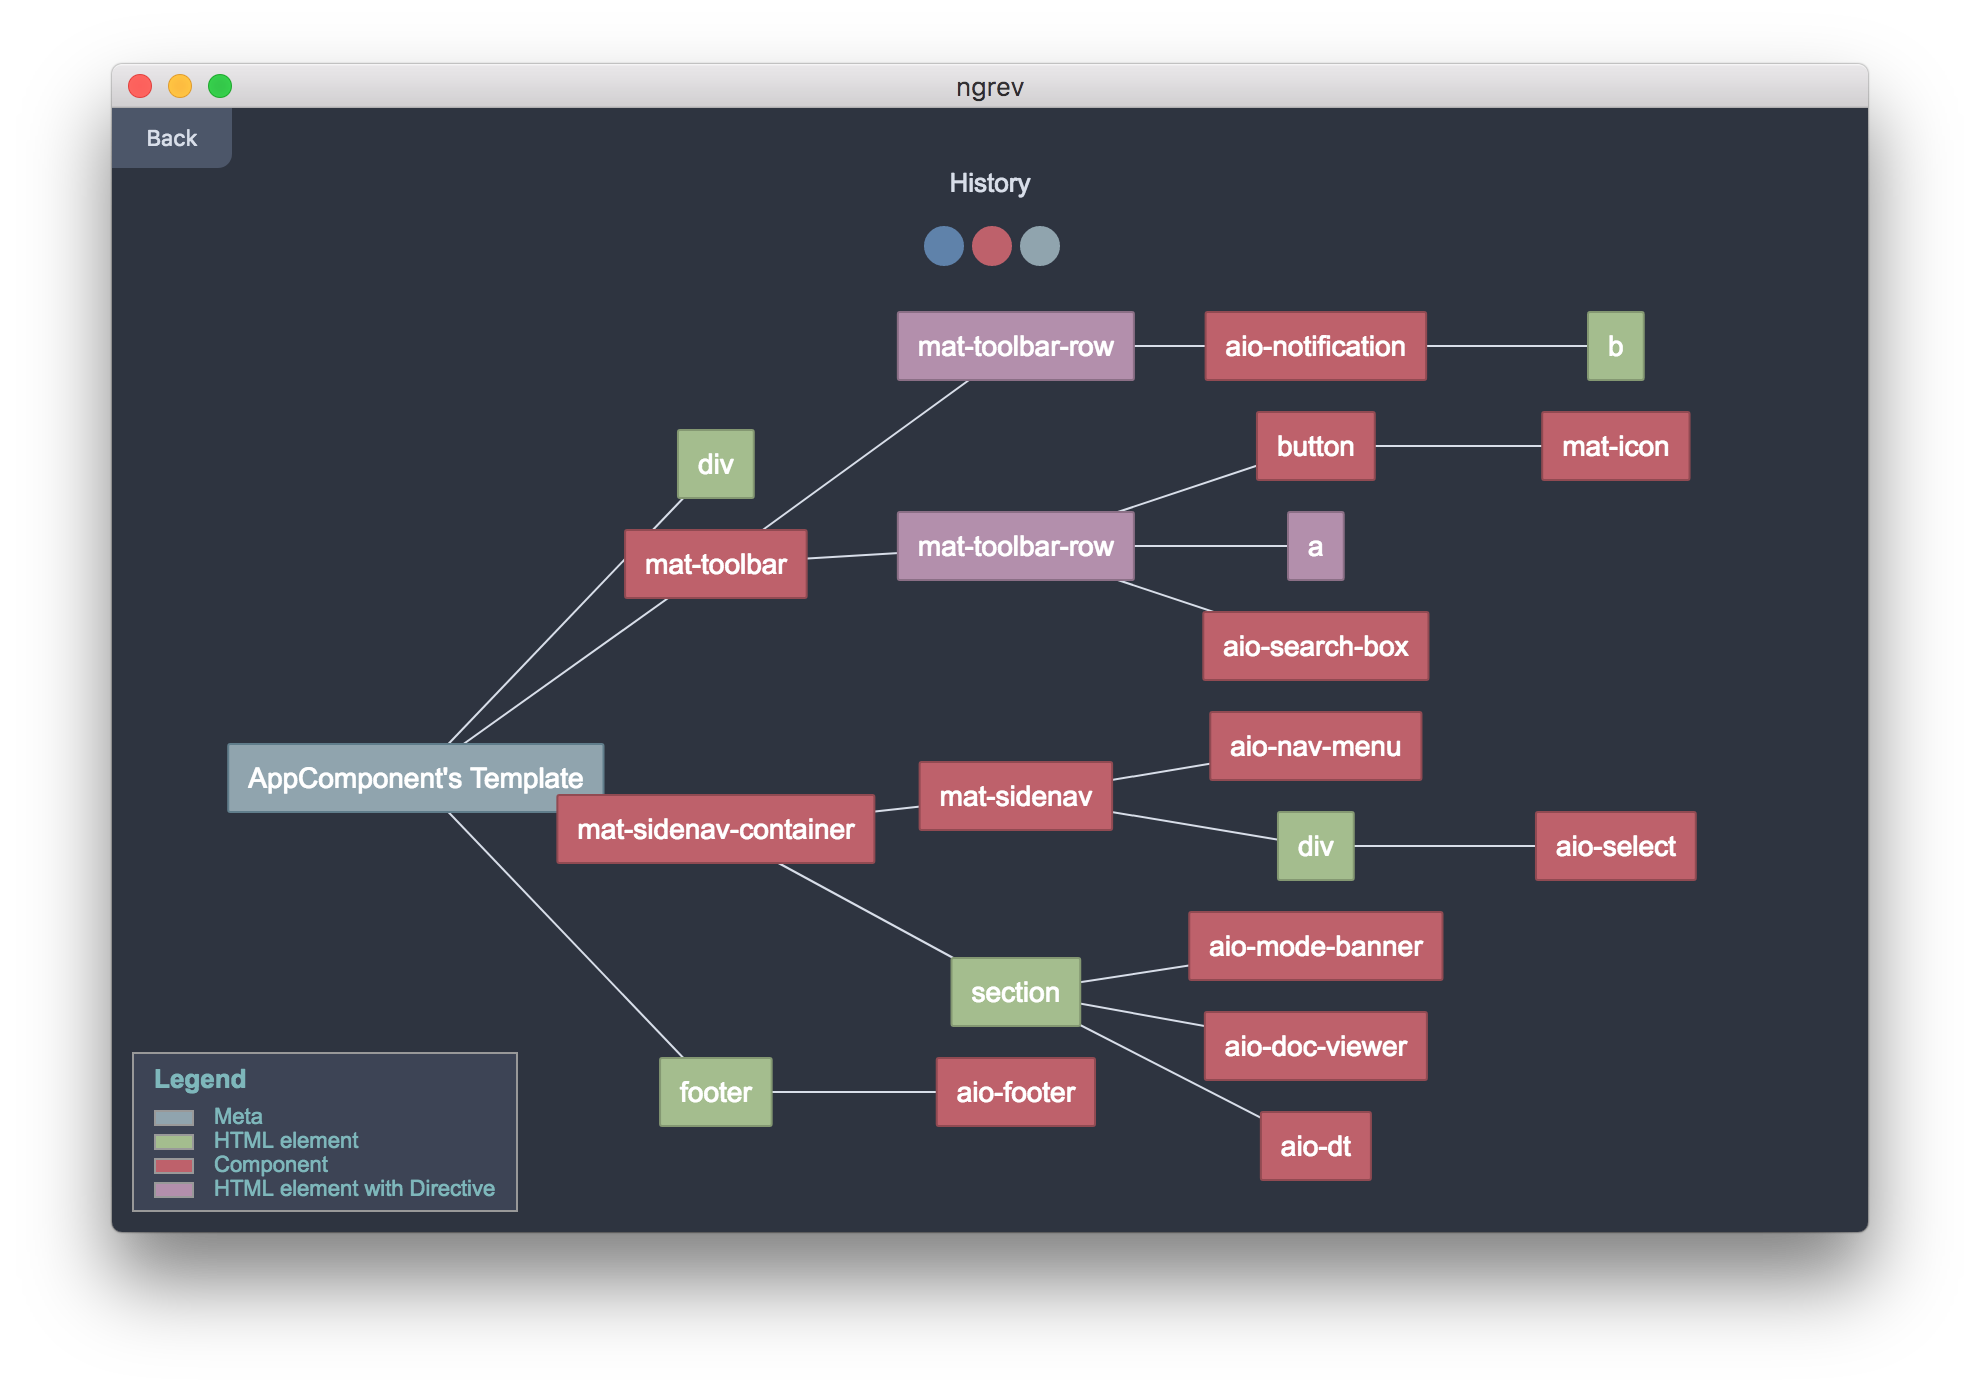
السمات

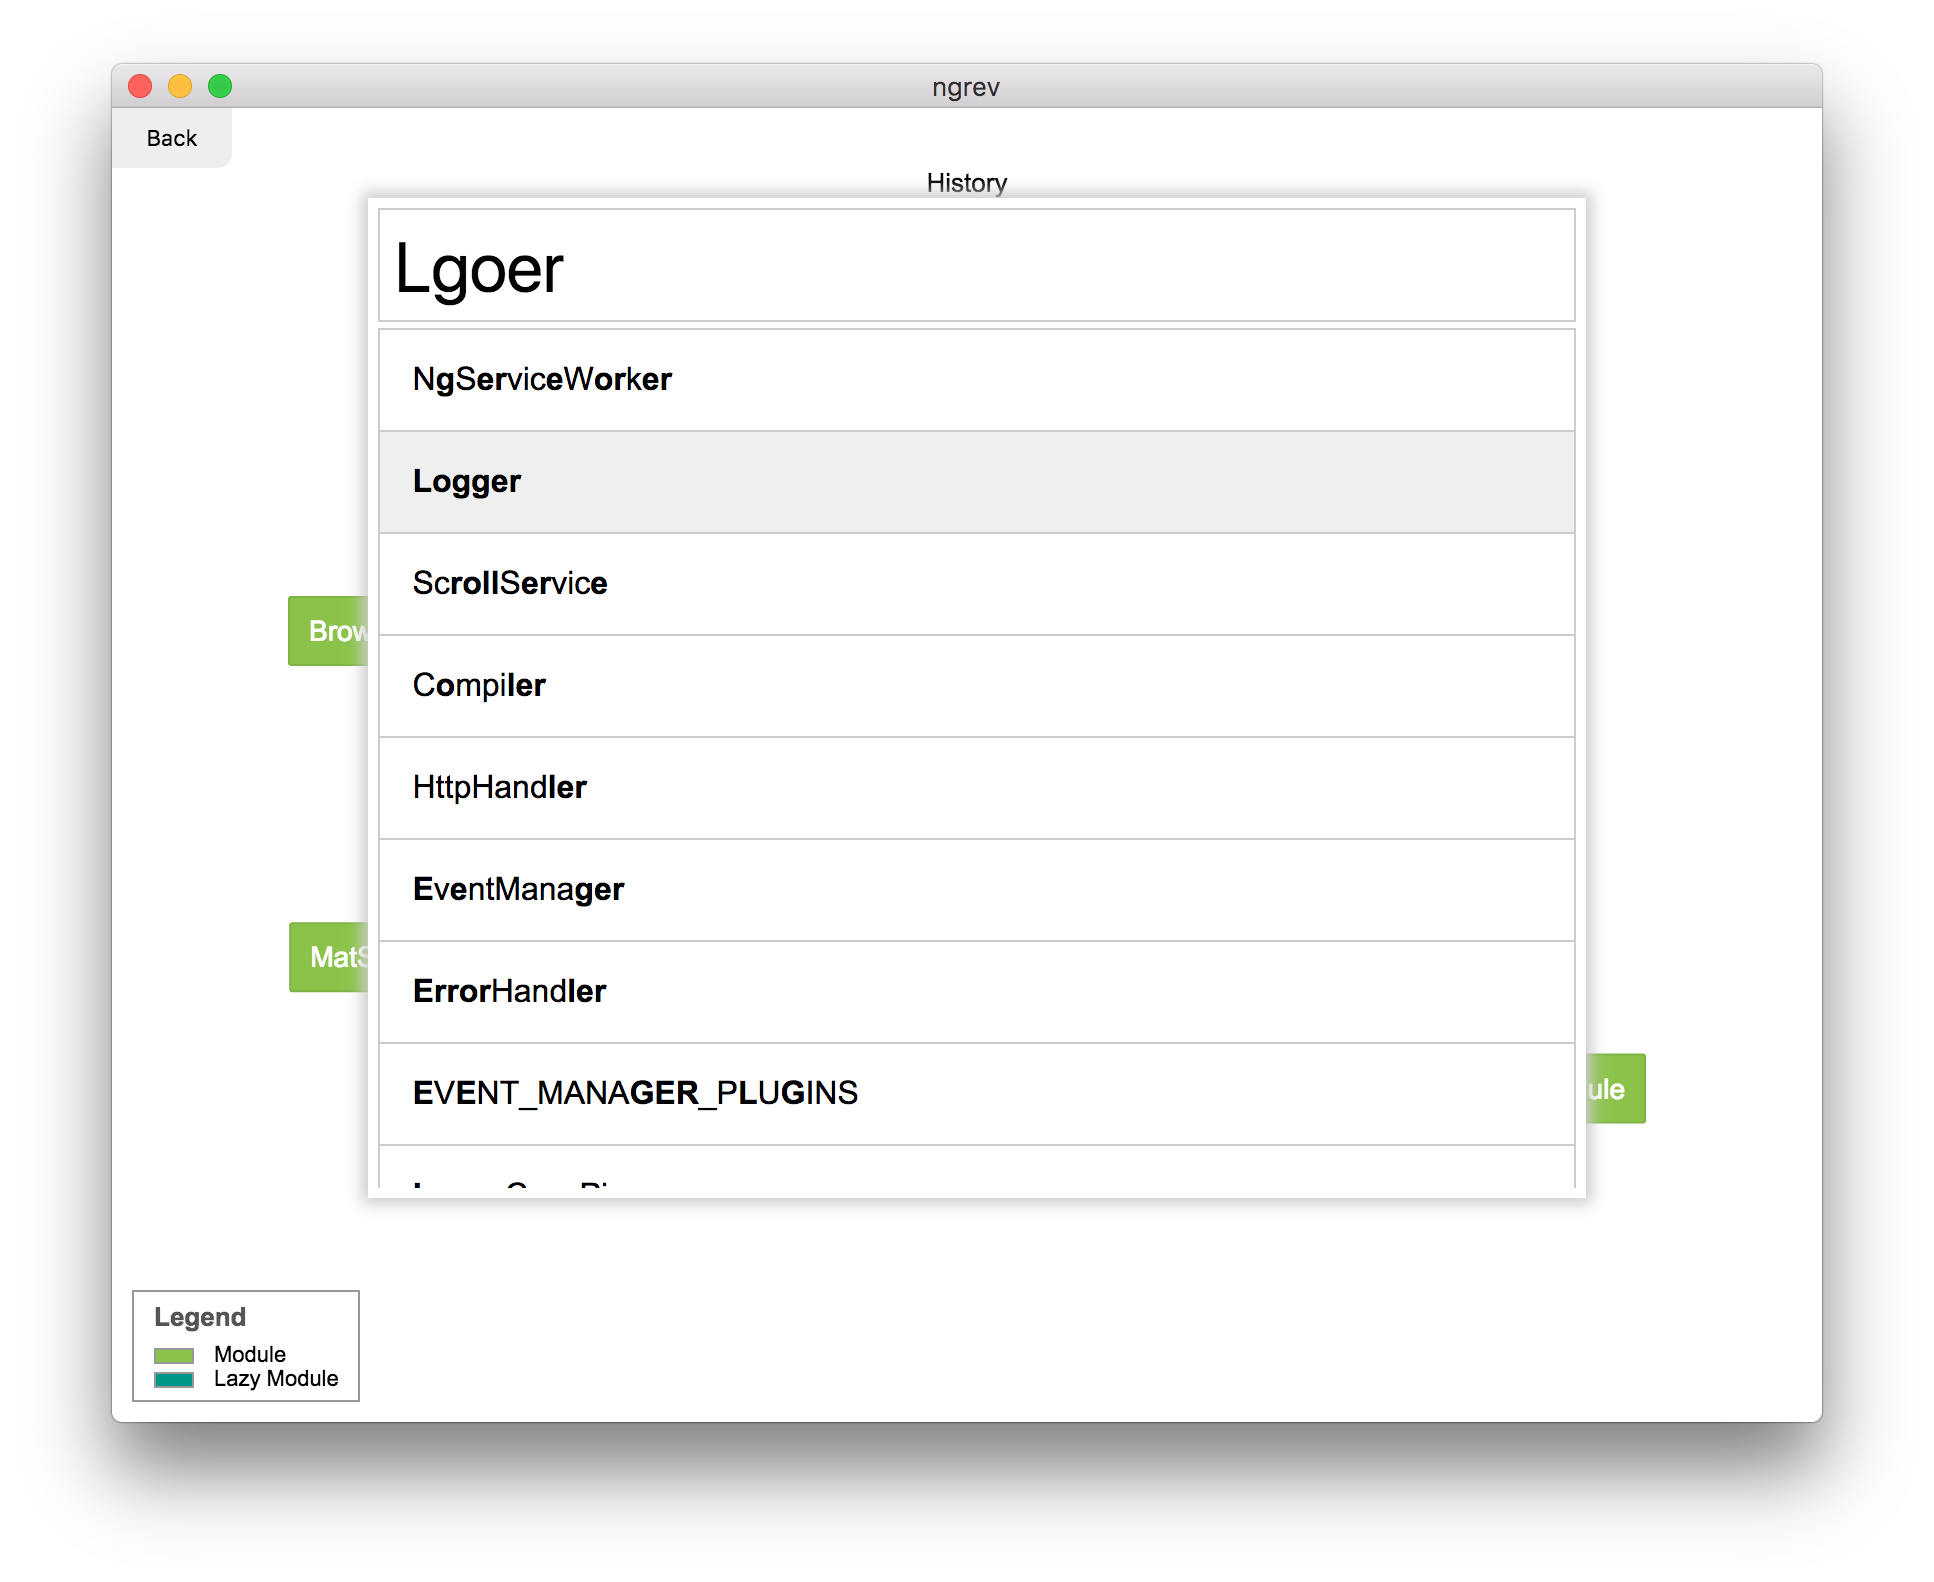
Command + P

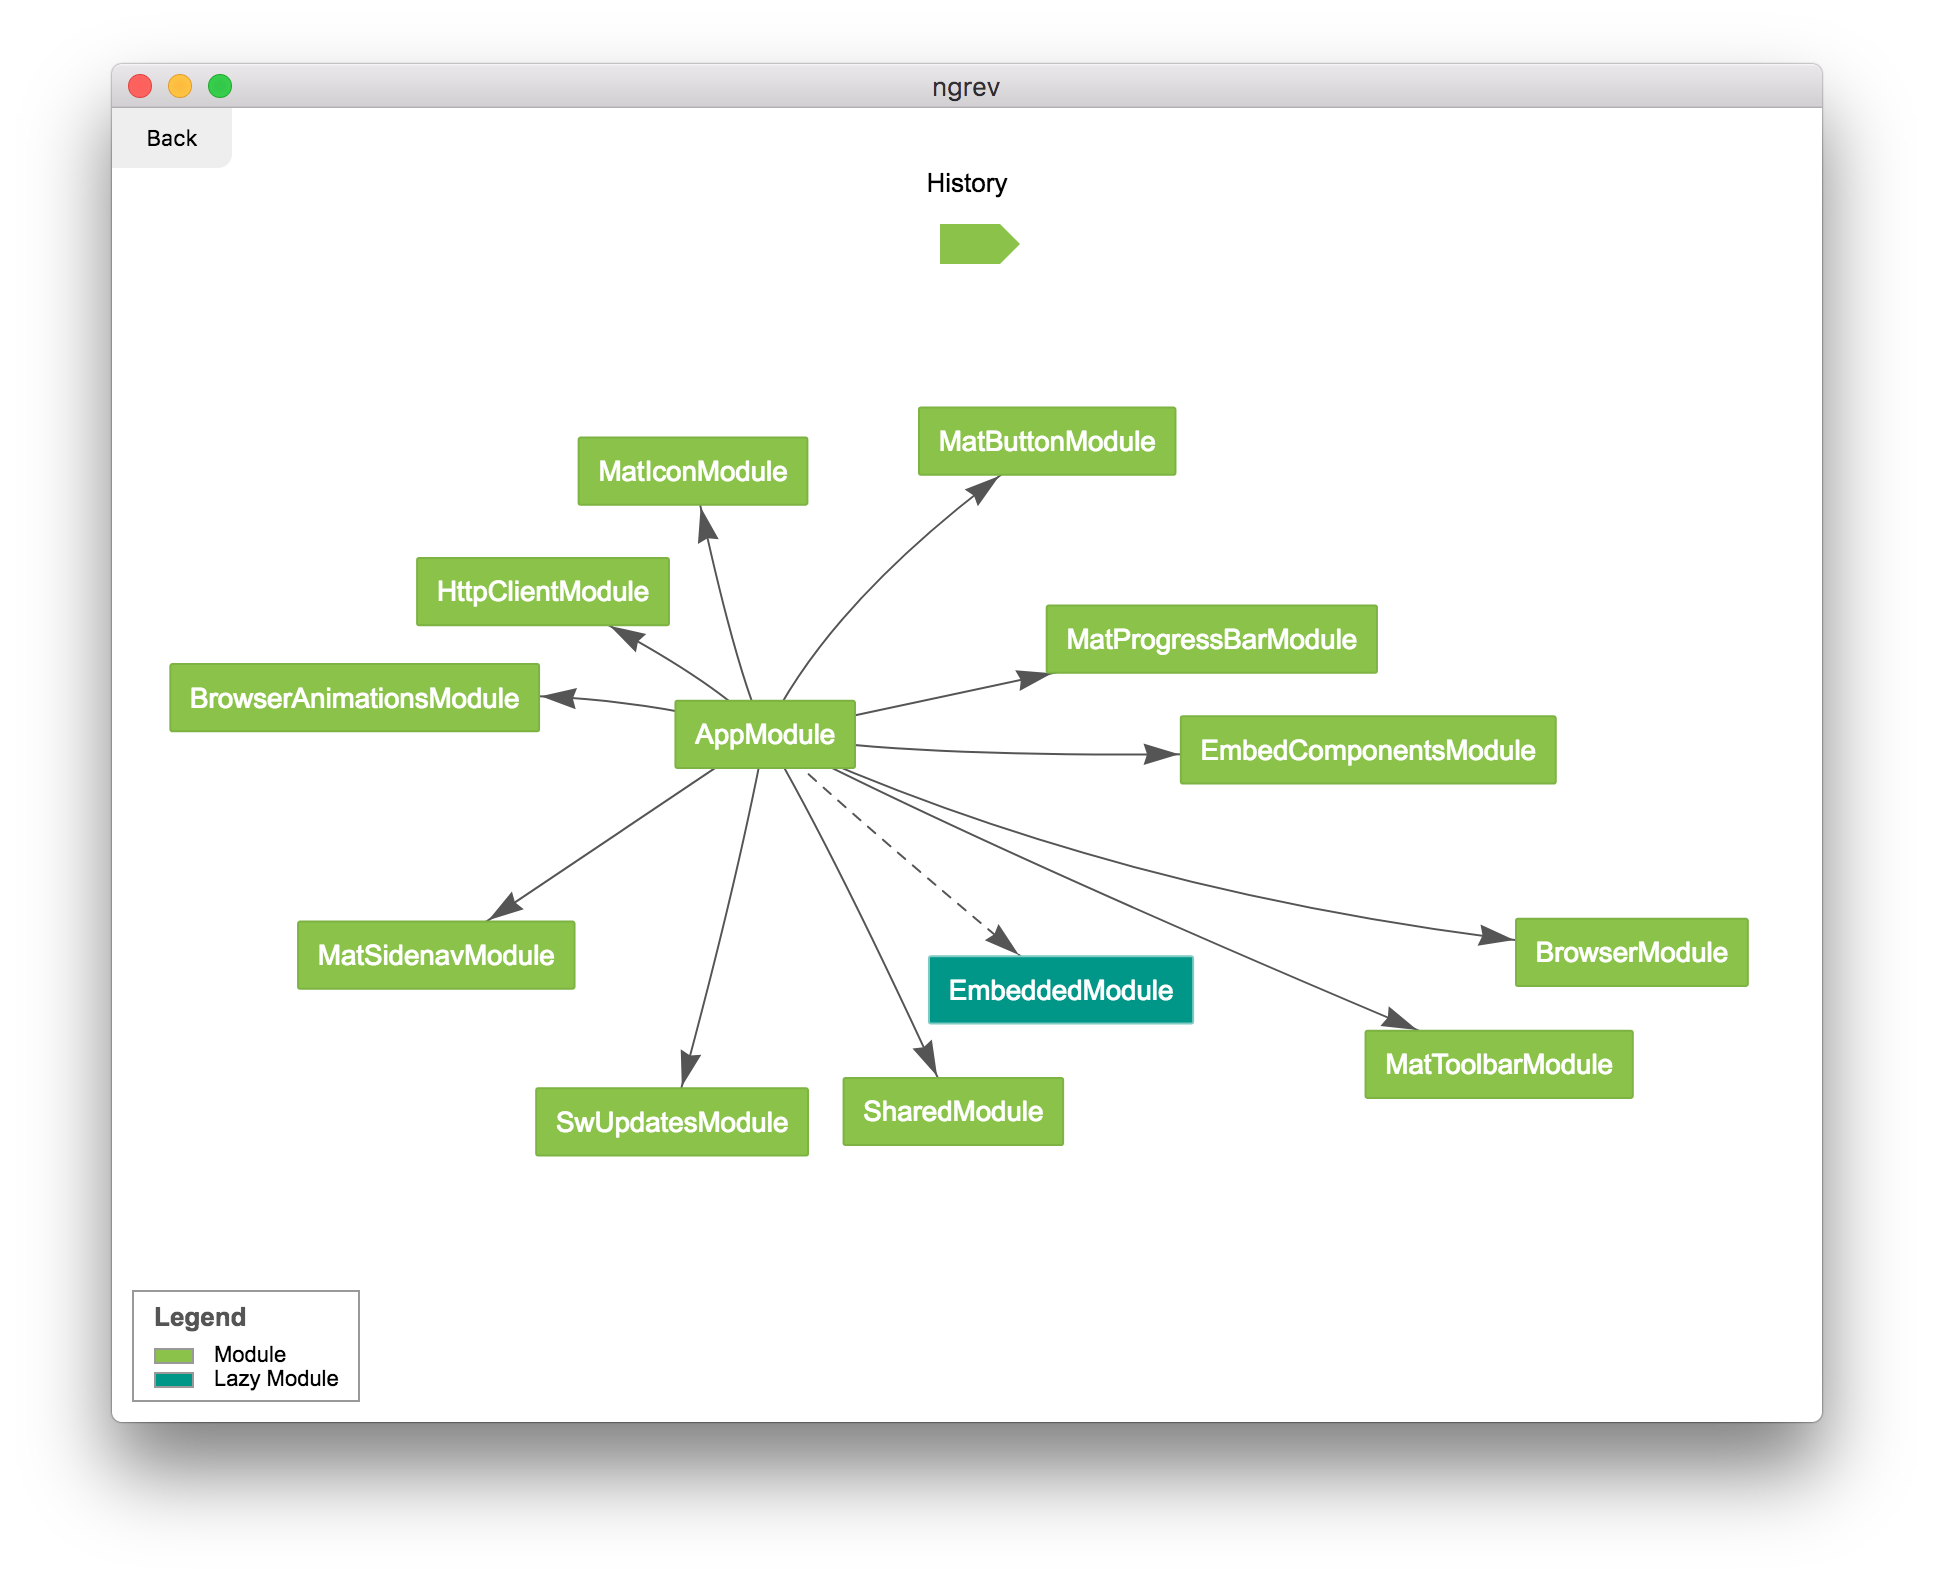
تبعيات الوحدة

الإصدار

لإصدار نسخة جديدة:

  1. قم بتحديث الإصدار في package.json.
  2. git commit -am vX.Y.Z && git tag vX.Y.Z
  3. git push && git push --tags

المساهمون

mgechevvik-13
mgechevvik-13

الترخيص

MIT

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →