
 #1
أدوات لتشريح وفهم وهندسة عكسية سلوك البرمجيات الخبيثة.
موصى به من Kitploit

 microcosm-cc/bluemonday
bluemonday: منظف HTML سريع بلغة golang (مستوحى من OWASP Java HTML Sanitizer) لتنظيف المحتوى الذي أنشأه المستخدم من XSS
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 blacktop/ipsw-diffs
ينشر فروقات لكل إصدار من إصدارات البرامج الثابتة IPSW لنظام iOS وiPadOS وmacOS، مما يتيح المقارنة على مستوى الملفات الثنائية لمكونات النظام عبر…
 justasmasiulis/lazy_importer
مكتبة لاستيراد الدوال من ملفات dll بطريقة مخفية وغير صديقة للهندسة العكسية
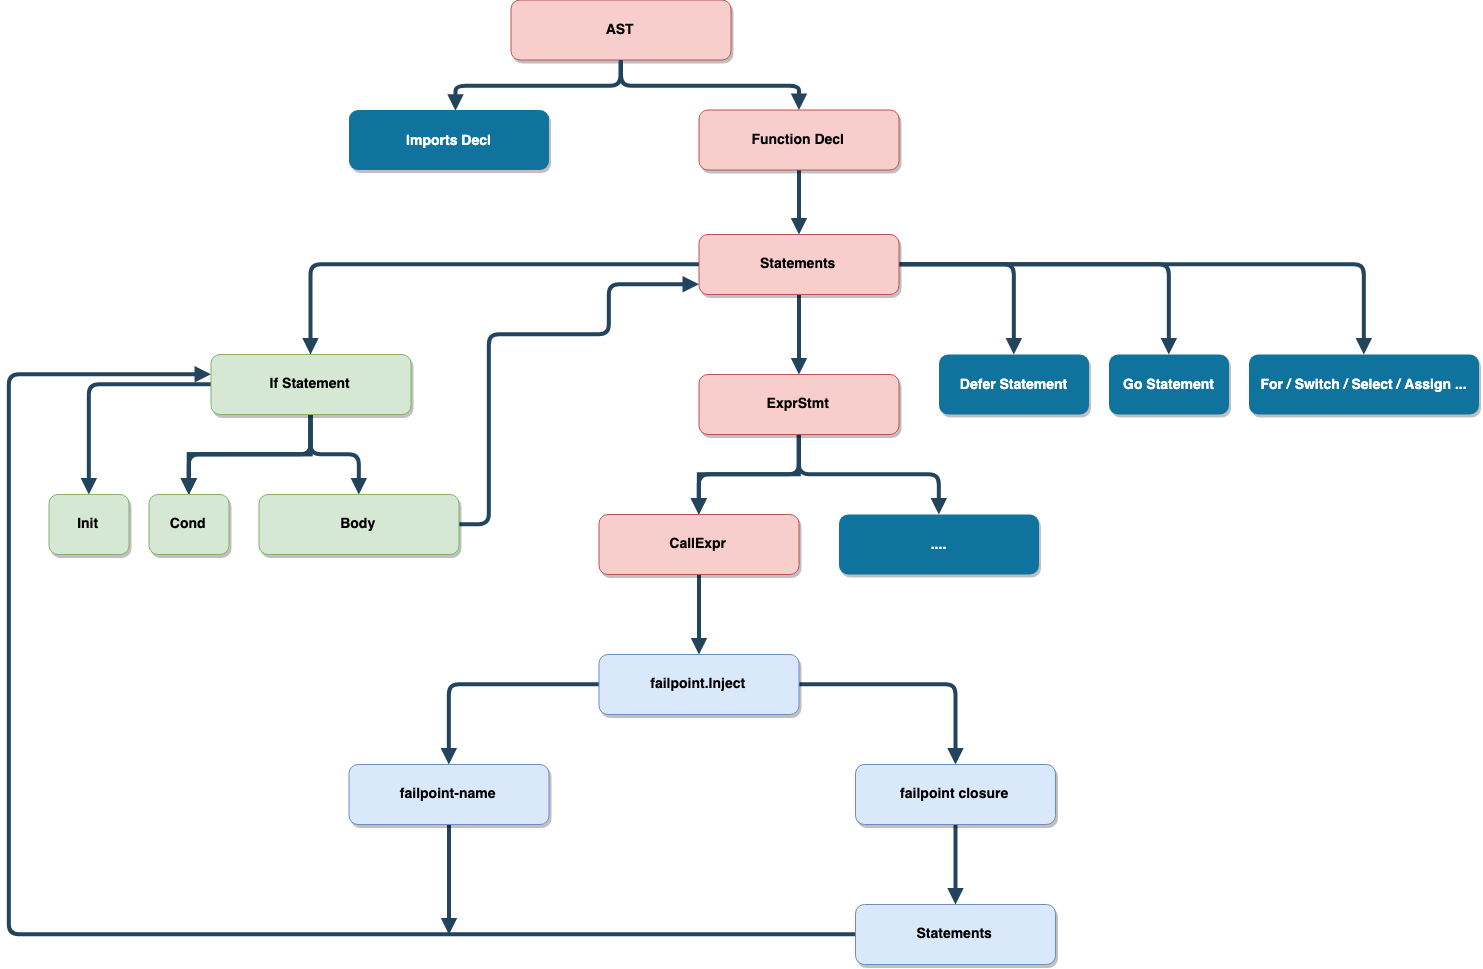 pingcap/failpoint
مكتبة حقن أعطال للغة Go تضيف نقاط فشل قابلة للتحكم في وقت التشغيل لإحداث حالات panic، ونوم (sleeps)، وإرجاعات (returns)، ومسارات أخطاء شرطية عبر…
 michalmalik/osx-re-101
مجموعة من الموارد للهندسة العكسية لأنظمة OSX/iOS.
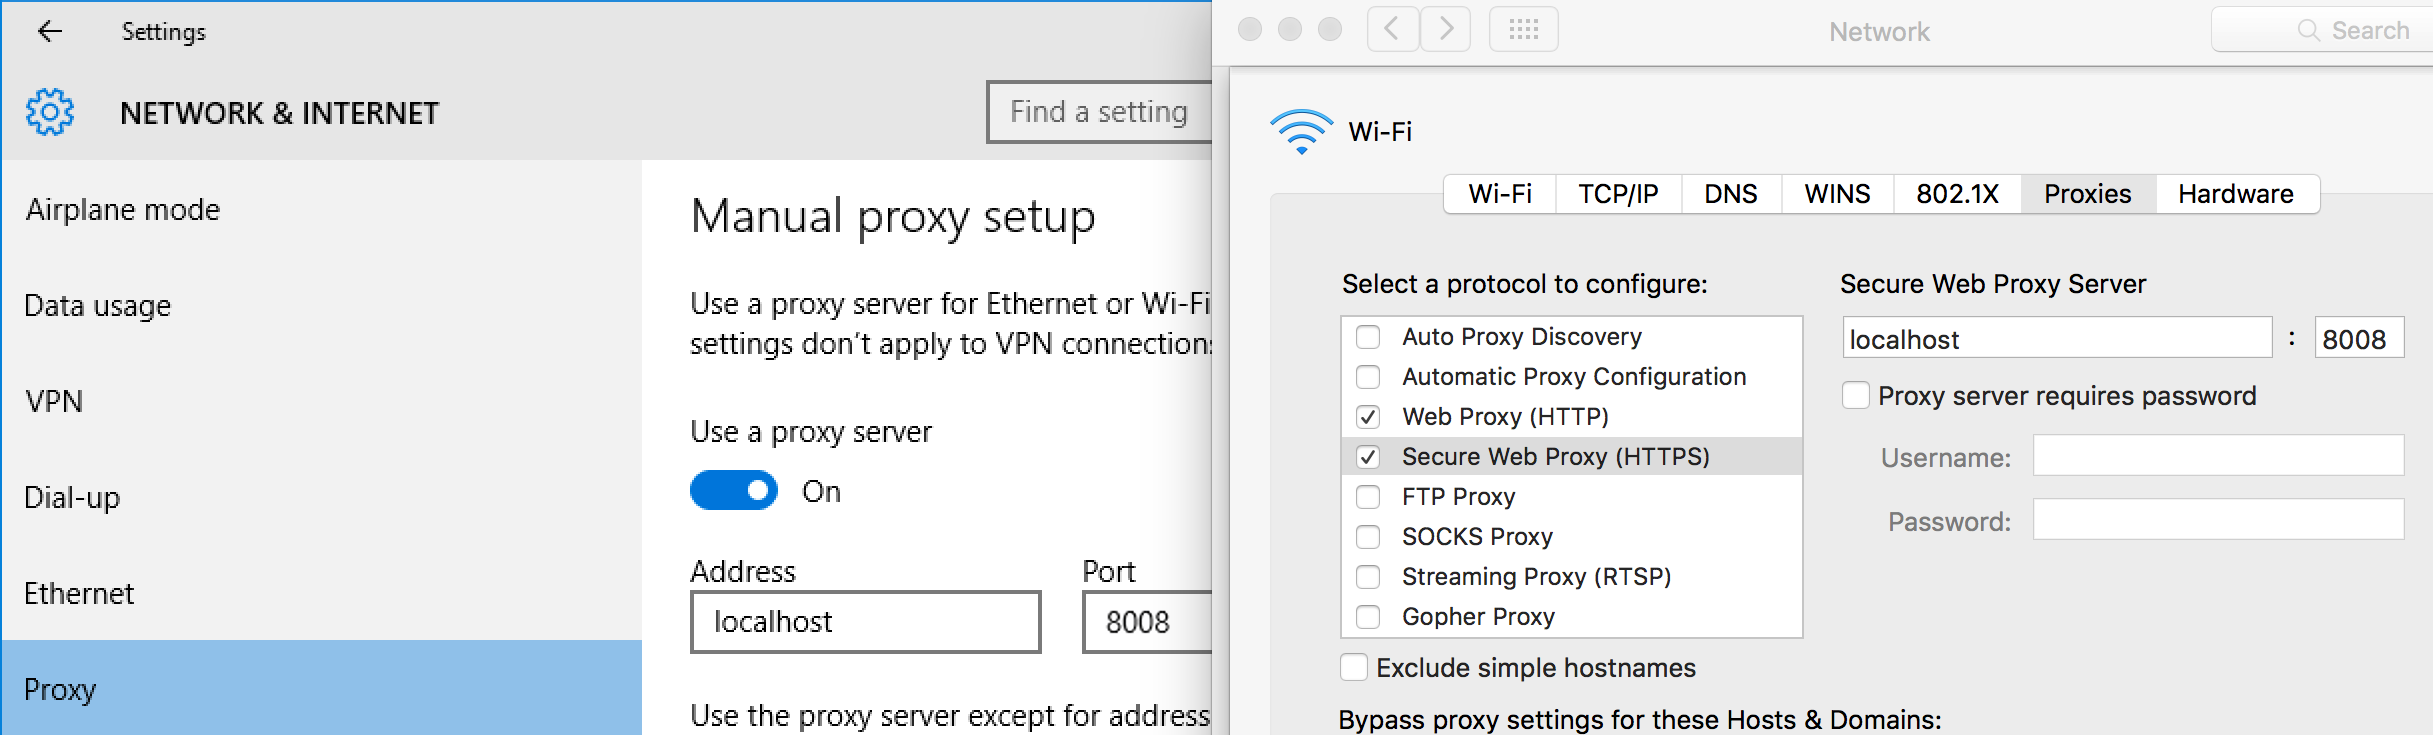 kdzwinel/betwixt
:zap: وكيل تصحيح أخطاء الويب المستند إلى لوحة شبكة Chrome DevTools.
 viruscamp/luadec
مفكك Lua لـ Lua 5.1 و5.2 و5.3
 jstrosch/malware-samples
عينات برمجيات خبيثة، وتمارين تحليل، وموارد أخرى مثيرة للاهتمام.
 chichou/grapefruit
مجموعة اختبار أمان الأجهزة المحمولة مفتوحة المصدر لأنظمة iOS وAndroid. كانت تُعرف سابقًا باسم Passionfruit.

 qmonnet/rbpf
آلة افتراضية بلغة Rust ومترجم JIT لبرامج eBPF
 fkie-cad/fact_core
أداة تحليل ومقارنة البرامج الثابتة
 devploit/awesome-ctf-resources
قائمة منسّقة من أطر ومكتبات وأدوات وموارد تعليمية خاصة بمسابقات Capture The Flag (CTF) لحل التحديات في مجالات التشفير والاستغلال والتحليل الجنائي…
 googleprojectzero/sandbox-attacksurface-analysis-tools
مجموعة من الأدوات لتحليل صناديق الرمل لنظام ويندوز للكشف عن سطح الهجوم المكشوف.
 chvancooten/maldev-for-dummies
ورشة عمل حول تطوير البرامج الضارة
 datadog/guarddog
🐍 🔍 GuardDog هي أداة CLI لتحديد حزم PyPI وnpm الخبيثة








