
 #1
أدوات لتشريح وفهم وهندسة عكسية سلوك البرمجيات الخبيثة.
موصى به من Kitploit
 imnot-ye/cve-2019-17147
هندسة عكسية شاملة واستغلال لـ CVE-2019-17147، وهو تجاوز سعة المخزن المؤقت للمكدس في أجهزة التوجيه TP-Link TL-WR841N. يتضمن تحليل البرامج الثابتة،…
 theflink/hunt-sleeping-beacons
ماسح callstack يحدد مؤشرات الاختراق (IOCs) للعوامل C2 غير المعبأة أو المحقونة من خلال تحليل سلوك خمول الخيط، والذاكرة غير المدعومة، و stomping…
 ethanedits/iqvw64e-privilege-escalation
إثبات مفهوم تعليمي لثغرة CVE-2015-2291 الخاصة بتصعيد الامتيازات المحلية عبر استغلال IOCTL في برنامج تشغيل إيثرنت إنتل، مع توضيح القراءة/الكتابة…
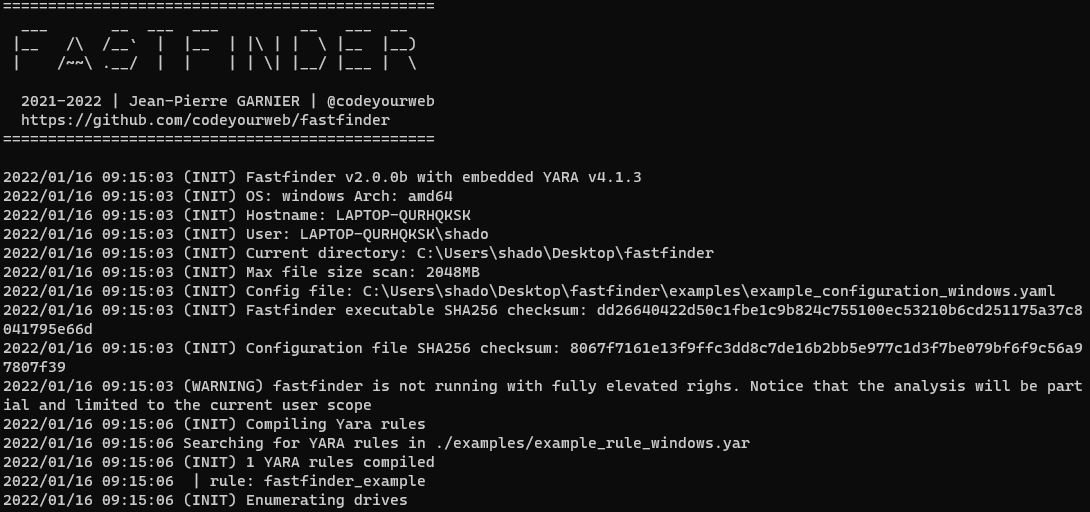 codeyourweb/fastfinder
استجابة للحوادث - مكتشف سريع للملفات المشبوهة
 d3ckx1/omniscan
ماسح ضوئي للثغرات متعدد المحركات مع محركات Nuclei Lite و Afrog و XRay مدمجة. يتميز باكتشاف الأصول عبر FOFA/Shodan، وكشف التفاعل خارج النطاق (OOB)،…
 adrihd/shiningappmask-reverseengineering
الهندسة العكسية لـ Shining App Mask
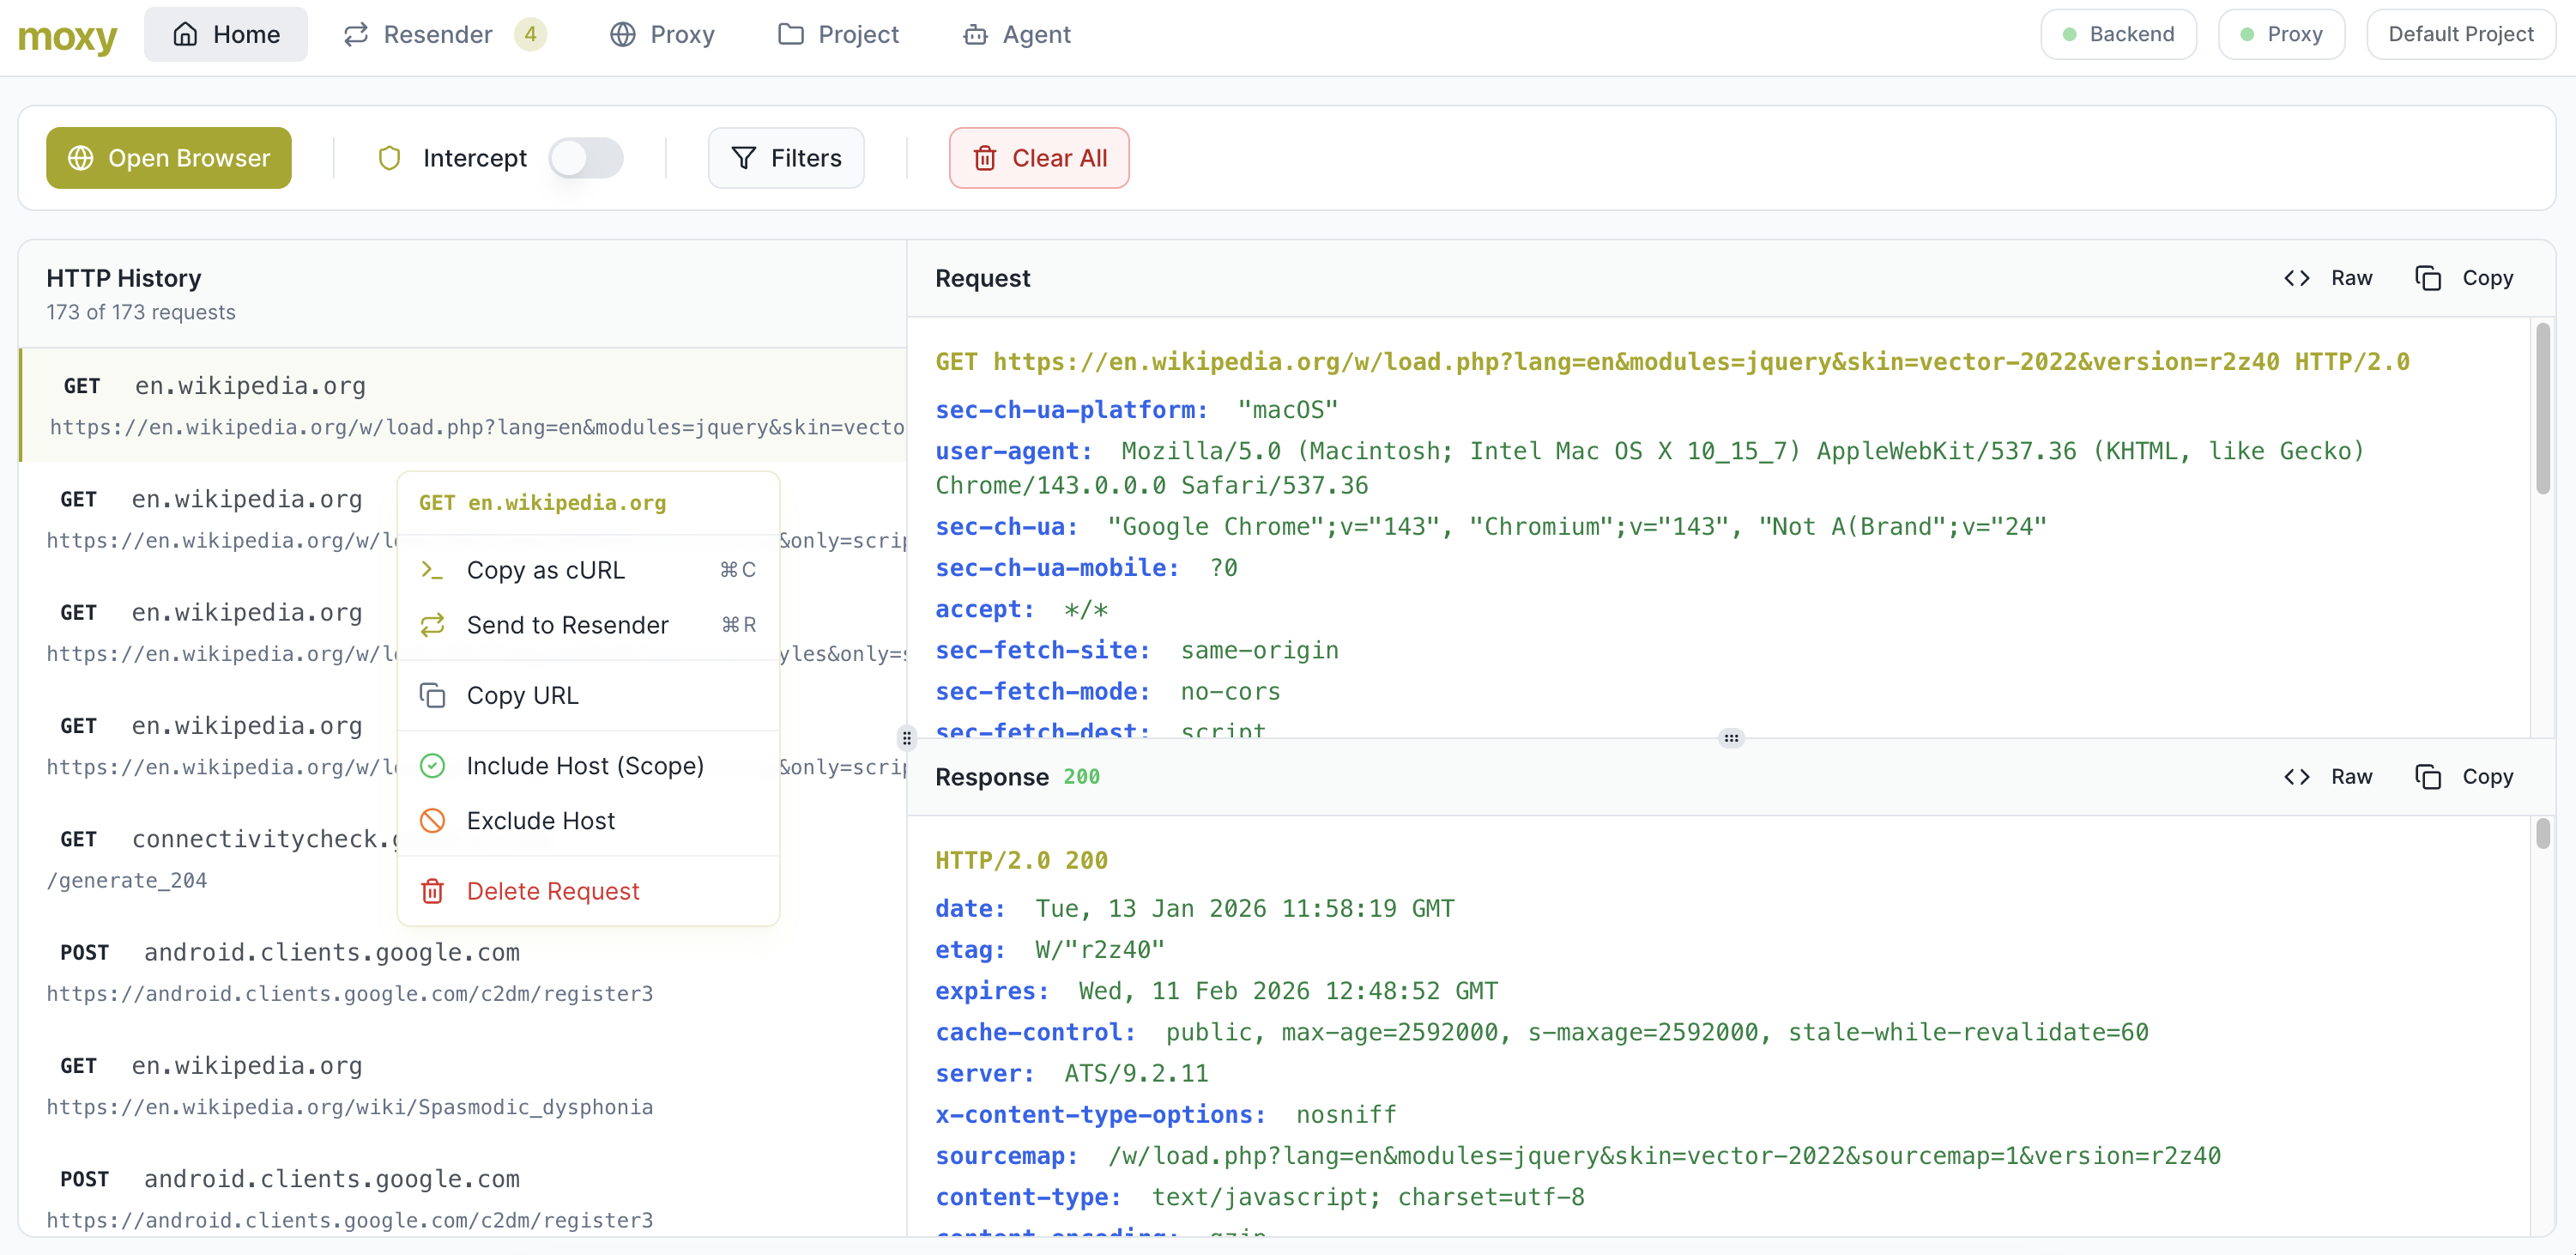 matank001/moxy
Moxy هي أداة DAST مفتوحة المصدر مصممة لاختبار أمان تطبيقات الويب الحديثة. توفر واجهة سهلة الاستخدام مع قدرات وكيلة لمساعدة وأتمتة سير عمل الاختبارات…
 mishra0230/cve-2023-38831
CVE-2023-38831 - WinRAR
 lzty/cve-2025-7771
استغلال PoC قائم على Rust لـ CVE-2025-7771 يوفر بدائيات قراءة/كتابة عشوائية عبر برنامج تشغيل ضعيف، مع ترجمة العنوان الظاهري إلى الفعلي وأغلفة إدارة…
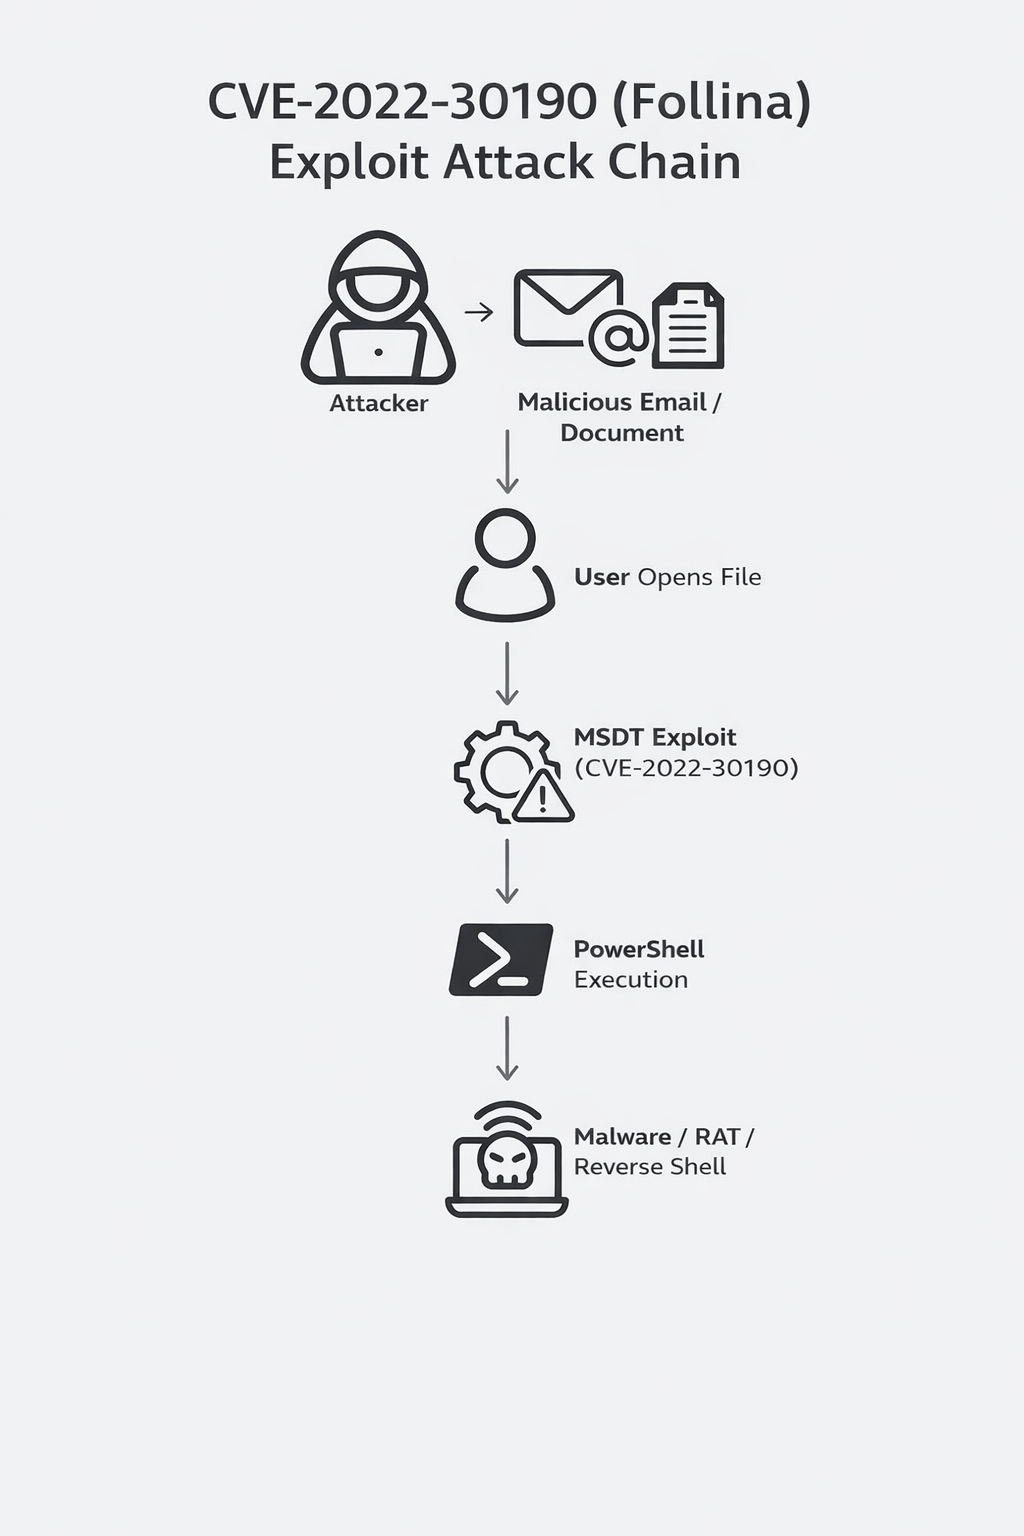 nimesh895/malware-analysis-follina-cve-2022-30190
تحليل ثابت خطوة بخطوة للبرامج الضارة لمستند استغلال Follina (CVE-2022-30190)، يغطي استخراج الملفات وربط VirusTotal ورسم خرائط MITRE ATT&CK وتحديد…
 thannikudam/topazterminator
أداة مبنية على لغة C تستغل برنامج تشغيل النواة الضعيف wsftprm.sys لإنهاء عمليات EDR/AV المحمية على ويندوز، بما في ذلك عمليات PPL، عبر منطق إرسال…
 vladjrfhfg/react-site-cve-2025-55182
صفحة هبوط لشركة Next.js ضعيفة عمدًا توضح CVE-2025-55182، حقن JSON يؤدي إلى RCE/SSRF عبر إلغاء تسلسل غير آمن في مكونات خادم React.
 jwalker/frida-ios-dump-modern
أداة dump مُحدَّثة لـ iOS تدعم أحدث واجهات برمجة التطبيقات في Frida 17.5.2
 airineiandrei/tarmageddon-cve-2025-62518-
إثبات المفهوم لـ CVE-2025-62518 يوضح تهريب أرشيف tar عبر تحليل رأس PAX في tokio-tar، وإنشاء حمولات ضارة ومستخرج ضعيف لإظهار حقن سلسلة التوريد.
 jhuapl/codecut
مكوّن إضافي لـ Ghidra لتحديد حدود ملفات الكائنات.
 zx0cf1/shredder-rs
محرك طفرة متعدد الأشكال عالي الدقة لـ x86_64 يركز على تجزئة مستوى التعليمات والحفاظ على السياق.
 ashizzz/cve-2026-22610
# فحص مشاريع Angular بحثًا عن ثغرات XSS في عناصر SVG والروابط غير الآمنة يقوم بفحص مشاريع Angular بحثًا عن ثغرات XSS في عناصر SVG والروابط غير…
 sastraadiwiguna-purpleeliteteaming/cisco-ios-exploitation-jaguar_tooth-cve-2017-6742-reconstruction
تحليل تقني شامل غير مقيد بنسبة 100% لبرمجية JAGUAR_TOOTH الخبيثة (APT28). إعادة بناء عالية الدقة لاستغلال SNMP في Cisco IOS، وسلسلة ROP، وتكتيكات…








