Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Malware-Analysis-Follina-CVE-2022-30190 — تحليل ثابت خطوة بخطوة للبرامج الضارة لمستند استغلال Follina (CVE-2022-30190)، يغطي استخراج الملفات وربط VirusTotal ورسم خرائط MITRE ATT&CK وتحديد المؤشرات. | Kitploit
أدوات/GitHubGitHub/nimesh895/malware-analysis-follina-cve-2022-30190
التحليل الثابتتحليل الثغرات الأمنيةالتحقيق الجنائي الرقميتحليل البرمجيات الخبيثةاستخبارات التهديداتالتعلم والتعليم
GitHubnimesh895/malware-analysis-follina-cve-2022-30190

Malware-Analysis-Follina-CVE-2022-30190

مشاركة

تحليل ثابت خطوة بخطوة للبرامج الضارة لمستند استغلال Follina (CVE-2022-30190)، يغطي استخراج الملفات وربط VirusTotal ورسم خرائط MITRE ATT&CK وتحديد المؤشرات.

عرض المستودع
28منذ 10 أشهرلم تتم المراجعة بعد

Malware-Analysis-Follina-CVE-2022-30190

تحليل ثابت للبرمجيات الخبيثة – استغلال فولينا (CVE-2022-30190)

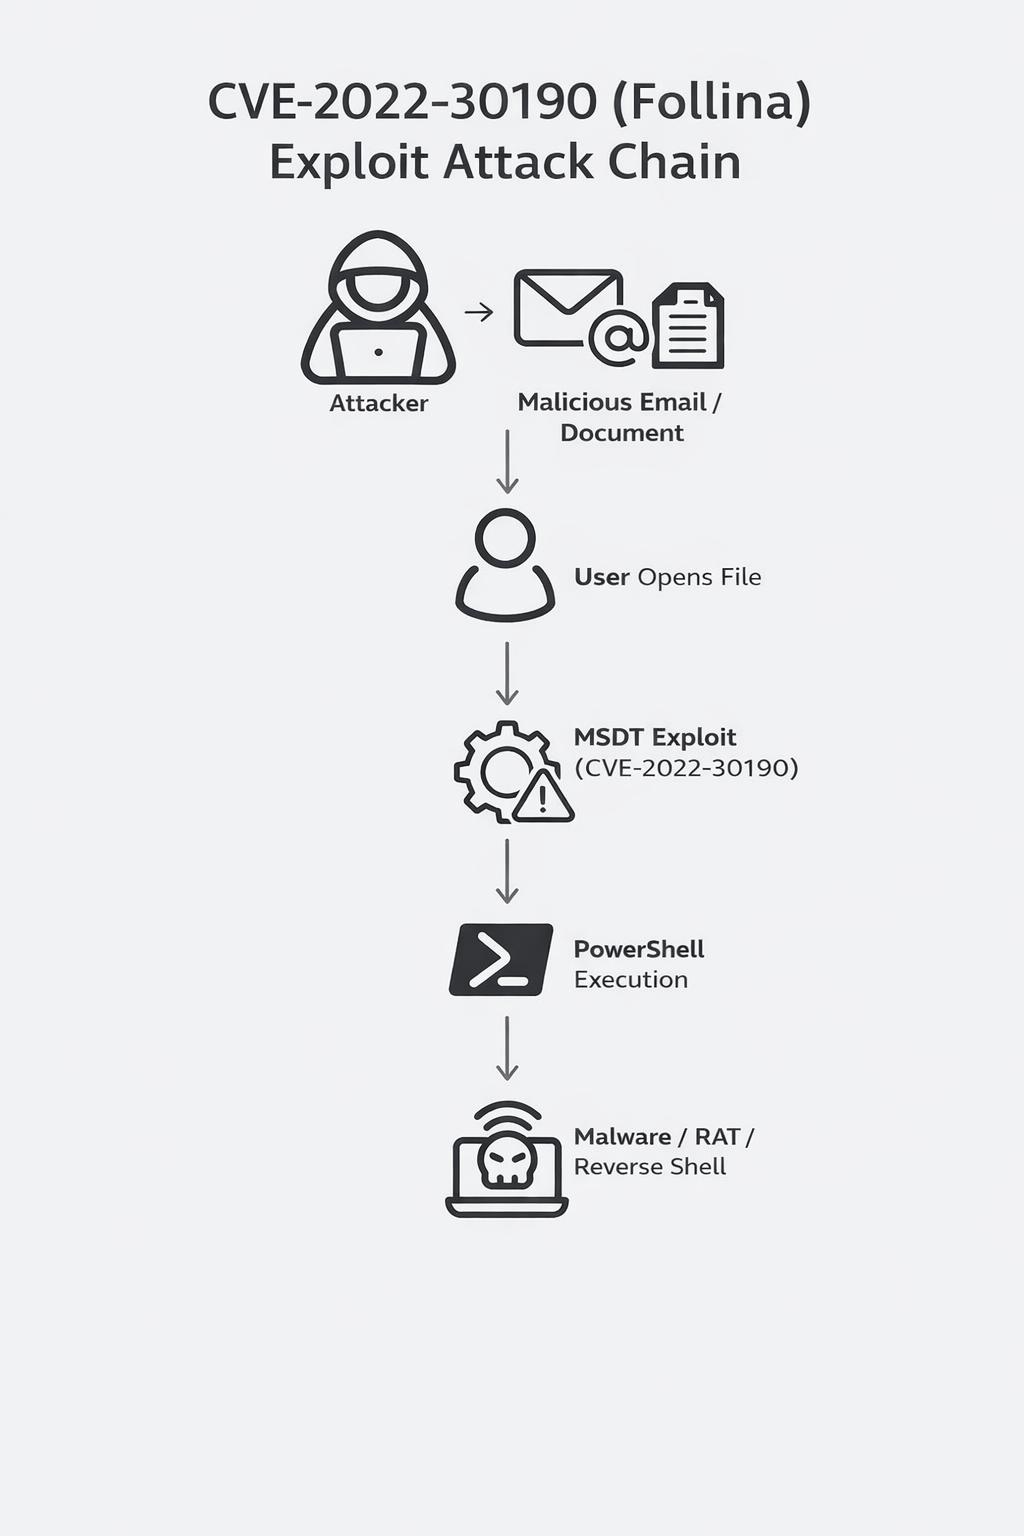
التحقيق في مستند Microsoft Word خبيث مخطط سير الهجوم

خلال جلسة عملية لتحليل البرمجيات الخبيثة على Kali Linux، صادفت ملفًا مشبوهًا باسم sample.doc. قررت إجراء تحليل ثابت منظم لفهم طبيعته وسلوكه دون تنفيذه.

يوثق هذا المستند الخطوات الدقيقة التي اتخذتها، والملاحظات التي سجلتها، والاستنتاجات التي توصلت إليها.

تم تنفيذ كل العمل في جهاز افتراضي معزول بنظام Kali Linux باستخدام Oracle VirtualBox.

الخطوة 1 – الملاحظة الأولية للملف

في البداية، حددت موقع الملف في مجلد Downloads/sample باستخدام مدير الملفات.
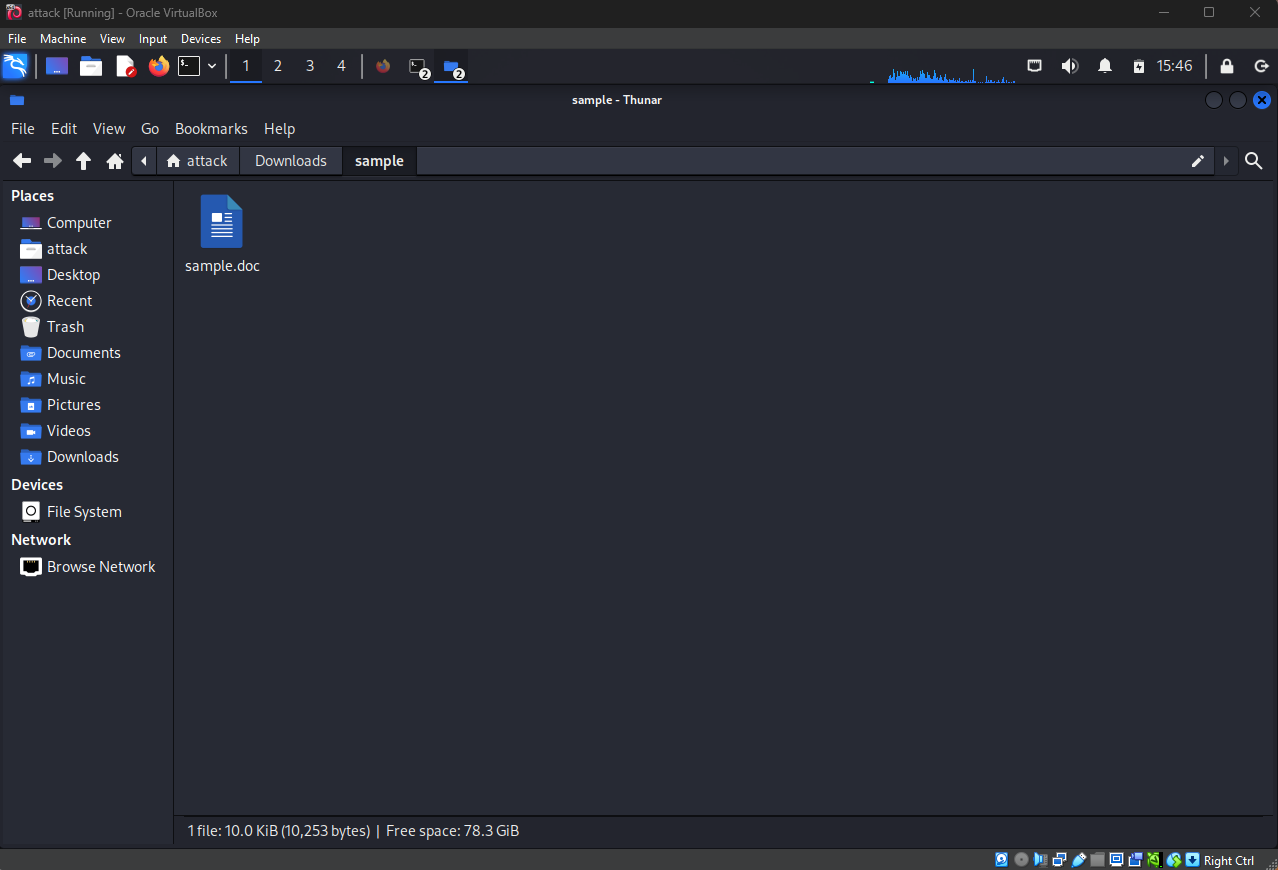
  • اسم الملف: sample.doc
  • الحجم الظاهري: 10.0 KiB (10,253 بايت)
  • ظهرت الأيقونة كمستند Word قياسي

الملف العينة ظاهر في مستكشف الملفات

عند هذه النقطة، كنت أشتبه بالفعل في أنه قد يكون خبيثًا نظرًا للسياق الذي حصلت عليه فيه، لذلك انتقلت مباشرة إلى التحقق من استخبارات التهديدات.

الخطوة 2 – الإرسال إلى VirusTotal والخصائص الأساسية

رفعت الملف إلى VirusTotal وتحققت فورًا من النظرة العامة:

  • SHA-256: 4aa240481afbe9fb62e7a6a4a9adbd1faf41f266b5f9feecdeb567aec096784
  • SHA-1: 06727ffda60359236a8029e0b3e8a0fd11c23313
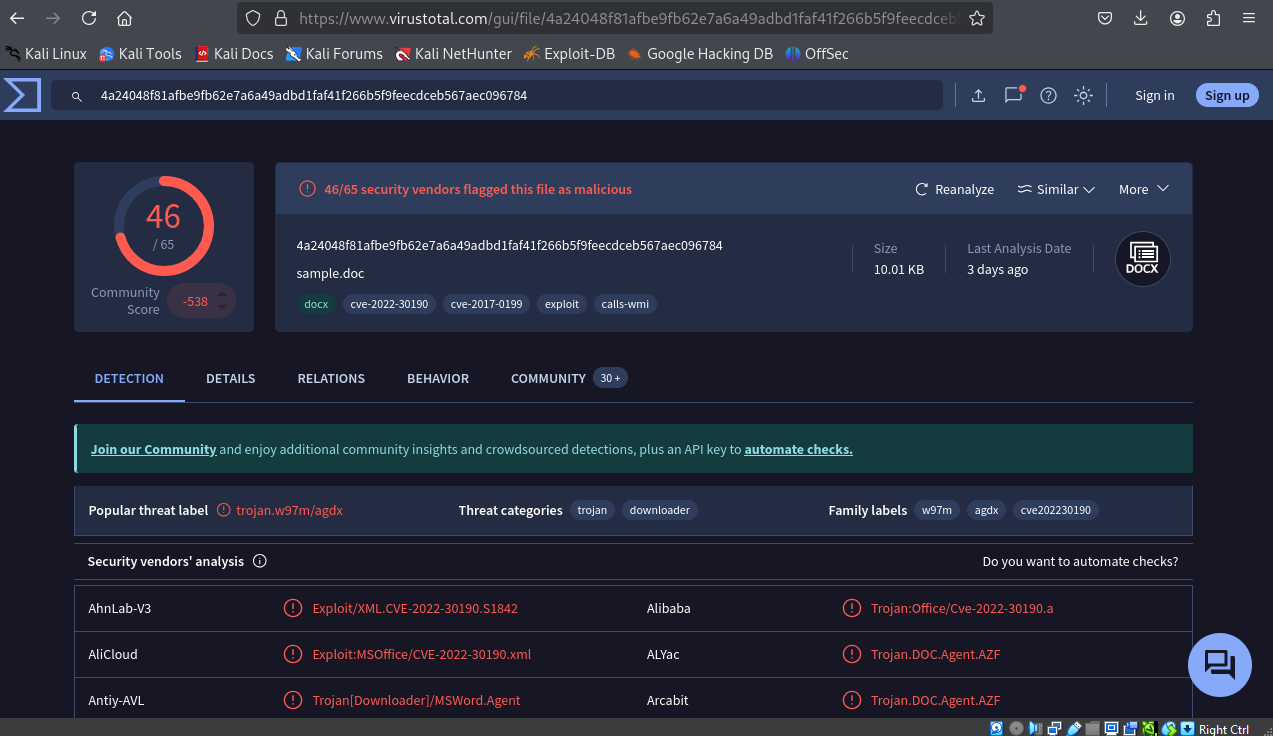
  • الاكتشاف: 46 / 65 من البائعين صنفوه كخبيث
  • نوع الملف المُبلَّغ عنه: Office Open XML Document (تنسيق Microsoft Word 2007+)
  • درجة المجتمع: سلبية جدًا (-538)
  • الوسوم الموجودة: docx, cve-2022-30190, cve-2017-0199, exploit, calls-wmi

هذا يشير بقوة إلى مستند قائم على الاستغلال بدلاً من برمجية خبيثة تقليدية تعتمد على وحدات الماكرو.
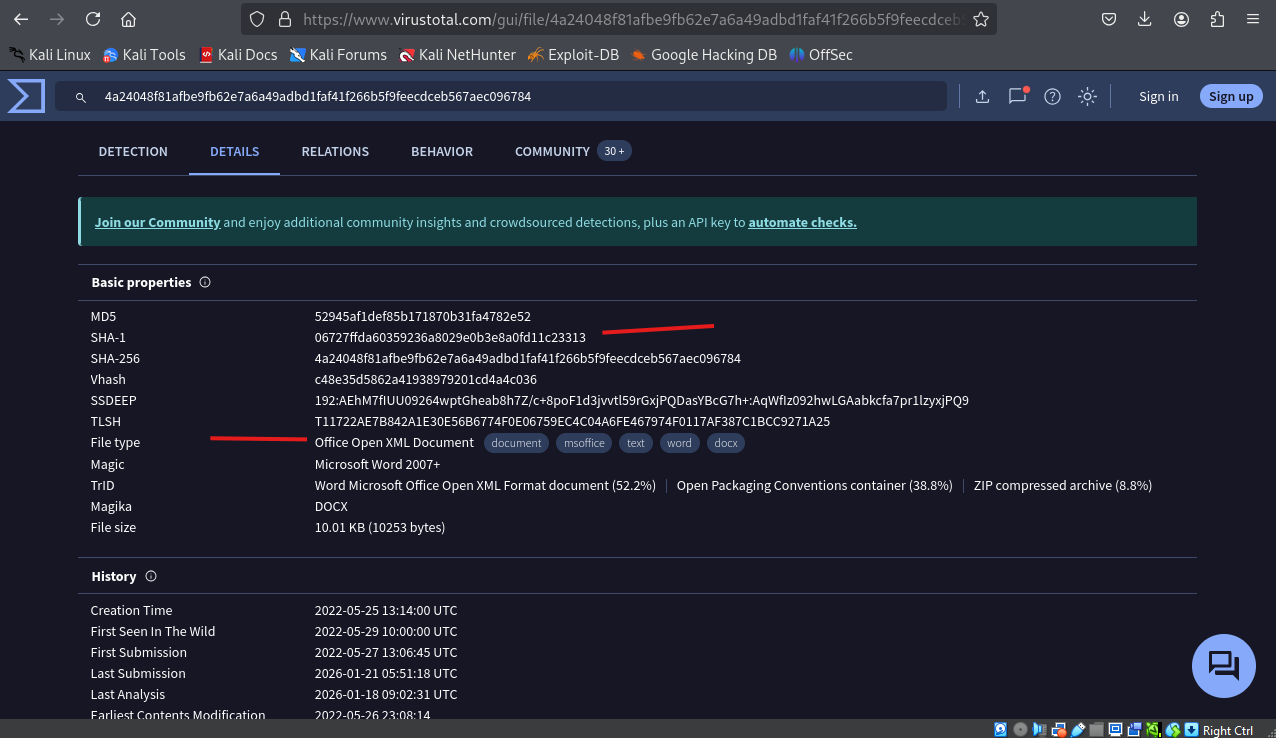
VirusTotal – التجزئة، نوع الملف والخصائص الأساسية

VirusTotal – نسبة الاكتشاف والوسوم الشائعة

الخطوة 3 – مراجعة تقنيات MITRE ATT&CK

في تبويب Behavior، فحصت مخطط MITRE ATT&CK الذي ربطه مجتمع / صناديق الرمل في VirusTotal بهذه العينة.

الأكثر صلة تحت تكتيك Execution:

  • T1559 – Inter-Process Communication (واضح وموسّع في لقطة الشاشة)
  • عدة حالات من T1203 – Exploitation for Client Execution
  • وكذلك T1059 – Command and Scripting Interpreter (على الأرجح استخدام PowerShell)

أشار هذا فورًا إلى تقنية تسيء استخدام آليات التواصل بين العمليات – وهي سمة مميزة جدًا لسلسلة إساءة استخدام Follina / MSDT.
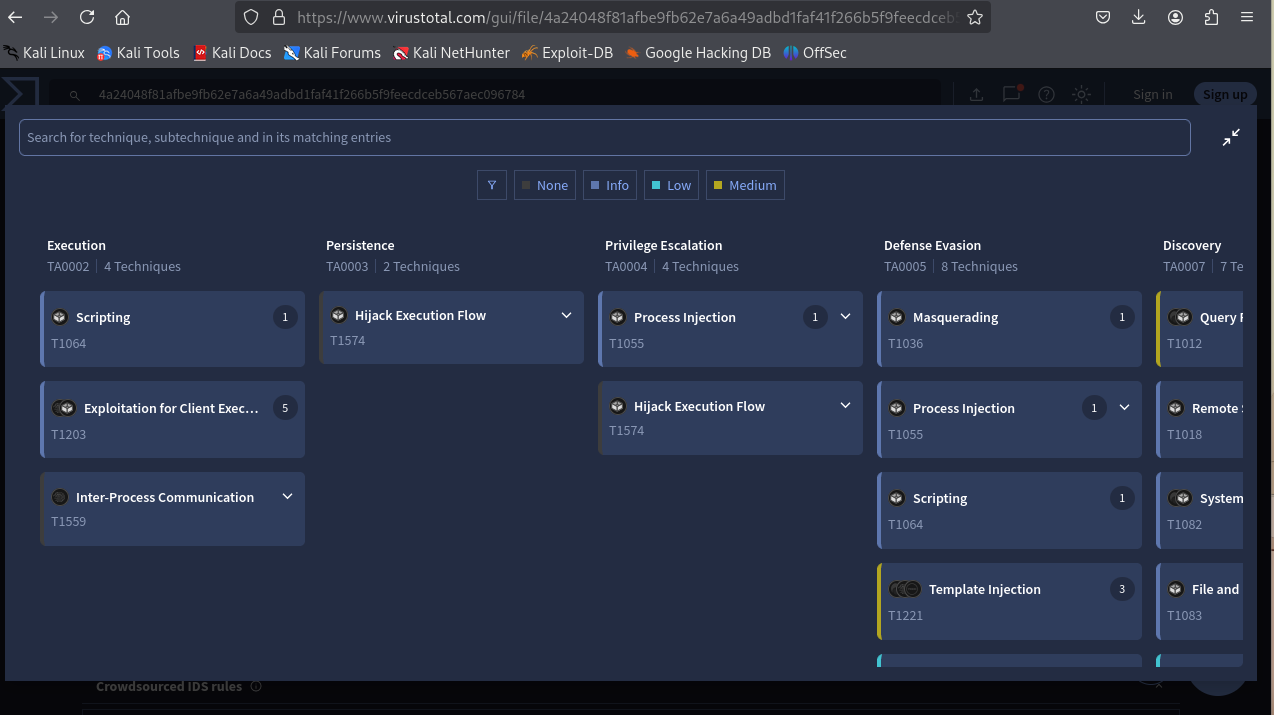
مصفوفة MITRE ATT&CK في VirusTotal – تم إبراز T1559

الخطوة 4 – تحليل عناوين URL المتصلة والعلاقات الخارجية

كشف قسم Relations → Contacted URLs عن أهم مؤشر:

عمليات جلب متعددة لنطاقات تحت xmlformats.com (انتحال لنطاقات مخطط Microsoft XML الشرعية)، خاصة المسارات التي تحتوي على:

  • /office/word/2022/wordprocessingDrawing/RDF842l.html
  • /office/word/2022/wordprocessingDrawing/RDF842l.html (مع اختلاف حالة الأحرف/الاختلافات)

يتم جلب عناوين URL هذه تلقائيًا عندما يعالج Microsoft Word العلاقة الخارجية داخل المستند.

هذه هي آلية التسليم الكلاسيكية لفولينا: مرجع HTML خارجي في document.xml.rels يؤدي إلى تشغيل معالج البروتوكول ms-msdt:.
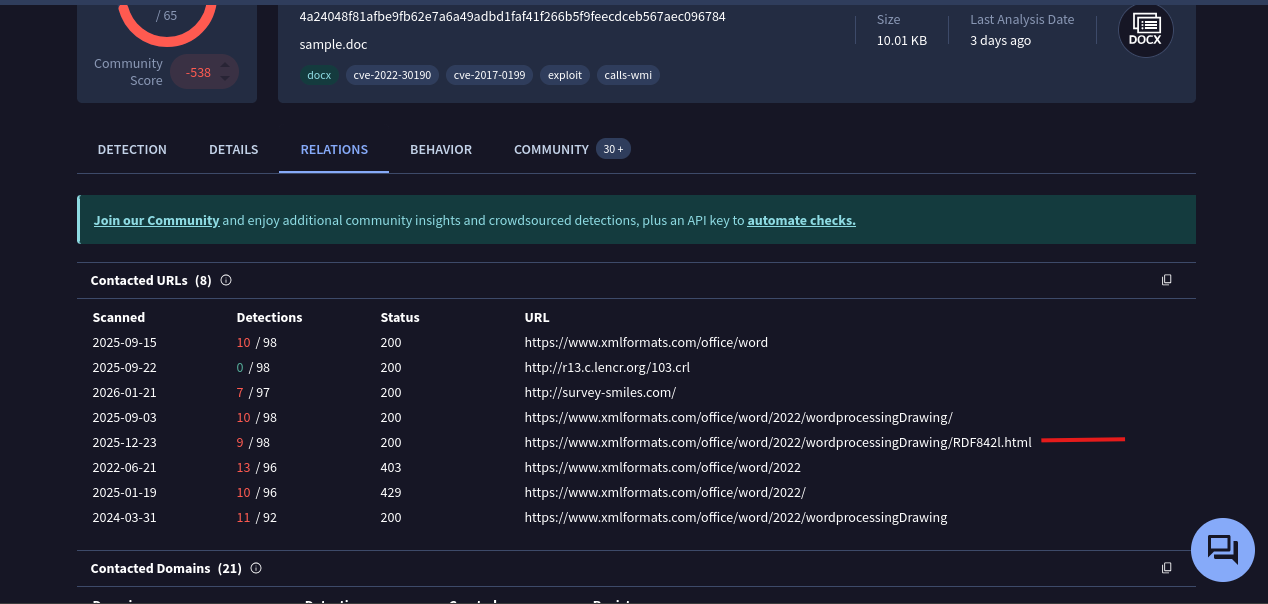
VirusTotal – عناوين URL المتصلة تُظهر نطاقات xmlformats.com المشبوهة

الخطوة 5 – استخراج بنية المستند

بمعرفة أن ملفات Office الحديثة هي أرشيفات ZIP، استخرجت المحتويات باستخدام unzip:

unzip sample.doc

أسئلة أو ملاحظات؟ → افتح issue أو تواصل عبر LinkedIn: www.linkedin.com/in/nimesh23

🛡️

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →