
 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit

 githubfoam/nxlog-ubuntu-githubactions
خط أنابيب CI لبناء nxlog-ce على Ubuntu مع اكتشاف ثغرة CVE-2020-35488، مما يتيح جمع السجلات الآلي والتدقيق الأمني في سير عمل GitHub Actions.
 pisut4152/sigma-rule-for-cve-2021-41773-and-cve-2021-42013-exploitation-attempt
 pisut4152/sigma-rule-for-cve-2021-22005-scanning-activity
قاعدة سيغما لكشف نشاط المسح الذي يستهدف CVE-2021-22005، مما يتيح كشف التهديدات وتحليل الاختراق القائم على السجلات.
 mitrecnd/whodat
Pivotable Reverse WhoIs / PDNS Fusion مع تتبع المسجلين والتنبيهات بالإضافة إلى API للاستعلامات الآلية (JSON/CSV/TXT)
 mthbernardes/artlas
نظام تحليل سجلات Apache في الوقت الفعلي
 d4vinci/eagleeye
نظام كشف تسلل قائم على المضيف ومراقبة للشبكة (مشروع تخرجي)
 withsecurelabs/flair
نص برمجي خفيف للتنفيذ الدفعي لاستحواذ شبه آلي على الأدلة الجنائية الرئيسية من أجهزة ويندوز، باستخدام أدوات نظام التشغيل الأصلية فقط لدعم الاستجابة…
 mrezqi/cve-2021-1675_carbonblack_huntingquery
استعلامات بحث CarbonBlack لاكتشاف استغلال PrintNightmare (CVE-2021-1675) عبر أحداث الملفات وتحميل الوحدات والعمليات، استنادًا إلى قواعد Sigma.
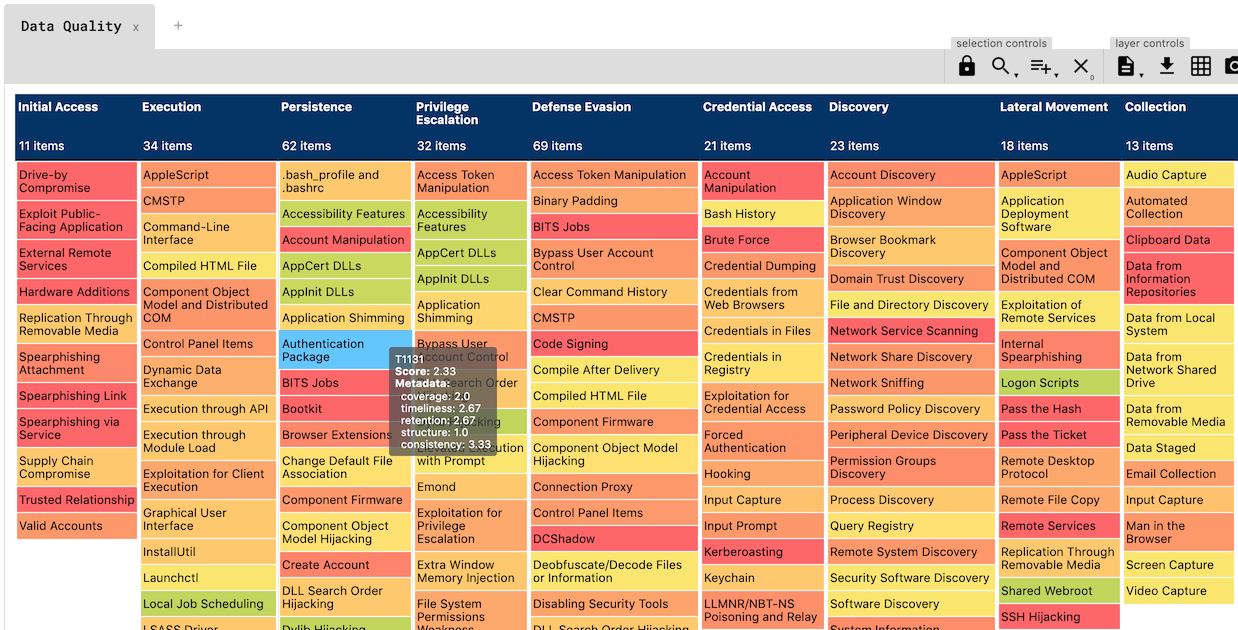 hxnoyd/ossem-power-up
أداة لتقييم جودة البيانات، مبنية على أساس OSSEM الرائع.
 packetsifter/packetsiftertool
PacketSifter هي أداة/سكريبت صُممت لمساعدة المحللين في غربلة تسجيلات الحزم (pcap) للعثور على حركة مرور جديرة بالملاحظة. تقبل PacketSifter ملف pcap…
 cyberdefenders/detectionlabelk
DetectionLabELK هو فرع من DetectionLab مع مجموعة ELK بدلاً من Splunk.

 jangeisbauer/gundog
gundog - الصيد الموجه في Microsoft Defender
 security-onion-solutions/security-onion
Security Onion 16.04 - توزيعة لينكس لمطاردة التهديدات ومراقبة أمن المؤسسات وإدارة السجلات
 cyberark/skywrapper
SkyWrapper يساعد في اكتشاف أشكال الإنشاء المشبوهة واستخدامات الرموز المؤقتة في AWS
 dcscoder/exchange_ioc_hunter
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
 adamrpostjr/cve-2021-27065
نصوص باورشيل سطر واحد سريعة للكشف عن webshells وملفات zip محتملة والسجلات.
 corelight/zeek-quic
محلل برو الذي يكتشف بروتوكول QUIC لجوجل








