
 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit

 corelight/community-id-spec
معيار مفتوح لتجزئة تدفقات الشبكة إلى معرّفات، يُعرف أيضًا باسم "Community IDs".
 corelight/conn-burst
حزمة Bro لتحديد الاتصالات المندفعة (كميات كبيرة من البيانات وتنتقل بسرعة).
 corelight/corelightforcrowdstrike
تطبيق Corelight لـ CrowdStrike LogScale وSIEM من الجيل التالي
 corelight/corelightforsplunk
تطبيق Splunk لدمج وتحليل بيانات كشف الشبكة من Corelight، مما يتيح البحث عن التهديدات في الوقت الفعلي والاستجابة للحوادث.
 corelight/elasticsearch_rules
نسخة Elastic من قواعد SOC prime watcher
 corelight/icanntld
نص برمجي لـ Zeek يستخدم قائمة النطاقات العلوية (TLD) الرسمية من ICANN مع إطار عمل Input Framework لاستخراج المعلومات ذات الصلة من استعلام DNS وتحديد…
 corelight/log-add-http-post-bodies
أضف مقتطفًا من جسم طلب POST إلى سجل HTTP الخاص بـ Bro
 corelight/phantom-playbooks
دفاتر تشغيل آلية للاستجابة للحوادث الأمنية لمنصة Splunk Phantom، تدمج سجلات Zeek وتحليل DNS واستخبارات التهديدات من VirusTotal للتحقيق في التنبيهات…
 corelight/raspi-corelight
سكربت Corelight@Home
 corelight/top-dns
قياس DNS الأعلى لـ Bro
 corelight/zeek-cheatsheets
مراجع سريعة لسجلات Zeek
 corelight/zeek-community-id
دعم Zeek لتجزئة تدفقات Community ID.
 corelight/zeek-cve-enrichment
سكربت Zeek وأداة Python لإثراء سجلات مراقبة أمن الشبكة بمعرّفات CVE لتحسين استخبارات التهديدات والربط بين الثغرات الأمنية.
 corelight/zeek-endpoint-enrichment-conn
إثراء سجل conn.log ببيانات EDR
 corelight/zeek-long-connections
حزمة Zeek لتتبع الاتصالات الطويلة للإبلاغ عنها قبل اكتمالها.
 corelight/zeek-openvpn
مكوّن إضافي لمحلّل بروتوكول OpenVPN الخاص بـ Zeek.
 corelight/zeek-quic
محلل برو الذي يكتشف بروتوكول QUIC لجوجل
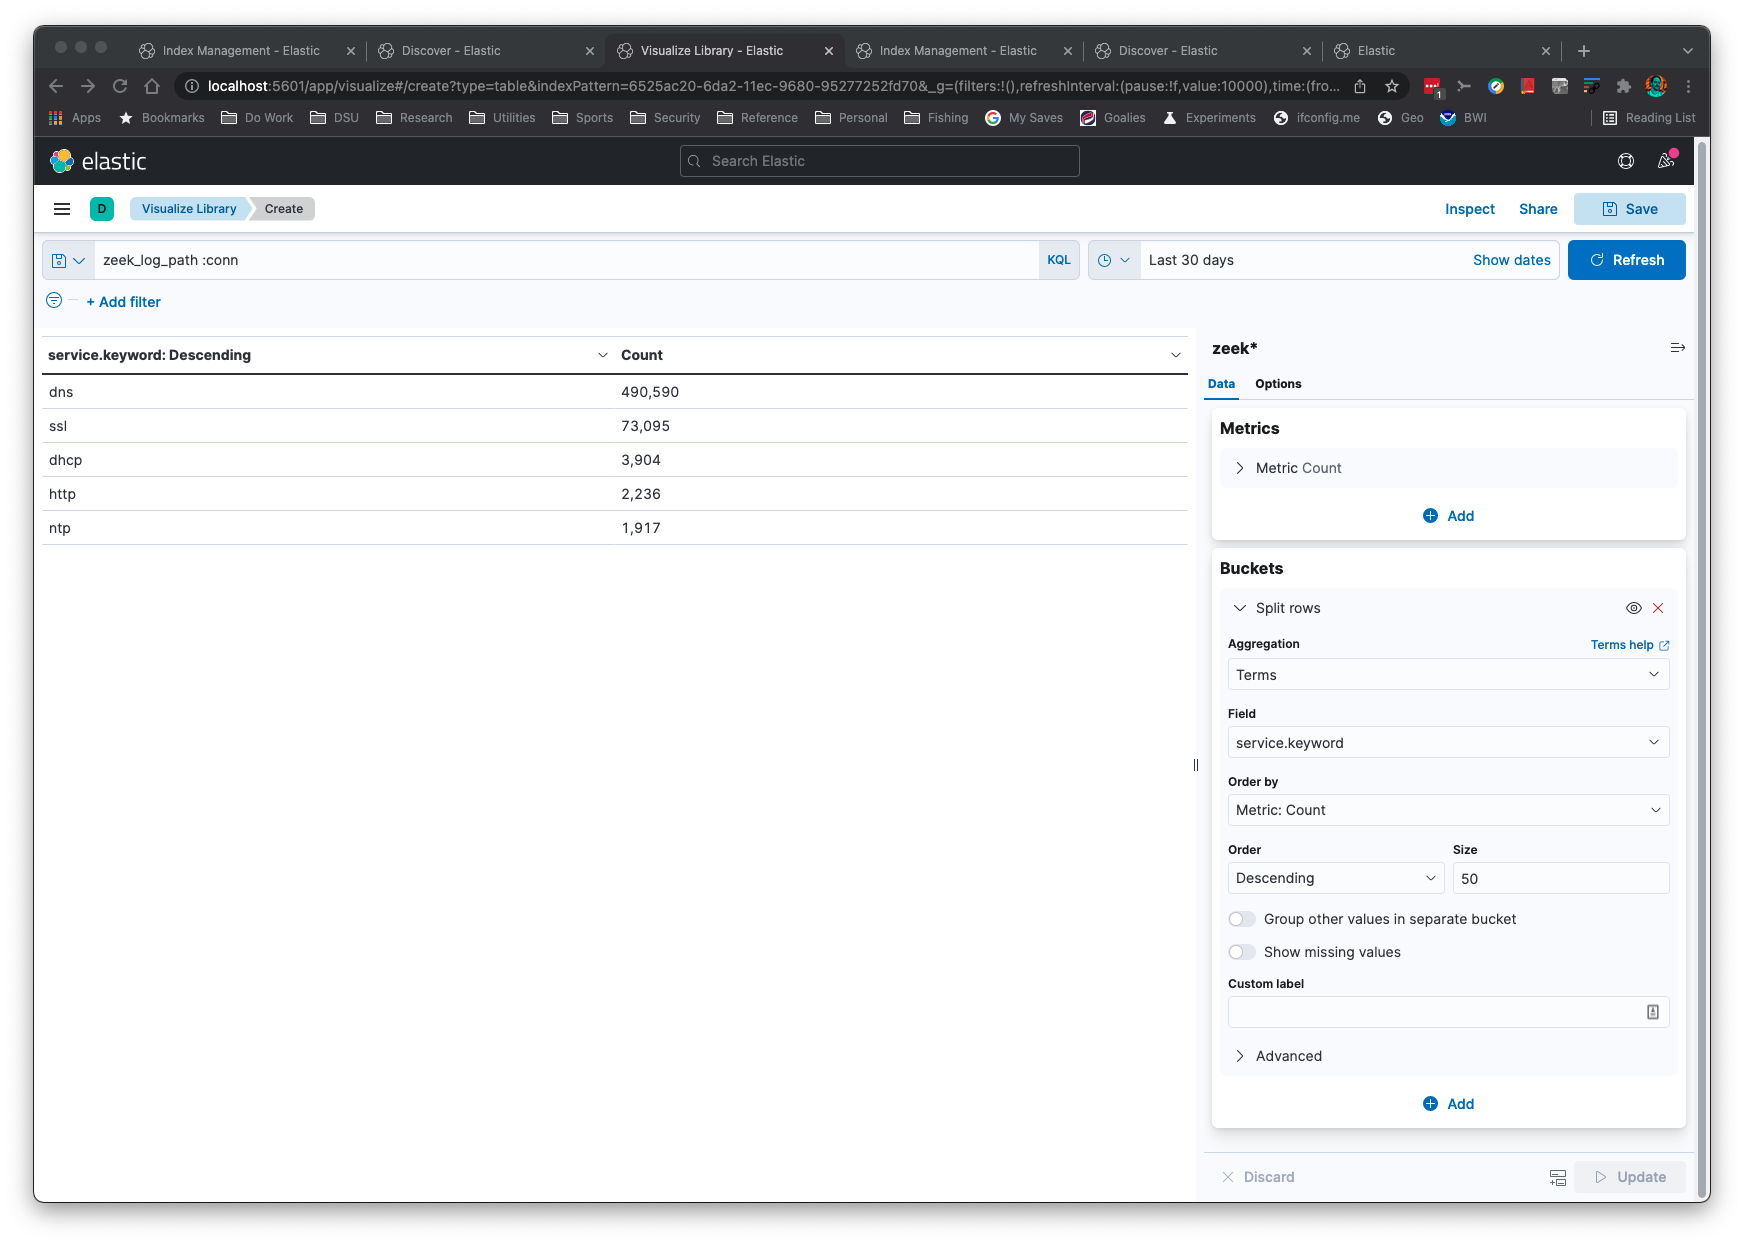 corelight/zeek2es
تطبيق Python لتصفية ونقل سجلات Zeek إلى Elastic/OpenSearch+Humio. يمكن لهذا التطبيق أيضًا إخراج سجلات JSON خالصة إلى stdout لمزيد من المعالجة!








