codecentric__spring-boot-admin_CVE-2022-46166_2-6-9

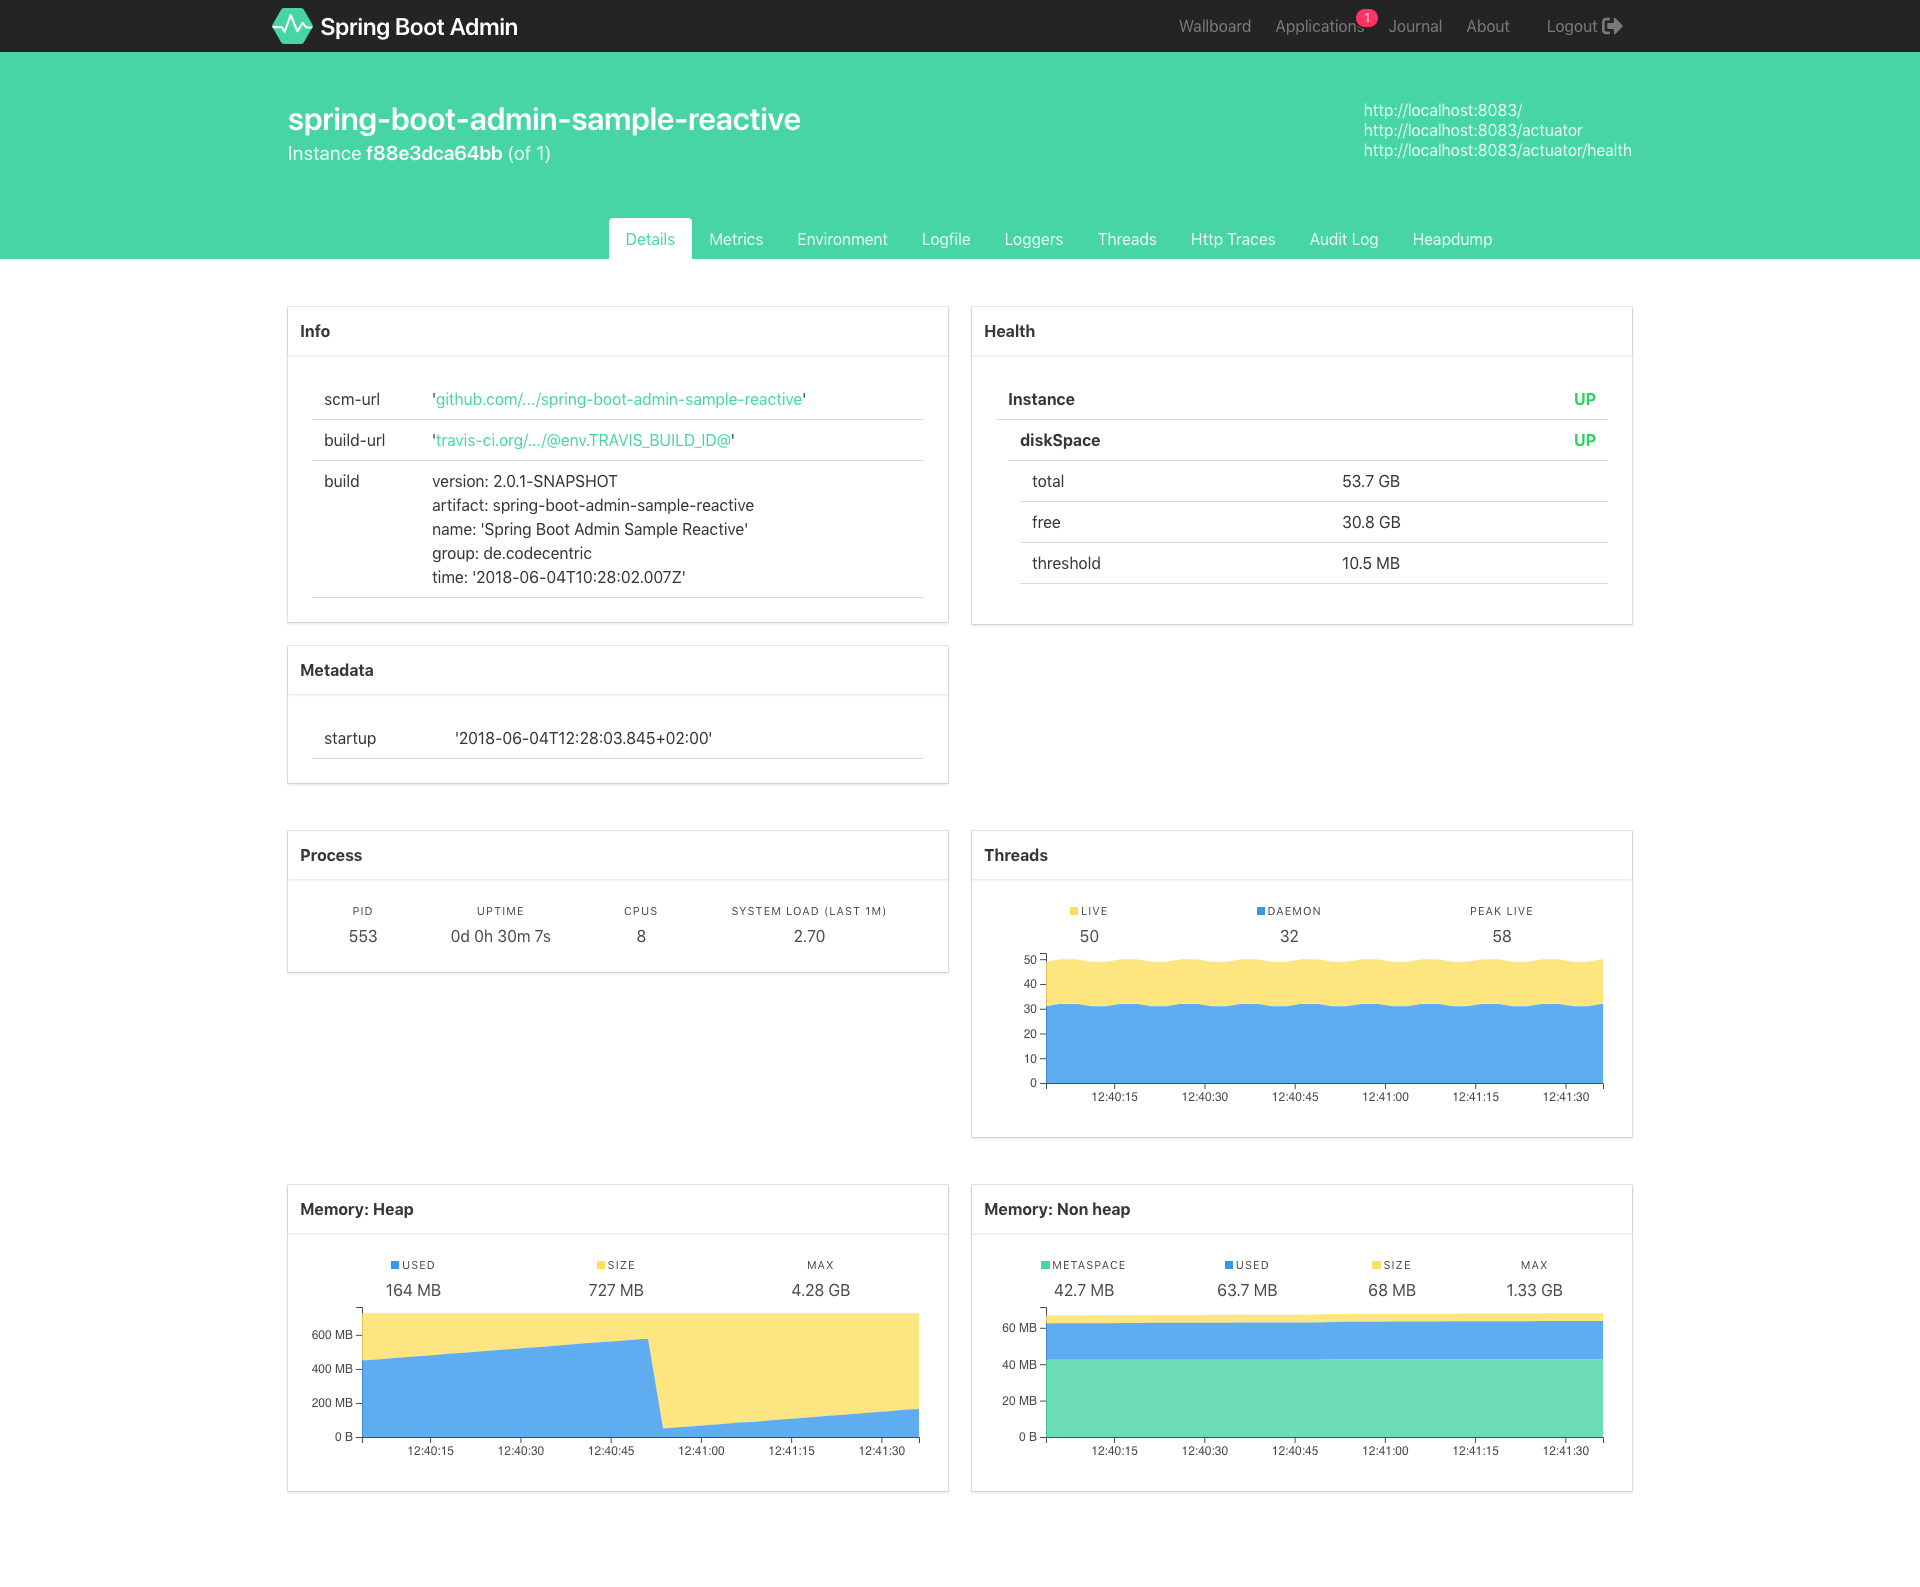
واجهة إدارية لمراقبة تطبيقات Spring Boot مع فحوصات الصحة والمقاييس وإدارة السجلات والتفاعل مع JMX وعرض تفريغ الخيوط.
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.

واجهة إدارية لمراقبة تطبيقات Spring Boot مع فحوصات الصحة والمقاييس وإدارة السجلات والتفاعل مع JMX وعرض تفريغ الخيوط.

أداة كشف وتحليل قائمة على استعلامات Kusto لثغرة CVE-2021-44228 (Log4Shell)، تتيح البحث السريع في السجلات وتحديد الاستغلال في بيئات Azure Data…

تحقق من الأحداث التي تشير إلى أجهزة غير متوافقة -> CVE-2020-1472

نص بايثون للبحث في سجلات Citrix NetScaler عن استغلال محتمل لـ CVE-2023-4966.

تم إجراء تقييم حيوي للأمن السيبراني على خادم Linux جامعي. أثناء التحليل، تم تحديد نشاط هجوم نشط، بما في ذلك محاولات تخمين كلمة المرور ومحاولات…

مشروع أمن سيبراني شامل يوضح اكتشاف وتخفيف CVE-2024-38063 باستخدام IDS والمراقبة القائمة على المضيف ومحاكاة هجوم في مختبر افتراضي.

أداة تحقيق جنائي لنظام ويندوز مبنية على Rust لمراقبة MFT في الوقت الفعلي، وبث سجلات الأحداث، وتعداد القنوات، مما يتيح تحليل النظام المباشر والاستجابة…

حزمة Zeek لكشف محاولات استغلال Log4j CVE-2021-44228 عبر حمولات رؤوس HTTP، وتنزيلات فئات Java عبر LDAP، وتنزيلات فئات Java من المرحلة الثانية، مع…

نص برمجي آلي للبحث الجنائي عن cve-2019-19781

تشغيل على خادم ManageEngine الخاص بك

التحقيق في محاولة حقن أوامر في PAN-OS المرتبطة بـ CVE-2024-3400، مع تحليل تسليم الحمولة والمعالجة الداخلية والتحقق من التنفيذ بناءً على الأدلة…

تجربتي الأولى في ورشة عمل عملية لصيد التهديدات من Intel 471، حيث قمت بالتحقيق في CVE-2023-46604 باستخدام Elastic SIEM واستخبارات الثغرات الأمنية وكشف…

يحتوي هذا المستودع على تحليل أكاديمي وتقني لـ CVE-2023-34362، ثغرة حقن SQL حرجة تؤثر على تطبيق MOVEit Transfer، وهي منصة نقل ملفات مؤسسية (MFT)…

أجرى تحقيقًا كاملاً لمركز عمليات الأمن (SOC) حول اختراق خادم Exchange بواسطة فدية Conti باستخدام Splunk 8.2.2. حلّل 28,145 حدثًا عبر مصادر سجلات…

بيئة تشغيل Modulith مع نشر ساخن، تكوين ديناميكي، RBAC المستند إلى JAAS، وتسجيل مركزي. يدعم تطبيقات REST/API، الويب، وSpring Boot مع إدارة عن بعد عبر…

يكتشف هذا السكربت بلغة PowerShell مؤشرات الاختراق المتعلقة بـ CVE-2025-53770 — وهي ثغرة RCE حرجة في Microsoft SharePoint. تم إنشاؤه بواسطة @n1chr0x و…

SOC والاستجابة للحوادث وعمليات الأمان (SecOps) لخوادم Linux في وكيل واحد: يتعلّم كل مضيف، ويراقبه بمستشعرات بدون رموز (zero-token)، ويفرز التهديدات…

أداة مفتوحة المصدر لفريق الدفاع الأزرق تحمي أنظمة Linux وWindows باستخدام أساليب متعددة للدفاع والكشف على مستوى المضيف والشبكة.