
 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit

 d4vinci/eagleeye
نظام كشف تسلل قائم على المضيف ومراقبة للشبكة (مشروع تخرجي)
 corelight/conn-burst
حزمة Bro لتحديد الاتصالات المندفعة (كميات كبيرة من البيانات وتنتقل بسرعة).
 synacktiv/forensic-msvpn
يحتوي هذا المستودع على قواعد Velociraptor artifact وChainsaw للمساعدة في اكتشاف نشاط Microsoft Remote Access VPN.
 wubinworks/magento2-cosmic-sting-patch
حل بديل (كإضافة Magento 2) لإصلاح ثغرة XXE CVE-2024-34102 (المعروفة باسم Cosmic Sting). إذا لم تتمكن من ترقية Magento أو لا يمكنك تطبيق التصحيح…
 shanika04/apache_skywalking
CVE-2020-9483 OR CVE-2020-13921
 verveindustrialprotection/cve-2021-44228-log4j
يوفر Fixlets وتحليلات BigFix لاكتشاف ثغرات Log4j (CVE-2021-44228، CVE-2021-45046، CVE-2021-45105) عبر أنظمة Windows وLinux، مع طرق اكتشاف متعددة…
 trnguyen03/activemq-ids-ips-lab
مختبر IDS/IPS لكشف ومنع RCE في Apache ActiveMQ (CVE-2023-46604) باستخدام GVM وNmap وSnort وiptables وUFW.
 shoucheng3/ff4j__ff4j_cve-2022-44262_1_8_13_fixed
إطار عمل لتبديل الميزات في Java يتيح التنشيط الديناميكي للميزات في وقت التشغيل، والوصول القائم على الأدوار، والتبديل القائم على AOP، والمراقبة،…
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
نظام آلي لمعالجة وتوزيع تدفق البيانات مع تكوين آمن، وتتبع المصدر، وهندسة إضافات قابلة للتوسيع لخطوط أنابيب الأمن السيبراني والمراقبة وتدفق الأحداث.
 trinadh465/external_tcpdump_cve-2018-14880
محلل حزم سطر أوامر لمراقبة الشبكة وجمع البيانات، يلتقط ويعرض حركة مرور الشبكة لاستكشاف الأخطاء وتحليل الأمان.
 trinadh465/external_tcpdump_cve-2018-14469
محلل حزم سطر أوامر لمراقبة الشبكة وجمع البيانات، يلتقط ويعرض حركة مرور الشبكة لاستكشاف الأخطاء وإصلاحها وتحليل الأمان.
 thecyberfairy/cve-lfi-lab
مختبر عملي للتحقيق في CVE-2025-39507 من منظور محلل SOC من المستوى الأول. يتضمن مراجعة السجلات في Microsoft Sentinel، وتحليل عناوين IP، ولقطات شاشة من…
 cert-hr/log4shell
يحتوي هذا المستودع على IoCs المرتبطة باستغلال CVE-2021-4428.
 kevin9480/security_incident_report
مشروع DFIR يعيد إنتاج سيناريو اختراق يعتمد على ثغرة React2Shell (CVE-2025-55182)، ويحلل ويستجيب لحادث الاختراق باستخدام سجلات Wazuh/Sysmon/Coraza WAF.
 tugcantopaloglu/openclaw-dashboard
🔐 لوحة تحكم آمنة للمراقبة في الوقت الفعلي لوكلاء OpenClow AI. المصادقة، التحقق الثنائي TOTP، تتبع التكاليف، التغذية المباشرة، متصفح الذاكرة والمزيد.
 sleuthco/clawshield-public
وكيل أمني لوكلاء الذكاء الاصطناعي. يفحص كل رسالة بحثًا عن حقن الأوامر (prompt injection)، والمعلومات الشخصية القابلة للتعريف (PII)، والأسرار. دفاع…
 neo23x0/mongobleed-detector
نص برمجي للكشف عن استغلال MongoBleed
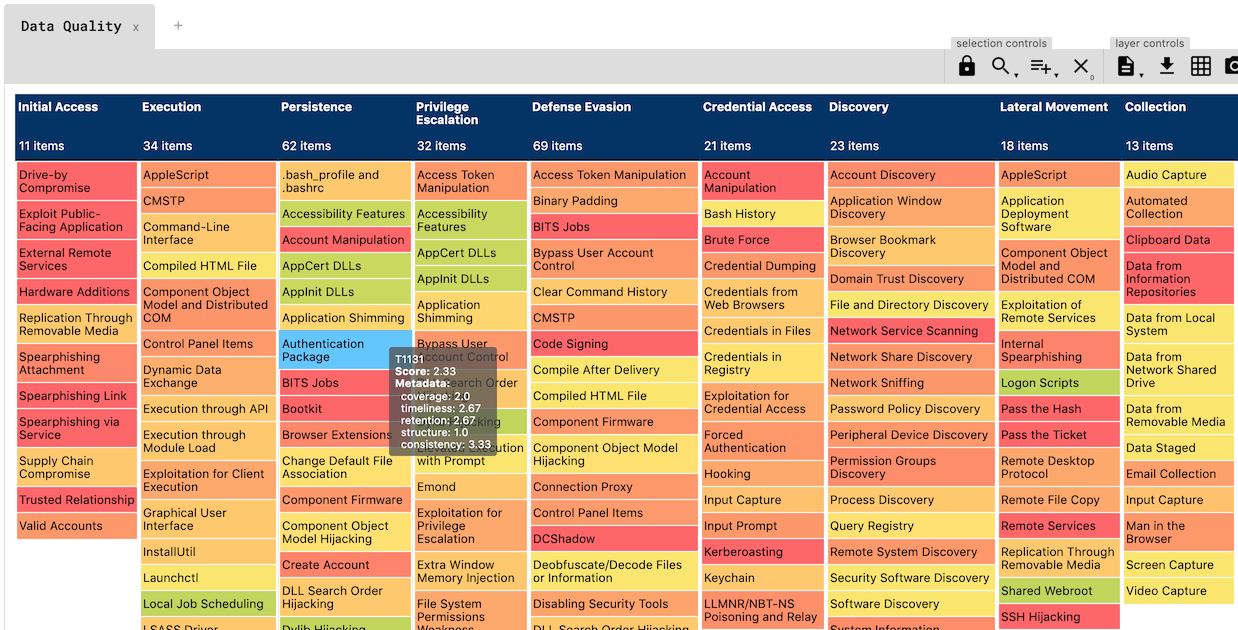 hxnoyd/ossem-power-up
أداة لتقييم جودة البيانات، مبنية على أساس OSSEM الرائع.








