
 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit

 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
أداة تقييم الثغرات والاختراقات CVE-2025-31324 & CVE-2025-42999
 corelight/corelightforcrowdstrike
تطبيق Corelight لـ CrowdStrike LogScale وSIEM من الجيل التالي
 corelight/zeek-endpoint-enrichment-conn
إثراء سجل conn.log ببيانات EDR
 karitamw/printnightmare-detection-mitigation-lab
مختبر أمني لنظام Windows مُنقّى يعرض إدارة Active Directory، واكتشاف المضيفين والشبكة، والتخفيف متعدد الطبقات لثغرة CVE-2021-34527.
 c3-h2/log4j_attacker_iplist
قائمة منسقة لعناوين IP للمهاجمين التي تستهدف ثغرة Log4j (CVE-2021-44228) لاستخبارات التهديدات والاستجابة للحوادث والدفاع عن الشبكة.
 atlas-ghostshell/cve-2025-27558_patching
تصحيح ثغرة CVE-2025-27558 التي أثرت على صورة linux الخاصة بي.
 adnansiyat/how-to-patch-cve-2025-32709
سير عمل حقيقي لتطبيق التصحيحات لـ CVE-2025-32709. من تثبيت التحديث السريع إلى التحقق من تنبيهات SIEM — هذا المستودع يوثق كل خطوة مع لقطات شاشة وأوامر…
 m2l33k/blockguard
BlockGuard هو وكيل لمنع فقدان البيانات (DLP) لنظام Windows يعترض ويتحكم في الوصول إلى الملفات على مستوى العملية. يضمن أن العمليات المصرح لها فقط —…
 deathbydata/php2shell-exposurehunt
مستودع لاصطياد التعرض لـ PHP2Shell والتحليل المرتبط به
 gmh5225/llm-guard-service
خدمة لتوفير الحماية ضد حقن الأوامر وهجمات كسر القيود والمحتوى الضار عند التفاعل مع خدمات الذكاء الاصطناعي.
 ngksiva/cpanel-forensics
# التحقيق الجنائي بعد CVE-2026-41940 (cPanel/WHM) — سكربت bash وقائمة تحقق
 trustedsec/sysmoncommunityguide
دليل مجتمع TrustedSec Sysinternals Sysmon
 logpresso/cve-2021-44228-scanner
ماسح الثغرات وتصحيح التخفيف لـ Log4j2 CVE-2021-44228
 justicerage/freedomfighting
مجموعة من البرامج النصية التي قد تكون مفيدة أثناء أنشطتك في النضال من أجل الحرية.
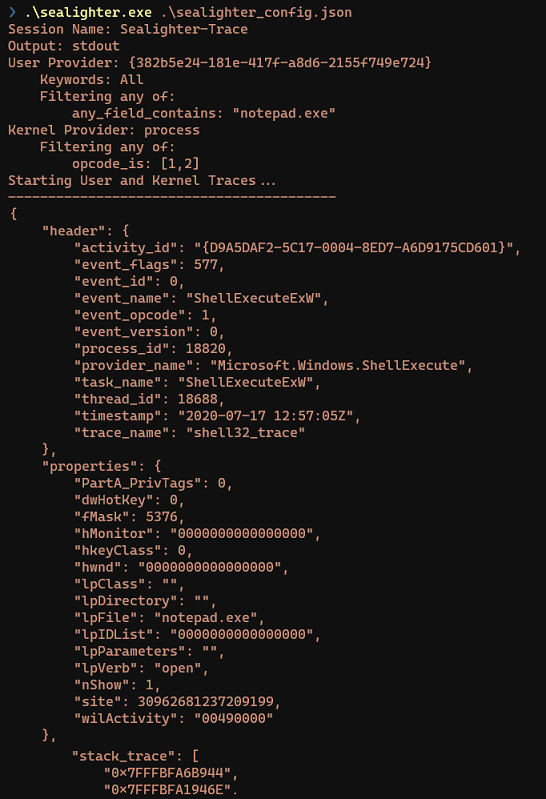 pathtofile/sealighter
أداة تتبع ETW وWPP لأبحاث الأمان. تشترك في موفريين متعددين، وتحلل الأحداث تلقائياً إلى JSON، وتدعم التصفية المتقدمة، والتخزين المؤقت، والإخراج إلى…
 mbabinski/sigma-rules
مستودع لقواعد كشف سيجما الخاصة بي.
 speytech/c-sentinel
المراقبة الدلالية لأنظمة يونكس - أداة استكشاف أنظمة خفيفة الوزن مبنية بلغة C مع تحليل مدعوم بالذكاء الاصطناعي
 iomoath/filewatchtower
FWT هي أداة تحليل أمني ومراقبة ملفات تستخدم أحداث Sysmon.








