
 #1
مناهج ودورات ومسارات منظمة لتعلم الأمن السيبراني والدفاع والاختبار المصرح خطوة بخطوة.
موصى به من Kitploit
 brodsbytes/cyberpup
تطبيق مجاني ومفتوح المصدر للأمن السيبراني للأشخاص غير التقنيين.
 cross-samuel1/soc-analyst-hub
محرك مجاني دون اتصال لمحللي SOC من المستوى الأول — قوائم تحقق للاستجابة للحوادث، وأدلة تشغيل لفرز التنبيهات، واستعلامات البحث عن التهديدات، وتأهيل…
 toxicbishop/supply-chain
دليل شامل لأمن سلسلة توريد البرمجيات. توفر هذه المخطوطة مفتوحة المصدر لمحترفي الأمن والمطورين استراتيجيات عملية للدفاع ضد تهديدات النظام البيئي.
 roninforge/roninforge-hono
إضافة Cursor لـ Hono v4 (إطار عمل ويب طرفي بلغة TypeScript). 59 حالة تراجع لنماذج LLM مع أزواج خاطئ/صحيح. مثبتة على hono ^4.12.19 (>= 4.9.7 لـ…
 roninforge/roninforge-angularjs-migration
إرشادات ترحيل AngularJS 1.x إلى Angular 18 لـ GitHub Copilot. مستودع المصدر للحقيقة لـ github/awesome-copilot/instructions/angularjs-to-angular-18.ins…
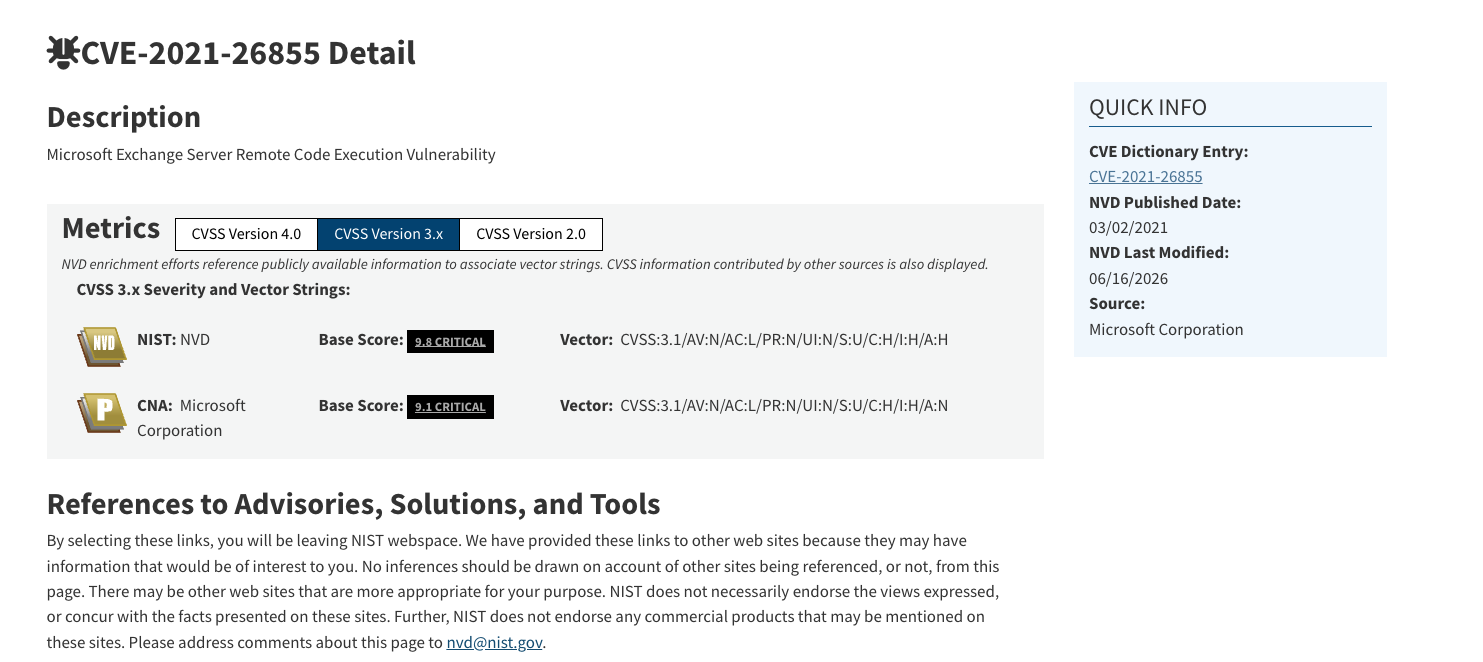 probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
مختبر عملي لفرز ثغرات CVE: تحليل إدخالات NVD، وفك ترميز ناقلات CVSS، وربط نقاط الضعف CWE، ووضع المخاطر في سياقها للاستغلالات البارزة مثل ProxyLogon.
 the-cyber-ledger/tcl-xss-labs
منصة تدريب تفاعلية ذاتية الاستضافة على XSS تحتوي على 33 تحدياً متزايد الصعوبة
 hrmtz/snet
CTF موجه بالذكاء الاصطناعي - اقتحم خادمًا حقيقيًا باستخدام Claude Code كمدرب لك
 jas502n/2024informationsecurityengineer
2024年信息安全工程师、2024InformationSecurityEngineer
 owasp/teach-appsec
وحدات تعليمية من OWASP تغطي أساسيات أمن التطبيقات بما في ذلك إدارة المخاطر، تطوير البرمجيات الآمنة، وأمن العمليات لمسارات تعلم منظمة.
 exp-docs/cve-2019-15588
مختبر CVE-2019-15588: ثغرة حقن الأوامر RCE
 gmh5225/kernel-ctf
مجموعة من تحديات CTF لاستغلال نواة Linux تغطي ثغرات تجاوز سعة المخزن المؤقت، والاستخدام بعد التحرير، وحالات التسابق للتعلم العملي في مجال الأمن.
 mbrandner-group/juiceshopgl
تطبيق ويب هشّ عمداً للتدريب الأمني، ومسابقات CTF، واختبار أدوات الأمان. يغطي ثغرات OWASP Top Ten والعيوب الواقعية.
 bunbuncodes/cpsc253_cybersecurityfinalprojectreports
تقرير مكتوب حول CVE-2024-38112
 ahmedmansour93/-unveiling-the-lessons-from-log4shell-a-wake-up-call-for-cybersecurity-
في ديسمبر 2021، اهتز عالم الأمن السيبراني باكتشاف ثغرة Log4Shell (CVE-2021-44228) المضمنة في مكتبة Apache Log4j واسعة الاستخدام. مع درجة CVSS تبلغ 10.
 firmianay/ctf-all-in-one
دليل CTF مفتوح المصدر يغطي Pwn والهندسة العكسية وأمن الويب، مع فصول منظمة وأمثلة محلولة وإعداد الأدوات للممارسة العملية.
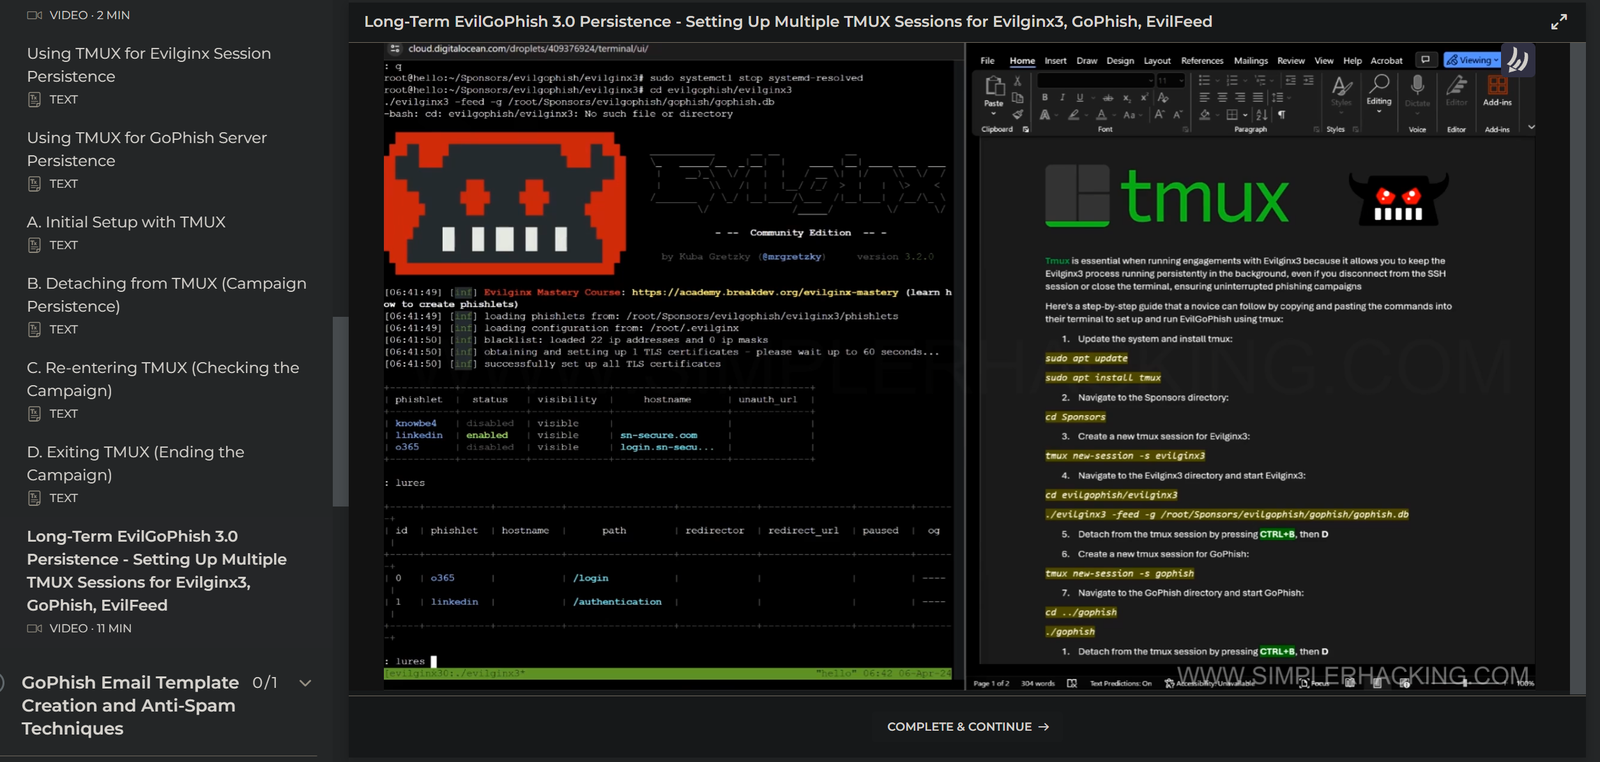 simplerhacking/evilginx3-phishlets
يوفّر هذا المستودع لمختبري الاختراق والفرق الحمراء مجموعة واسعة من قوالب التصيّد الاحتيالي الديناميكية المصممة خصيصًا للاستخدام مع Evilginx3. قد يتم…








