

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Triage-CVE-2021-26855-ProxyLogon---Microsoft-Exchange- — مختبر عملي لفرز ثغرات CVE: تحليل إدخالات NVD، وفك ترميز ناقلات CVSS، وربط نقاط الضعف CWE، ووضع المخاطر في سياقها للاستغلالات البارزة مثل ProxyLogon. | Kitploit
أدوات/GitHubGitHub/probablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-
تحليل الثغرات الأمنيةالتعلم والتعليمالاستجابة للحوادثمسارات ودورات التعلممختبرات وتدريب عملي
GitHubprobablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-

Triage-CVE-2021-26855-ProxyLogon---Microsoft-Exchange-

مختبر عملي لفرز ثغرات CVE: تحليل إدخالات NVD، وفك ترميز ناقلات CVSS، وربط نقاط الضعف CWE، ووضع المخاطر في سياقها للاستغلالات البارزة مثل ProxyLogon.

عرض المستودع
51منذ 4 أشهرلم تتم المراجعة بعد
مشاركة

الفرز: CVE-2021-26855 (ProxyLogon - Microsoft Exchange)

بالنسبة لهذا التمرين، كان الهدف هو ممارسة فرز ثغرة أمنية واقعية معروفة بالطريقة التي قد يتبعها فريق الأمن: قراءة تفاصيل CVE، وفهم درجة CVSS، والتفكير في مدى خطورتها الفعلية اعتمادًا على الموقف.

الخطوة 1: فتح CVE في NVD

ذهبت إلى قاعدة البيانات الوطنية للثغرات وبحثت عن CVE:

https://nvd.nist.gov/vuln/search#/nvd/home?resultType=records

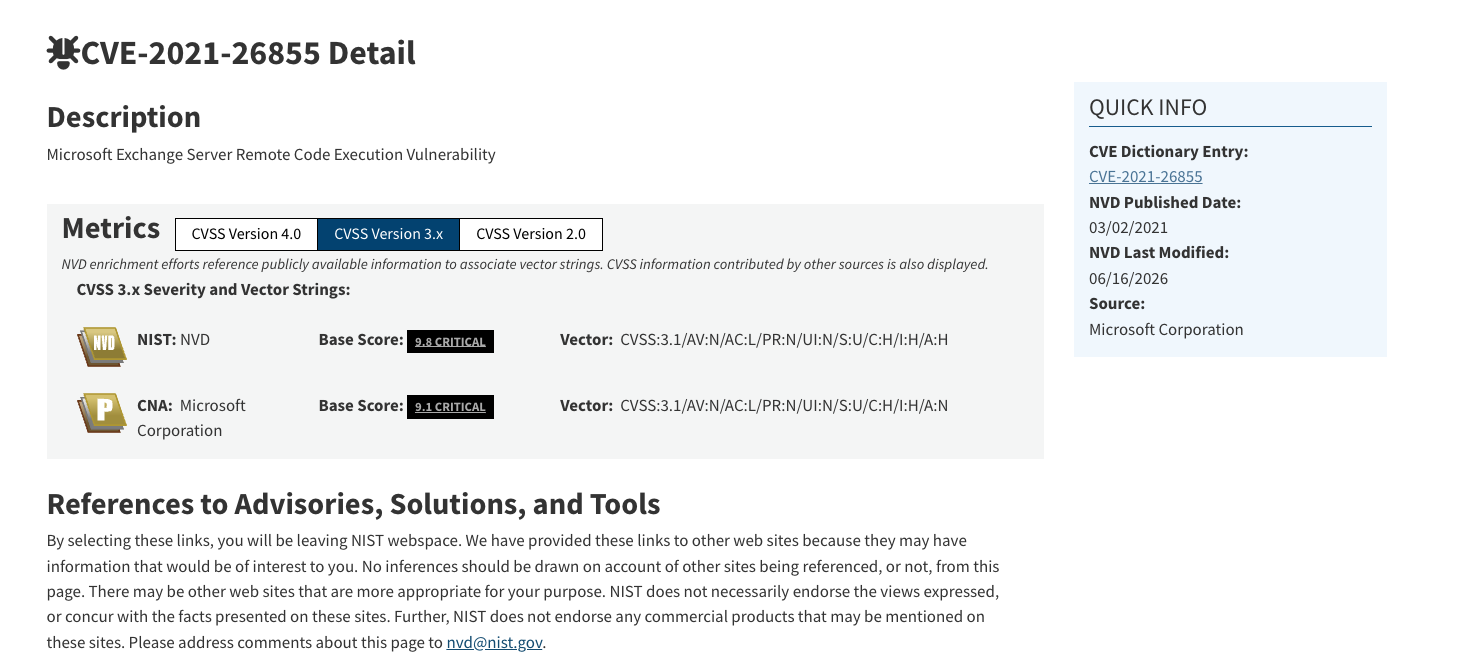
بحثت عن CVE-2021-26855 وفتحت صفحة النتائج.
صورة

الخطوة 2: تحديد الأصل ومدى التعرض للخطر

بعد قراءة الوصف، أجبت على بعض الأسئلة الأساسية لفهم ما هو معرّض للخطر فعليًا:

  • ما نوع البرنامج المتأثر؟ خادم
  • أين يعمل هذا البرنامج عادةً؟ أنظمة تشغيل Windows
  • ما الذي يجعله خطيرًا في المؤسسات؟ تنفيذ التعليمات البرمجية عن بُعد

الخطوة 3: تسجيل درجة CVSS الأساسية وسلسلة المتجه

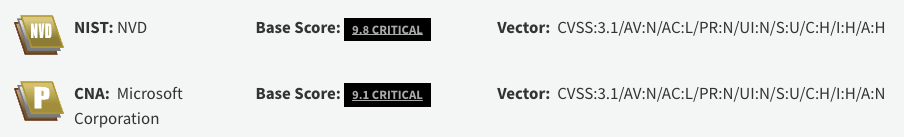
وجدت درجة CVSS وسلسلة المتجه المدرجتين على الصفحة:
صورة

الخطوة 4: تحليل سلسلة المتجه

راجعت سلسلة المتجه جزءًا بجزء لمعرفة ما يعنيه كل جزء فعليًا:

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • متجه الهجوم - شبكة
  • تعقيد الهجوم - منخفض
  • الامتيازات المطلوبة - لا شيء
  • تفاعل المستخدم - لا شيء
  • النطاق - غير متغير
  • السرية - عالية
  • السلامة - عالية
  • التوافر - عالية

ببساطة، هذا يعني أن المهاجم لا يحتاج إلى أي بيانات اعتماد أو تفاعل من المستخدم لاستغلال الثغرة، وإذا نجح في ذلك، يمكنه المساس الكامل بالسرية والسلامة والتوافر. ويشكل هذا المزيج جزءًا كبيرًا من السبب وراء التعامل مع هذا CVE كثغرة خطيرة تم استغلالها بنشاط في ذلك الوقت.

الخطوة 5: العثور على فئة CWE

تحققت من قسم تعداد نقاط الضعف (Weakness Enumeration) في صفحة NVD لمعرفة فئة الضعف الفعلية لهذه الثغرة.

فئة CWE المدرجة هي CWE-918: Server-Side Request Forgery (SSRF). بعبارات بسيطة، يعني هذا أن الخادم يستقبل عنوان URL أو طلبًا من مصدر آخر ويقوم بجلبه، دون التحقق بشكل صحيح من أن الطلب يتجه فعليًا إلى الوجهة المخصصة له.

الخطوة 6: الإجابة على سؤال المخاطر

فكرت فيما إذا كنت سأعتبر هذا الخطر أعلى أم أقل في سيناريوهين مختلفين.

السيناريو 1: البرنامج الضعيف يعمل ويمكن الوصول إليه. خطر أعلى. تتيح هذه الثغرة للمهاجم الوصول إلى صناديق البريد والملفات التي لا يملكها، وتنفيذ التعليمات البرمجية أو إجراء تغييرات على النظام.

السيناريو 2: البرنامج الضعيف مثبت على جهاز مطفأ ولا يمكن الوصول إليه. خطر أقل. بدون طاقة أو اتصال بالشبكة، لا توجد طريقة للمهاجم للوصول فعليًا إلى الخادم لاستغلال الثغرة في المقام الأول.

الخلاصة

كان هذا التمرين تذكيرًا جيدًا بأن درجة خطورة CVE ليست الصورة الكاملة؛ فالخطر الفعلي يعتمد أيضًا على السياق، مثل ما إذا كان النظام الضعيف قابلاً للوصول إليه من الأساس. الثغرة الحرجة على جهاز غير متصل بالشبكة تمثل خطرًا مختلفًا تمامًا عن نفس الثغرة على خادم مباشر مواجه للإنترنت.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




