
 #1
مناهج ودورات ومسارات منظمة لتعلم الأمن السيبراني والدفاع والاختبار المصرح خطوة بخطوة.
موصى به من Kitploit
 jgalego/hiddensteps
HiddenSteps — منصة ذكاء سير عمل شخصية تعتمد مبدأ "المحلية أولاً"
 owasp/security-culture
مستودع OWASP Security Culture
 systemslibrarian/crypto-lab-merkle-proofs
عرض توضيحي لشجرة ميركل يعمل في المتصفح — أنشئ شجرة، أنشئ براهين الإدراج، أعد حساب تجزئة الجذر تجزئة بتجزئة، وأعد تنفيذ هجمات RFC 6962 second-preimage…
 alzeaty1/security-writeups
شروحات CTF وسكربتات تعليمية لأمن الويب وتقنيات مكافآت الثغرات وتحليل الأدلة الجنائية للشبكات، مع نسخ بقيم فارغة للممارسة العملية.

 rdelasierra-uy/portfolio
عرض احترافي: تقارير Hack The Box، تقارير، دراسات حالة GRC (ISO 27001/27002/27005/27035، ISO 31000 + MAGERIT)، نصوص تقوية ومسار eJPT -> ISO 27001 Lead…
 owasp/blt
Monorepo of OWASP Bug Logging Tool projects: crowd-sourced vulnerability reporting, bug bounty workflows, CVE namespace, autopatching, and security…
 cappricio-securities/cappriciosec-university
تطبيق تعليمي إلكتروني للمتسللين للناطقين بالتاميلية
 nu11secur1ty/python
مجموعة منتقاة من نصوص بايثون التعليمية والدروس لاختبار الاختراق وأمن الويب وتقنيات الاستغلال، مصممة لتعليم الأمن والتعلم العملي.
 ninedeadeyes/s.p.a.r.k--standard-python-ascii-rpg-kit-
محرك ألعاب Python خفيف الوزن لتقمص الأدوار ثنائي الأبعاد بتقنية ASCII
 pathakabhi24/llm-mcp-security-field-guide
الدليل الأكثر شمولاً لأمان LLM + MCP أي متوافق مع OWASP، CVEs حقيقية، قوائم تحقق قابلة للتنفيذ
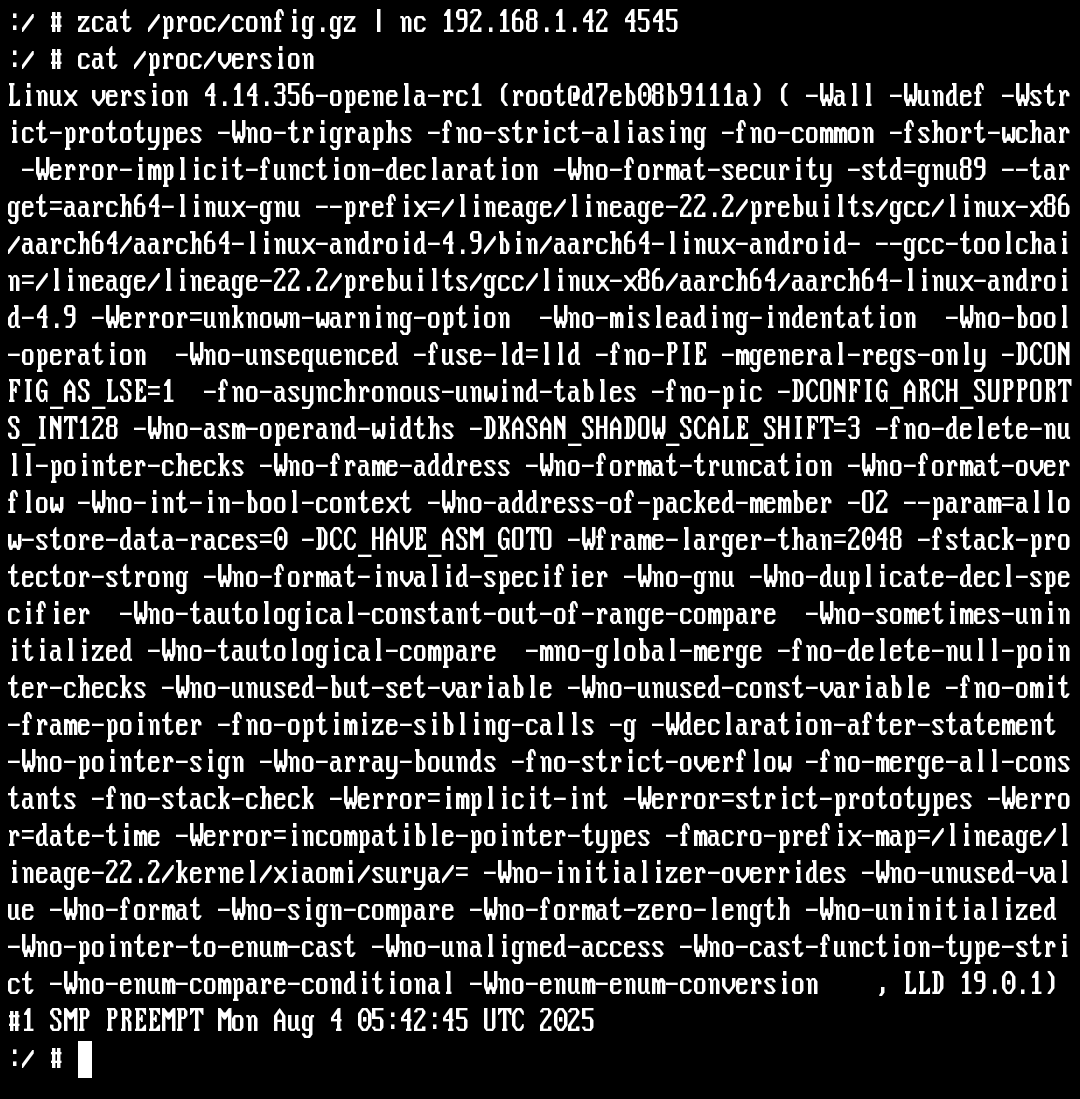 akabulous/so_you_want_to_build_a_nethunter_kernel
دليل خطوة بخطوة لبناء نوى Kali NetHunter مخصصة لنظام Android: جلب المصدر، اختيار سلسلة الأدوات، التجميع المتقاطع، والحرق.
 appsec-forge/appsec-forge
قاعدة معرفة أمنية منظّمة مع حالات مستوحاة من بيئات الإنتاج: تحليل الثغرات، شرح الاستغلال، المعالجة، وDevSecOps لفرق الهندسة.
 wattocyber/bug-bounty-library
مكتبة منهجيات منسّقة لصيد الثغرات (bug bounty) تتضمن أدلة تشغيل (runbooks)، وخطط استكشاف/اختبار (recon/fuzz playbooks)، وقوائم تحقق، وأدوات مساعدة…
 jduck/csw-slides-2024
شرائح لتطوير البرمجيات الآمنة في 2024 في CanSecWest
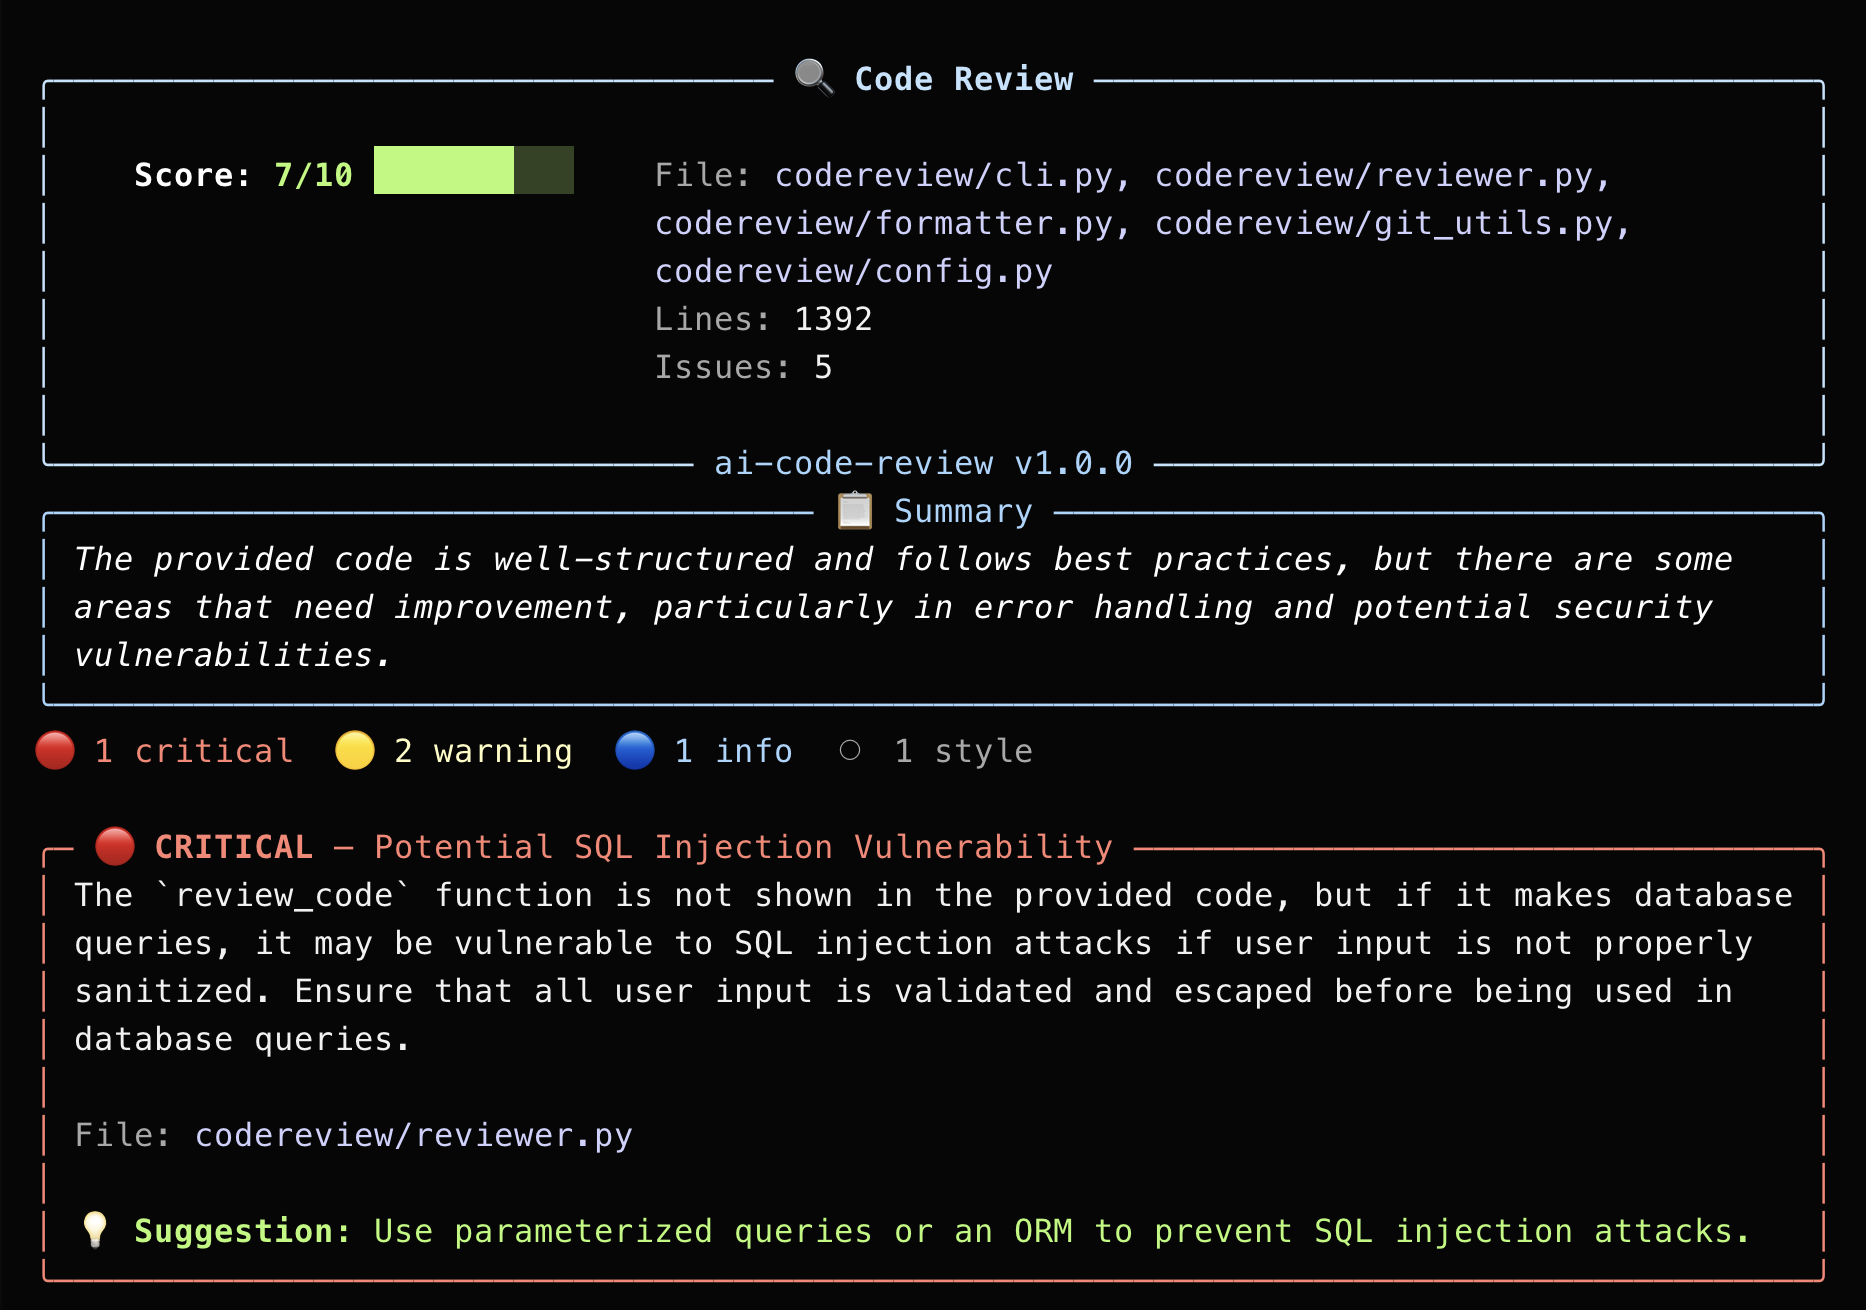 jaydendancer12/ai-code-review
أداة CLI مدعومة بالذكاء الاصطناعي تراجع الكود بحثًا عن الثغرات الأمنية والأخطاء والأنماط المعاكسة باستخدام نماذج اللغات الكبيرة. تدعم المزودين…
 nu11secur1ty/oscp
مواد معملية وموارد تدريبية للتحضير لشهادة OSCP، بما في ذلك تمارين اختبار الاختراق وسيناريوهات التدريب العملي على الأمان.
 owasp/wafec
إطار معايير تقييم منظم لتقييم جدران حماية تطبيقات الويب (WAFs)، مما يمكن المستخدمين والبائعين والأطراف الثالثة من مقارنة الملاءمة عبر حالات الاستخدام…








