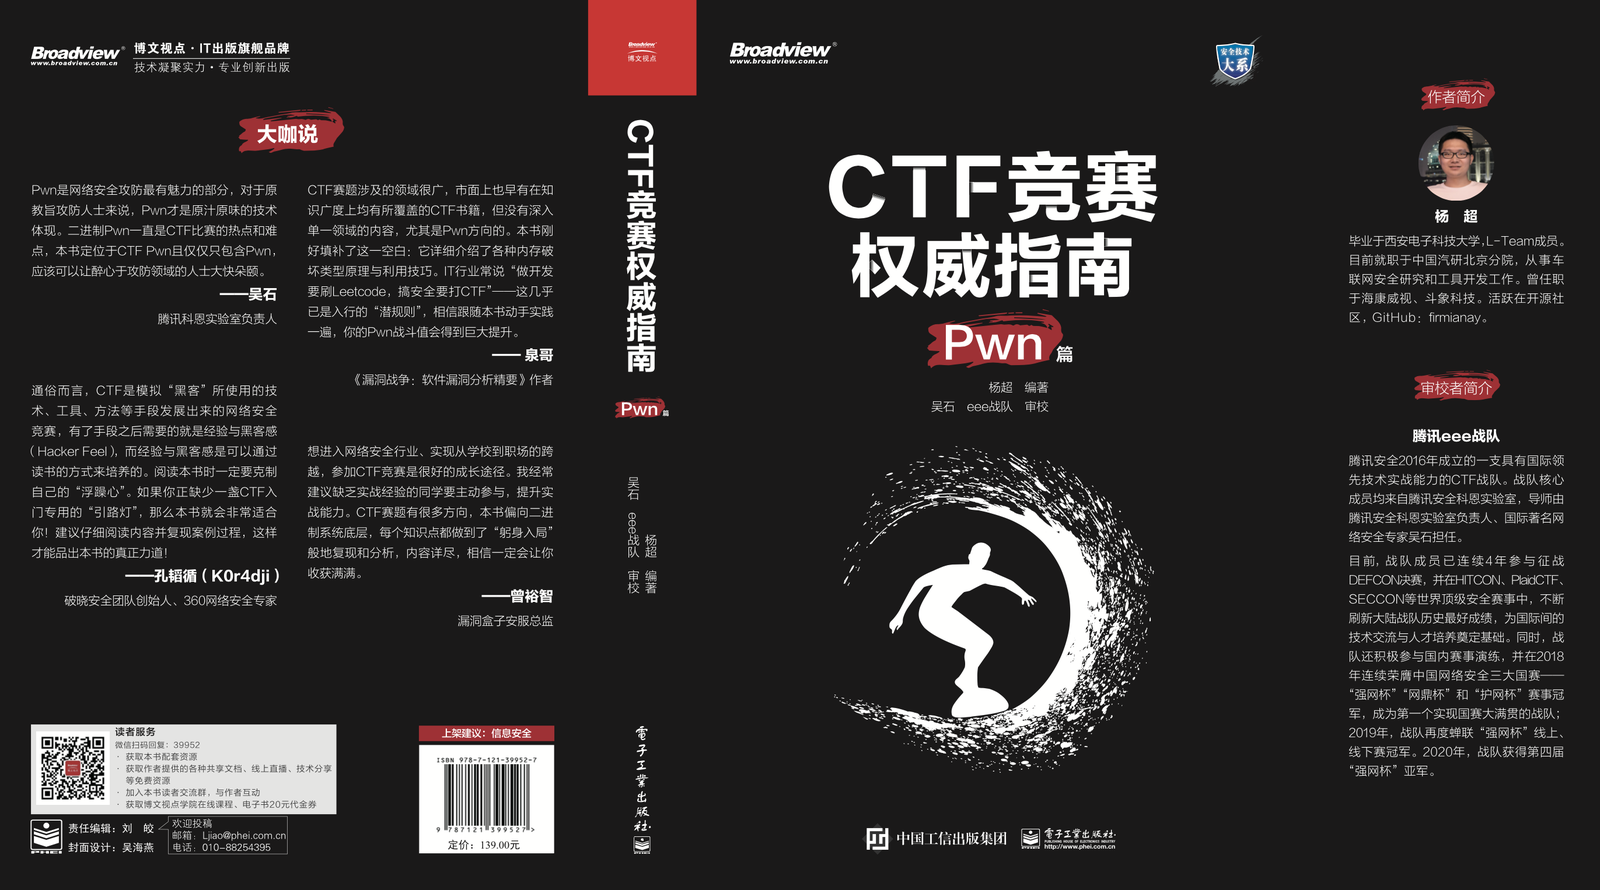
دليل CTF مفتوح المصدر يغطي Pwn والهندسة العكسية وأمن الويب، مع فصول منظمة وأمثلة محلولة وإعداد الأدوات للممارسة العملية.
كتاب «الدليل المرجعي لمسابقات CTF (قسم Pwn)» (تأليف يانغ تشاو، مراجعة وتدقيق وو شي وفريق eee) متوفر الآن للبيع!!! الشراء من JD الشراء من Dangdang
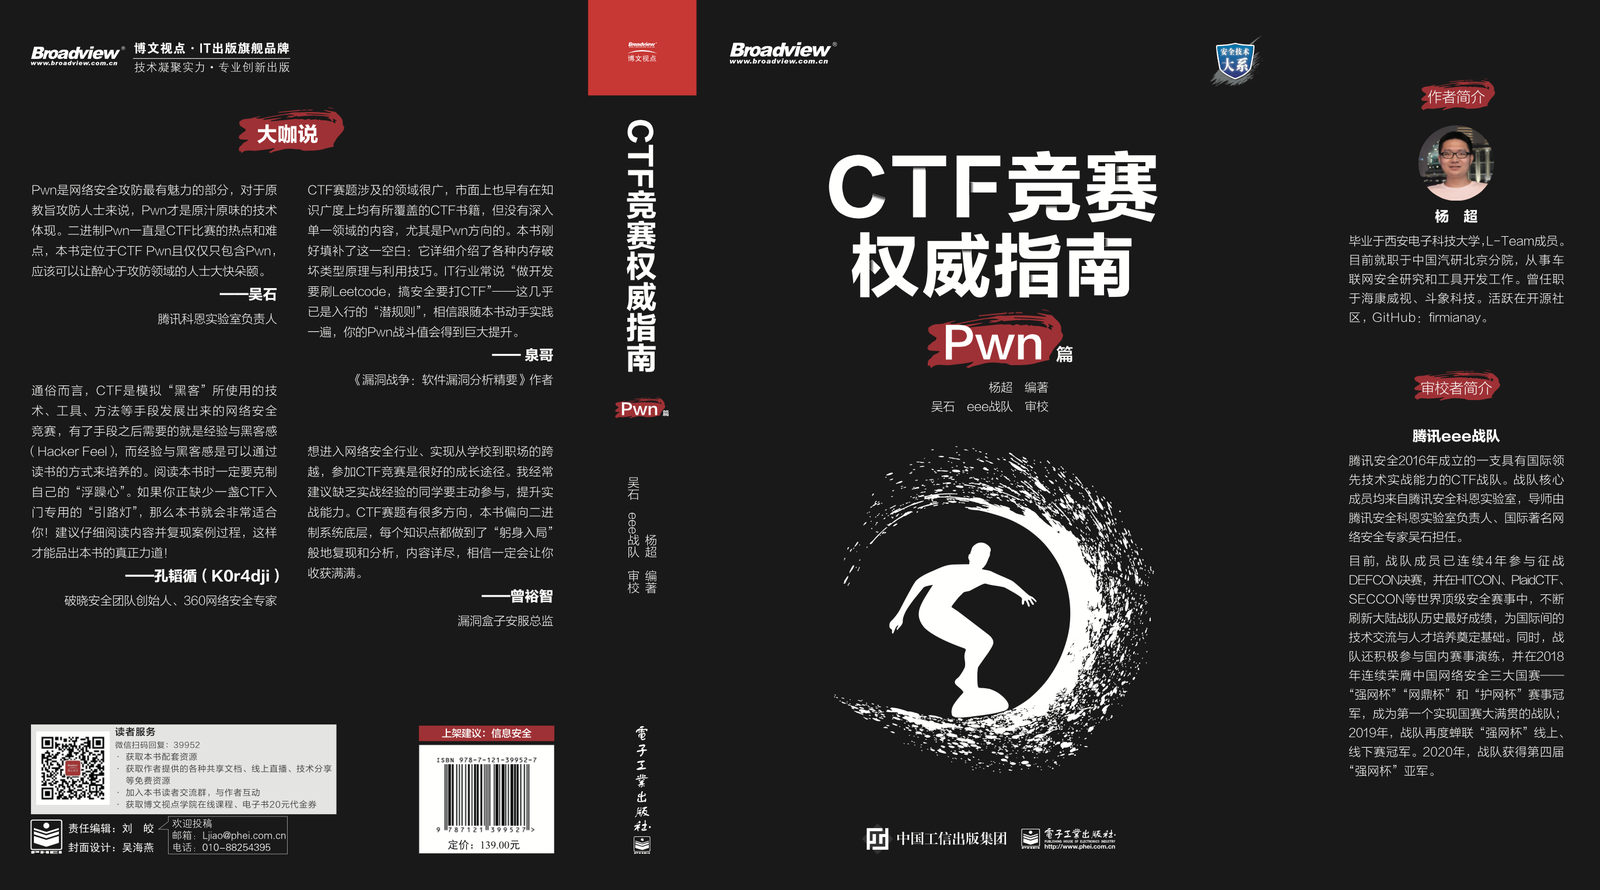
يستهدف هذا الكتاب بشكل أساسي المبتدئين في CTF Pwn، ويركز على أمن الملفات الثنائية في Linux. يتألف الكتاب من 12 فصلاً، يبدأ من المستوى المنخفض للملفات الثنائية، ويحلل بالتفصيل وبالاقتران مع الشيفرة المصدرية الثغرات الأمنية الشائعة في الملفات الثنائية وآليات التخفيف وأساليب استغلال الثغرات، مع إضافة شرح لأدوات التحليل وإعداد البيئة، وبأسلوب تدريجي يتيح للقارئ التعلم بشكل منهجي. يتميز الكتاب باختيار متسلسل ومتكامل للمحتوى والمواد، حيث يُرفق كل مفهوم بأمثلة كلاسيكية، وقد خُصصت مساحة كبيرة لشرحها، بهدف إعادة إنتاج منهجية التحليل وعملية الحل بأقصى قدر ممكن، وتحقيق أثر الاستنتاج من مثال واحد.
يُعد pwn الجزء الأكثر جاذبية في أمن الشبكات والهجوم والدفاع، فبالنسبة لأنصار الهجوم والدفاع الأصليين، فإن pwn هو التجسيد التقني الأصيل. لطالما كان pwn الثنائي نقطة ساخنة وصعبة في مسابقات CTF، وهذا الكتاب يتمركز حول محتوى ctf pwn ويحتوي على pwn فقط، مما يتيح لعشاق مجال الهجوم والدفاع الاستمتاع بوجبة دسمة. —— و شي، رئيس مختبر Tencent Keen Lab
تغطي مسائل CTF مجالات واسعة، وقد ظهرت منذ فترة طويلة كتب CTF في السوق تغطي اتساع المعرفة، لكن لا يوجد محتوى يتعمق في مجال واحد، وخاصة اتجاه Pwn. هذا الكتاب يسد هذه الفجوة بالضبط: فهو يقدم بالتفصيل مبادئ أنواع مختلفة من تلف الذاكرة وأساليب استغلالها. كثيراً ما يُقال في صناعة تكنولوجيا المعلومات "للتطوير يجب حل Leetcode، وللأمن يجب خوض CTF" — وهذا أصبح تقريباً "قاعدة ضمنية" لدخول المجال، وأعتقى أنك بعد التطبيق العملي خطوة بخطوة مع هذا الكتاب، سترتفع قدرتك القتالية في Pwn بشكل كبير. —— تشيوان قه، مؤلف كتاب «حرب الثغرات: جوهر تحليل ثغرات البرمجيات». المزيد عن كتب CTF
إذا كنت ترغب في دخول صناعة أمن الشبكات وتحقيق الانتقال من المدرسة إلى سوق العمل، فإن CTF هو مسار نمو ممتاز. كثيراً ما أنصح الطلاب في المدرسة الذين يفتقرون إلى الخبرة العملية بالمشاركة بنشاط في مسابقات CTF لتحسين قدراتهم العملية. يميل هذا الكتاب إلى المستوى المنخفض لأنظمة الملفات الثنائية، وكل نقطة معرفية تتيح "الانخراط شخصياً" لإعادة إنتاج عملية التحليل، ومحتوى الكتاب مفصل، وأعتقد أنه سيمنحك فائدة كبيرة. —— تسنغ يوتشي، مدير خدمات الأمن في Vulbox
الزاوية السهلة الفهم لـ CTF هي مسابقات أمن الشبكات التي تطورت من التقنيات والأدوات والأساليب التي يستخدمها "الهاكرز"، وبعد امتلاك الوسائل تحتاج إلى الخبرة وHacker Feel، ويمكن تنمية الخبرة وHacker Feel من خلال القراءة، وعند قراءة هذا الكتاب يجب عليك كبح "القلق" لديك، وإذا كنت تفتقر إلى "نور هداية" مخصص للبدء في CTF، فهذا الكتاب مناسب جداً لك، وأوصي بقراءة المحتوى بعناية وإعادة إنتاج العمليات الواردة فيه لتتذوق الطعم الحقيقي لهذا الكتاب. —— كونغ تاوتشيون (K0r4dji)، مؤسس فريق أمن PoXiao، خبير أمن الشبكات في 360
عن الكتاب | المحتويات | فصل نموذجي | الموارد ذات الصلة (الشيفرة المصدرية، التصحيحات، إلخ)
مجموعة QQ للتواصل مع القراء: 808542982، 217863340
للالتحاق بمجموعة WeChat، أضفني على WeChat مع ملاحظة "الانضمام إلى المجموعة". مرحباً بمتابعة الحساب الرسمي:
تأليف الكتاب يستهلك الوقت والجهد، وقد بذل المؤلف فيه الكثير من الطاقة، حاربوا القرصنة، وحافظوا على النسخ الأصلية!
قيد التأليف...
عن الكتاب | المحتويات | فصل نموذجي | الموارد ذات الصلة (الشيفرة المصدرية، التصحيحات، إلخ)
قيد التأليف...
عن الكتاب | المحتويات | فصل نموذجي | الموارد ذات الصلة (الشيفرة المصدرية، التصحيحات، إلخ)
——"بدلاً من تصديق الشائعات، واصل التعلم."
عنوان GitHub: https://github.com/firmianay/CTF-All-In-One
عنوان GitBook: https://firmianay.gitbook.io/ctf-all-in-one/
يرجى الاطلاع على SUMMARY.md
يرجى الاطلاع على CONTRIBUTING.md
يرجى الاطلاع على CHANGELOG
CC-BY-SA-4.0